
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit

 trustedsec/titanis
مكتبة بروتوكولات ويندوز، بما في ذلك تطبيقات SMB وRPC، من بين أمور أخرى.
 peewpw/invoke-wcmdump
نص PowerShell لتفريغ بيانات اعتماد Windows من مدير بيانات الاعتماد
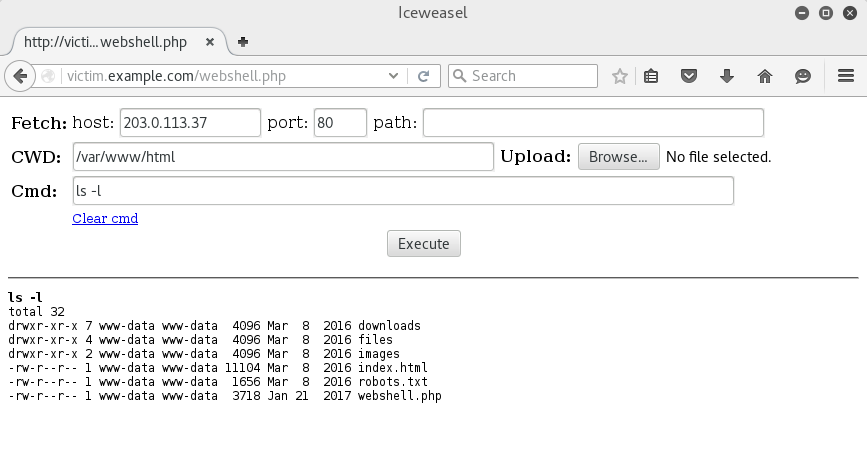 whitewinterwolf/wwwolf-php-webshell
WhiteWinterWolf's PHP web shell
 nour833/stegoforge
أداة إخفاء المعلومات والأدلة الرقمية المطلقة. قم بإخفاء واستخراج البيانات عبر الصور والصوت والفيديو والمستندات وحزم الشبكة، أو قم بتشغيل 11 محرك كشف…
 safebreach-labs/poolparty
مجموعة من تقنيات حقن العمليات غير القابلة للاكتشاف تماماً والتي تستغل Windows Thread Pools
 yuriicrimson/exploitgsm
استغلال لأنوية 6.4 - 6.5 واستغلال آخر لأنوية 5.15 - 6.5
 j-jaeyoung/bad-epoll
استغلال تصعيد الامتيازات في نواة لينكس لـ CVE-2026-46242، وهو عيب سباق استخدام بعد التحرير في epoll، مع جذر موثوق بنسبة 99% على أجهزة الكمبيوتر…
 saelo/pwn2own2018
سلسلة استغلال Pwn2Own
 mwsrc/betterandrorat
حصان طروادة للوصول عن بُعد لأندرويد
 mandiant/gopacket
منفذ Go كامل لـ Impacket - 63 أداة CLI و24 مكتبة لهجمات بروتوكولات Windows وActive Directory، مُجمَّعة في ملف ثنائي واحد بدون تبعيات.
 xdnice/pcshare
PCShare هو برنامج تحكم عن بُعد قوي، يمكنه مراقبة شاشة الجهاز الهدف، وسجل النظام (الريجستري)، ونظام الملفات، وغيرها.
 n00py/wpforce
Wordpress Attack Suite
 arget13/ddexec
تقنية لتشغيل الملفات الثنائية بدون ملفات وبشكل خفي على لينكس عن طريق 'استبدال' عملية الصدفة بأخرى.
 sin5678/gh0st
أداة إدارة عن بُعد مفتوحة المصدر
 x3omdax/penbox
PenBox - إطار اختبار الاختراق - الأداة التي تحتوي على جميع الأدوات، مستودع الهاكر
 xiaolichan/wmiexec-pro
جيل جديد من wmiexec.py
 djhohnstein/sharpchromium
.NET 4.0 CLR Project لاسترداد بيانات Chromium، مثل ملفات تعريف الارتباط والسجل وعمليات تسجيل الدخول المحفوظة.
 idov31/sandman
باب خلفي يعتمد على بروتوكول NTP للشبكات المحصنة، يقوم بتسليم وتنفيذ شيلكود عشوائي عبر حركة NTP مزيفة مع إمكانية استمرارية اختيارية كموفر وقت في…








