أداة إخفاء المعلومات والأدلة الرقمية المطلقة. قم بإخفاء واستخراج البيانات عبر الصور والصوت والفيديو والمستندات وحزم الشبكة، أو قم بتشغيل 11 محرك كشف متقدم لكشف الحمولات المخفية.
إخفاء بيانات مشفّرة داخل الصور والصوت والفيديو والمستندات والملفات التنفيذية.
ثم العثور عليها مجددًا، أو العثور على ما أخفاه شخص آخر.




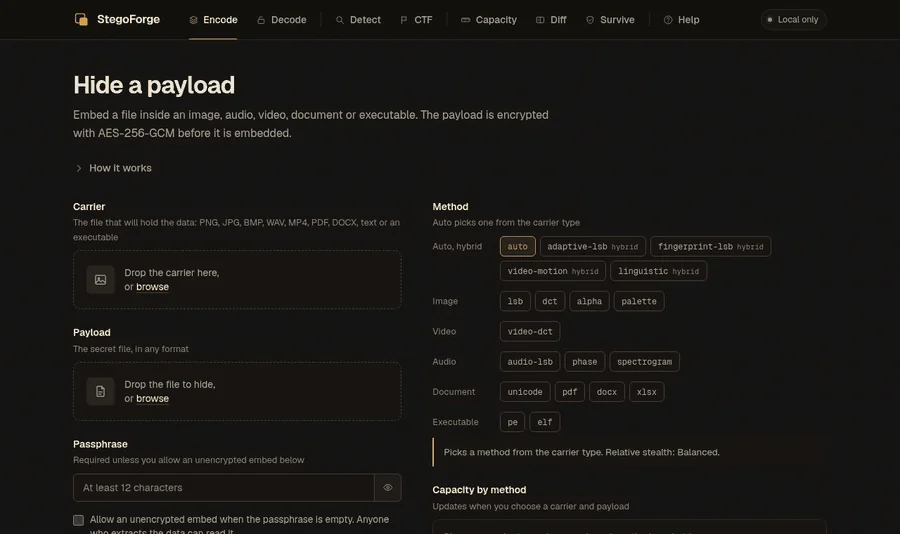
تسجيل حقيقي لواجهة الويب المحلية (stegoforge web): إخفاء ملف، واستخراجه، وتشغيل الكواشف.
docs/DETECTOR-EVAL.md).--offline الشبكة كليًا؛ ولا تنزّل StegoForge أي ملف تنفيذي أو نموذج قط.--json؛ وتُوجَّه الأخطاء إلى stderr برموز ثابتة، فيبقى stdout نظيفًا للأنابيب.| أنت على | افعل هذا |
|---|---|
| أي نظام تشغيل، Python 3.10+ | pipx install stegoforge (أضف واجهة المتصفح بـ pipx install "stegoforge[web]") |
| Debian وUbuntu وKali | نزّل ملف .deb من Releases، ثم sudo apt install ./stegoforge_*_all.deb (يستخدم مكتبات Python في نظامك ويثبّت صفحة man) |
| بلا Python، ملف تنفيذي فقط | نزّل stegoforge-linux-x86_64 أو stegoforge-macos-arm64 أو stegoforge-windows-x86_64.exe من Releases |
| Docker | docker build -t stegoforge . ثم docker run -p 5000:5000 stegoforge (الواجهة محمية برمز مميز؛ والرمز موجود في docker logs) |
| من المصدر | git clone https://github.com/Nour833/StegoForge && cd StegoForge && pip install -e ".[web]" |
ثم تحقّق من التثبيت:
$ stegoforge doctor
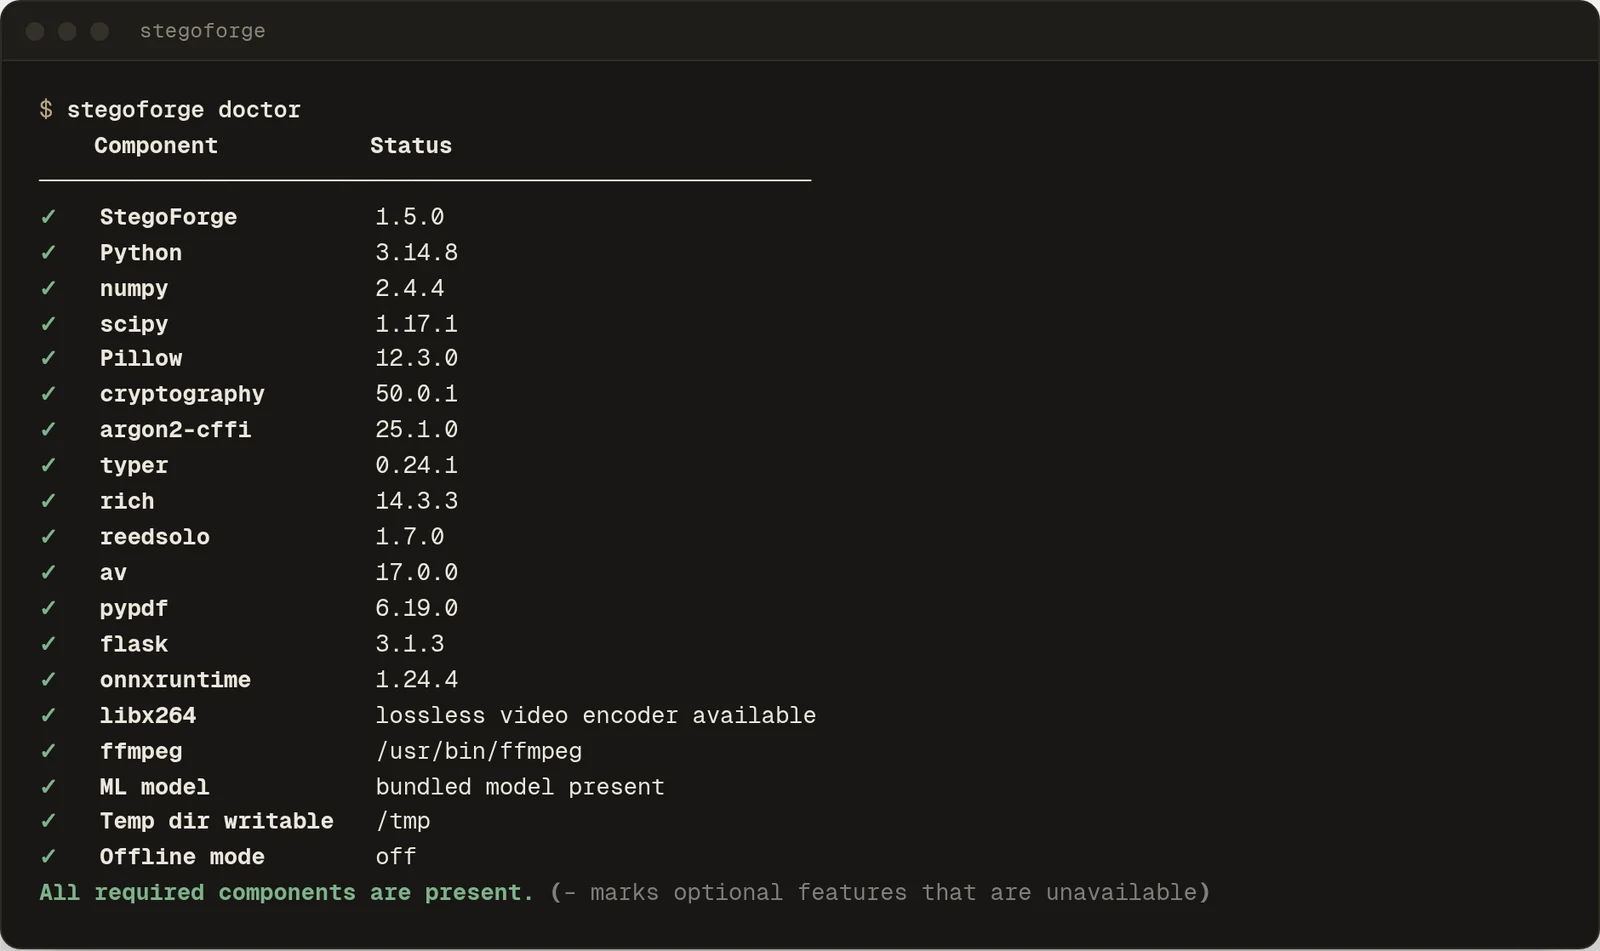
يسرد doctor ما يمكن لهذا الجهاز فعله وما لا يمكنه فعله (دعم الفيديو، وFFmpeg لـ MP3/FLAC/OGG، ونموذج التعلّم الآلي المضمّن) ولا يلمس الشبكة أبدًا.
Python 3.10: يعمل، لكن إصلاحات مفكّك ترميز الصور في Pillow (24 تنبيهًا أمنيًا في 12.3.0، تم إصلاحها في 13.0.0) تتطلب Python 3.11 أو أحدث. استخدم Python 3.11+ عند تحليل ملفات لا تثق بها.
# Keep the passphrase out of your shell history and `ps` (a plain -k works, with a warning)
export STEGOFORGE_KEY="a long passphrase, not a short one"

stegoforge encode -c photo.png -p secret.txt        # method picked from the carrier type
stegoforge decode -f photo_stego.png                # -> photo_decoded.txt

stegoforge capacity -c photo.png --depth 2          # how much fits, and how stealthy each method is
stegoforge diff -c photo.png -s photo_stego.png     # heatmap of exactly which pixels changed
stegoforge detect -f photo_stego.png                # run the detectors on a file
stegoforge ctf -f challenge.png                     # every detector + extraction, one ranked report

# Will it survive an upload? Simulates the platform's recompression locally and tries to extract.
stegoforge encode -c photo.png -p secret.txt --target twitter --test-survival

# The same secret into every carrier in a folder
stegoforge batch -d ./carriers -p secret.txt --jobs 4

stegoforge web                                      # the local web UI on http://localhost:5000
تُرفض الحمولة غير المشفّرة (
--allow-plaintext) ما لم تطلبها صراحةً. وهذا مقصود: فبدون مفتاح تكون البايتات المضمّنة قابلة للقراءة من قبل أي شخص يستخرجها، ومشهد CTF في التسجيل أعلاه يُظهر مدى سهولة حدوث ذلك.
شغّل stegoforge بدون أي وسائط للحصول على قائمة موجّهة (تفتح بشاشة الإقلاع أعلاه). يتخطى STEGOFORGE_FAST_UI=1 الحركة لبدء فوري، ويضبط STEGOFORGE_UI_STAGE_DELAY=0.4 وتيرةَها.
| الحامل | الطرق | من المفيد معرفته |
|---|---|---|
| PNG, BMP, TIFF, WebP | lsb, adaptive-lsb, fingerprint-lsb, alpha | تُدمَّر البتات الأقل دلالةً في البكسل (Pixel LSBs) بإعادة الضغط الفاقد. تكتب adaptive-lsb في البكسلات المزدحمة أولاً، مما يُشوّش الإحصاءات أقل؛ وfingerprint-lsb تراعي ضجيج الكاميرا |
| JPEG | dct | تعمل في نطاق الترددات وتُبقي المخرجات بصيغة JPEG. في محاكاة survive المحلية (صورة 1200×780، حمولة 50 بايت) نجت في 7 من 10 ملفات تعريف للمنصات؛ أما جودة JPEG عند نحو 80 وما دونها (WhatsApp، Facebook، TikTok) فقد دمّرتها |
| GIF, PNG المفهرسة | palette | سعة بضعة بايتات: صغيرة جدًا لحمولة مشفّرة (المغلّف وحده 50 بايت) |
| WAV, FLAC, MP3, OGG | audio-lsb, phase, spectrogram | المخرجات بصيغة WAV. spectrogram علامة مائية مرئية وليست قناة بايتات. تتطلب مدخلات MP3/FLAC/OGG وجود FFmpeg |
| MP4, WebM | video-dct, video-motion | تُكتب بصيغة H.264 عديمة الفقد: الملفات كبيرة، وتُشغَّل في المشغّلات المبنية على ffmpeg (VLC، mpv) بدلاً من معظم المتصفحات، وأي إعادة ترميز لاحقة تدمّر الحمولة. يُحتفظ بالصوت. يتحقق المُرمِّز من مخرجاته بنفسه |
| TXT, PDF, DOCX, XLSX | unicode, linguistic, pdf, docx, xlsx | محارف بعرض صفري، أو استبدال المرادفات، أو بيانات يتجاهلها العارض |
| ELF, PE (EXE, DLL) | elf, pe | مساحة فائضة؛ يظل الملف الثنائي المُخفى فيه بيانات يعمل، لكن ملف PE موقّع يفقد توقيعه |
| تتبعات الشبكة | tcp-covert, timing-covert | تجريبية: وضع ملف التتبع، أو الإرسال/الالتقاط المباشر بصلاحيات الجذر مع إقرار صريح |
كل طريقة، وصيغة سعتها، وما تنجو منه موجودة في docs/METHODS.md.