
 djhohnstein/sharpchromium
.NET 4.0 CLR Project لاسترداد بيانات Chromium، مثل ملفات تعريف الارتباط والسجل وعمليات تسجيل الدخول المحفوظة.

SharpChromium هو مشروع .NET 4.0+ CLR لاسترداد البيانات من Google Chrome و Microsoft Edge و Microsoft Edge Beta. حاليًا، يمكنه استخراج:
ملاحظة: جميع ملفات تعريف الارتباط التي يتم إرجاعها تكون بصيغة JSON. إذا كان لديك الامتداد Cookie Editor مثبتًا، يمكنك ببساطة نسخها ولصقها في قسم "استيراد" في هذه الإضافة للمتصفح لاستخدام الجلسة المستخرجة.
هذه إعادة الكتابة لها عدة مزايا مقارنة بالتنفيذات السابقة، والتي تشمل:
Usage:
    .\SharpChromium.exe arg0 [arg1 arg2 ...]

Arguments:
    all       - Retrieve all Chromium Cookies, History and Logins.
    full      - The same as 'all'
    logins    - Retrieve all saved credentials that have non-empty passwords.
    history   - Retrieve user's history with a count of each time the URL was
                visited, along with cookies matching those items.
    cookies [domain1.com domain2.com] - Retrieve the user's cookies in JSON format.
                                        If domains are passed, then return only
                                        cookies matching those domains. Otherwise,
                                        all cookies are saved into a temp file of
                                        the format ""%TEMP%\$browser-cookies.json""
استرداد ملفات تعريف الارتباط المرتبطة بـ Google Docs و Github
.\SharpChromium.exe cookies docs.google.com github.com
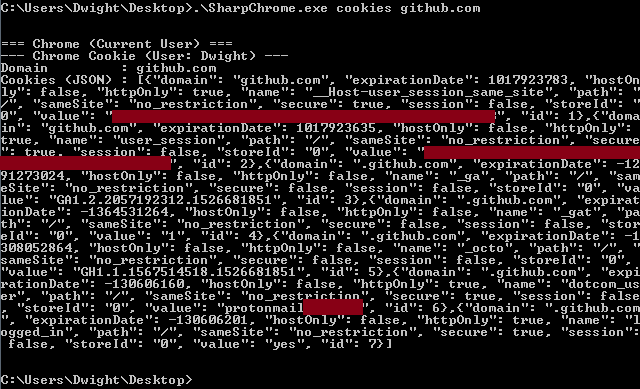
استرداد عناصر سجل التصفح وملفات تعريف الارتباط المرتبطة بها.
.\SharpChromium.exe history

استرداد بيانات تسجيل الدخول المحفوظة (ملاحظة: يعرض فقط تلك التي تحتوي على كلمات مرور غير فارغة):
.\SharpChromium.exe logins

محلل قاعدة بيانات SQLite به خلل طفيف. يرجع ذلك إلى أن المحلل يكتشف بشكل صحيح كتل البيانات (blobs) كنوع System.Byte[]، لكنه لا يكتشف بشكل صحيح الأعمدة من نوع System.Byte[]. نتيجة لذلك، يتم تحويل مصفوفات البايت إلى السلسلة النصية "System.Byte[]"، وهذا خطأ. لم أتمكن من الوصول إلى جذر هذه المشكلة، ولكن كحل سريع وغير تقليدي، قمت بتشفير جميع قيم الكتل (blobs) كسلاسل Base64. وبالتالي، إذا كنت ترغب في استرداد قيمة من عمود تكون قيمته المعتادة عبارة عن مصفوفة بايت، فستحتاج إلى فك تشفيرها من Base64 أولاً.
شكر كبير لـ @plainprogrammer على مشروعهم C#-SQLite الذي سمح بالتحليل الأصلي لملفات SQLite دون الحاجة إلى تحميل DLL بشكل انعكاسي. بدون عملهم، لم يكن هذا المشروع بهذه النظافة أبدًا. يمكن العثور على هذا المشروع هنا: https://github.com/plainprogrammer/csharp-sqlite
شكر لـ @gentlekiwi الذي أرشد عملهم على Mimikatz إعادة الكتابة لنظام فك التشفير في الإصدار v80+
شكر لـ @harmj0y الذي استخرج كود PInvoke BCrypt المطلوب حتى أتمكن من إزالة التبعيات الإضافية من هذا المشروع، مما يجعله خفيف الوزن مرة أخرى.






