

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Nuages — إطار عمل C2 معياري | Kitploit
أدوات/GitHubGitHub/p3nt4/nuages
أطر اختبار الاختراقأطر الاستغلالالحركة الجانبيةما بعد الاستغلالالقيادة والسيطرةالفريق الأحمرأداة الوصول عن بعدتطوير الحمولات
GitHubp3nt4/nuages

Nuages

إطار عمل C2 معياري

عرض المستودع
5438754منذ 2 أيامتمت المراجعة من قبل Kitploit
مشاركة

Nuages

Nuages هو إطار عمل C2 معياري.

راجع الويكي للتوثيق والدروس التعليمية، لا تتردد في فتح مشكلات للمساعدة أو الإبلاغ عن الأخطاء أو طلبات الميزات

صورة

مقدمة

يهدف Nuages إلى أن يكون إطار عمل C2 تكون فيه عناصر الواجهة الخلفية مفتوحة المصدر، بينما يجب تطوير الغرسات (implants) والمعالجات (handlers) بشكل مخصص من قبل المستخدمين. ونتيجة لذلك، فإنه لا يوفر طريقة لتوليد الغرسات، بل يوفر إطار عمل مفتوح المصدر لتطوير وإدارة الغرسات المتوافقة التي يمكنها الاستفادة من جميع موارد الواجهة الخلفية المطورة بالفعل. يقوم Nuages بتجريد الطبقات المختلفة بحيث تكون الحمولات المنفذة غير مبالية بالمعالجات والغرسات المستخدمة لحملها.

يأمل هذا التصميم في تسهيل اختبار الاختراق من خلال تسهيل تطوير الغرسات المخصصة وتقليل احتمالية اكتشاف الغرسات بواسطة الحلول الدفاعية.

لأغراض الاختبار والمرجعية، يتم توفير أمثلة على الغرسات والمعالجات في هذا المستودع. يتوفر أيضًا برنامج تعليمي حول كتابة الغرسات في الويكي.

المساهمات مرحب بها.

القدرات

يمكن توسيع Nuages بسهولة باستخدام وحدات لتنفيذ أي شيء مرغوب. في الوقت الحالي، تم تنفيذ الحمولات التالية في أمثلة الغرسات:

  • تنفيذ الأوامر
  • قنوات تفاعلية
  • رفع/تنزيل الملفات
  • إعادة توجيه TCP
  • إعادة توجيه TCP العكسي
  • نفق Socks
  • تنفيذ التجميع المنعكس
  • تنفيذ Powershell

https://github.com/p3nt4/Nuages/wiki/Job-Payloads

يقوم Nuages بتجريد مستوى المعالج بحيث يمكن تنفيذ الحمولات عبر أي طريقة اتصال. يمكن تنفيذ معالجات جديدة بسهولة وستدعم جميع الحمولات المذكورة أعلاه. المعالجات التالية متاحة في هذا المستودع:
  • HTTP
  • SLACK
  • DNS

البنية

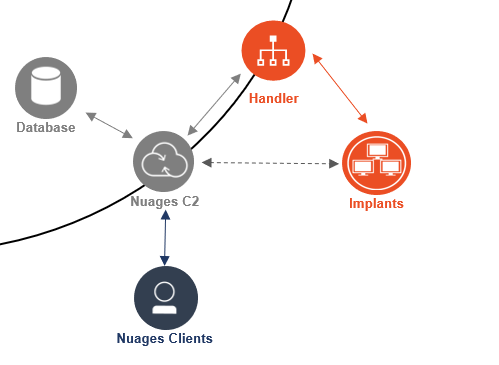
Nuages

Nuages C2: هو جوهر نظام C2 ويدير الغرسات، وهو مفتوح المصدر ولا ينبغي أن يحتاج إلى تخصيص. يعرض واجهة برمجة تطبيقات Nuages (API) التي يمكن الوصول إليها عبر REST أو Socket.io.

الغرسات (Implants): كود مخصص للتشغيل على الأجهزة المستهدفة، يمكنها التواصل مع المعالجات عبر بروتوكول مخصص أو مباشرة مع واجهة برمجة تطبيقات Nuages.

المعالجات (Handlers): كود مخصص يعمل كوسيط بين الغرسات وواجهة برمجة تطبيقات Nuages، لتنفيذ بروتوكولات اتصال مخصصة (نفق DNS، domain fronting، IRC إلخ...).

العملاء (Clients): يعتمد العملاء على واجهة برمجة تطبيقات Nuages ويمكن تنفيذها بأي شكل مثل سطر الأوامر أو تطبيق ويب.

إخلاء المسؤولية

هذا المشروع مخصص لباحثي الأمن ومختبرِي الاختراق ويجب استخدامه فقط بموافقة مالكي النظام.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






