
PowerShell-for-Hackers
 i-am-jakoby/powershell-for-hackers
هذا المستودع عبارة عن مجموعة من دوال PowerShell التي يجب أن يعرفها كل مخترق
privilege-escalationdata-exfiltrationinformation-gathering+9
1.5k
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
i-am-jakoby/powershell-for-hackersهذا المستودع عبارة عن مجموعة من دوال PowerShell التي يجب أن يعرفها كل مخترق
 kevin-robertson/powermad
أدوات استغلال PowerShell MachineAccountQuota و DNS
 0xdea/tactical-exploitation
أداة استغلال تكتيكية حديثة.
 dirkjanm/cve-2020-1472
PoC لـ Zerologon - جميع حقوق البحث تعود إلى Tom Tervoort من Secura
 sweetsoftware/ares
بوت نت وباب خلفي بلغة بايثون
 carlospolop/purplepanda
تحديد مسارات تصعيد الامتيازات داخل وعبر السحب المختلفة
 bats3c/shad0w
إطار عمل ما بعد الاستغلال مصمم للعمل بشكل خفي في البيئات التي تخضع لمراقبة كثيفة
 outflanknl/c2-tool-collection
مجموعة من الأدوات التي تتكامل مع Cobalt Strike (وربما أطر عمل C2 أخرى) من خلال تقنيات BOF وتحميل DLL الانعكاسي.
 login-securite/donpapi
أداة تفريغ بيانات الاعتماد الآلي عن بُعد لبيئات ويندوز، تستخرج أسرار DPAPI وبيانات اعتماد المتصفحات والشهادات وملفات التهيئة، مع ميزات مدمجة لتجنب…
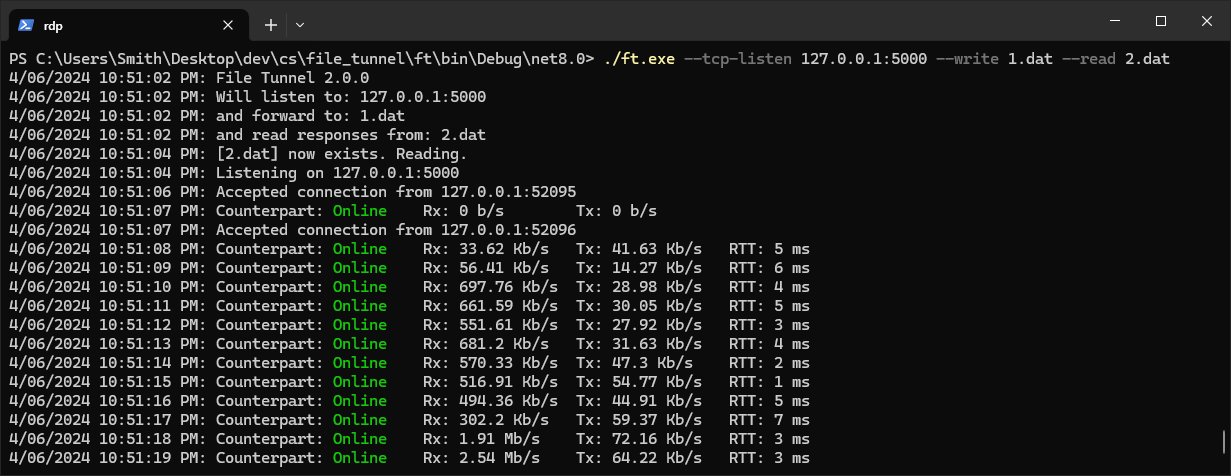 fiddyschmitt/file-tunnel
نفق اتصالات TCP عبر ملف
 gianlucaborello/libprocesshider
مكتبة مشتركة LD_PRELOAD تخفي عملية Linux من أدوات مثل ps وlsof عن طريق اعتراض استدعاءات readdir ونظام ملفات proc.
 trustedsec/coffloader
شغّل ملفات كائنات Beacon (BOFs) خارج Cobalt Strike من خلال تحليل ملفات كائنات COFF ذات 64 بت، مع توليد وسائط متوافقة مع Beacon وسكربتات مساعدة…
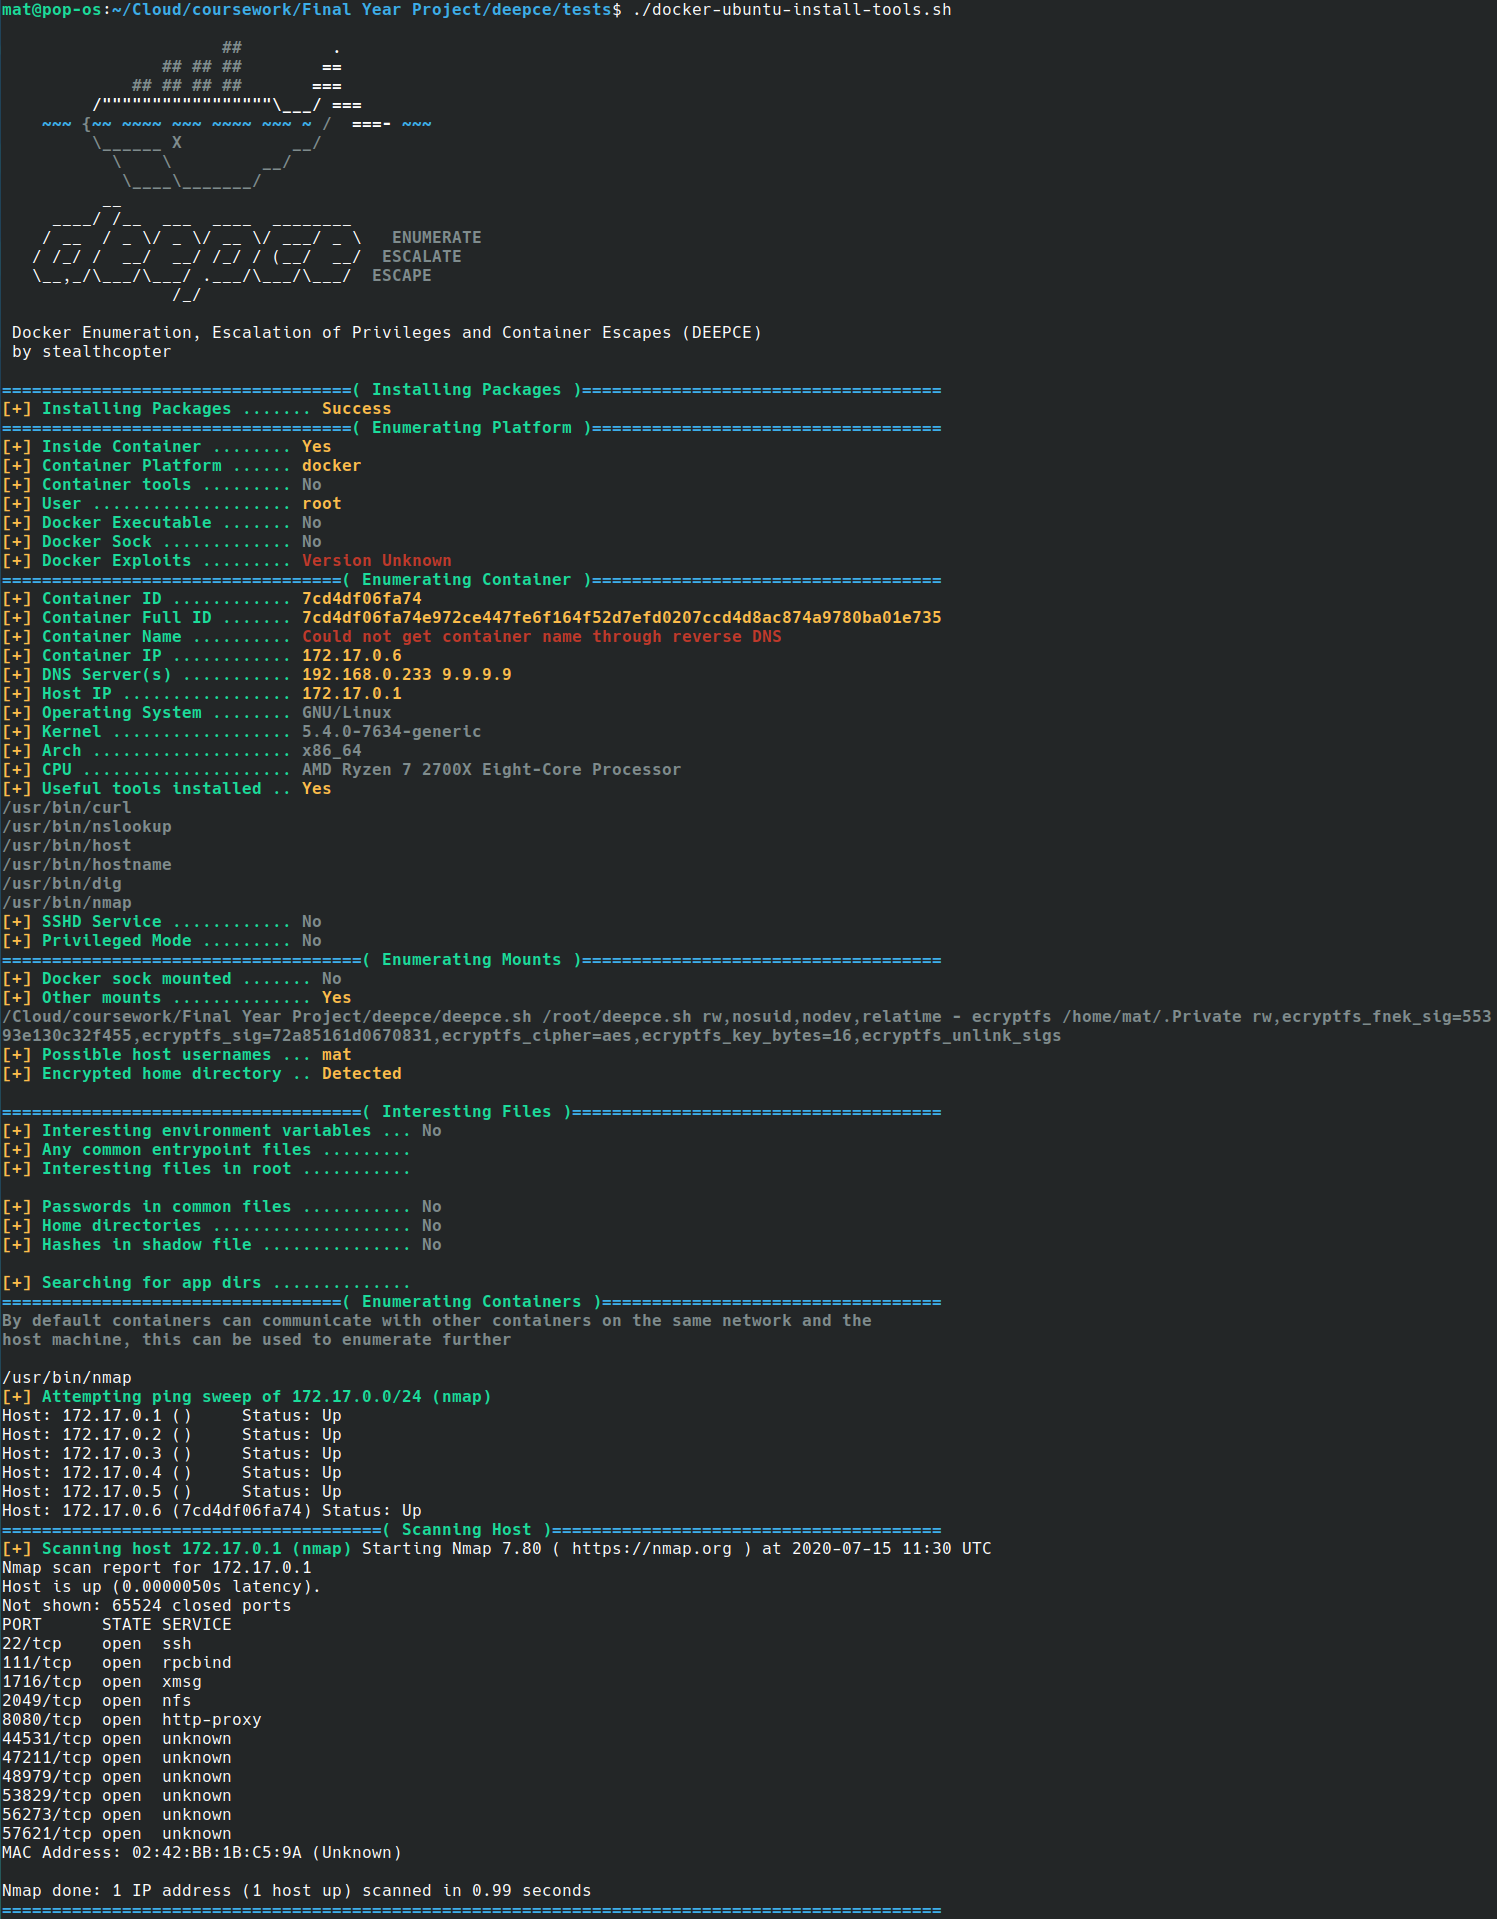 stealthcopter/deepce
تعداد Docker، تصعيد الصلاحيات والهروب من الحاويات (DEEPCE)
 notselwyn/cve-2024-1086
استغلال إثبات مفهوم عالمي لتصعيد الامتيازات المحلية لـ CVE-2024-1086، يعمل على معظم نوى لينكس بين v5.14 و v6.6، بما في ذلك Debian و Ubuntu و…
 reverseclabs/sharpgpoabuse
SharpGPOAbuse هو تطبيق .NET مكتوب بلغة C# يمكن استخدامه للاستفادة من حقوق التحرير التي يمتلكها المستخدم على كائن نهج المجموعة (GPO) من أجل اختراق…
 arvanaghi/sessiongopher
SessionGopher هي أداة PowerShell تستخدم WMI لاستخراج معلومات الجلسات المحفوظة لأدوات الوصول عن بُعد مثل WinSCP وPuTTY وSuperPuTTY وFileZilla…
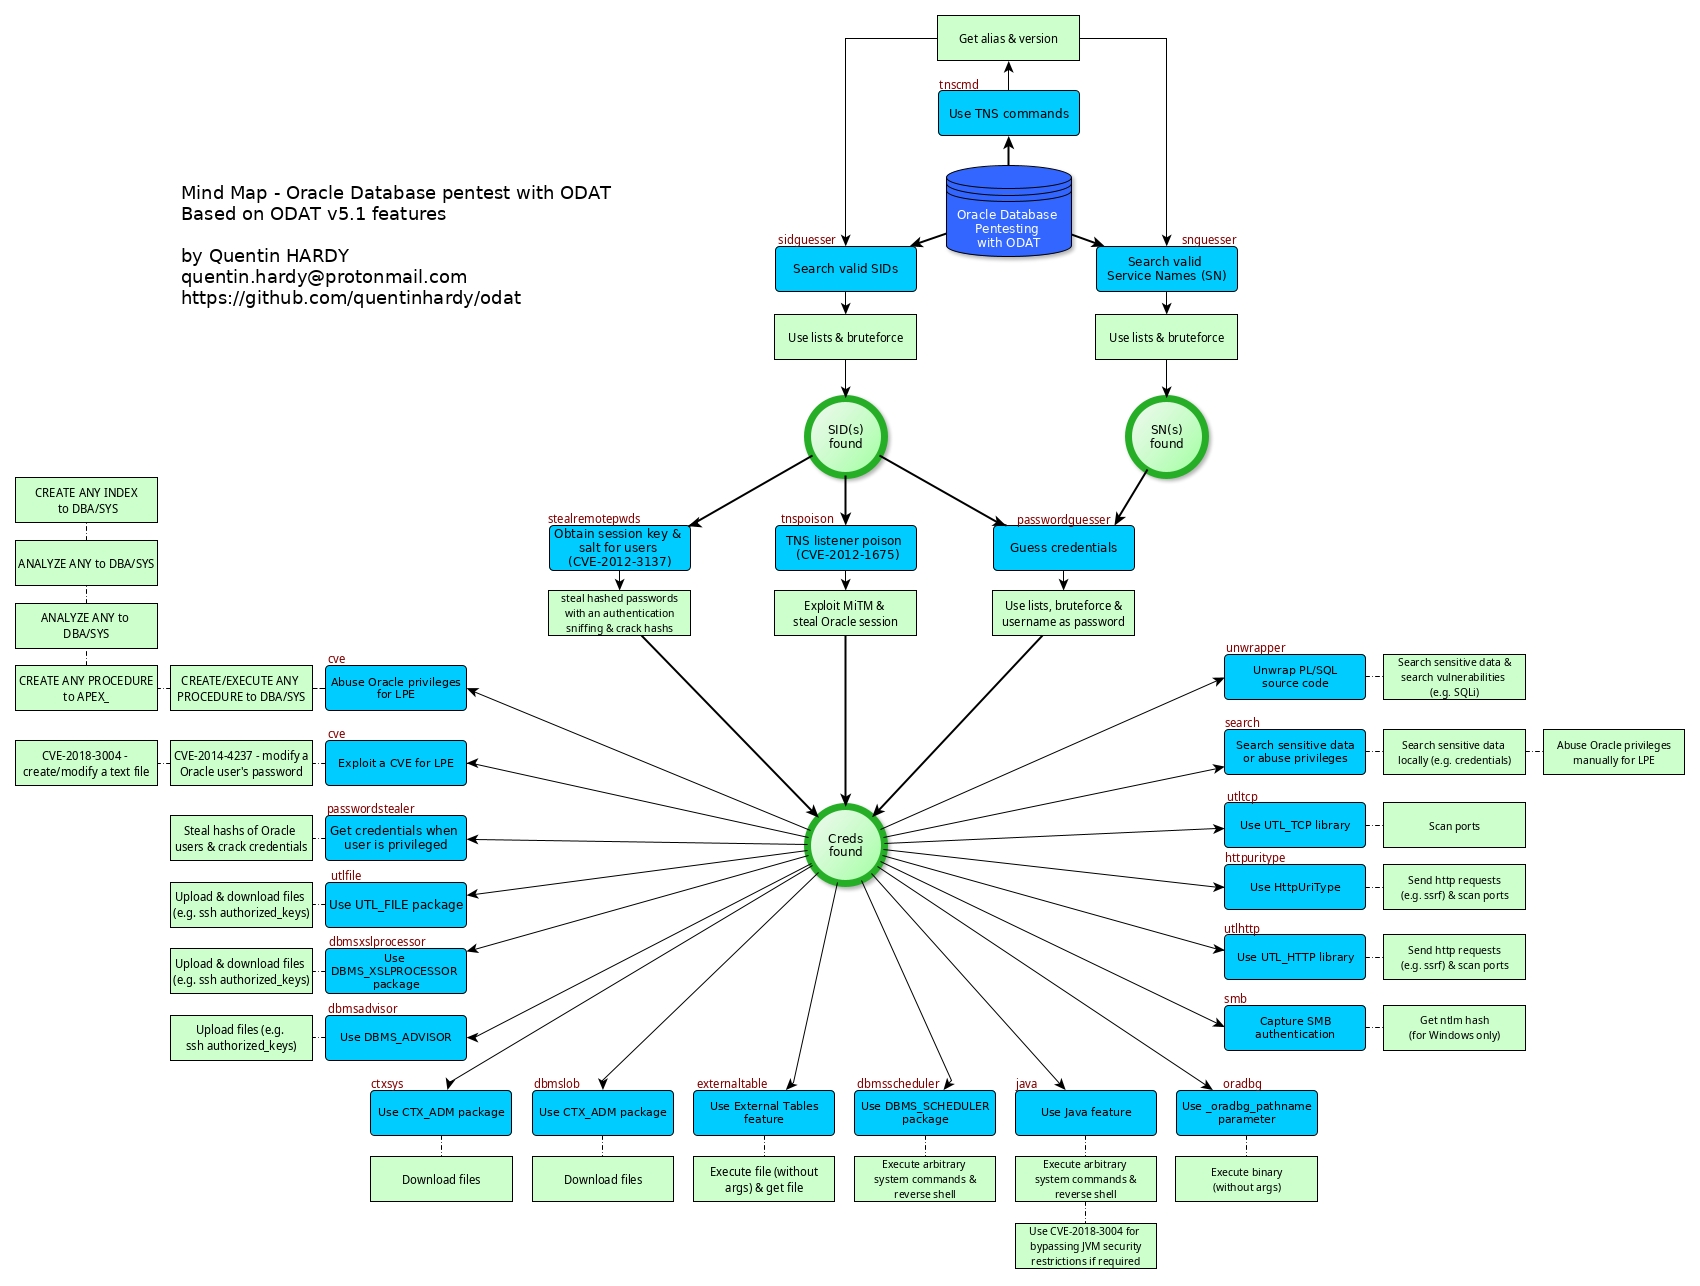 quentinhardy/odat
أداة اختبار اختراق لقواعد بيانات Oracle تقوم باكتشاف معرفات SIDs صالحة، واختراق بيانات الاعتماد بالقوة العمياء، ورفع الصلاحيات إلى DBA، وتنفيذ أوامر…
 cobbr/sharpsploit
SharpSploit هي مكتبة استغلال لاحق مكتوبة بلغة C#.