#1
 dviros/excalibur
Excalibur هو حمولة استغلال Eternalblue تعتمد على 'Powershell' لمشروع Bashbunny.
 alechilczenko/kimi
أداة اكتشاف سطح الهجوم مبنية على نهج الخدمات المصغرة، وتستخدم تعدد الخيوط لتحقيق فهرسة سريعة للأصول على نطاق الإنترنت.
 postmodern/ruby-nmap
واجهة روبي لـ nmap، أداة الاستكشاف وماسح الأمان / المنافذ. تتيح أتمتة nmap وتحليل ملفات XML الخاصة بـ nmap.
 nullt3r/udpx
ماسح UDP أحادي الحزمة بلغة Go للاكتشاف السريع لأكثر من 45 خدمة عبر الشبكات، مع دعم المسابر المخصصة، ومسح CIDR، وإخراج JSONL.
 nccgroup/port-scan-automation
أتمتة عمليات فحص NMAP وإنشاء سياسات Nessus مخصصة تلقائياً
 snovvcrash/divideandscan
قسّم نتائج فحص المنافذ الكامل واستخدمها لتشغيل Nmap بشكل مستهدف
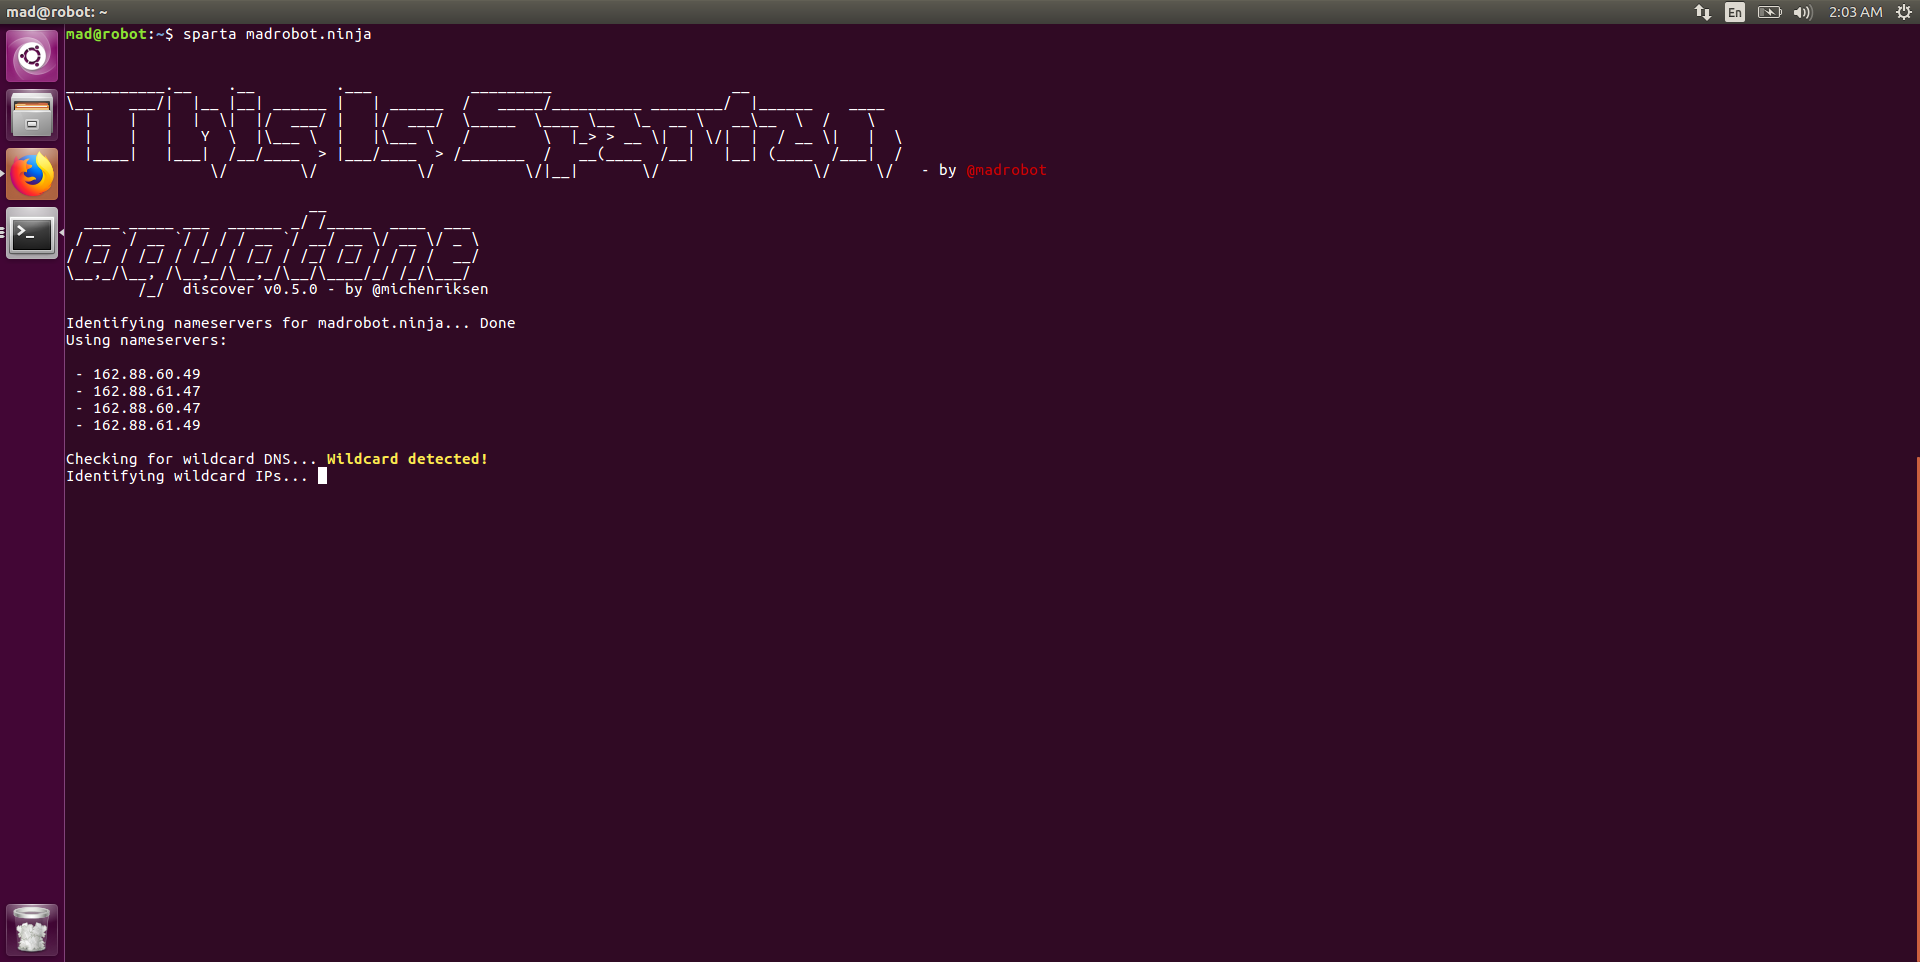 mad-robot/spartan
إطار عمل استطلاع آلي يدمج تعداد النطاقات الفرعية، فحص المضيفات النشطة، مسح المنافذ، اكتشاف أنظمة إدارة المحتوى (CMS)، وتخمين الدليل لسير عمل اختبار…
 blindfuzzy/lhf
أداة استطلاع معيارية لاختبار الاختراق
 shivamrai2003/reconky-automated_bash_script
Reconky هي أداة رائعة لاكتشاف المحتوى (Content Discovery) عبارة عن سكربت باش (bash) مخصص لصيادي الثغرات (bug bounty hunters)، حيث تقوم بأتمتة العديد…
 b3rito/peeko
peeko – أداة C2 لـ XSS تعمل عبر المتصفح لاستكشاف الشبكات الداخلية بشكل خفي عبر متصفح مصاب.
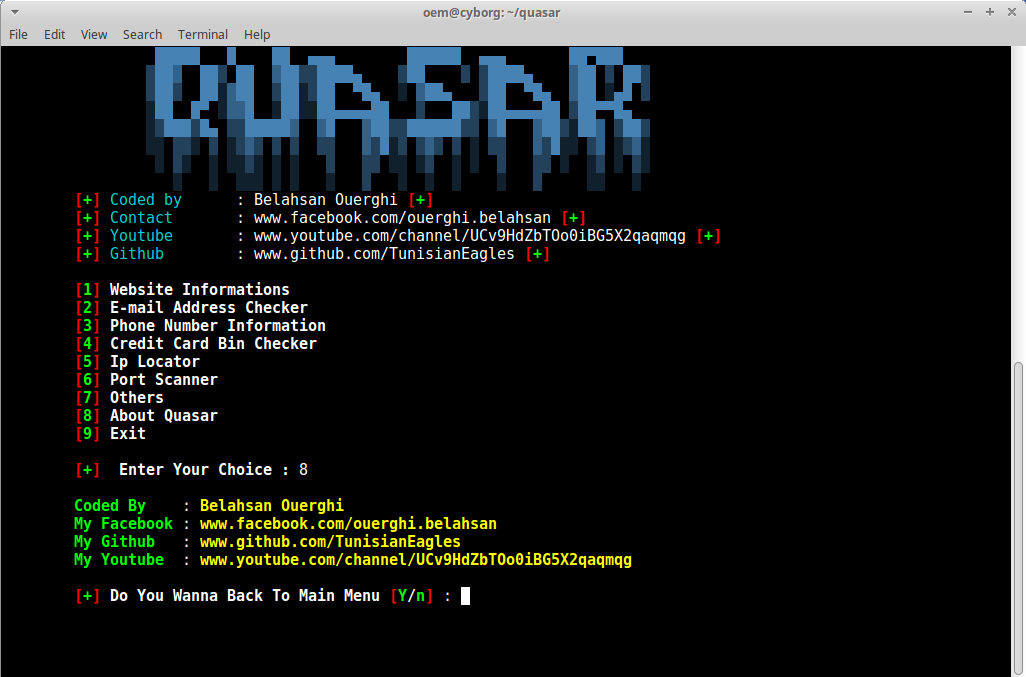 cyb0r9/quasar
إطار عمل معياري لجمع المعلومات لمختبرات الاختراق، يتضمن تحليل المواقع، البحث عن البريد الإلكتروني/الهاتف، فحص رقم BIN لبطاقة الائتمان، تحديد الموقع…
 anthemtotheego/sharpsploitconsole
تطبيق وحدة تحكم بلغة C# لعمليات ما بعد الاستغلال وفرق الاختراق، يدمج SharpSploit لتنفيذ أوامر Mimikatz، وإجراء Kerberoasting، وتجاوز UAC، وسحب بيانات…
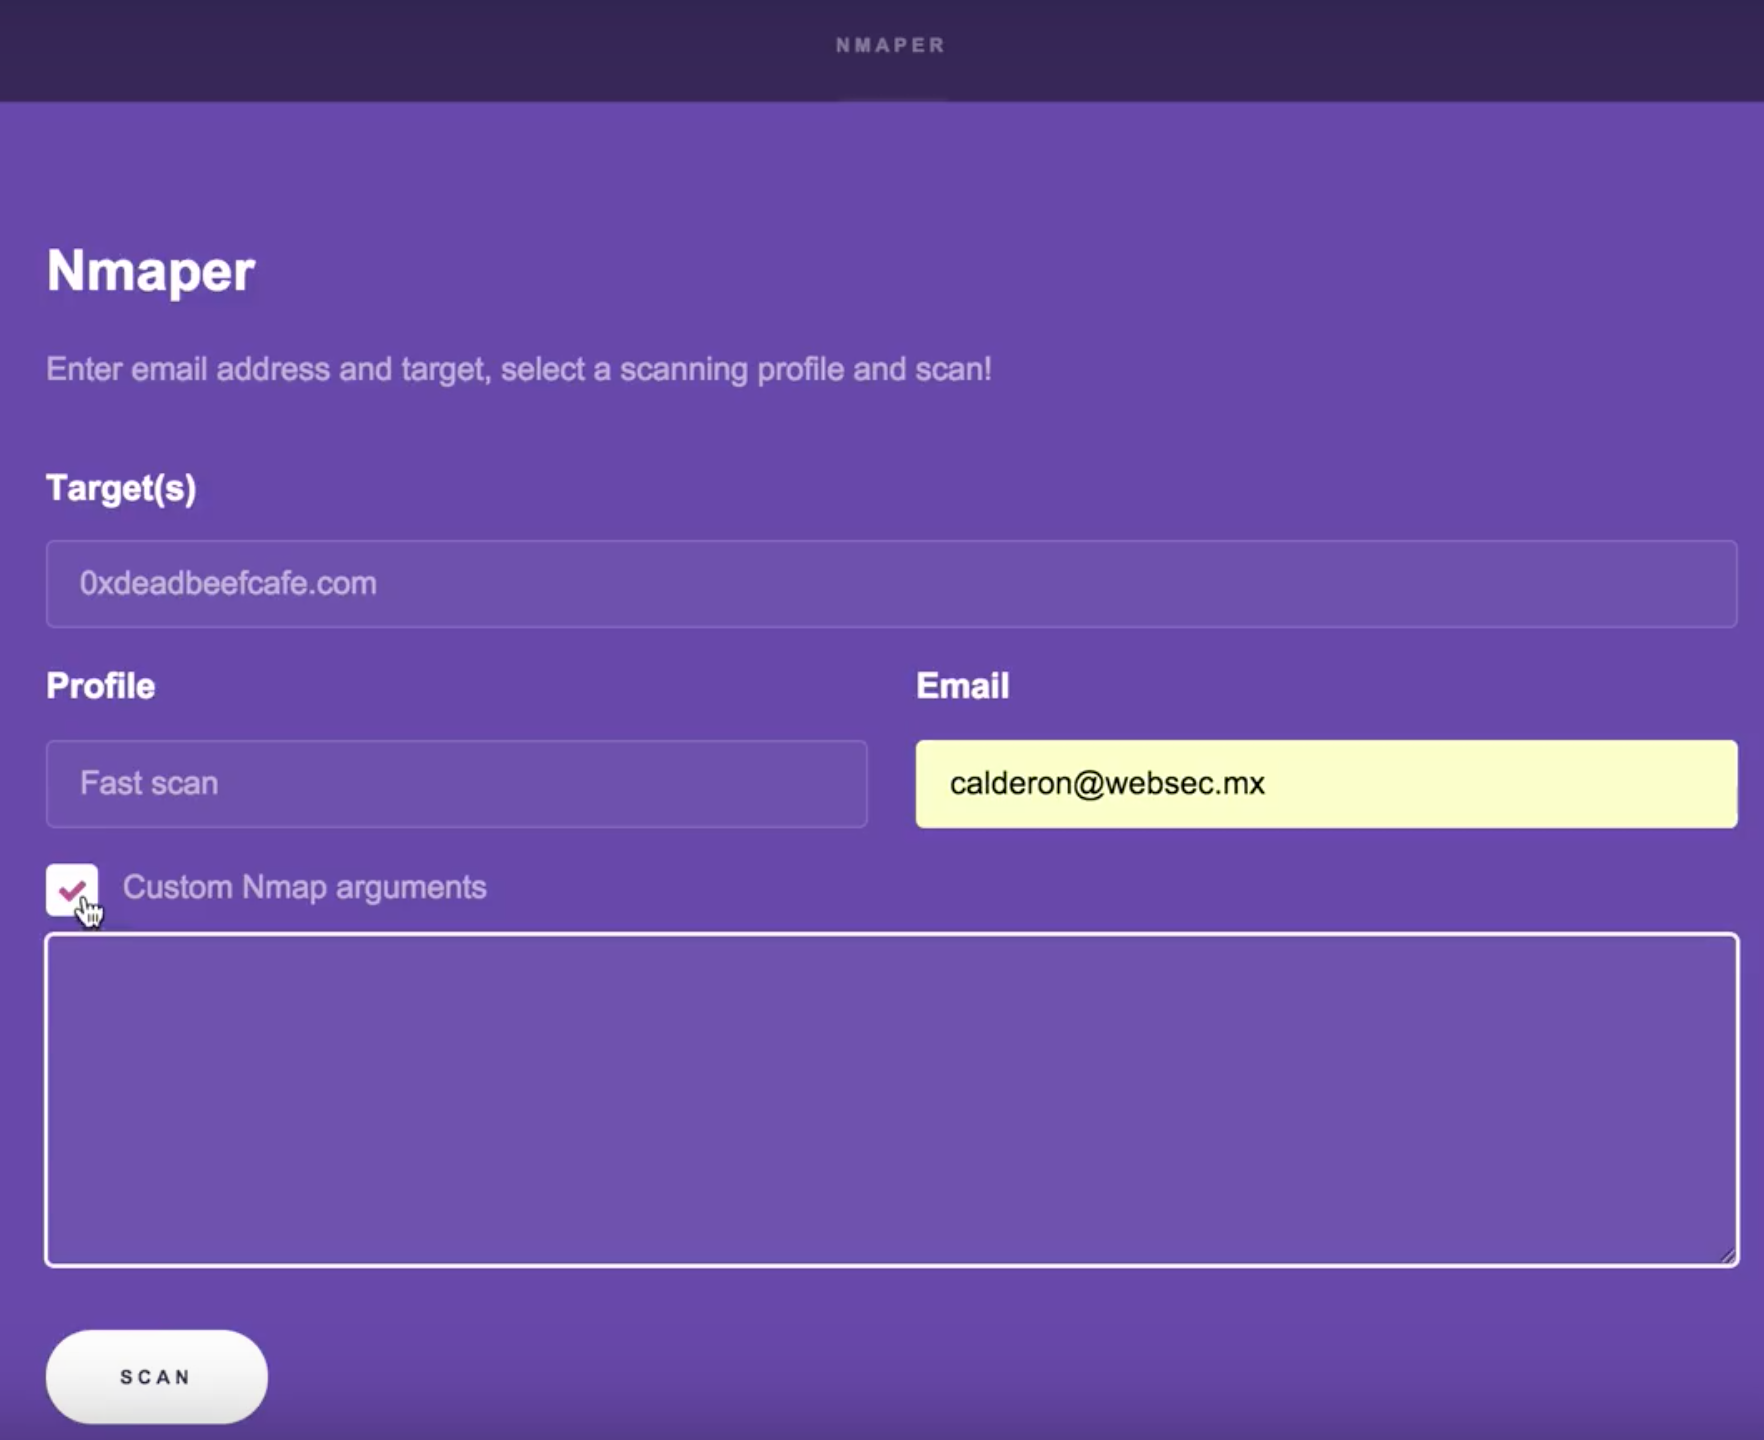 cldrn/rainmap-lite
Rainmap Lite - واجهة ويب متجاوبة تتيح للمستخدمين إطلاق عمليات فحص Nmap من هواتفهم المحمولة/أجهزتهم اللوحية/متصفحات الويب!
 mmarting/unwaf
أداة Go تكتشف بشكل سلبي عنوان IP الأصلي الحقيقي خلف WAF/CDN باستخدام مصادر OSINT متعددة، ثم تتحقق من المرشحين عبر تشابه HTML، وبصمات شهادات SSL،…
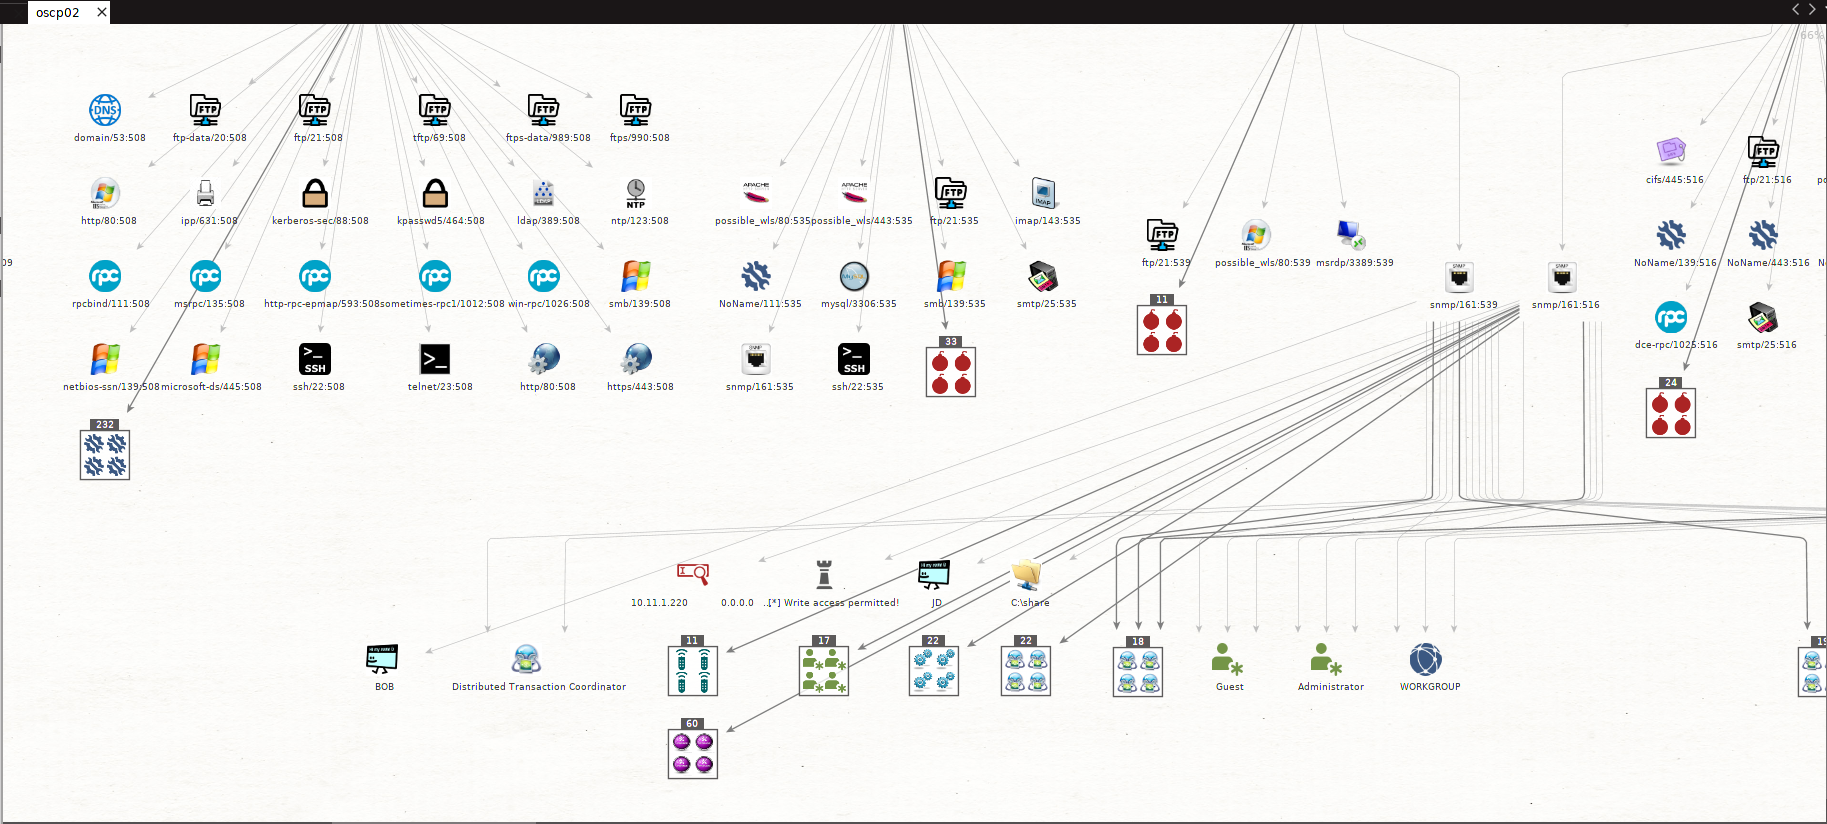 shizzz477/msploitego
مجموعة اختبار الاختراق لـ Maltego تعتمد على البيانات في قاعدة بيانات Metasploit
 dirsoooo/recon
Recon هي أداة سكريبت لإجراء استطلاع كامل على هدف باستخدام الأدوات الرئيسية للبحث عن الثغرات. تم إنشاؤها استنادًا إلى منهجيات @ofjaaah و @Jhaddix
 serain/netmap.js
وحدة اكتشاف شبكة سريعة تعتمد على المتصفح