#1
أدوات لاكتشاف المنافذ المفتوحة والخدمات ونقاط الدخول المحتملة على أجهزة الشبكة.
موصى به من Kitploit

 rishabh-kumar-cyber-sec/cve-2023-27163-ssrf-to-port-scanning
إنه سكريبت بسيط لأتمتة فحص المنافذ الداخلية بسبب SSRF في requests-baskets v 1.2.1. يمكن لهذا السكريبت أيضًا المساعدة في حل آلة 'SAU' من hackthebox.
 darkrx1/rx-100
100 مشروع للأمن السيبراني — بناء واحد في كل مرة. حاليًا 10/100.

 novacode1337/security-toolkit
مجموعة من أدوات الأمان بلغة Python لتكسير التجزئات، وفحص منافذ TCP متعدد الخيوط، وتحليل قوة كلمات المرور، ومراقبة سلامة الملفات عبر SHA-256.
 entropq2/security-toolkit
أدوات أمان بلغة Python لتكسير التجزئات (hash cracking)، وفحص منافذ TCP متعدد الخيوط، وتحليل قوة كلمات المرور، ومراقبة سلامة الملفات عبر SHA-256،…
 chainreactors/gogo
محرك فحص Go عالي الأداء للفرق الحمراء: فحص منافذ قابل للتكوين، وبصمات نشطة/سلبية، واستخراج المعلومات، وفحوصات PoC متوافقة مع nuclei مع سير عمل DSL.
 kavin-jain/verified-pentest
منصة اختبار اختراق ذاتية الخدمة تفحص فقط النطاقات التي تم إثبات ملكيتها، وتعيد التحقق من ذلك الإثبات وقت الفحص. فحوصات OWASP وTLS وDNS والمنافذ +…
 wattocyber/cantina
منسّق استطلاع شبكات متوافق مع قواعد OSCP لاكتشاف المنافذ وتصنيف الخدمات وتوزيع مكونات إضافية مخصصة للجرد (enum) فقط عبر HTTP وSMB وFTP وSNMP وSSH…
 evilsocket/xray
XRay هي أداة للاستطلاع، ورسم الخرائط، وجمع معلومات OSINT من الشبكات العامة.
 mttaggart/offensivenotion
نوتيون كمنصة للعمليات الهجومية
 vesche/scanless
أداة كشط لمسح المنافذ عبر الإنترنت
 abacus-group-rto/legion
ليجين (Legion) هي أداة مفتوحة المصدر، سهلة الاستخدام، فائقة القابلية للتوسع وشبه آلية لاختبار الاختراق الشبكي، تساعد في اكتشاف واستطلاع واستغلال نظم…
 utkusen/leviathan
مجموعة أدوات تدقيق جماعي واسعة النطاق
 ullaakut/gorsair
يمنح Gorsair وصولاً بصلاحيات الجذر على حاويات docker البعيدة التي تكشف عن واجهاتها البرمجية (API).
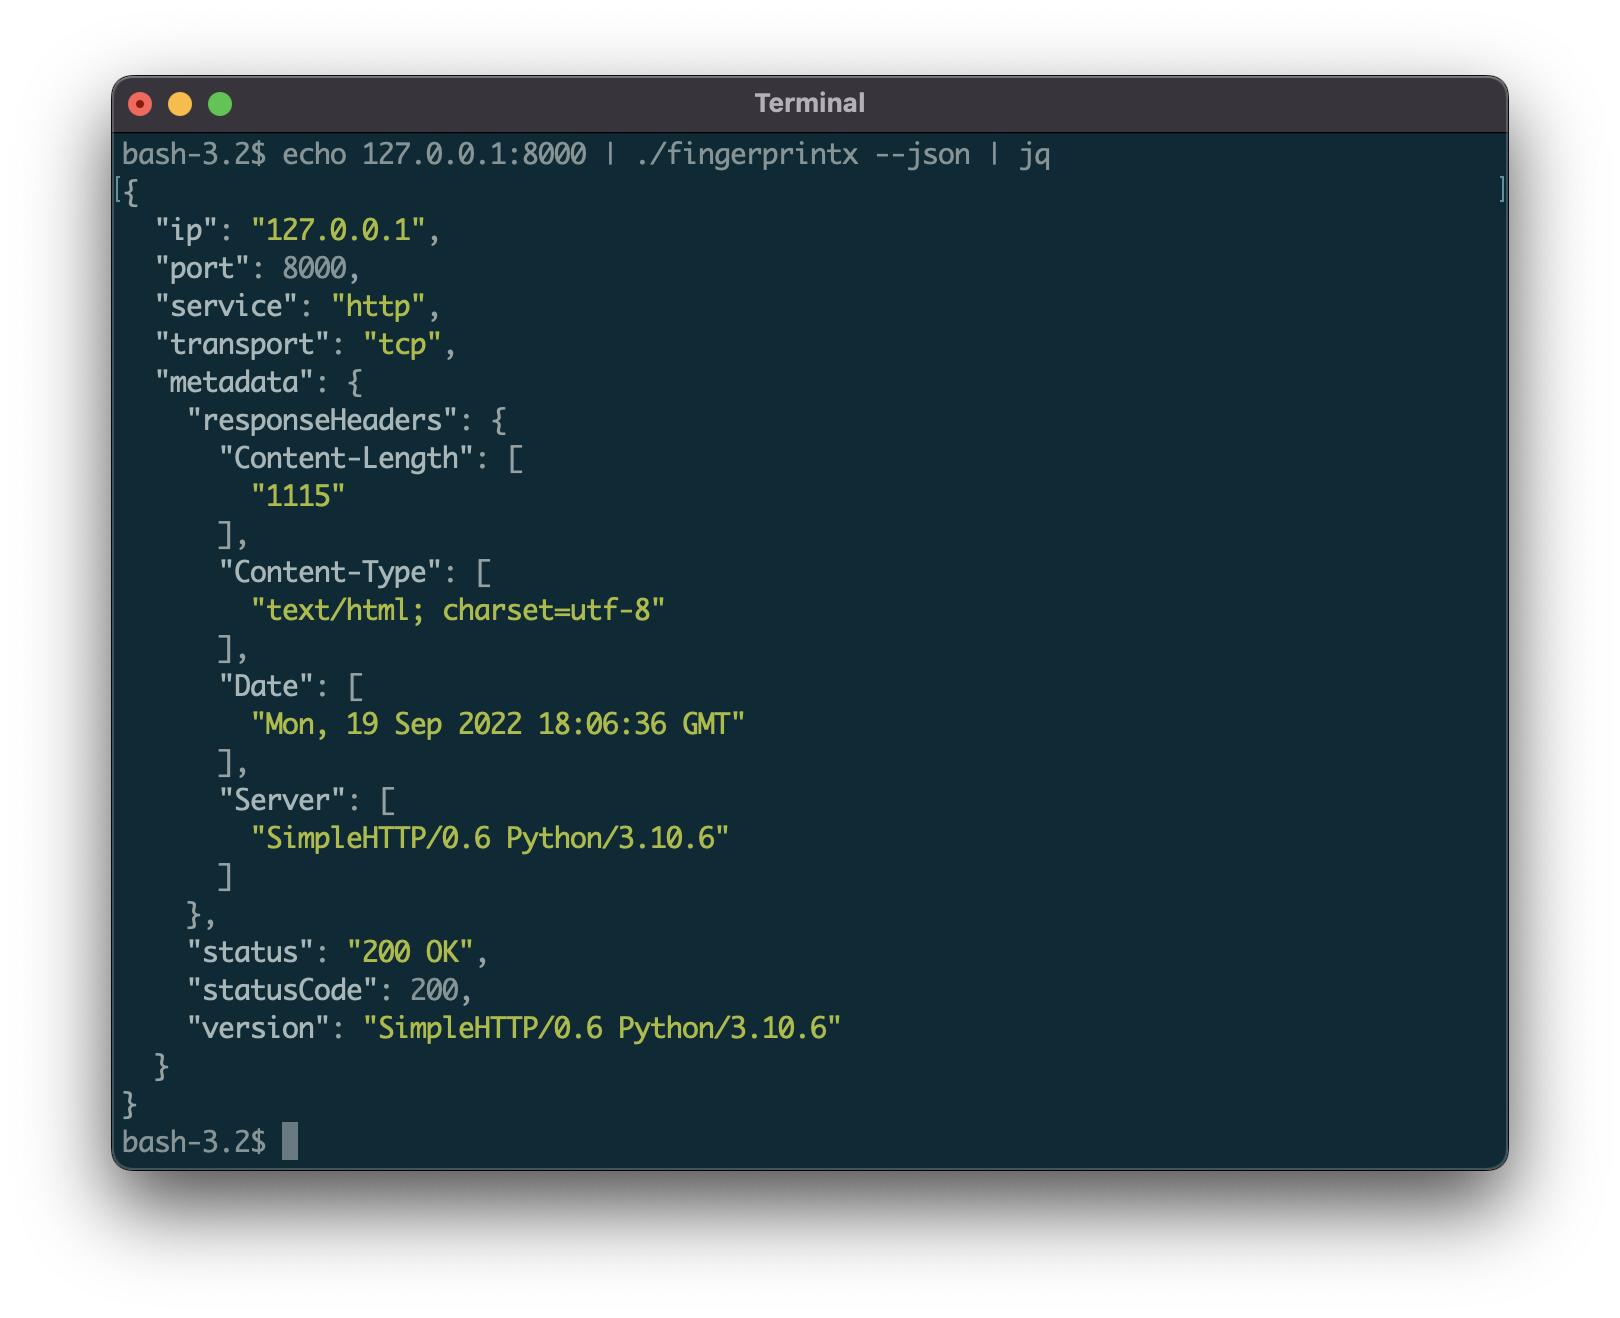 praetorian-inc/fingerprintx
أداة قائمة بذاتها لاكتشاف الخدمات على المنافذ المفتوحة!
 r3curs1v3-pr0xy/vajra
Vajra هو إطار عمل آلي لاختراق تطبيقات الويب، قابل للتخصيص بدرجة كبيرة ويعتمد على الأهداف والنطاقات، لأتمتة مهام الاستطلاع المملة وتنفيذ عمليات الفحص…