
 #1

 lglznl/klaios
KLAIOS هي بيئة أمنية هجينة تدمج مجموعة أدوات كالي لينكس الهجومية مع عزل محصن على طراز VPN-bunker—معززة بالذكاء الاصطناعي الحديث لسير عمل أكثر ذكاءً.
 v9mirza/lazyports
lazyports هي أداة واجهة مستخدم طرفية لتصور وإدارة منافذ الشبكة. توفر جدولاً تفاعلياً لفحص العمليات المستمعة وإنهاءها بسهولة.
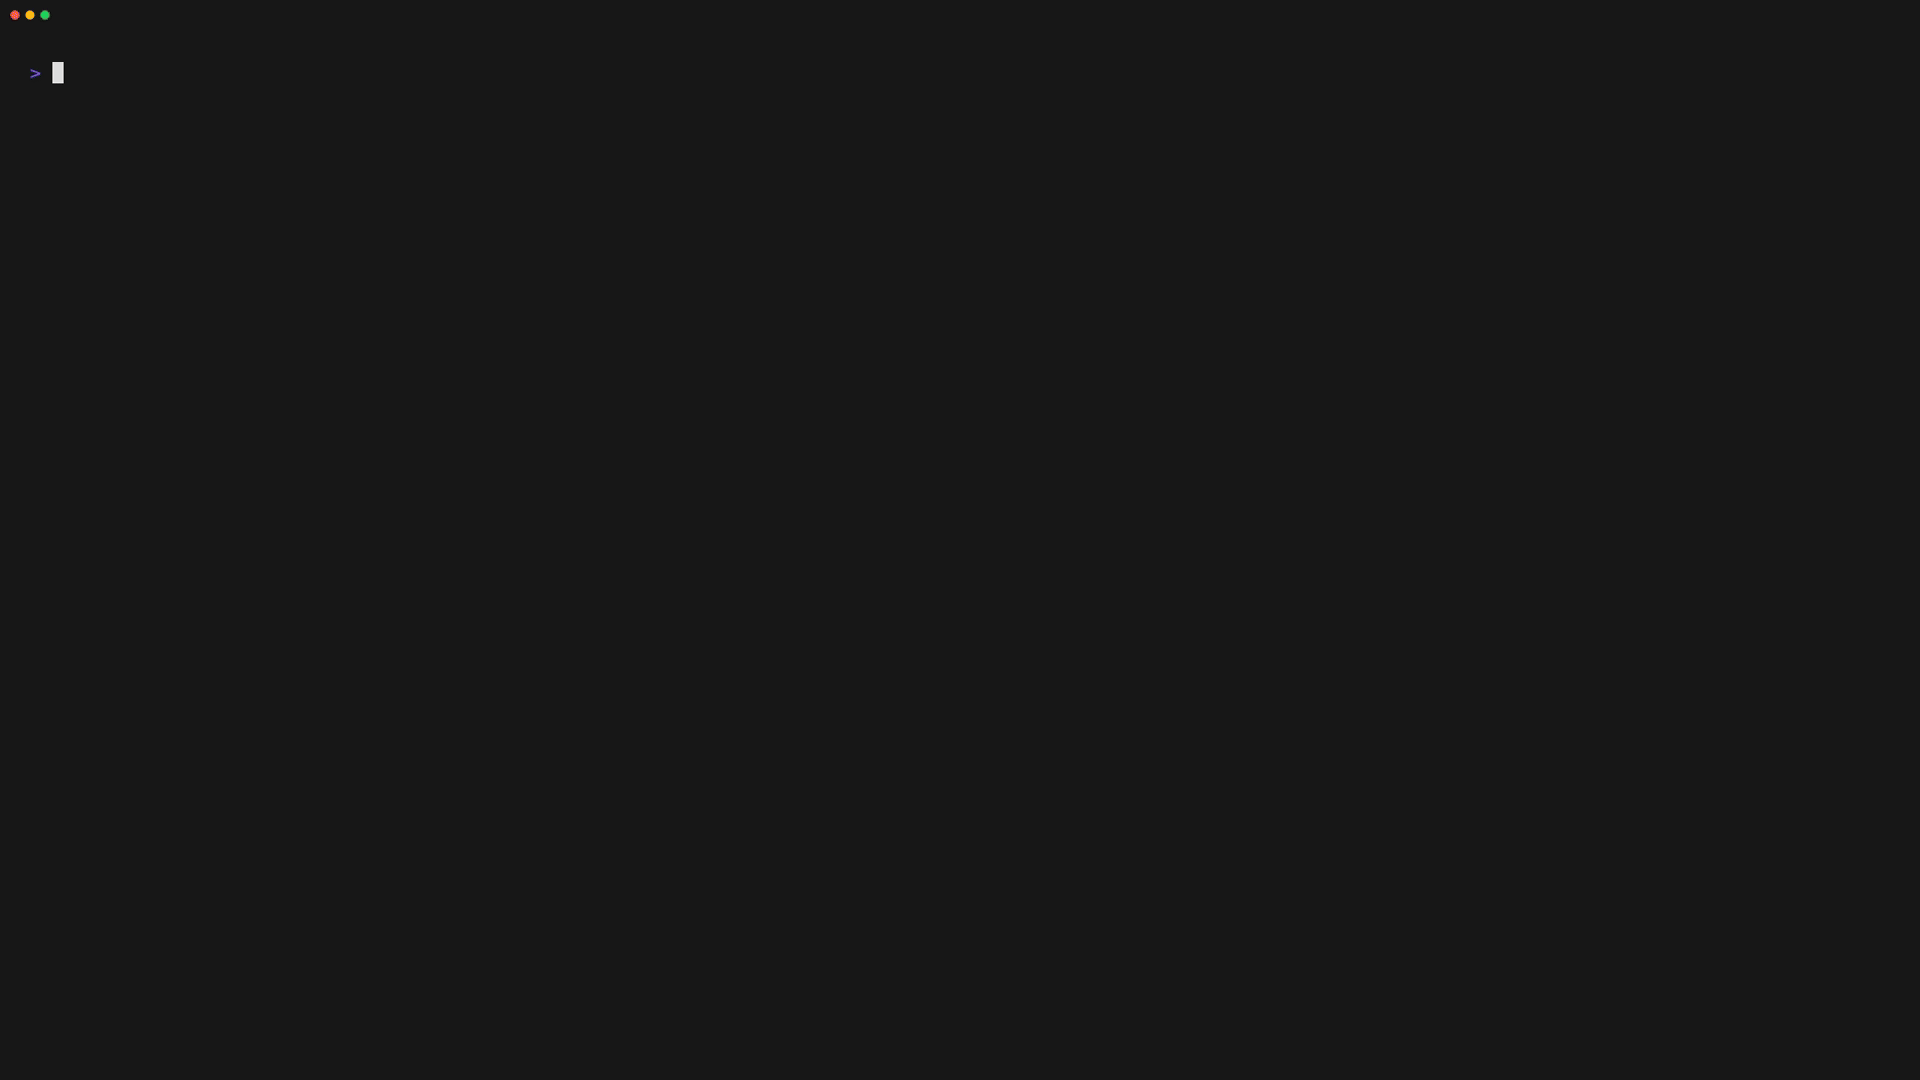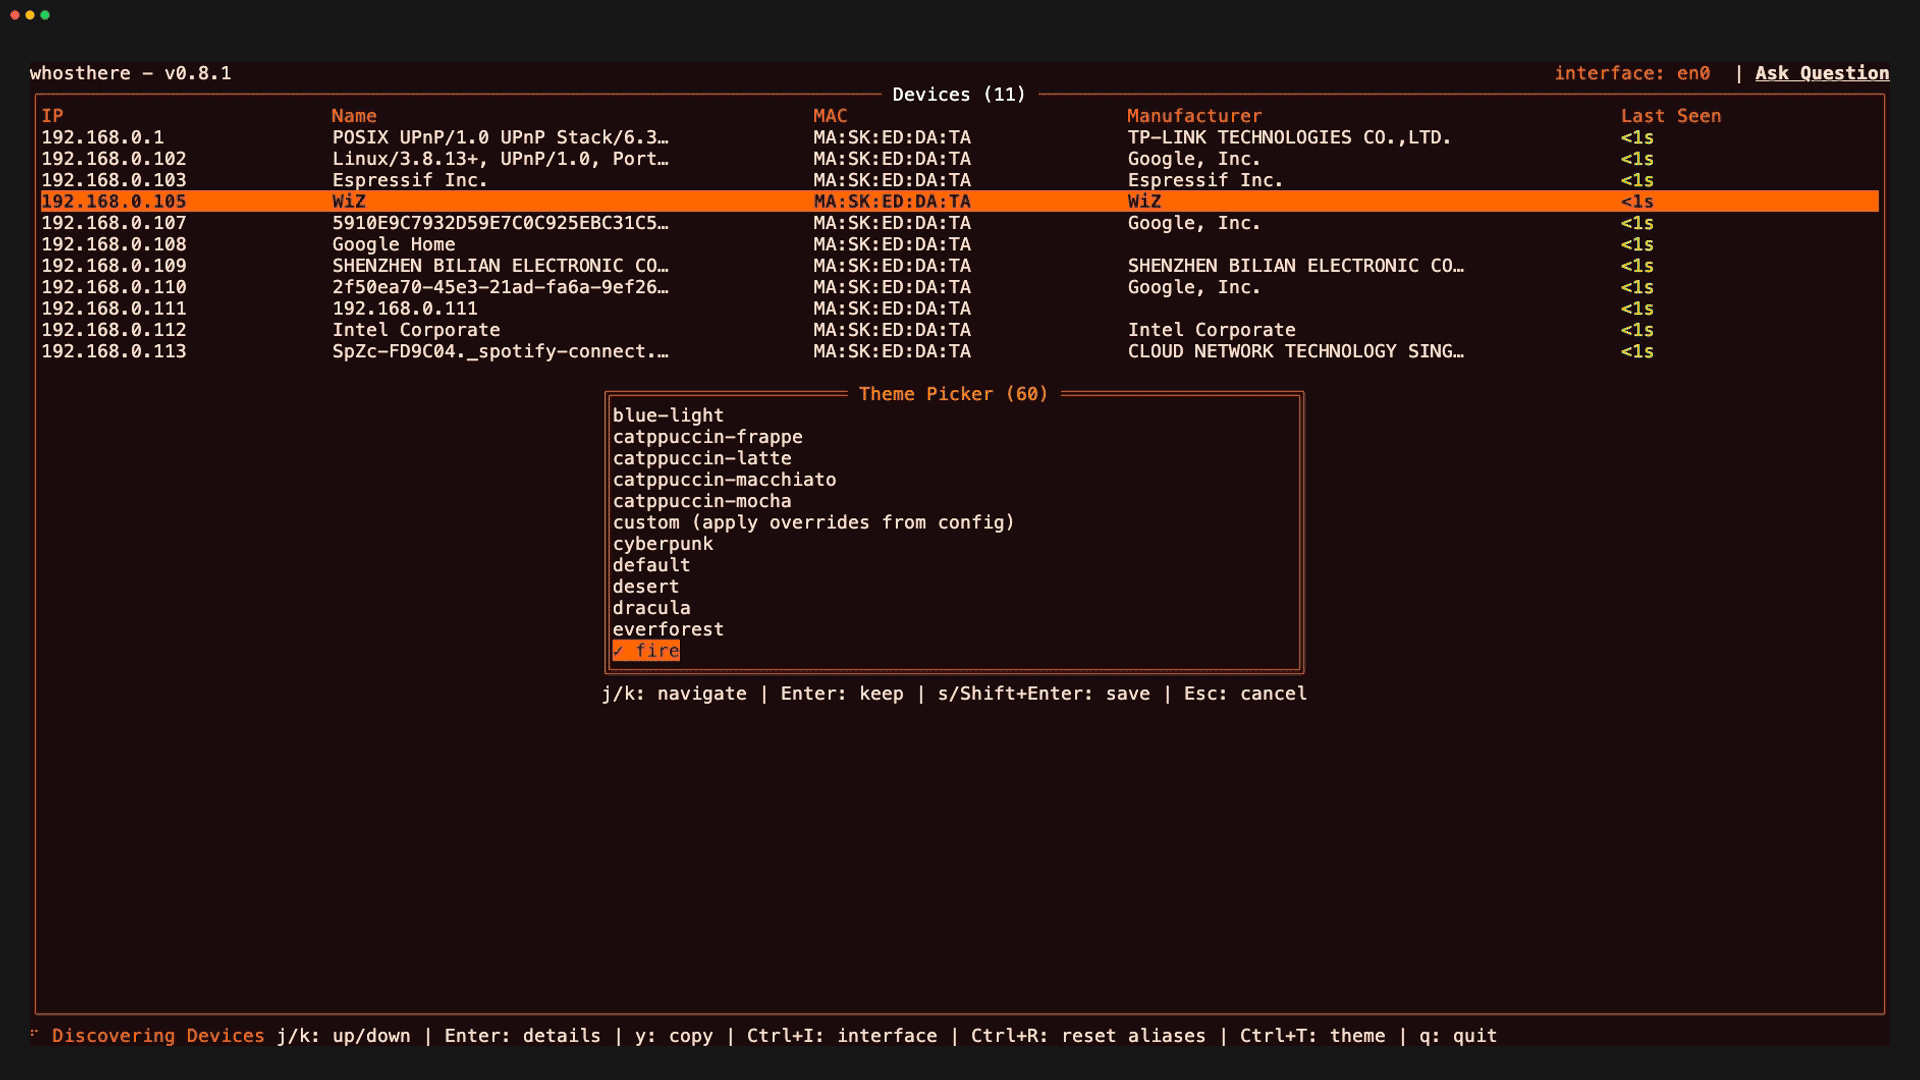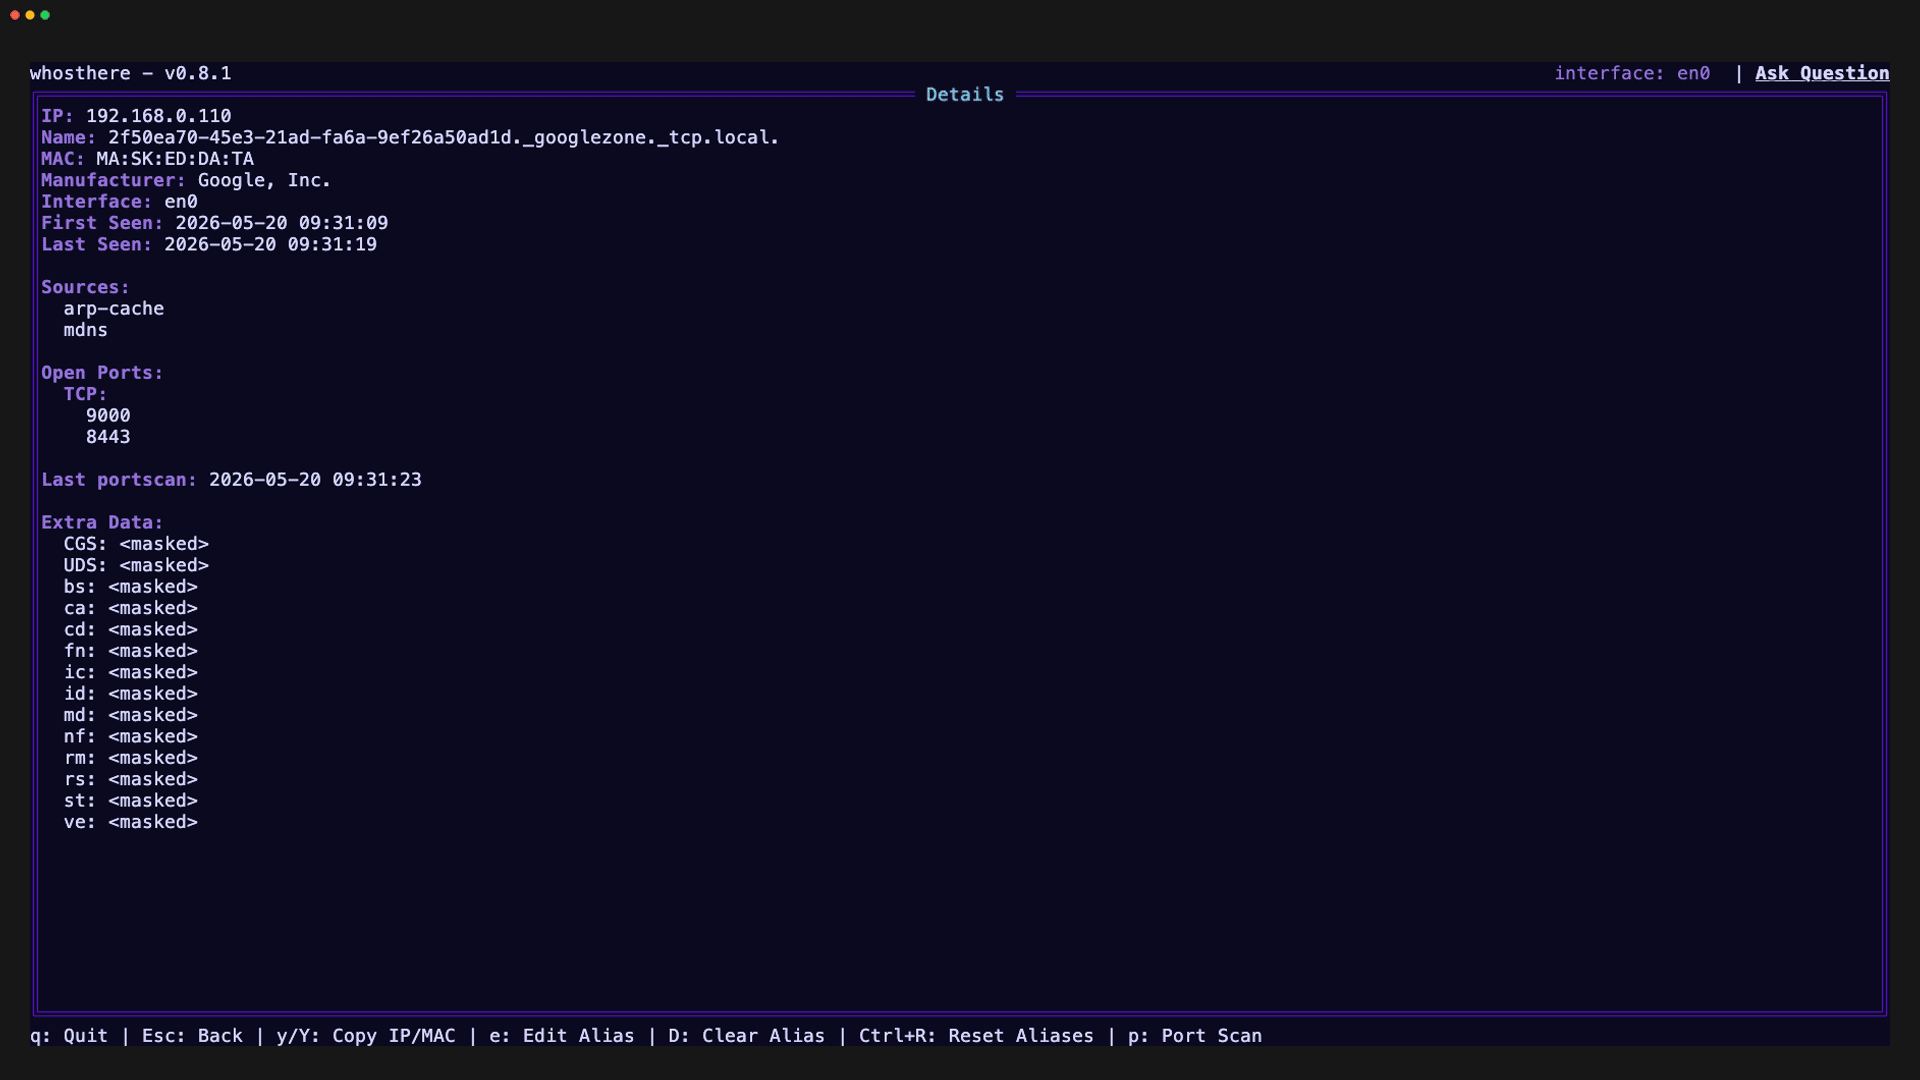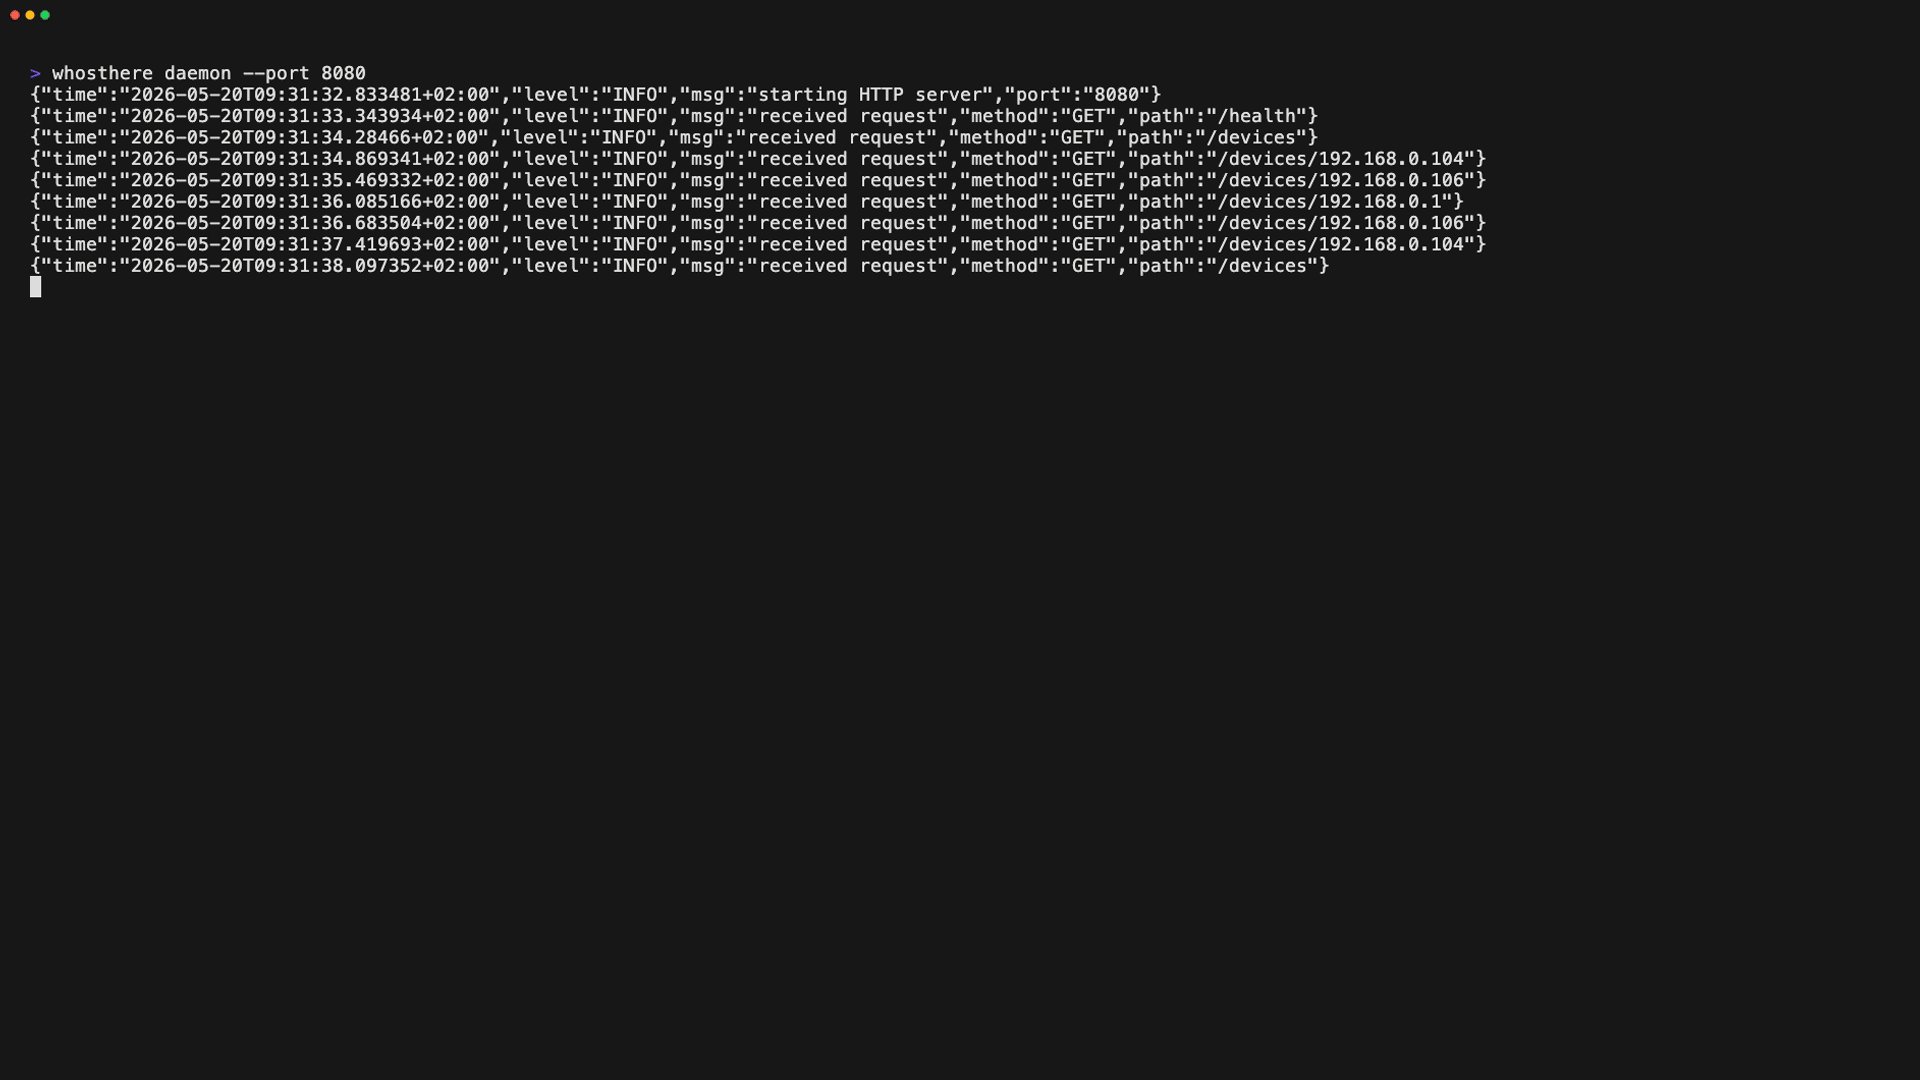 ramonvermeulen/whosthere
أداة اكتشاف الشبكة المحلية (LAN) بواجهة مستخدم تفاعلية نصية (TUI) مكتوبة بلغة Go. اكتشف شبكتك المحلية واستكشفها وافهمها بطريقة بديهية. طرق طرق.. من…
 raskrebs/sonar
أداة سطر أوامر لفحص وإدارة الخدمات التي تستمع على منافذ localhost
 sibexico/deadend
مشغل خادع خفيف الوزن قابل للبرمجة
 rinaliyeva/metasploitable2-vsftpd-exploitation
المشروع: استغلال الباب الخلفي في vsFTPd 2.3.4 (CVE-2011-2523) على Metasploitable 2.
 achux21/checker-cve-2024-6387
ماسح ضوئي بلغة Python يتحقق من المضيفين لمعرفة ثغرة regreSSHion في OpenSSH (CVE-2024-6387)
 0xinfection/logmepwn
مجموعة أدوات فحص وتحقق آلية بالكامل، موثوقة، فائقة السرعة لثغرة Log4J RCE CVE-2021-44228.
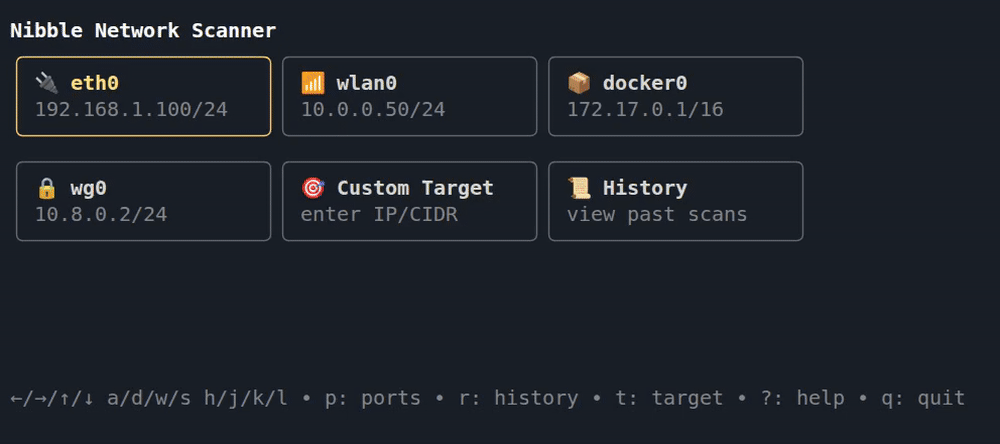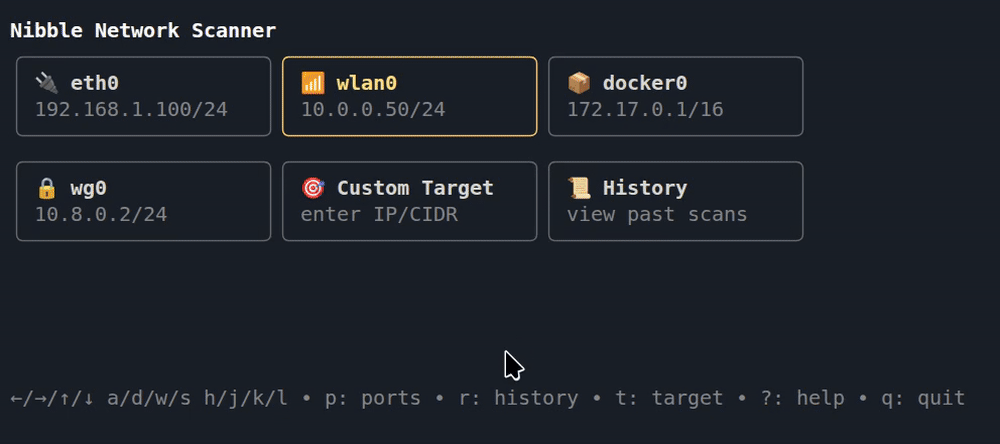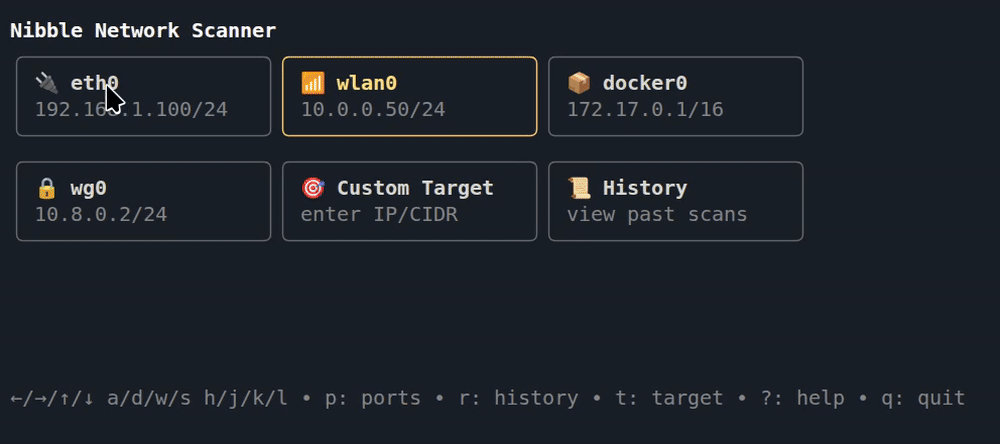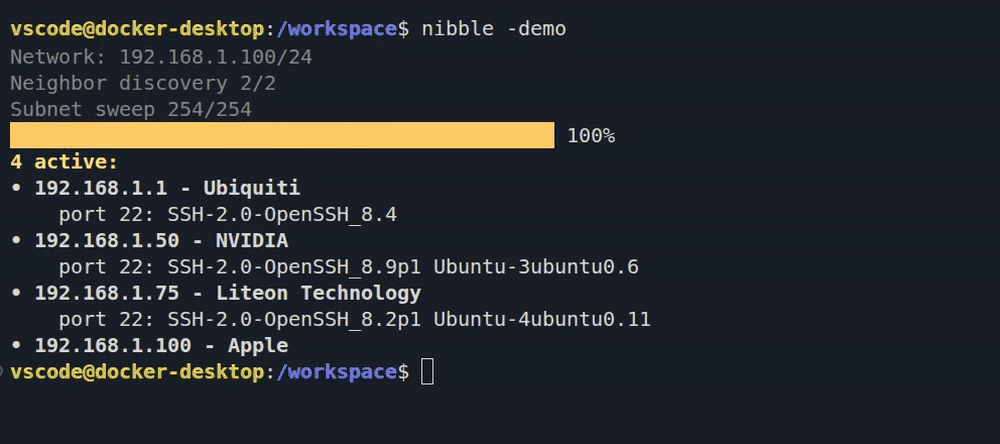 backendsystems/nibble
ماسح شبكة سهل الاستخدام، مع واجهة TUI قابلة للنقر
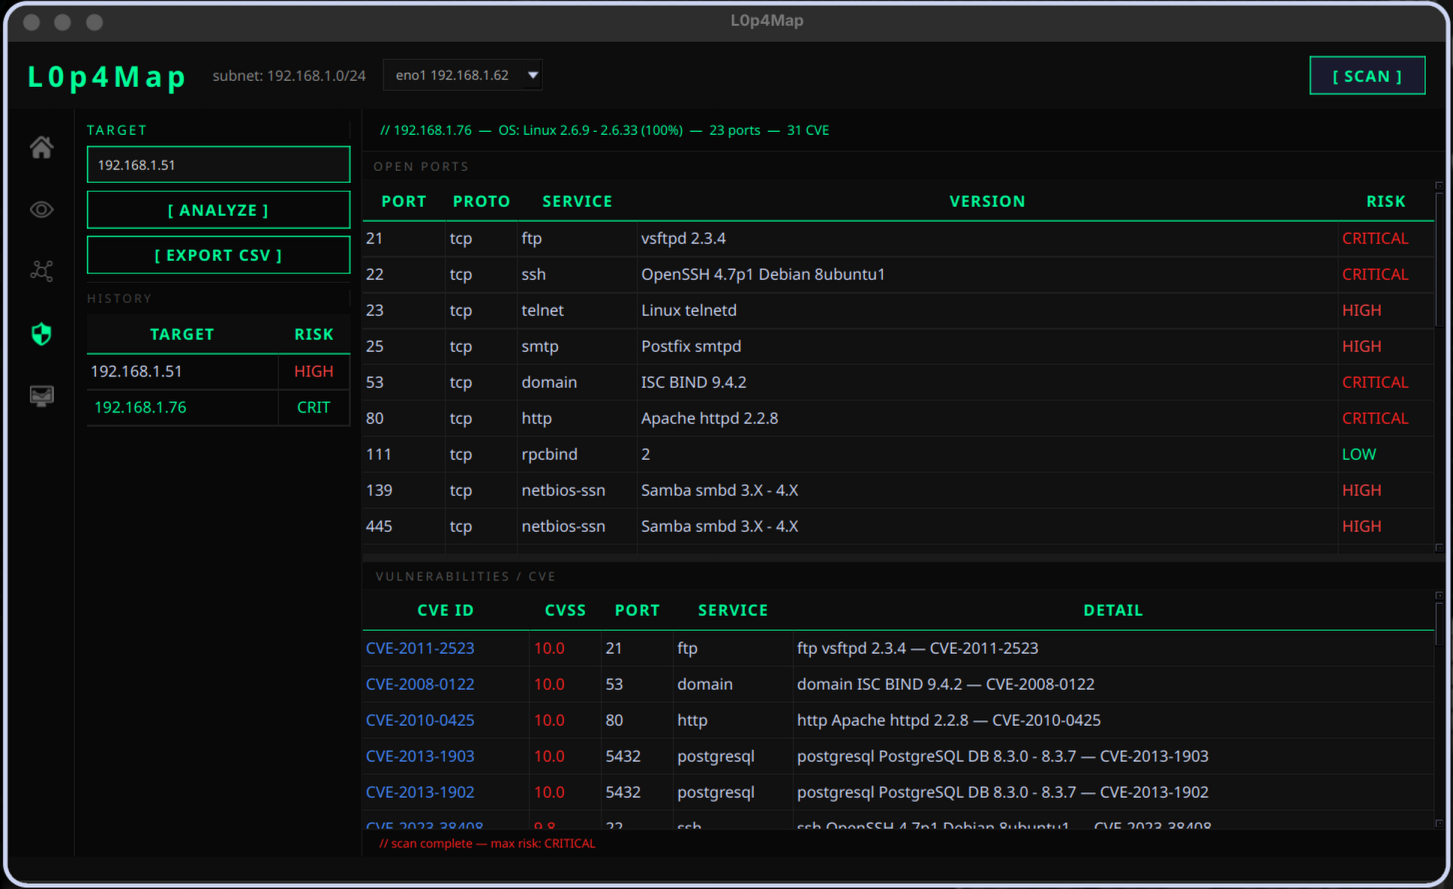 haxl0p4/l0p4map
أداة احترافية لمراقبة الشبكات وتصورها. تجمع L0P4Map بين اكتشاف ARP عالي السرعة والتكامل الكامل مع nmap ومحرك طوبولوجيا شبكة تفاعلي في الوقت الفعلي.…
 rickgeex/cve-2024-6387-checker
CVE-2024-6387-Check هي أداة مبسطة وفعالة مصممة لاكتشاف الخوادم التي تعمل بإصدارات ضعيفة من OpenSSH.
 rishabh-kumar-cyber-sec/cve-2023-27163-ssrf-to-port-scanning
إنه سكريبت بسيط لأتمتة فحص المنافذ الداخلية بسبب SSRF في requests-baskets v 1.2.1. يمكن لهذا السكريبت أيضًا المساعدة في حل آلة 'SAU' من hackthebox.
 fa1dz/internet-scanner
واجهة رسومية بلغة Tkinter تقوم بمسح شبكة محلية IPv4 (بروتوكول ARP + فحص عبر nmap)، وتظهر الأجهزة، وتتيح لك تشغيل فحوصات كاملة للمنافذ، وتصدير النتائج.
 praetorian-inc/nerva
Fast service fingerprinting CLI for 170+ protocols (TCP/UDP/SCTP) - built by Praetorian
 znakar/sharktooth
ماسح المنافذ مع تكامل Docker وPrometheus + Grafana. أداة لتدقيق الشبكة مع دعم تعدد الخيوط والمراقبة في الوقت الفعلي.
 neutralwarrior/c-port-scanner
ماسح منافذ يقوم بفحص عنوان IP مستهدف للبحث عن المنافذ المفتوحة ويعرض النتائج، مبني بلغة C
 deade1e/radar
الماسح الشبكي القابل للاختراق
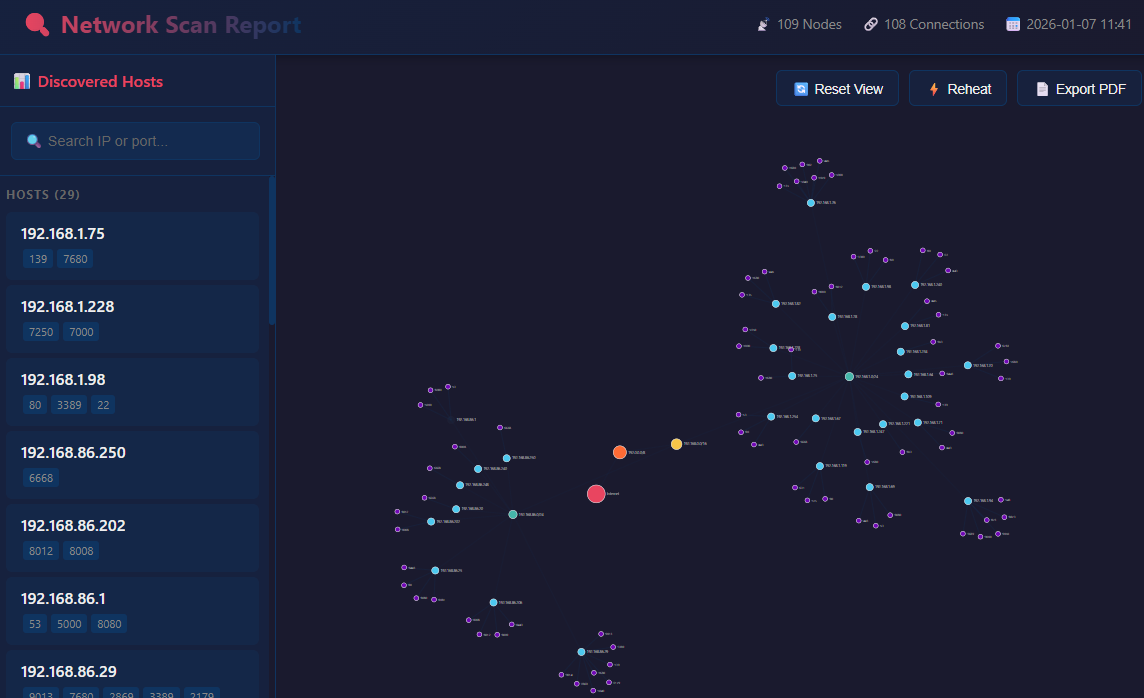 artofscripting/masscan-report
أداة بلغة بايثون تُنشئ تصورات تفاعلية بتنسيق HTML قائمة على React من مخرجات masscan بتنسيق JSON، وتتضمن رسمًا بيانيًا شبكيًا بالقوى الموجهة باستخدام…








