
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Masscan-Report — أداة بلغة بايثون تُنشئ تصورات تفاعلية بتنسيق HTML قائمة على React من مخرجات masscan بتنسيق JSON، وتتضمن رسمًا بيانيًا شبكيًا بالقوى الموجهة باستخدام D3.js. | Kitploit
أدوات/GitHubGitHub/artofscripting/masscan-report
الاستطلاعتخطيط الشبكةمسح المنافذجمع المعلومات
GitHubartofscripting/masscan-report

Masscan-Report

أداة بلغة بايثون تُنشئ تصورات تفاعلية بتنسيق HTML قائمة على React من مخرجات masscan بتنسيق JSON، وتتضمن رسمًا بيانيًا شبكيًا بالقوى الموجهة باستخدام D3.js.

عرض المستودع
مشاركة
46منذ 10 أشهرلم تتم المراجعة بعد

مولد تقارير Masscan

أداة بايثون تُنشئ تصورات HTML تفاعلية مبنية على React من مخرجات JSON لـ masscan، وتتميز برسم بياني للشبكة موجه بالقوة باستخدام D3.js.

Network Visualization React Python

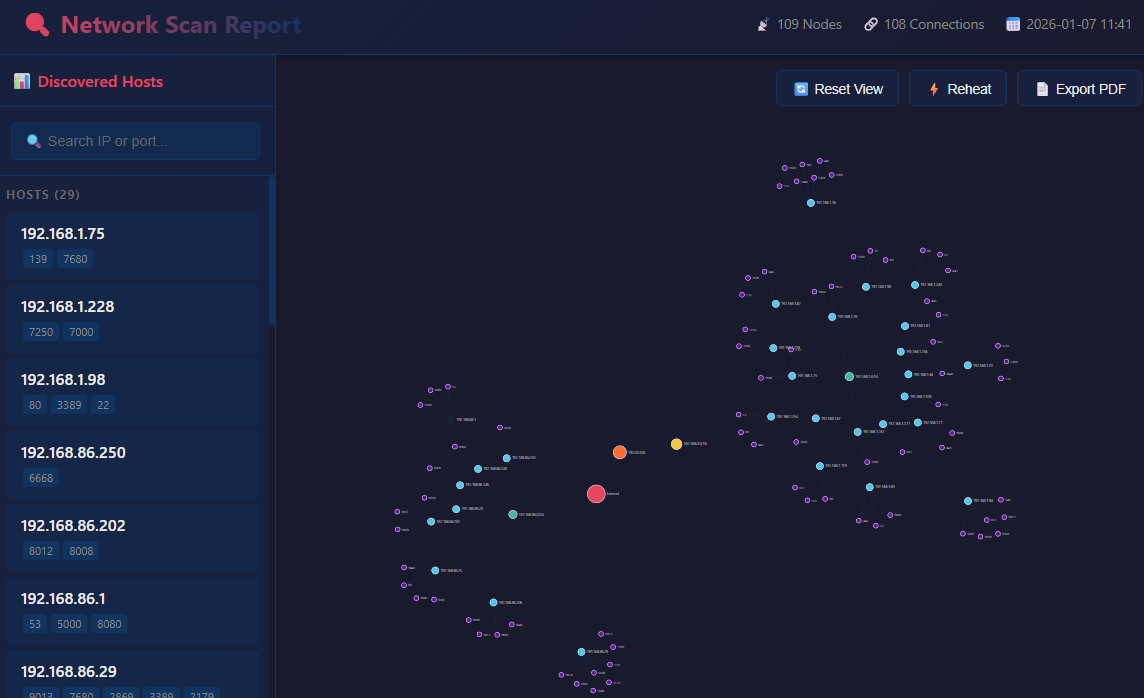
لقطة شاشة

Masscan Report Screenshot

الميزات

الرسم البياني التفاعلي للشبكة

  • تصور D3.js موجه بالقوة يُظهر طوبولوجيا الشبكة
  • هيكل هرمي: الإنترنت → الفئة A (/8) → الفئة B (/16) → الفئة C (/24) → المضيفون → المنافذ
  • سحب وتكبير لاستكشاف الشبكة
  • عُقد ملونة حسب النوع (مضيفون، منافذ، قطاعات الشبكة)

البحث والتصفية

  • بحث حي - تصفية المضيفين والمنافذ أثناء الكتابة
  • بادئة بحث المنافذ - استخدم : للبحث في المنافذ فقط (مثل :443)
  • دعم الأحرف البدل - استخدم * لمطابقة الأنماط (مثل :*443, :80*, :*8*)
  • تسليط الضوء في الوقت الفعلي على العقد المطابقة في الرسم البياني

نافذة تفاصيل المضيف

  • انقر على أي عقدة في الرسم البياني لعرض معلومات مفصلة
  • عُقد المضيف تعرض جميع المنافذ المفتوحة مع أوصاف الخدمات
  • عُقد المنافذ تُظهر معلومات الخدمة والبروتوكول ومستوى خطر الأمان
  • شارات الأمان ملونة: عالية (أحمر)، متوسطة (أصفر)، منخفضة (أخضر مزرق)، آمنة (سماوي)
  • روابط إلى وثائق كل خدمة

تصدير PDF

  • تقارير PDF احترافية بتنسيق داكن
  • صفحة عنوان مع إحصائيات موجزة
  • لقطة شاشة للرسم البياني ملتقطة من العرض الحالي
  • ملخص تنفيذي بلغة طبيعية
  • تفاصيل المضيف منظمة حسب فئة الشبكة

التنقل الجانبي

  • قائمة بجميع المضيفين المكتشفين مع منافذهم المفتوحة
  • انقر لتسليط الضوء على المضيف والعقد الفرعية في الرسم البياني
  • شارات المنافذ للتعرف السريع

التثبيت

من المصدر

# استنساخ أو تنزيل المشروع
cd masscan_report

# تثبيت التبعيات (اختياري، مطلوب فقط لتوليد PDF أثناء التطوير)
pip install pyinstaller  # فقط إذا كنت تبني ملفًا تنفيذيًا

ملف تنفيذي مستقل

قم بتنزيل masscan_report.exe من مجلد dist/ - لا حاجة لتثبيت بايثون.

الاستخدام

سطر الأوامر

# باستخدام بايثون
python masscan_report.py <input_json> [-o output.html]

# باستخدام الملف التنفيذي
masscan_report.exe <input_json> [-o output.html]

أمثلة

# إنشاء تقرير بمخرجات افتراضية (report.html)
python masscan_report.py scans/home.json

# تحديد ملف مخرجات مخصص
python masscan_report.py scans/network_scan.json -o network_report.html

# باستخدام الملف التنفيذي
.\dist\masscan_report.exe .\scans\home.192.168.10000.json

تنسيق الإدخال

تتوقع الأداة تنسيق مخرجات JSON من masscan:

[
  {"ip": "192.168.1.1", "timestamp": "1234567890", "ports": [
    {"port": 80, "proto": "tcp", "status": "open", "reason": "syn-ack", "ttl": 64}
  ]},
  {"ip": "192.168.1.1", "timestamp": "1234567891", "ports": [
    {"port": 443, "proto": "tcp", "status": "open", "reason": "syn-ack", "ttl": 64}
  ]}
]

قم بإنشاء هذا باستخدام masscan:

masscan 192.168.1.0/24 -p1-65535 --rate 1000 -oJ scan_results.json

عناصر التحكم بلوحة المفاتيح والماوس

الإجراءالتأثير
انقر على عقدة (رسم بياني)فتح نافذة المعلومات
انقر على مضيف (الشريط الجانبي)تسليط الضوء على المضيف والمنافذ
سحب عقدةإعادة وضع العقدة
عجلة التمريرتكبير / تصغير
سحب بالضغط (الخلفية)تحريك العرض
🔄 إعادة تعيين العرضإعادة تعيين التكبير والموضع
⚡ إعادة التسخينإعادة تنشيط محاكاة القوة
📄 تصدير PDFإنشاء تقرير PDF

بناء الجملة للبحث

النمطيطابق
192.168عناوين IP تحتوي على "192.168"
:443المنفذ 443 بالضبط
:*443منافذ تنتهي بـ 443 (مثل 8443)
:443*منافذ تبدأ بـ 443
:*8*منافذ تحتوي على 8 (مثل 80, 8080, 443)

هيكل المشروع

masscan_report/
├── masscan_report.py      # النص الرئيسي
├── port_descriptions.py   # قاعدة بيانات المنافذ (أكثر من 6700 سطر)
├── scans/                  # ملفات فحص نموذجية
│   ├── home.json
│   └── home.192.168.10000.json
├── dist/
│   └── masscan_report.exe # ملف تنفيذي مستقل
├── report.html            # المخرجات المولدة
└── README.md

قاعدة بيانات أوصاف المنافذ

يحتوي port_descriptions.py على معلومات مفصلة لأكثر من 130 منفذًا شائعًا تتضمن:

  • اسم الخدمة ووصفها
  • تفاصيل فنية
  • تقييم مخاطر الأمان
  • روابط للتوثيق

بناء الملف التنفيذي

pip install pyinstaller
pyinstaller --onefile --name masscan_report --add-data "port_descriptions.py;." masscan_report.py

سيتم إنشاء الملف التنفيذي في dist/masscan_report.exe.

المتطلبات

  • بايثون 3.8+ (للتشغيل من المصدر)
  • متصفح ويب حديث (لعرض التقارير)
  • لا حاجة لحزم بايثون إضافية (يستخدم المكتبة القياسية فقط)

الترخيص

MIT License

المساهمة

نرحب بالمساهمات! لا تتردد في تقديم المشكلات وطلبات السحب.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    317
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →