 #1
أدوات محاكاة التصيد والكشف والتحليل والتدريب على الوعي الأمني.
موصى به من Kitploit
 rspamd/rspamd
إطار عمل لتصفية البريد العشوائي ومعالجة رسائل البريد الإلكتروني، مع قواعد التعبيرات النمطية (regex)، وتحليل إحصائي، وإضافات Lua مخصصة، وقوائم حظر…
 elceef/dnstwist
محرك توليد تبديلات أسماء النطاقات لكشف هجمات التصيد الاحتيالي المتشابهة بصريًا (Homograph)، والاستيلاء على النطاقات عبر الأخطاء الإملائية…
 mgeeky/penetration-testing-tools
مجموعة تضم أكثر من 170+ أداة وسكربت وأوراق غش (cheatsheets) وغنائم أخرى قمت بتطويرها على مر السنين لأغراض اختبار الاختراق (Pentesting) وعمليات الفريق…
 marten4n6/evilosx
RAT خبيثة (أداة إدارة عن بعد) لنظام macOS / OS X.
 jiep/offensive-ai-compilation
قائمة منتقاة من الموارد المفيدة التي تغطي الذكاء الاصطناعي الهجومي.
 mrd0x/bitb
قوالب HTML/CSS/JS لهجمات التصيد من نوع Browser-In-The-Browser، تقوم بتضمين نوافذ تسجيل دخول مزيفة مع عناوين ونطاقات وروابط تصيد قابلة للتخصيص لمحاكاة…
 ignitetch/advphishing
هذه أداة تصيد متقدمة! تصيد OTP
 owasp/qrljacking
ناقل هجوم هندسة اجتماعية وإطار استغلال لاختراق جلسات المستخدمين عبر تسجيل الدخول برمز QR، يستهدف تطبيقات الويب مثل واتساب، وي تشات، وأليباي.
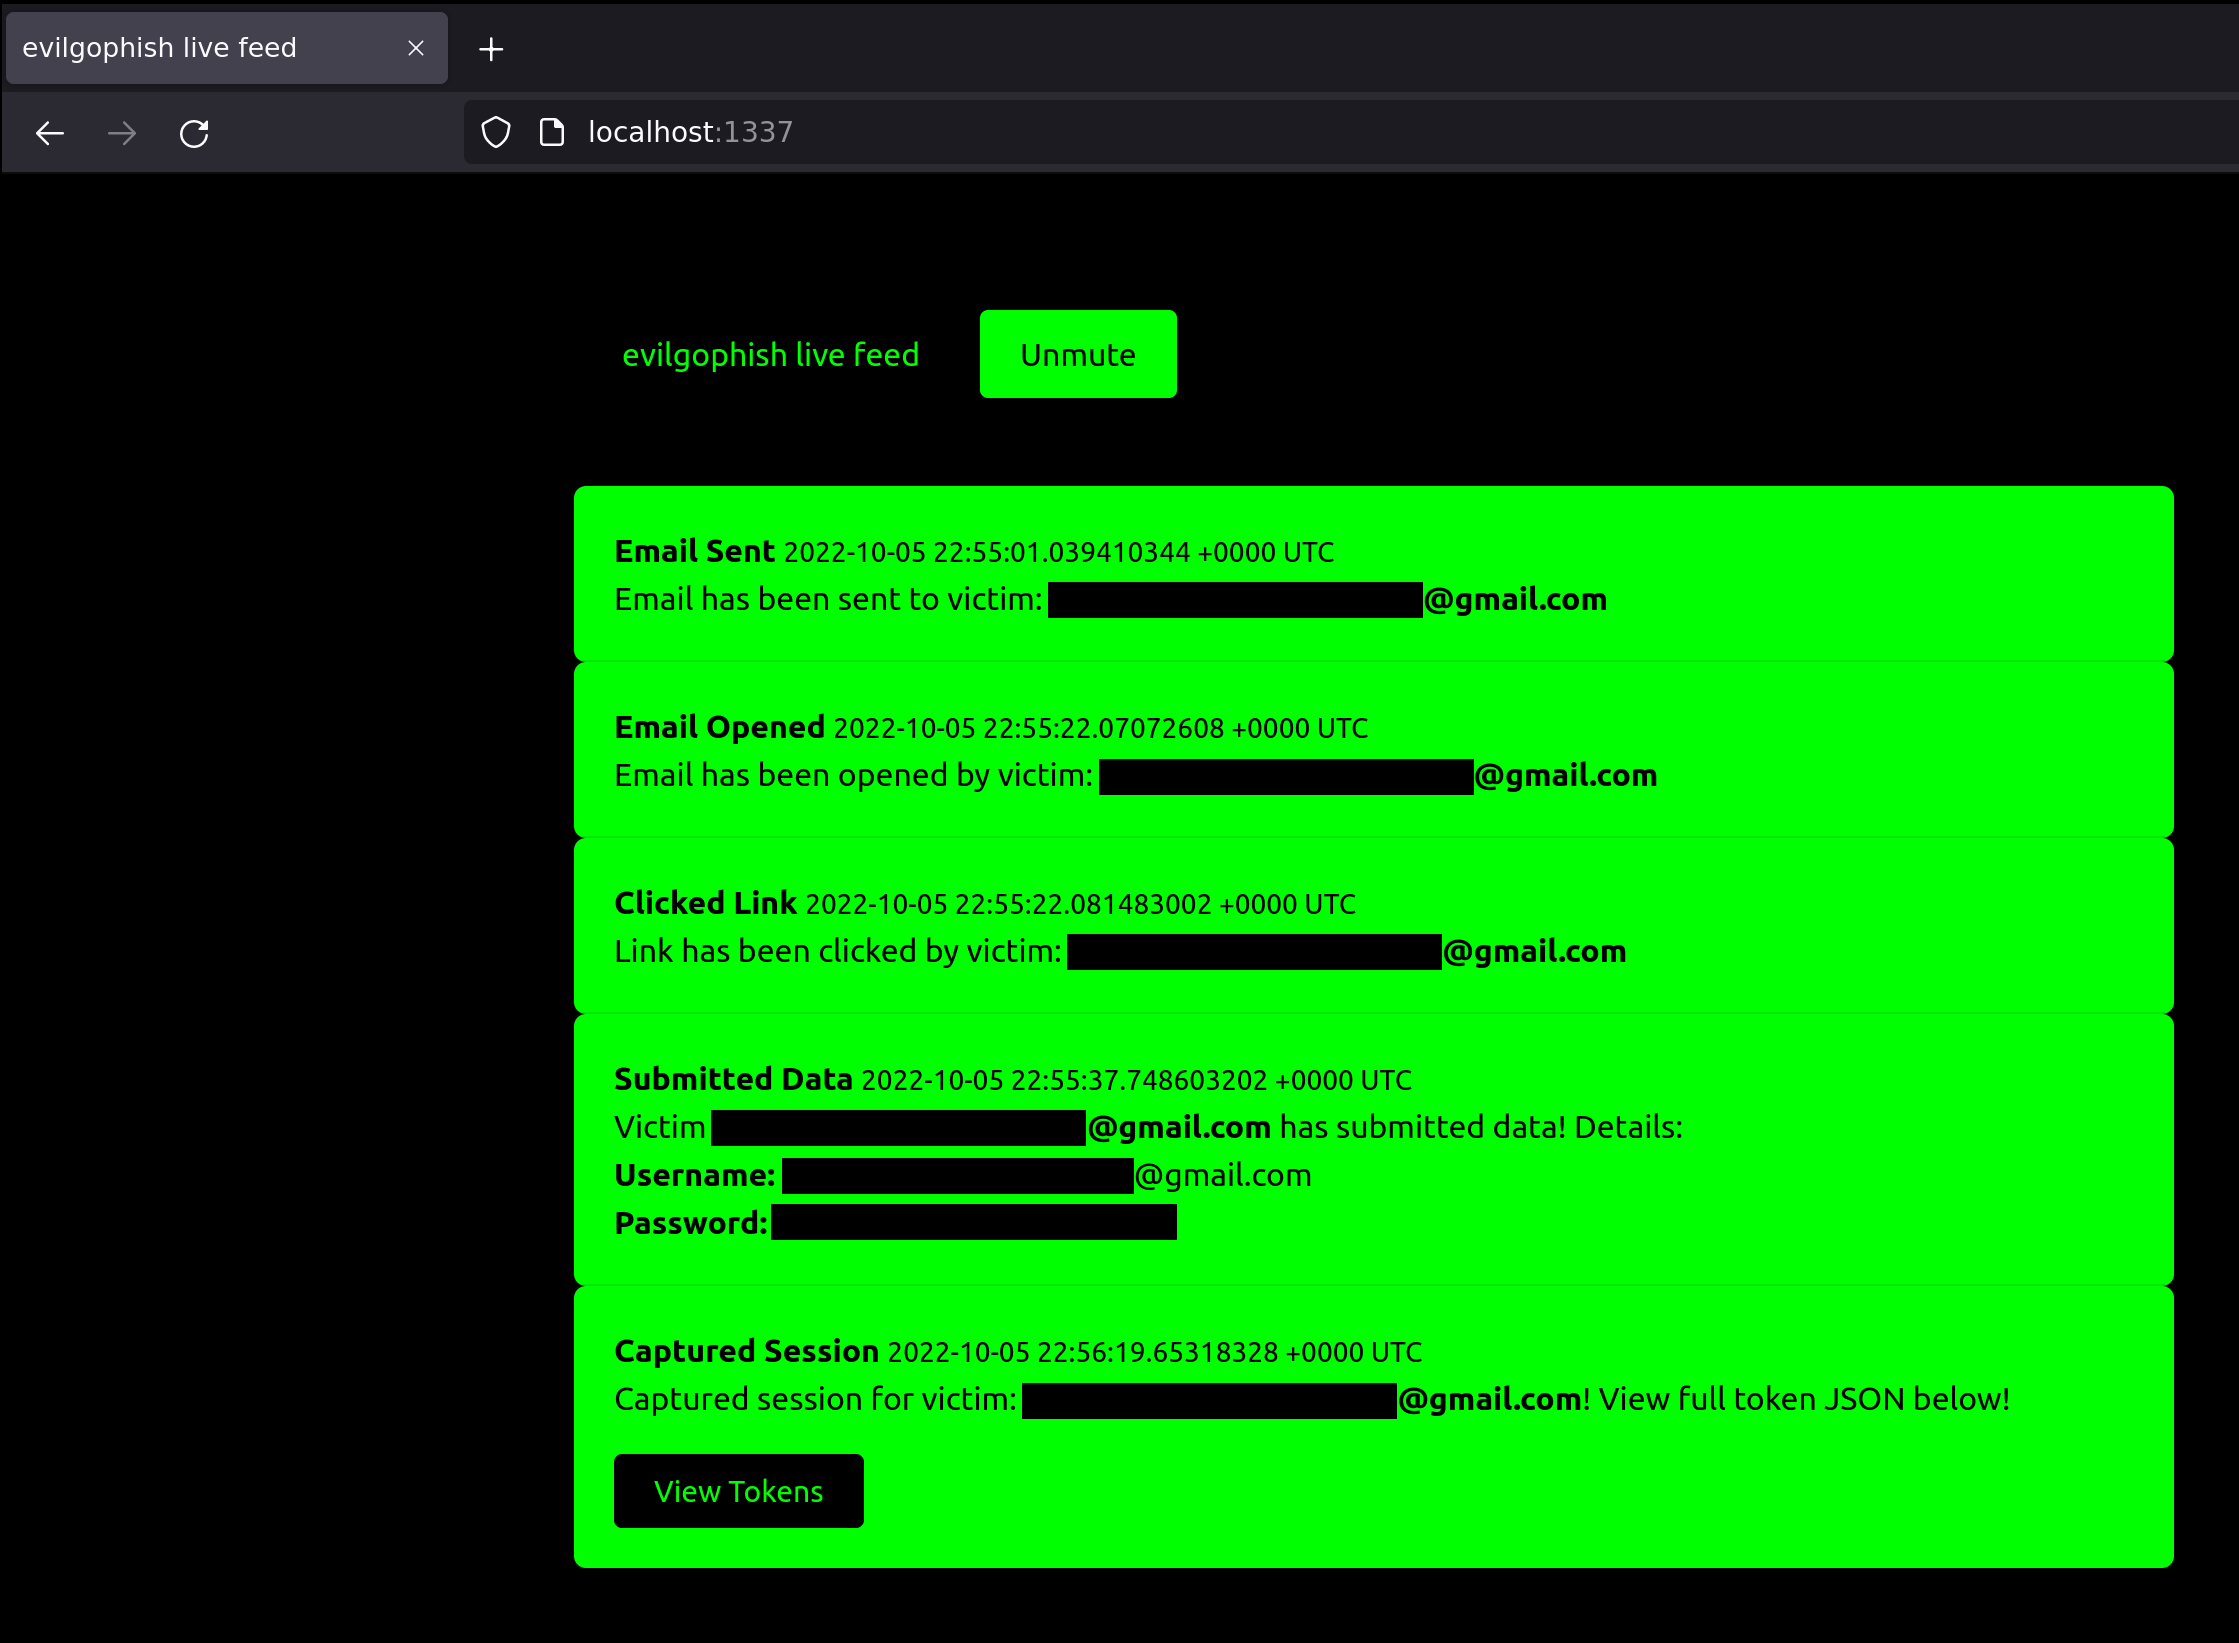 fin3ss3g0d/evilgophish
evilginx3 + gophish
 x0rz/phishing_catcher
صائد التصيد باستخدام Certstream
 mattnotmax/cyberchef-recipes
قائمة وصفات cyber-chef وروابط منسقة
 thalesgroup-cert/watcher
منصة استخبارات تهديدات مدعومة بالذكاء الاصطناعي للمراقبة الآلية لـ CVE/برامج الفدية، ومراقبة المجالات، وكشف تسرب البيانات، والاستجابة للحوادث مع…
 ahmadhassan-bted/silentsniffer
A professional, high-fidelity de-anonymization and vulnerability diagnostic framework. Features a zero-coupling modular architecture for…
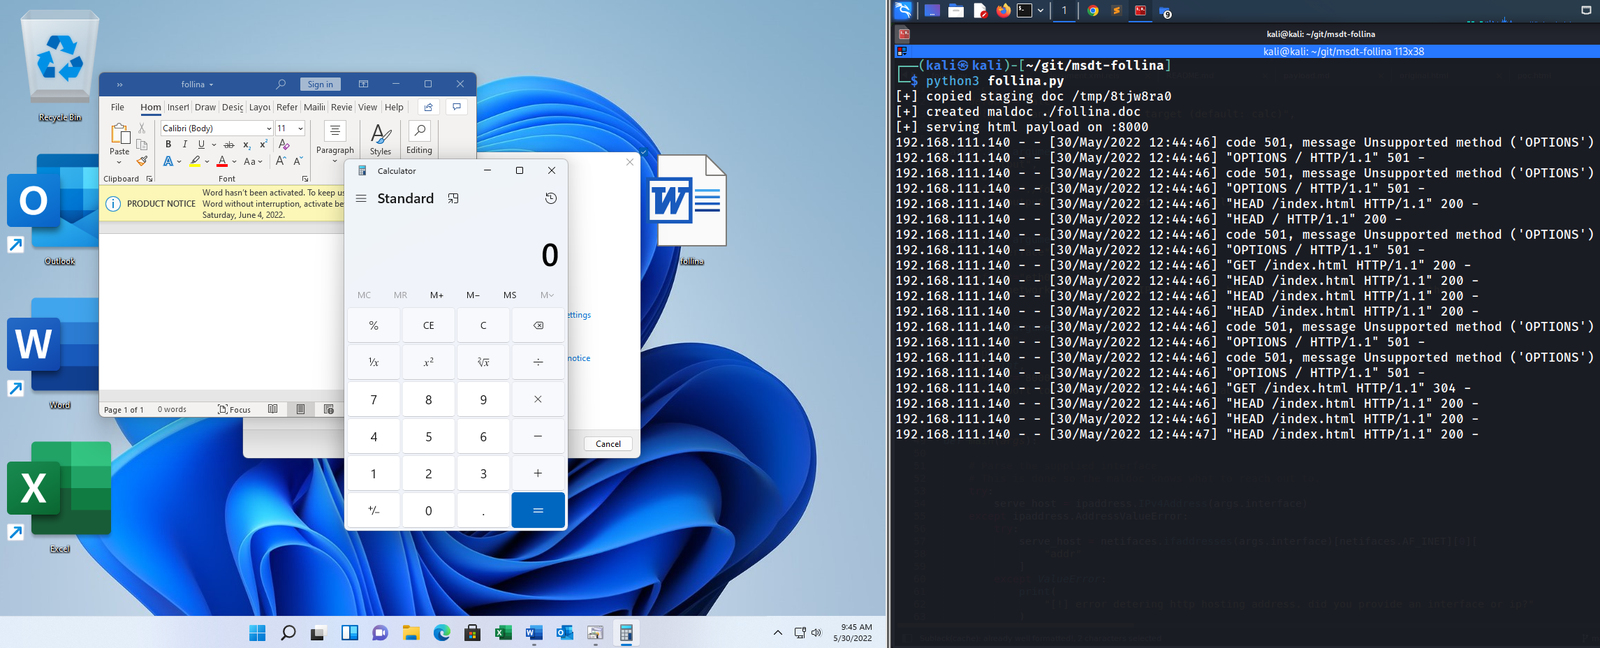 johnhammond/msdt-follina
يُنشئ مستند Microsoft Word خبيثًا يستغل ثغرة MS-MSDT 'Follina' لتنفيذ أوامر عشوائية أو تجهيز حمولات عبر خادم HTTP.
 crimsonforge-io/king-phisher
محاكاة حملات تصيد احتيالي واقعية مع جمع بيانات الاعتماد، وتتبع البريد الإلكتروني، واستنساخ صفحات الهبوط لتدريب الوعي الأمني واختبار الاختراق المصرح…
 threatexpress/domainhunter
يفحص النطاقات المنتهية صلاحيتها من حيث التصنيف/السمعة وسجل Archive.org لتحديد المرشحين الجيدين لنطاقات التصيد و C2
 ustayready/credsniper
CredSniper هو إطار عمل للتصيد الاحتيالي مكتوب بإطار عمل Python المصغر Flask وقوالب Jinja2 الذي يدعم التقاط رموز المصادقة الثنائية (2FA).
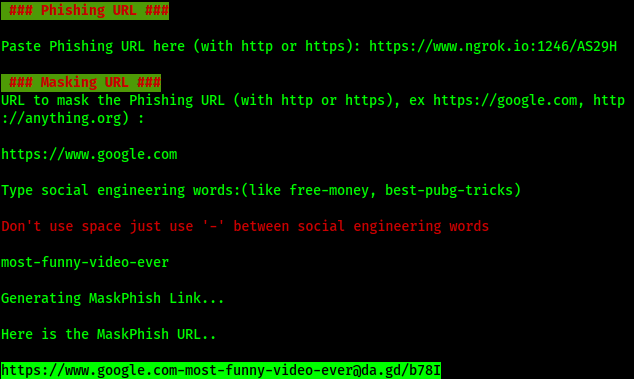 jaykali/maskphish
تقديم "URL Making Technology" للعالم للمرة الأولى على الإطلاق. أعطِ قناعًا لـرابط التصيد (Phishing URL) كالمحترفين.. أداة لا بد منها للتصيد…