
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
phishing_catcher — صائد التصيد باستخدام Certstream | Kitploit
أدوات/GitHubGitHub/x0rz/phishing_catcher
الاستخبارات مفتوحة المصدر (OSINT)التصيد الاحتيالياستخبارات التهديداتتحليل DNS
GitHubx0rz/phishing_catcher

phishing_catcher

صائد التصيد باستخدام Certstream

عرض المستودع
1.8k36051منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

صائد التصيد

اكتشف نطاقات التصيد المحتملة في الوقت الفعلي تقريبًا من خلال البحث عن إصدارات شهادات TLS المشبوهة المبلغ عنها في سجل الشفافية للشهادات (CTL) عبر واجهة CertStream API. الإصدارات "المشبوهة" هي تلك التي تتجاوز درجة اسمها النطاق حدًا معينًا بناءً على ملف تكوين.

هذا مجرد إثبات مفهوم (PoC) عامل. لا تتردد في المساهمة وتعديل الكود ليناسب احتياجاتك. 👍
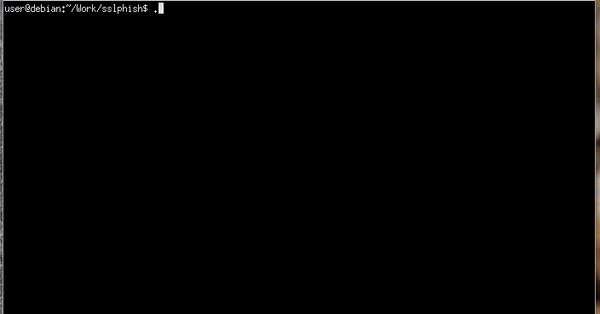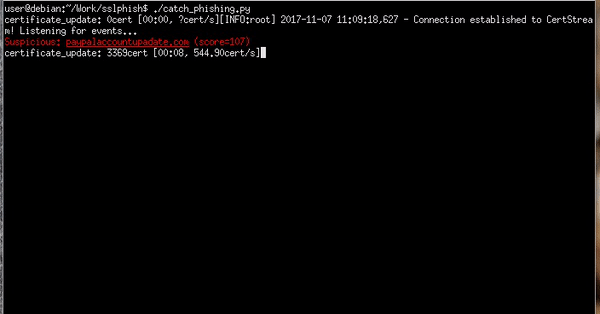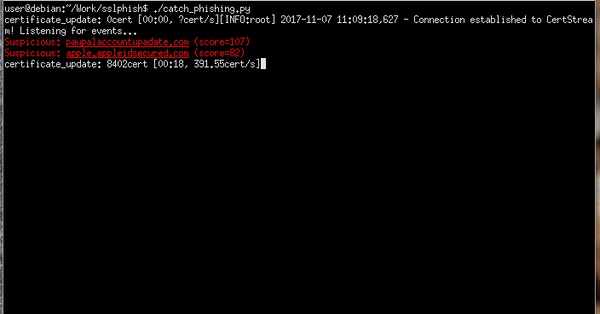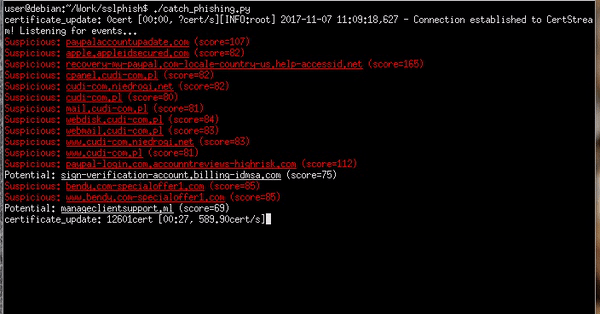
لقطة شاشة لاستخدام مثال.

التثبيت

يجب أن يعمل البرنامج النصي بشكل جيد باستخدام Python2 أو Python3. في كلتا الحالتين، قم بتثبيت المتطلبات بعد استنساخ أو تنزيل الكود المصدري:

pip install -r requirements.txt

الإعداد

يستخدم صائد التصيد ملف تكوين YAML بسيط لتعيين درجة رقمية للسلاسل التي يمكن العثور عليها في الاسم الشائع لشهادة TLS أو حقل SAN (أي اسم نطاق الشهادة). يأتي ملف التكوين، suspicious.yaml، بإعدادات افتراضية معقولة، ولكن يمكنك ضبط أو إضافة كل من السلاسل التي يحتوي عليها والدرجة المخصصة لكل سلسلة عن طريق تحرير ملف تجاوز، external.yaml.

يحتوي كل من ملفي التكوين الافتراضي suspicious.yaml و external.yaml القابل للتعديل من قبل المستخدم على قاموسين YAML: keywords و tlds. مفاتيح القواميس هي السلاسل والقيم هي الدرجات التي سيتم تعيينها إذا تم العثور على تلك السلسلة في اسم النطاق لشهادة صادرة. على سبيل المثال:

keywords:
    'login': 25

هنا، يتم إضافة درجة 25 إلى الكلمة الرئيسية العامة login عند العثور عليها في اسم نطاق شهادة TLS. زيادة هذه القيمة سترفع مستوى الاشتباه في النطاقات التي تحتوي على السلسلة login، مما يسمح لك بإخضاع إصدارات الشهادات هذه لمزيد من التدقيق.

ومع ذلك، لكي يتم الإبلاغ عنها كمشبوهة بواسطة صائد التصيد، يجب أن تصل أو تتجاوز (>=، "أكبر من أو يساوي") الدرجة المخصصة لشهادة معينة الحدود التالية:

الدرجةيتم الإبلاغ كـ
65محتمل
80مرجح
90مشبوه

💡 راجع دالة score_domain() في الكود المصدري للحصول على تفاصيل حول خوارزمية التسجيل.

الاستخدام

بمجرد تكوينه حسب رغبتك، يكون الاستخدام بسيطًا مثل تشغيل البرنامج النصي:

$ ./catch_phishing.py
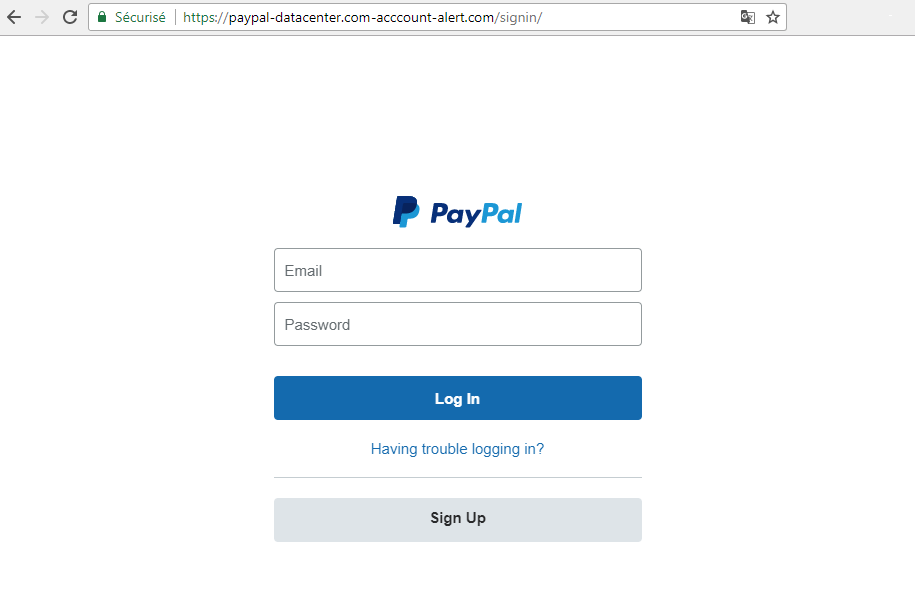
مثال على التصيد الذي تم اكتشافه

تصيد باي بال

صائد التصيد في حاوية Docker

إذا كنت تستخدم macOS أو لديك إصدار مختلف من نظام التشغيل مما يجعل تثبيت phishing_catcher صعبًا، فإن وضع الأداة في حاويات Docker هو أحد خياراتك.

docker build . -t phishing_catcher

حاوية

الترخيص

GNU GPLv3

إذا كانت هذه الأداة مفيدة لك، فلا تتردد في شكري بشراء فنجان قهوة لي.

Coffee

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






