 #1
 z4nzu/hackingtool
أداة اختبار اختراق شاملة تجمع أكثر من 185 أداة عبر 20 فئة تشمل جمع المعلومات، الهجمات على الويب واللاسلكي، التصيد، الاستغلال، التحليل الجنائي، وأمن…
 zaproxy/zaproxy
ماسح أمني لتطبيقات الويب مفتوح المصدر للكشف الآلي عن الثغرات الأمنية، واختبار الاختراق اليدوي، واختبار أمان واجهات برمجة التطبيقات (API) باستخدام…
 infosecn1nja/red-teaming-toolkit
يحتوي هذا المستودع على أدوات أمان مفتوحة المصدر متطورة (OST) لمختص red teamer و threat hunter.
 bettercap/bettercap
السكين السويسري لاستطلاع شبكات 802.11 وBLE وHID وCAN-bus وIPv4 وIPv6 وهجمات MITM.
 beefproject/beef
مشروع إطار استغلال المتصفحات
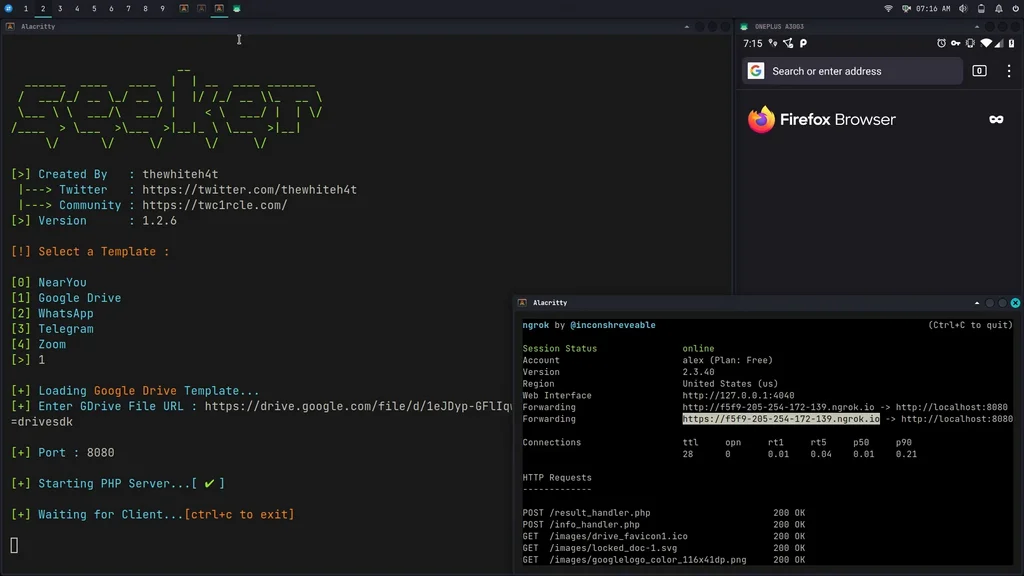 thewhiteh4t/seeker
تحديد مواقع الهواتف الذكية بدقة باستخدام الهندسة الاجتماعية
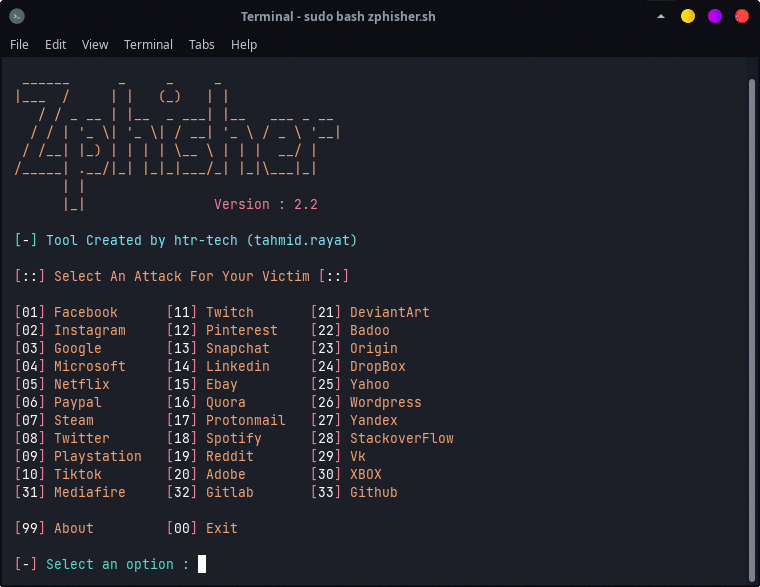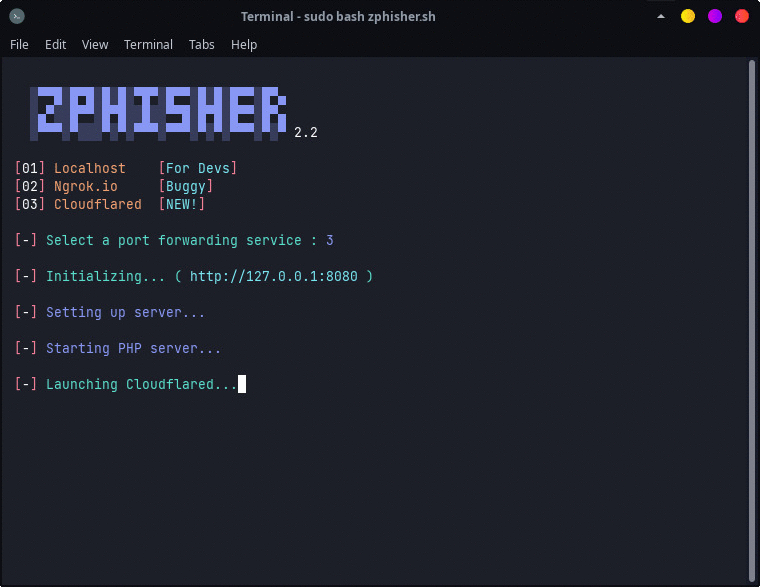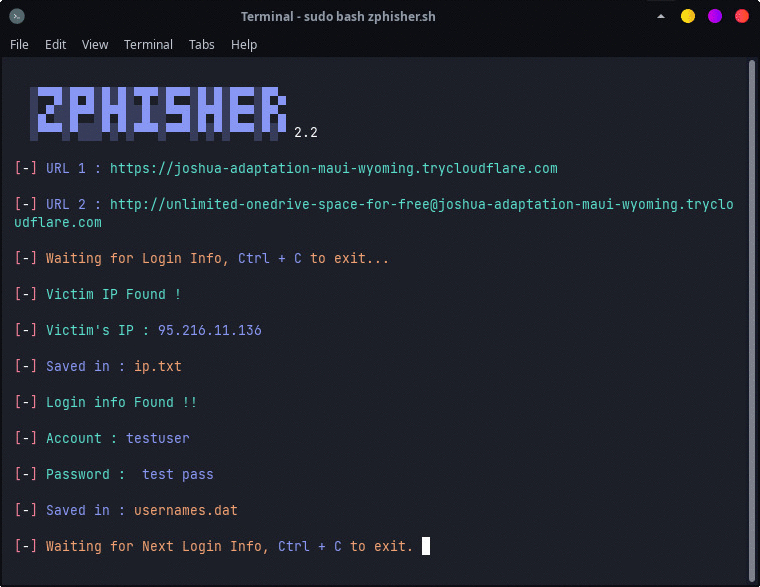 htr-tech/zphisher
أداة تصيد آلي تحتوي على أكثر من 30 قالبًا. هذه الأداة مصممة للأغراض التعليمية فقط! لن يكون المؤلف مسؤولاً عن أي إساءة استخدام لهذه المجموعة!
 wifiphisher/wifiphisher
إطار عمل لنقاط الوصول المارقة لمشاركات الفريق الأحمر واختبار أمان Wi-Fi. ينفذ هجمات Evil Twin وKARMA وKnown Beacons لتحقيق موقع MITM، ثم يقوم بحملات…
 kgretzky/evilginx2
إطار عمل مستقل لهجمات الرجل في المنتصف يُستخدم لصيد بيانات تسجيل الدخول مع ملفات تعريف الجلسة، مما يسمح بتجاوز المصادقة ثنائية العامل.
 trustedsec/social-engineer-toolkit
مستودع Social-Engineer Toolkit (SET) من TrustedSec - سيتم نشر جميع الإصدارات الجديدة من SET هنا.
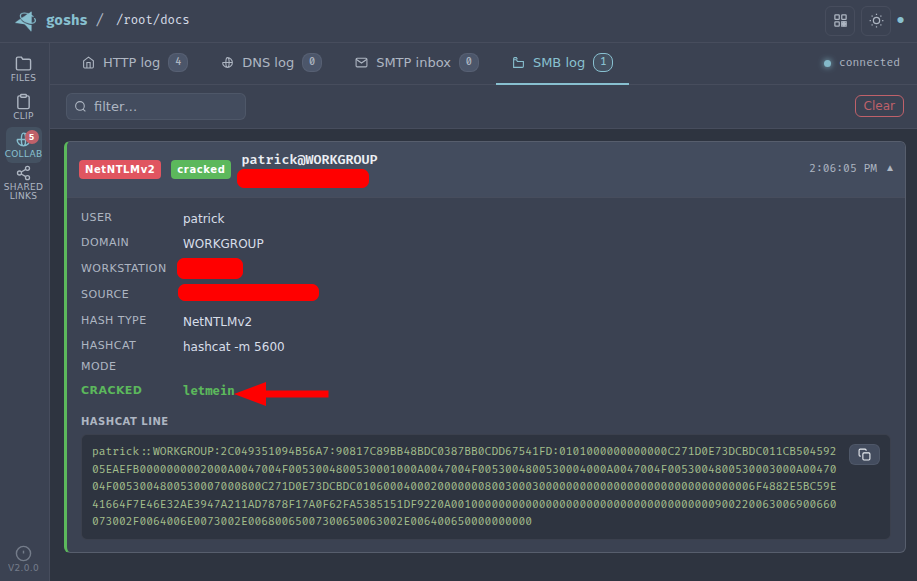 a-poc/redteam-tools
أدوات وتقنيات للفريق الأحمر / اختبار الاختراق
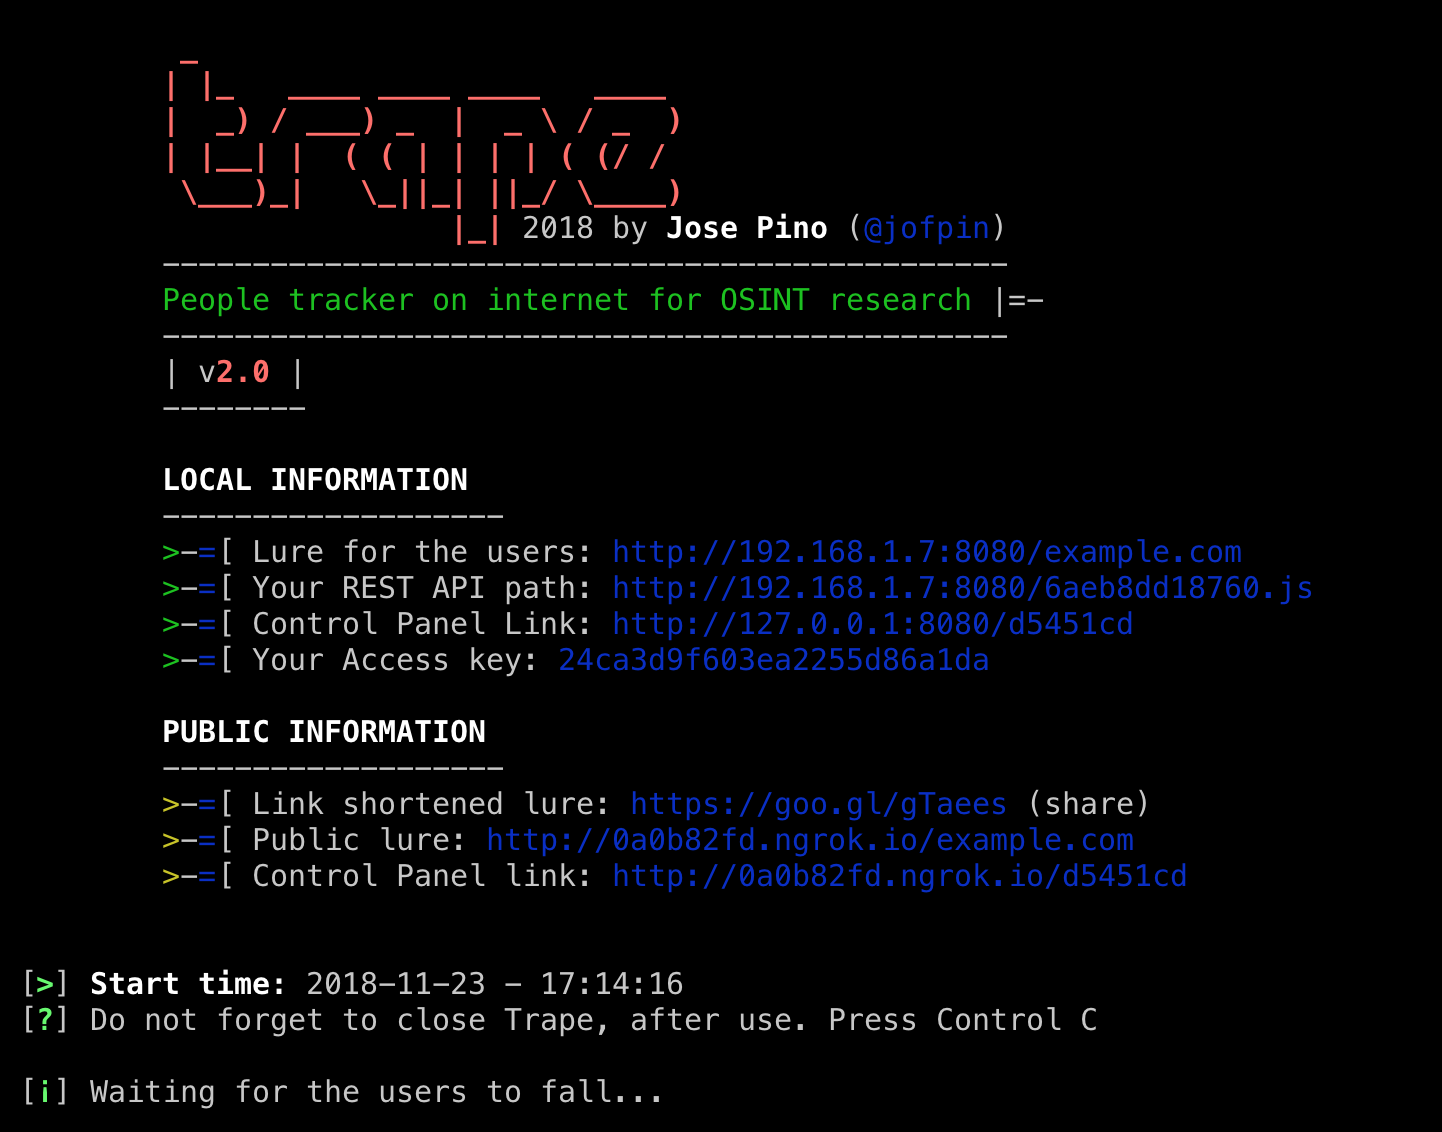 jofpin/trape
متعقب الأشخاص على الإنترنت: أداة تحليل وبحث مفتوحة المصدر (OSINT) من تأليف Jose Pino
 fluxionnetwork/fluxion
أداة تصيد احتيالي آلية لشبكات WPA/WPA2 تلتقط المصافحات، وتنشئ نقطة وصول مزيفة، وتجذب المستخدمين إلى بوابة مقيدة لسرقة بيانات الاعتماد عبر الهندسة…
 techchipnet/camphish
التقط صور الكاميرا وموقع GPS من كاميرا الهاتف الأمامية للهدف أو كاميرا الويب للحاسوب فقط بإرسال رابط.
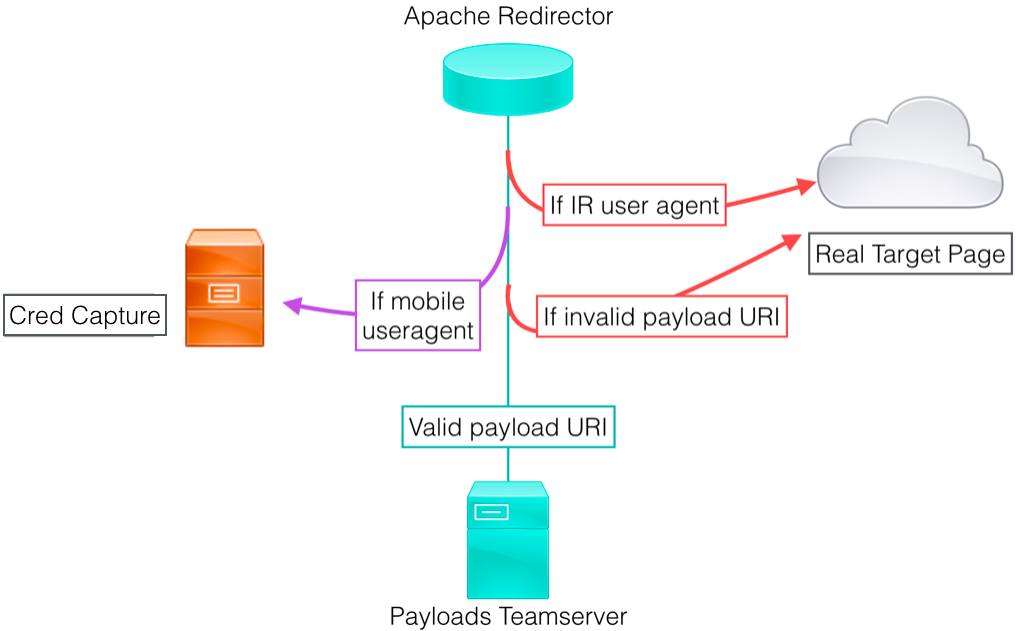 bluscreenofjeff/red-team-infrastructure-wiki
# دليل لتجميع موارد تقوية البنية التحتية للفريق الأحمر
 drk1wi/modlishka
مودليشكا. وكيل عكسي.