
 #1
أدوات محاكاة التصيد والكشف والتحليل والتدريب على الوعي الأمني.
موصى به من Kitploit
 s0lst1c3/eaphammer
هجمات evil twin المستهدفة ضد شبكات WPA2-Enterprise. عمليات wireless pivots غير المباشرة باستخدام هجمات hostile portal.
 theresafewconors/sooty
أداة CLI شاملة لمحللي SOC لأتمتة وتسريع سير العمل.
 p0cl4bs/wifipumpkin3
إطار عمل قوي لهجوم نقطة الوصول المارقة.
 specterops/skills
مهارات وهياكل إضافية قابلة لإعادة الاستخدام في مجال الأمن الهجومي لوكلاء الذكاء الاصطناعي، تغطي الاستطلاع، الاستغلال، القيادة والتحكم (C2)، تطوير…
 pentestgeek/phishing-frenzy
إطار عمل التصيد الاحتيالي Ruby on Rails
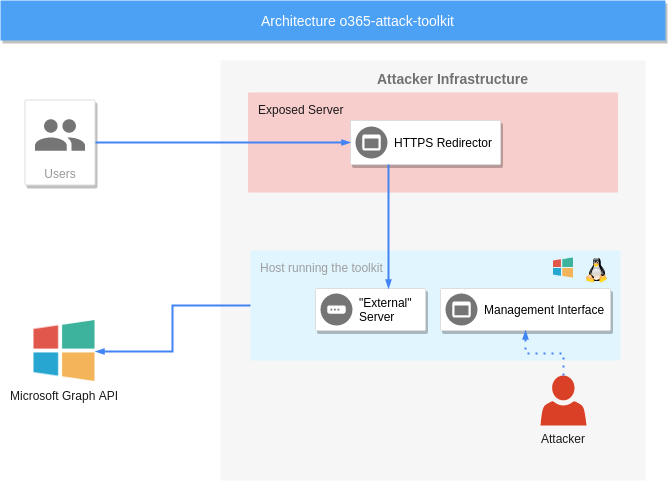 mdsecactivebreach/o365-attack-toolkit
أداة لمهاجمة Office365
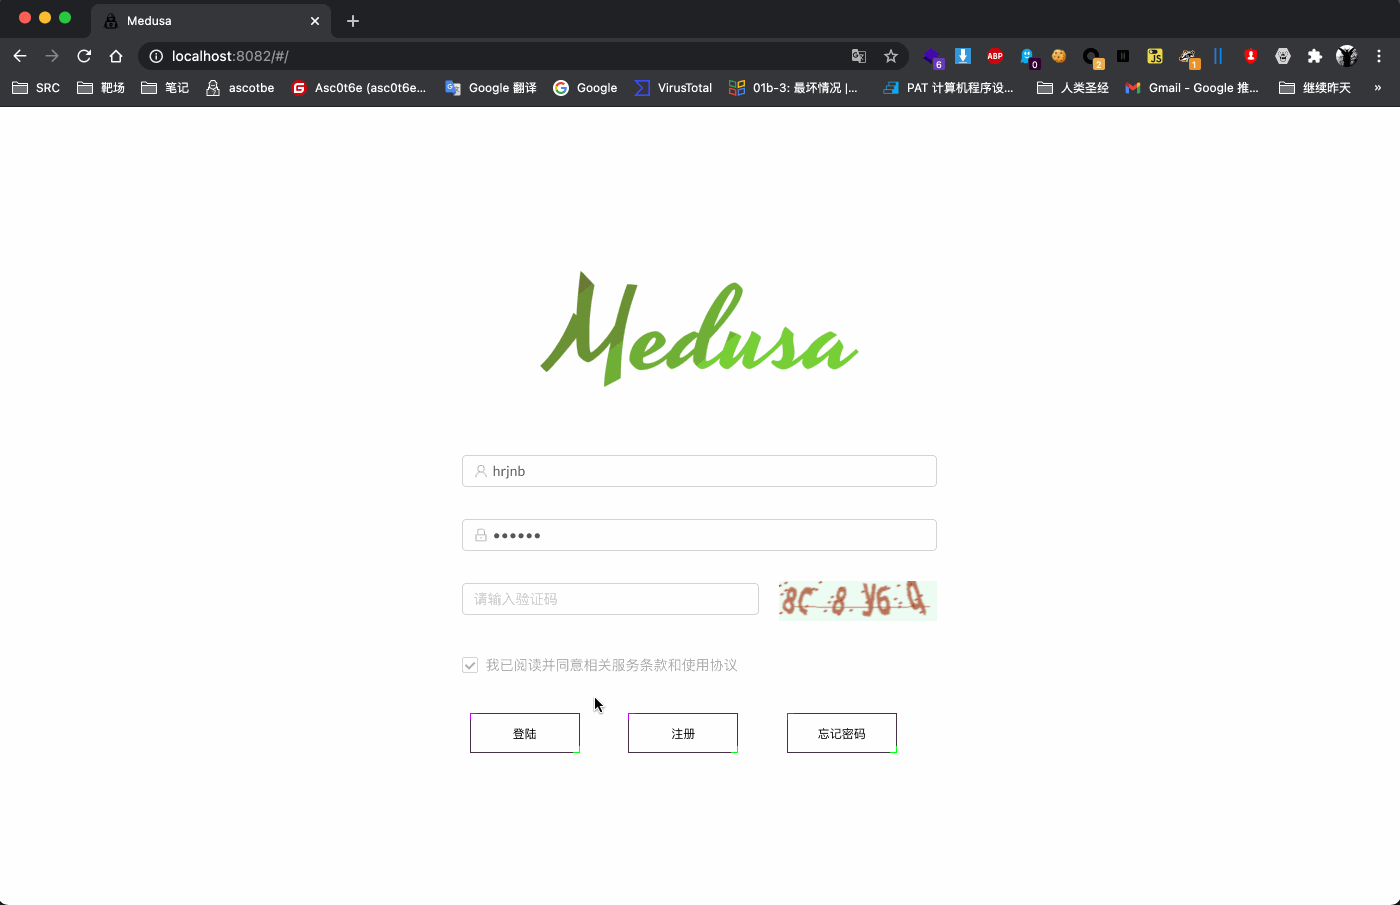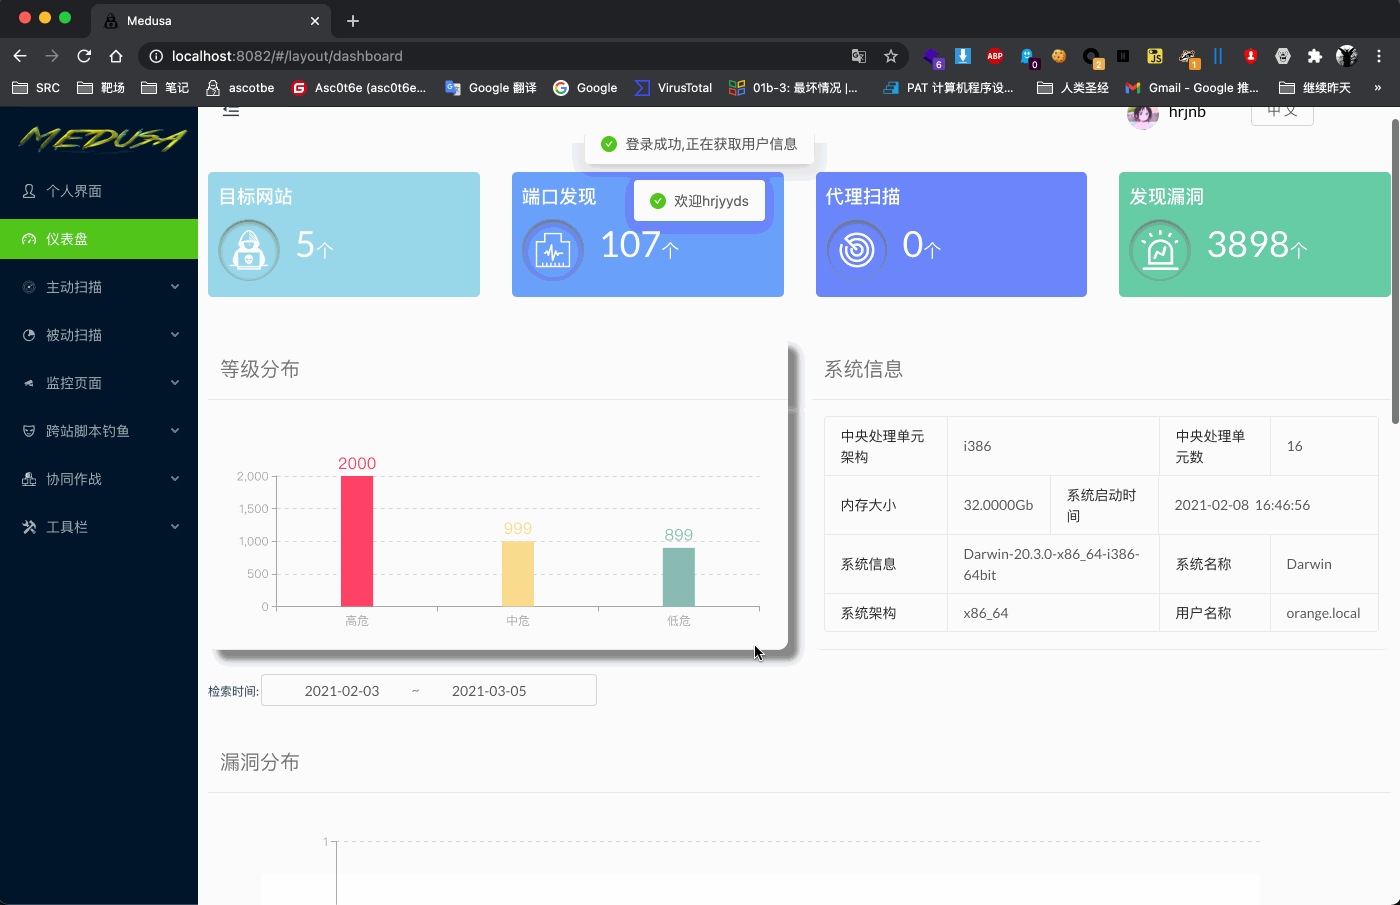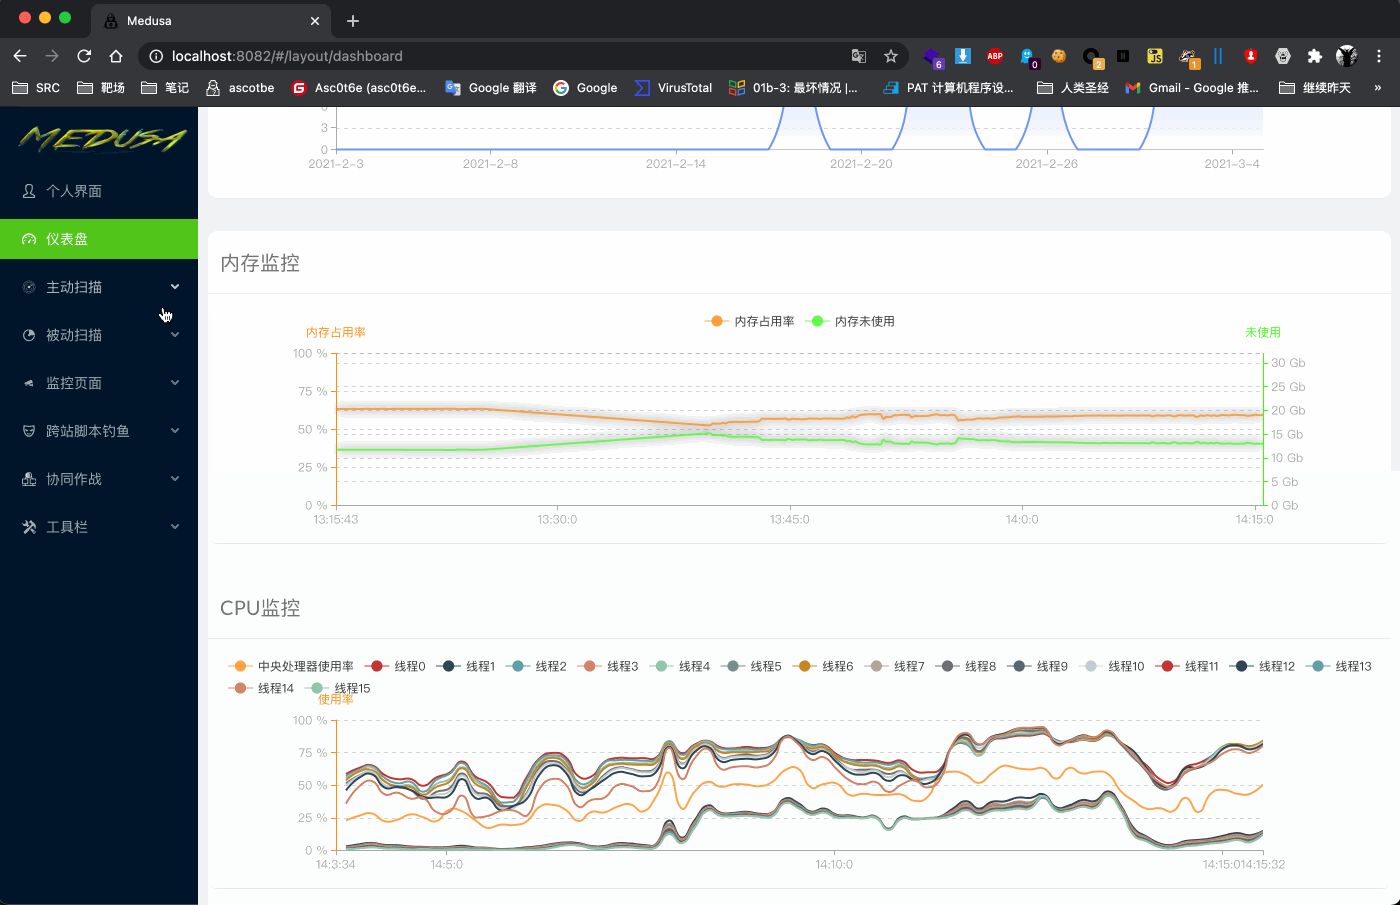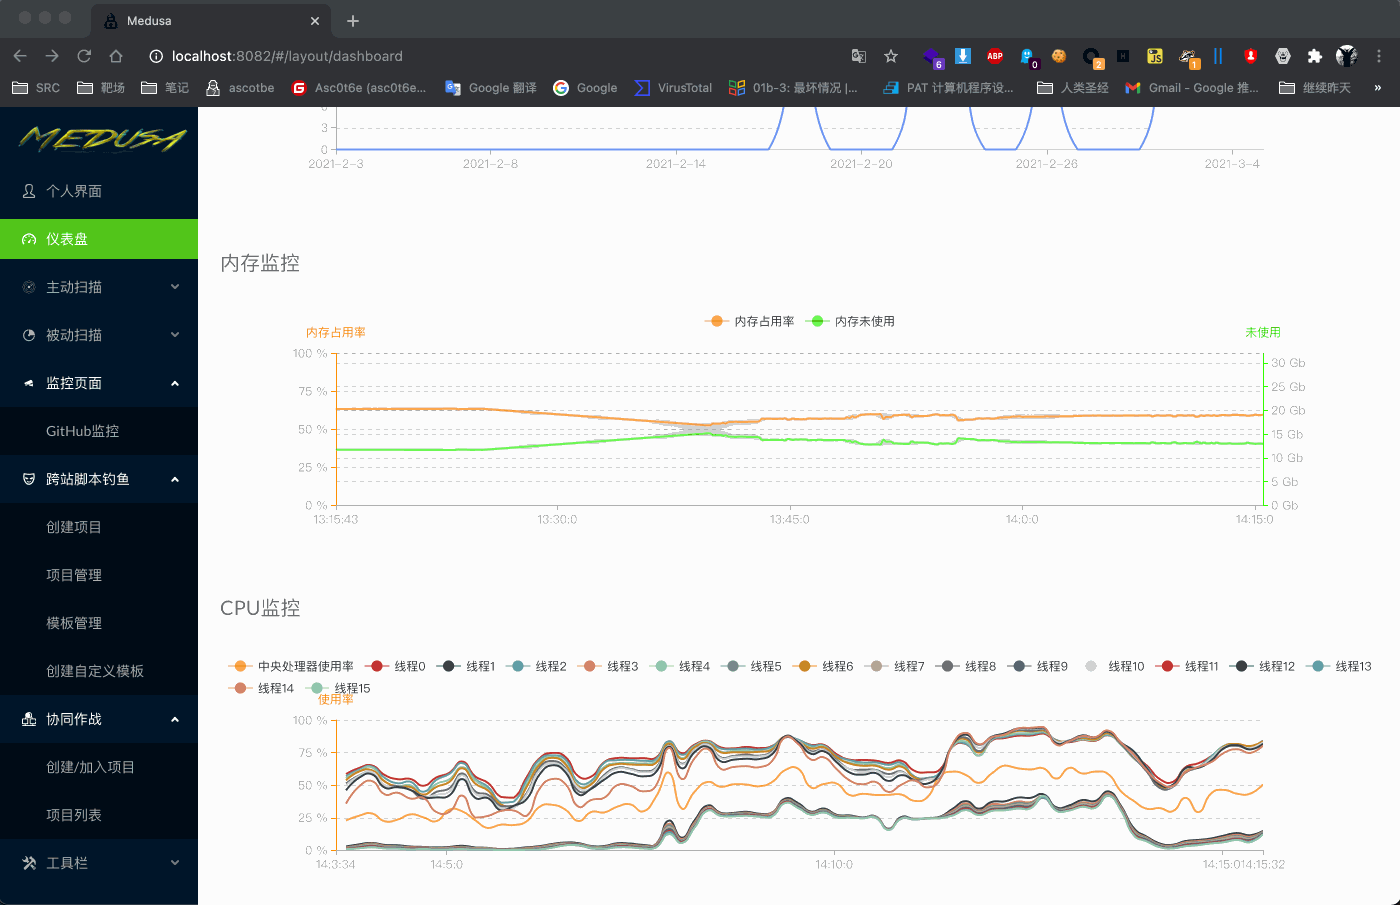 ascotbe/medusa
🐈Medusa هو منصة لأدوات الفرق الحمراء (Red Team) تتضمن حاليًا منصة XSS ومنصة تعاون ومراقبة CVE وتوليد تفادي الفيروسات وDNSLOG والبريد الإلكتروني…
 emalderson/thephish
ThePhish: أداة تحليل تلقائي لرسائل البريد الإلكتروني التصيدية
 pushsecurity/browser-identity-attacks-matrix
الأمن الهجومي يقود الأمن الدفاعي. نشارك مجموعة من تقنيات الهجوم على تطبيقات SaaS لمساعدة المدافعين على فهم التهديدات التي يواجهونها. #nolockdown
 adrmxr/kithack
حزمة أدوات الاختراق ومولّد الأبواب الخلفية.
 certtools/intelmq
IntelMQ هي حل للفرق الأمنية في مجال تكنولوجيا المعلومات لجمع ومعالجة التغذيات الأمنية باستخدام بروتوكول قائمة انتظار الرسائل.
 s3cur3th1ssh1t/offensivevba
يغطي هذا المستودع بعض طرق تنفيذ الكود وتجاوز برامج مكافحة الفيروسات للماكرو في مستندات أوفيس
 viralmaniar/i-see-you
ISeeYou هي أداة بلغة Bash و Javascript لتحديد الموقع الدقيق للمستخدمين أثناء عمليات الهندسة الاجتماعية أو التصيد. باستخدام إحداثيات الموقع الدقيقة،…
 joelgmsec/evilnovnc
منصة تصيد احتيالي فورية تتجاوز المصادقة الثنائية (2FA) عبر جلسة متصفح noVNC حية، وتلتقط الكوكيز وكلمات المرور المحفوظة وسجل التصفح والملفات التي تم…
 sublime-security/sublime-rules
قواعد Sublime لاكتشاف هجمات البريد الإلكتروني ومنعها والبحث عن التهديدات.
 raikia/fiercephish
FiercePhish هو إطار تصيد احتيالي كامل لإدارة جميع عمليات التصيد. يتيح لك تتبع حملات التصيد المنفصلة، وجدولة إرسال رسائل البريد الإلكتروني، وأكثر من…
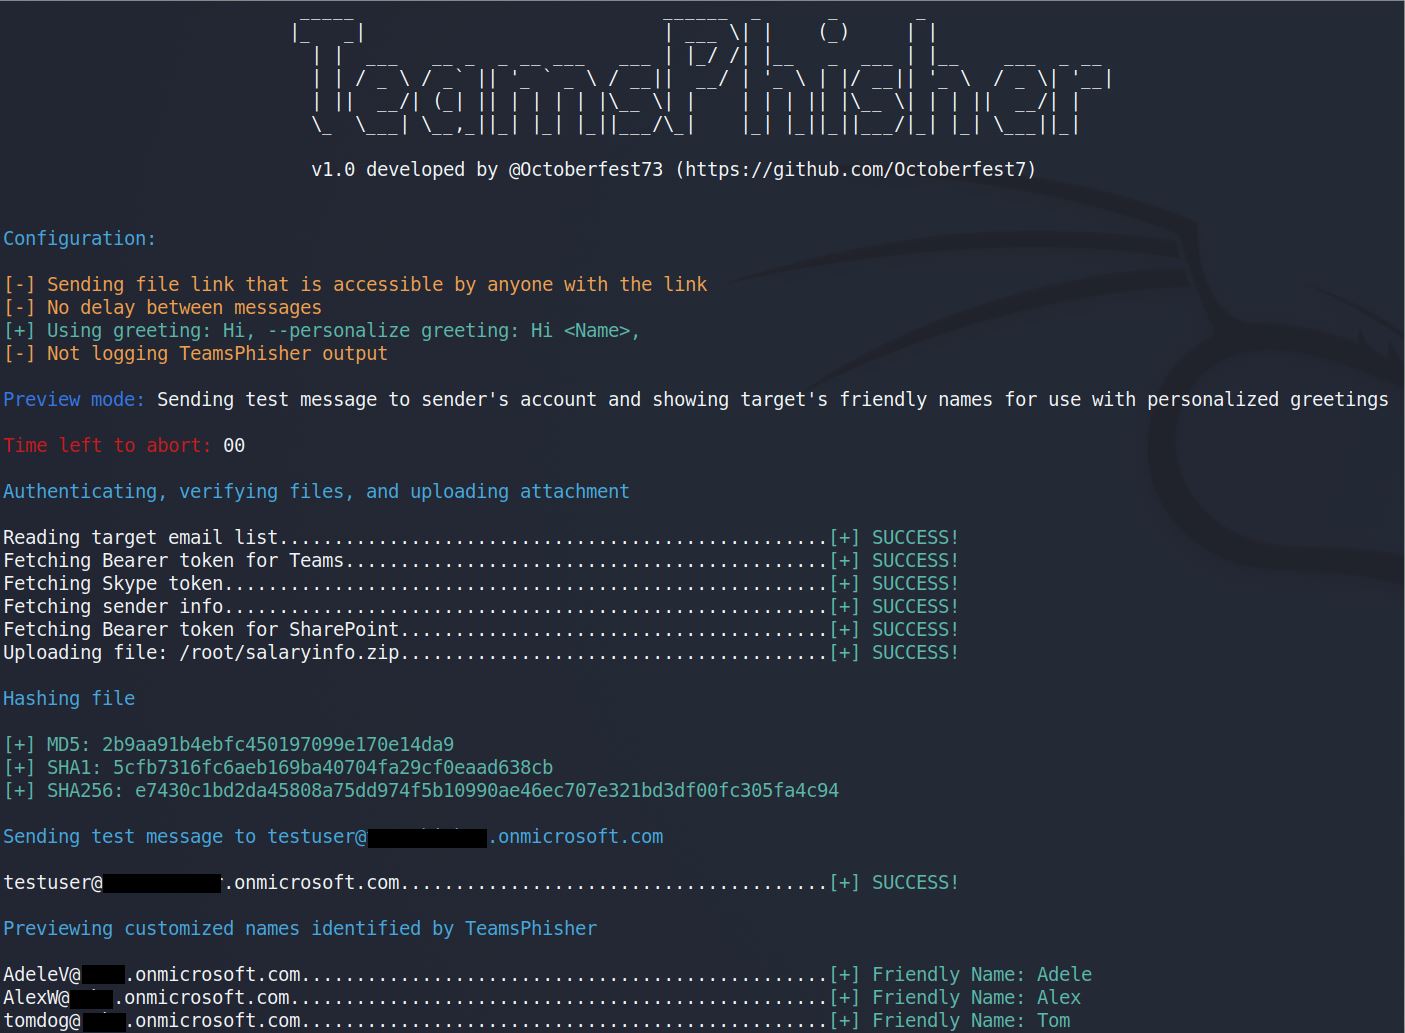 octoberfest7/teamsphisher
إرسال رسائل ومرفقات تصيد إلى مستخدمي Microsoft Teams
 letsdefend/awesome-soc-analyst
موارد مفيدة لمحلل SOC والمرشحين لمنصب محلل SOC.








