
 #1
أدوات محاكاة التصيد والكشف والتحليل والتدريب على الوعي الأمني.
موصى به من Kitploit

 yashubitra/evil_twin_attack
هجوم نقطة الوصول المارقة والدفاع عنها على Kali Linux: إلغاء المصادقة باستخدام aireplay-ng، وتوأم شرير airbase-ng مع بوابة أسيرة، بالإضافة إلى كشف…
 mevislobo2006/threatripper
محلل استكشافي يعمل دون اتصال بالإنترنت يقيّم رسائل SMS والدردشة والروابط المشبوهة بحثًا عن مؤشرات الاحتيال والتصيّد، ويشرح كل علامة تحذيرية عبر أدلة…
 ahmadhassan-bted/silentsniffer
A professional, high-fidelity de-anonymization and vulnerability diagnostic framework. Features a zero-coupling modular architecture for…
 eddyflores100-lang/taikotalent-phishing-iocs
مؤشرات الاختراق وسلسلة الهجوم والكشف عن حملة taikotalent.xyz المزيفة التي تنتحل صفة مسؤولي التوظيف في Taiko، والتي تُوزّع حصانًا طرواديًا بلغة Bash…
 szzxli/soc-home-lab
Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…
 vighnesh91/severitas
إطار محاكاة هندسة اجتماعية مُصرَّح به مع مختبر استرجاعي معزول، وتوليد جمهور اصطناعي، وفحوصات تفويض مسبقة، وتقارير دون اتصال بصيغ…
 greshake/llm-security
عروض توضيحية لإثبات المفهوم وأبحاث حول هجمات حقن الأوامر غير المباشرة ضد نماذج اللغة الكبيرة المدمجة في التطبيقات، وتغطي تسريب البيانات والتحكم عن…
 star-sg/random-scripts
مجموعة من نصوص DFIR و OSINT بلغة Python لتحليل عينات LNK الخبيثة، واستخراج كائنات OLE من MHTML، وتجزئة favicons لتعقب مواقع التصيد الاحتيالي.
 cyb3rmik3/prompt-injection-email-samples
مجموعة اختبار .eml مفتوحة لتقييم كيفية تعامل ضوابط أمن البريد الإلكتروني ومساعدي صندوق البريد بالذكاء الاصطناعي مع حقن الأوامر غير المباشر عبر نوايا…
 hackinglz/ip-obfuscation
يُنشئ عناوين IP وعناوين URL مُشوَّهة باستخدام حيل DWORD، والثماني، والست عشري، وIPv6-mapped، والنطاق المزيف @ لاختبار الاختراق، والتوعية بالتصيّد،…
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 shaheeryasirofficial/smugglemypayload
ينشئ صفحات تهريب HTML تُضمّن الملفات وتعيد بناءها من جانب العميل عبر JavaScript، مع ترميز الحمولة وتقسيمها إلى أجزاء وتشويشها وقوالب إغراء تصيّد.
 hac01/azure-pentesting-suite
مجموعة أدوات Go لتقييمات أمان Azure المصرح بها: تُعدّد الاشتراكات والموارد، وتدقّق في حالات الضبط الخاطئ، وتهاجم تخزين Blob العام بشكل مجهول.
 gmh5225/fullscreenbrowserphishing
إثبات مفهوم (PoC) للتصيّد عبر ضبط المتصفح في وضع ملء الشاشة
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
جولة في غرفة TryHackMe لثغرة CVE-2024-21413، تغطي تجاوز العرض المحمي لرابط Outlook Moniker، وتسريب تجزئة NTLM، والتقاط بيانات الاعتماد باستخدام…
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 svdwi/bluebox
منصة استخبارات تهديدات مفتوحة المصدر لتحليل البرمجيات الخبيثة والمؤشرات القابلة للملاحظة. تُثري عناوين IP والنطاقات وروابط URL والتجزئات (hashes)…
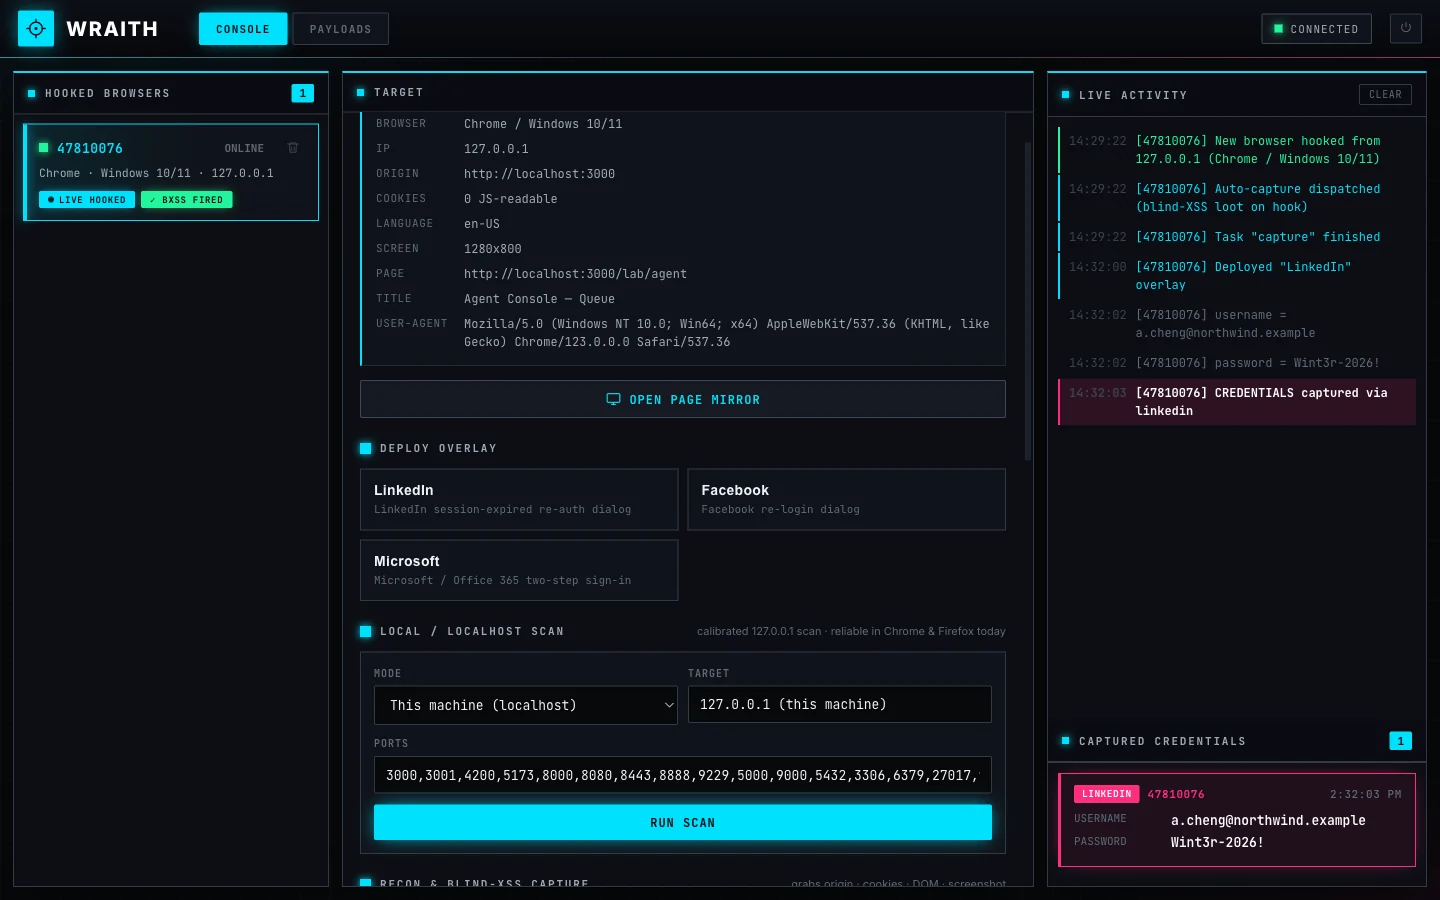 arcanum-sec/wraith
إطار عمل لربط المتصفحات مخصص لفرق الاختراق الأخلاقي المصرح لهم والمعلمين. يربط المتصفحات عبر XSS، ويوفر تحكمًا تفاعليًا بعد الاستغلال، والتقاط غنائم…








