Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/crimsonforge-io/king-phisher
أدوات التصيدأدوات انتحال الشخصيةالتصيد الاحتيالياختبار الاختراقالهندسة الاجتماعيةالفريق الأحمرأمان البريد الإلكترونيالأفضل في أدوات انتحال الشخصية #15الأفضل في التصيد الاحتيالي #12الأفضل في أدوات التصيد #12
2.6k58362منذ 6 أشهرتمت المراجعة من قبل Kitploit
مشاركة
GitHubcrimsonforge-io/king-phisher

king-phisher

محاكاة حملات تصيد احتيالي واقعية مع جمع بيانات الاعتماد، وتتبع البريد الإلكتروني، واستنساخ صفحات الهبوط لتدريب الوعي الأمني واختبار الاختراق المصرح به.

عرض المستودع

alt text

King Phisher Documentation Status GitHub Issues GitHub Downloads Slack Status

مجموعة أدوات حملات التصيد

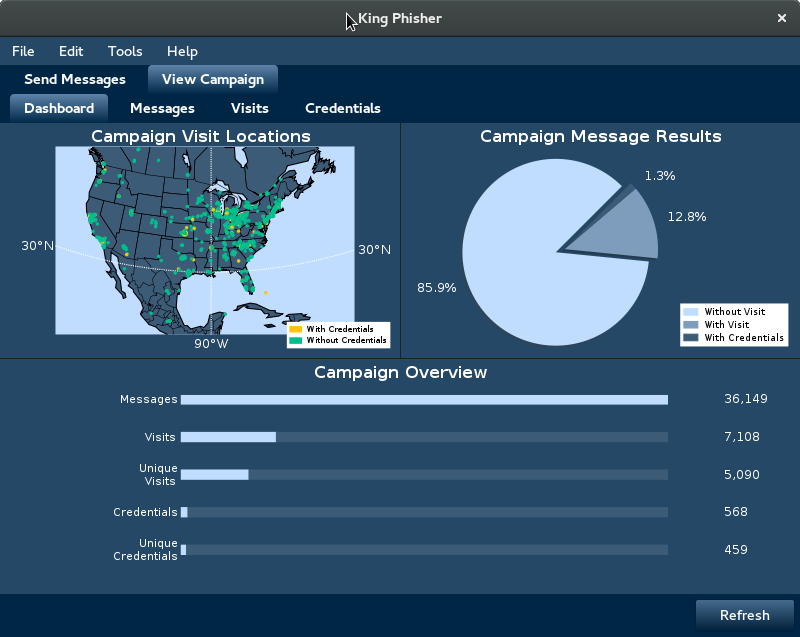
لوحة تحكم الحملة

لم يعد King Phisher قيد الصيانة.

التثبيت

للحصول على تعليمات التثبيت، يرجى الاطلاع على ملف INSTALL.md. بعد التثبيت، للحصول على تعليمات البدء، يرجى الاطلاع على الويكي.

نظرة عامة

King Phisher هي أداة لاختبار وتعزيز وعي المستخدم من خلال محاكاة هجمات التصيد الواقعية. تتميز ببنية سهلة الاستخدام ومرنة للغاية تتيح التحكم الكامل في كل من رسائل البريد الإلكتروني ومحتوى الخادم. يمكن استخدام King Phisher لتشغيل حملات تتراوح من التدريب البسيط على الوعي إلى سيناريوهات أكثر تعقيدًا حيث يتم تقديم محتوى يوعي به المستخدم لسرقة بيانات الاعتماد.

يجب استخدام King Phisher فقط في التطبيقات القانونية عند الحصول على إذن صريح من المؤسسة المستهدفة.

احصل على أحدث إصدار مستقر من صفحة إصدارات GitHub أو استخدم git لسحب المشروع من المصدر.

نظرة عامة على الميزات

  • تشغيل حملات تصيد متعددة في وقت واحد
  • إرسال بريد إلكتروني مع صور مضمنة لمظهر أكثر شرعية
  • مصادقة ثنائية العوامل اختيارية
  • جمع بيانات الاعتماد من صفحات الهبوط
  • تنبيهات SMS بشأن حالة الحملة
  • قدرات استنساخ صفحات الويب
  • فحوصات إطار سياسة المرسل (SPF) المدمجة
  • تحديد الموقع الجغرافي لزوار التصيد
  • إرسال بريد إلكتروني مع دعوات التقويم

الإضافات

يمكن توسيع كل من العميل والخادم بوظائف توفرها الإضافات. يتم تضمين عدد صغير من الإضافات مع King Phisher والإضافات الإضافية متاحة في مستودع الإضافات.

ملفات القوالب

يمكن العثور على ملفات القوالب لكل من الرسائل وصفحات الخادم في مستودع King Phisher للقوالب المنفصل. يجب تقديم أي مساهمات بخصوص القوالب أيضًا عبر طلب سحب إلى مستودع القوالب.

التوثيق

يتم توفير توثيق لمستخدمي التطبيق على صفحة الويكي للمشروع. يتضمن هذا خطوات لمساعدة المستخدمين الجدد على البدء بحملاتهم الأولى. يتم الاحتفاظ بالوثائق التقنية الإضافية المخصصة للمطورين بشكل منفصل كما هو موضح في القسم أدناه.

توثيق الكود

يستخدم King Phisher Sphinx للتوثيق التقني الداخلي. يمكن إنشاء هذا التوثيق من المصدر باستخدام الأمر sphinx-build -b html docs/source docs/html. يتم استضافة أحدث التوثيق بلطف على ReadTheDocs في king-phisher.readthedocs.io.

متغيرات قالب الرسالة

يتم تنسيق قوالب رسائل العميل باستخدام محرك القوالب Jinja2 وتدعم عددًا من المتغيرات. يتم تضمين هذه هنا كمرجع، تحقق من صفحة الويكي للقوالب للحصول على توثيق شامل.

اسم المتغيرقيمة المتغير
client.company_nameاسم الشركة المستهدفة
client.email_addressعنوان البريد الإلكتروني للهدف
client.first_nameالاسم الأول للهدف
client.last_nameاسم العائلة للهدف
client.message_idالمعرف التتبعي الفريد (هذا هو نفس uid)
sender.emailعنوان البريد الإلكتروني في حقل "البريد الإلكتروني المصدر (MIME)"
sender.friendly_aliasقيمة حقل "الاسم المستعار الودود"
sender.reply_toقيمة حقل "الرد على"
url.tracking_dotURL لصورة تستخدم لتتبع الرسالة
url.webserverURL لخادم التصيد مع معامل uid
url.webserver_rawURL لخادم التصيد بدون أي معاملات
tracking_dot_image_tagصورة التتبع في وسم `````` منسق مسبقًا
uidالمعرف التتبعي الفريد (هذا هو نفس client.message_id)

المعرف uid هو الأكثر أهمية، ويجب أن يكون موجودًا في الروابط التي تحتويها الرسائل.

الترخيص

يتم إصدار King Phisher بموجب ترخيص BSD 3-clause، لمزيد من التفاصيل انظر ملف LICENSE.

الإسناد

شكر خاص (اختبار الجودة / اختبار بيتا):

  • Jake Garlie - jagar
  • Jeremy Schoeneman - Shad0wman
  • Bryan Sfara
  • Ken Smith - p4tchw0rk
  • Brianna Whittaker

فريق تطوير King Phisher:

  • Erik Daguerre - wolfthefallen (@wolf_thefallen)
  • Brandan Geise - coldfusion (@coldfusion39)
  • Jeff McCutchan - jamcut (@jamcut)
  • Spencer McIntyre - zeroSteiner (@zeroSteiner)
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    394
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    254

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →