
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 zeronetworks/rpcfirewall
جدار حماية RPC لنظام ويندوز يقوم بتدقيق واكتشاف وحظر استدعاءات الإجراءات البعيدة الخبيثة لمنع الحركة الجانبية والاستطلاع واستغلال الهجمات المستندة…
 dievus/oh365userfinder
يقوم بتعداد حسابات ومجالات Microsoft 365 الصالحة عبر تحليل الاستجابات، مع دعم رش كلمات المرور وكشف التقييد لتجنب الإقفال.
 0xeb-bp/bluekeep
عمل عام لـ CVE-2019-0708
 hugsy/gdb-static
مستودع عام لـ GDB و GDBServer المجمّعين بشكل ثابت
 souhardya/zerodoor
نص برمجي مكتوب بتكاسل لإنشاء أبواب خلفية متعددة المنصات أثناء التنقل :)
 bishopfox/gadgetprobe
افحص نقاط النهاية التي تستهلك كائنات Java المتسلسلة لتحديد الكلاسات والمكتبات وإصدارات المكتبات على مسارات classpath البعيدة في Java.
 compasssecurity/samlraider
SAML2 Burp Extension
 panagiks/rspet
RSPET (أداة الصدفة العكسية والاستغلال اللاحق) هي صدفة عكسية مبنية على بايثون ومزودة بوظائف تساعد في سيناريوهات الاستغلال اللاحق.
 krypteria/atlasldr
محمّل PE/DLL انعكاسي لـ x64 مُنفَّذ باستخدام استدعاءات النظام غير المباشرة الديناميكية
 fin3ss3g0d/cypherhound
أداتك المصاحبة للطرفية والقائمة على القوالب لـ BloodHound
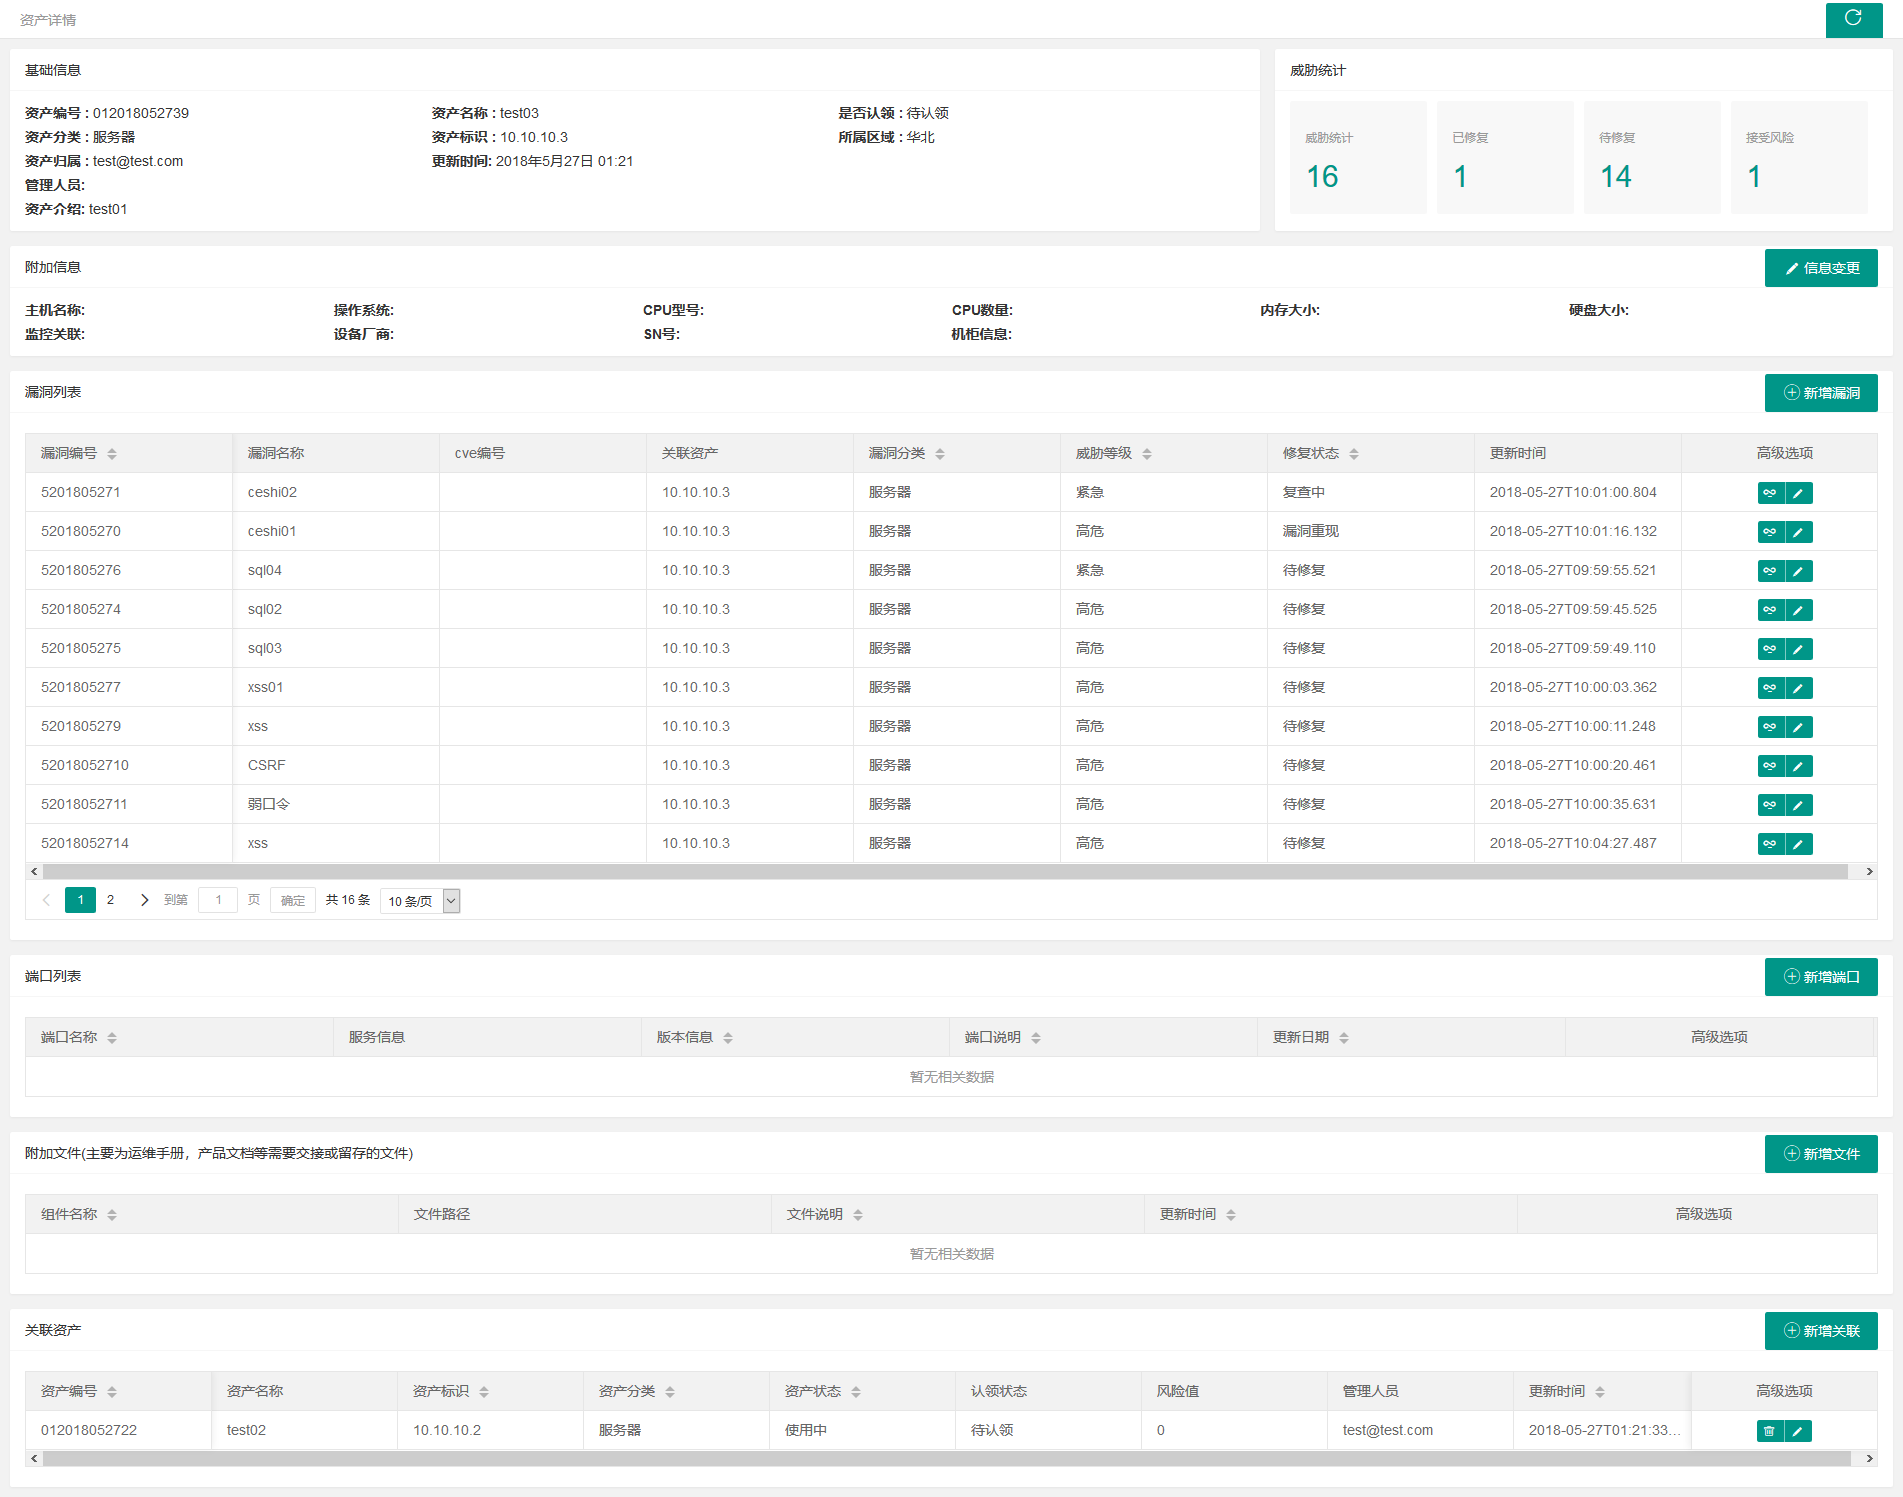 we1h0/securitymanageframwork
إطار عمل إدارة الأمان هو منصة لإدارة الأمان للشبكة الداخلية للمؤسسات، تشمل وحدات وظيفية مثل إدارة الأصول، إدارة الثغرات، إدارة الحسابات، إدارة قاعدة…
 telefonica/ibombshell
أداة لنشر موجه ما بعد الاستغلال في أي وقت
 l0ss/grouper2
اكتشف الثغرات في نهج المجموعة لـ Active Directory
 bytewreck/dumpguard
أداة إثبات المفهوم لاستخراج مواد الاعتماد من الجلسات المحمية على أنظمة ويندوز الحديثة.
 yzddmr6/java-shellcode-loader
基于Java实现的Shellcode加载器
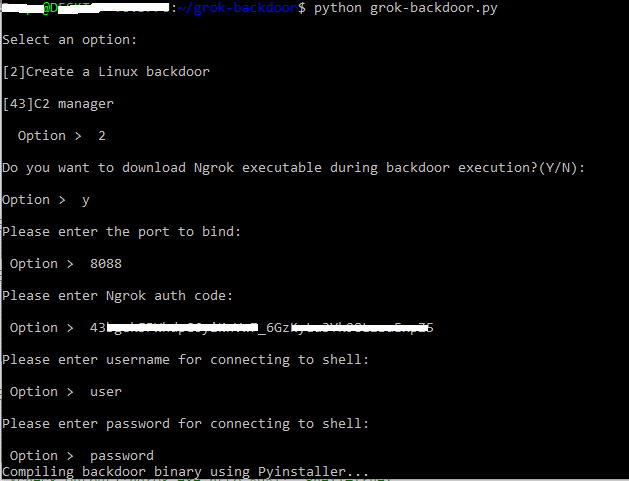 deepzec/grok-backdoor
باب خلفي بسيط بلغة بايثون مع دعم نفق Ngrok
 m8sec/nullinux
أداة اختبار اختراق داخلية لنظام Linux يمكن استخدامها لتعداد معلومات OS، معلومات domain، المشاركات، الأدلة، والمستخدمين عبر SMB.
 michaelweber/macrome
قارئ/كاتب مستندات ماكرو إكسل لفرق الاختراق الأخلاقي والمحللين








