
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/deepzec/grok-backdoor
توليد الحمولةاختبار الاختراقالقيادة والسيطرةأداة الوصول عن بعد
GitHubdeepzec/grok-backdoor

Grok-backdoor

باب خلفي بسيط بلغة بايثون مع دعم نفق Ngrok

عرض المستودع
2055136منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Grok-backdoor

Grok-backdoor هو باب خلفي بسيط قائم على بايثون، ويستخدم نفق Ngrok للاتصال بين القيادة والتحكم (C&C). يمكن لـ Ngrok-backdoor توليد ثنائيات (binaries) لأنظمة ويندوز ولينكس وماك باستخدام Pyinstaller.

كيف يعمل:

يقوم Ngrok بكشف الخوادم المحلية الموجودة خلف ترجمة عنوان الشبكة (NATs) وجدران الحماية إلى الإنترنت العام عبر نفق آمن.

نص بديل

ينشئ Ngrok نفقًا بين منفذ الاستماع المحلي للبرنامج الضار وعنوان IP العام لخادم ngrok عبر رقم منفذ فريد. يمكن للمهاجم الاتصال بعنوان IP العام لـ Ngrok والمنفذ الفريد للتفاعل مع مستمع البرنامج الضار الداخلي.

إخلاء مسؤولية:

جميع التعليمات البرمجية المقدمة في هذا المستودع هي لأغراض تعليمية/بحثية فقط. أي إجراءات و/أو أنشطة تتعلق بالمادة الموجودة في هذا المستودع هي مسؤوليتك وحدك. يمكن أن يؤدي سوء استخدام التعليمات البرمجية في هذا المستودع إلى توجيه تهم جنائية ضد الأشخاص المعنيين. لن يتحمل المؤلف المسؤولية في حالة توجيه أي تهم جنائية ضد أي أفراد يسيئون استخدام التعليمات البرمجية في هذا المستودع لخرق القانون.

التبعيات:

Python 2.7

Pyinstaller 3.21

python-pip 9.0.1

التثبيت :

pip install -r requirements.txt

الاستخدام:

تحتاج إلى حساب على ngrok.com لاستخدام هذا الباب الخلفي، يمكنك توفير رمز المصادقة (authcode) الخاص بـ Ngrok أثناء تكوين grok-backdoor. ستتمكن من رؤية نفق TCP جديد تم إنشاؤه في لوحة حالة Ngrok بعد تنفيذ خادم grok-backdoor على جهاز الضحية.

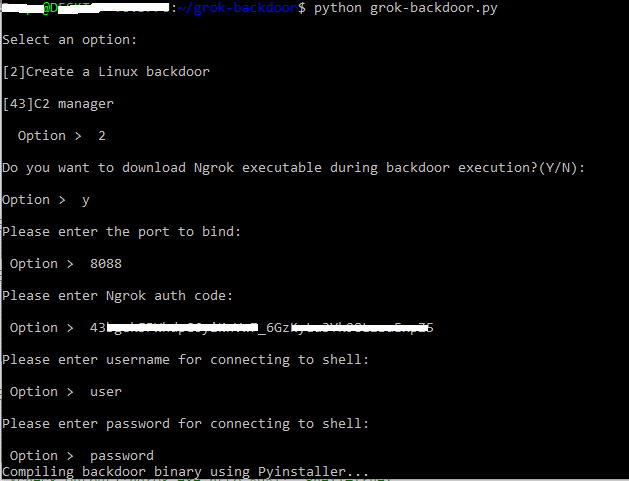
أنشئ ثنائي الباب الخلفي عن طريق تشغيل:

python grok-backdoor.py

لينكس:

نص بديل

ويندوز :

نص بديل

يمكنك العثور على الثنائي الناتج في دليل grok-backdoor/dist/:

نص بديل

قم بتشغيل الثنائي الناتج من grok-backdoor على جهاز الضحية وسجل الدخول إلى لوحة التحكم في Ngrok.com لرؤية عنوان URL للنفق:

نص بديل

استخدم Telnet للاتصال بعنوان URL للنفق للحصول على الصدفة المرتبطة (Bind shell): استمتع بالصدفة :)

نص بديل

كيفية تضمين ثنائي ngrok مع الباب الخلفي؟

اختر "لا" عندما يسأل grok-backdoor "هل تريد تنزيل ثنائي Ngrok أثناء التنفيذ؟". إذا اخترت 'N' فسيتم ربط ngrok مع الثنائي الناتج للباب الخلفي.

حظر الوكيل لمحاولة تحميل ngrok أثناء تنفيذ الباب الخلفي؟

اختر خيار ربط ثنائي ngrok مع البرنامج الضار لتجاوز حظر الوكيل.

الميزات:

  • دعم متعدد المنصات (ويندوز، لينكس، ماك) - لا يوجد تجميع متقاطع في الوقت الحالي، تحتاج إلى تشغيل هذا الكود على المنصات المعنية لتوليد ملفات تنفيذية لمنصات مختلفة.
  • صدفة مرتبطة مصادق عليها (Authenticated bind shell)
  • ثنائي ناتج عشوائي
  • دعم نفق Ngrok لتجاوز قيود جدار الحماية/الوكيل.

أبلغ عن الأخطاء إلى twitter.com/deepzec وطلبات السحب (Pull requests) مرحب بها دائمًا :)

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    394
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    254

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





