

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
GadgetProbe — افحص نقاط النهاية التي تستهلك كائنات Java المتسلسلة لتحديد الكلاسات والمكتبات وإصدارات المكتبات على مسارات classpath البعيدة في Java. | Kitploit
أدوات/GitHubGitHub/bishopfox/gadgetprobe
الاستطلاعتوليد الحمولةتحليل الثغرات الأمنيةاستغلال تطبيقات الويباختبار الاختراق
GitHubbishopfox/gadgetprobe

GadgetProbe

افحص نقاط النهاية التي تستهلك كائنات Java المتسلسلة لتحديد الكلاسات والمكتبات وإصدارات المكتبات على مسارات classpath البعيدة في Java.

عرض المستودع
6209750منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

License Python version

الوصف

لقد وجدت للتو ثغرة في إلغاء تسلسل Java، وشغّلت جميع حمولات ysoserial، و... لم تحصل على شيء. ماذا الآن؟ كيف يمكنك تنقيح أو بناء سلسلة أدوات (gadget chain) وأنت في ظلام دامس؟

نقدم لك GadgetProbe، أداة تسلط الضوء على مسارات الفئات البعيدة وترفع مستوى خطورة الثغرات للجميع!

تأخذ GadgetProbe قائمة كلمات من فئات Java، وتنتج كائنات استدعاء DNS متسلسلة، وتكشف ما هو مختبئ في مسار الفئات البعيد.

استخدام إضافة Burp

يتكامل امتداد Burp تلقائيًا مع Burp Collaborator للتعامل مع عمليات استدعاء DNS. يتضمن الامتداد أيضًا تواقيع ومحللًا لتحديد إصدارات المكتبات من المصادر الشائعة للأدوات.

حمّل الإصدار أو اتبع تعليمات البناء أدناه.

بعد تحميل إضافة Burp:

  1. أرسل الطلب القابل للاستغلال إلى intruder، مع تحديد المعلمة القابلة للاستغلال.

gif

2. أضف قائمة من فئات Java (انظر قوائم الكلمات المرفقة)
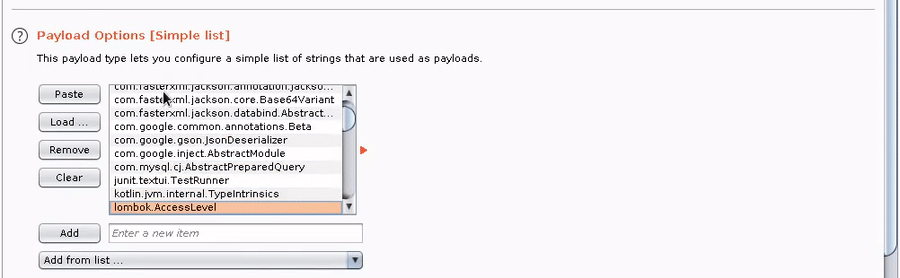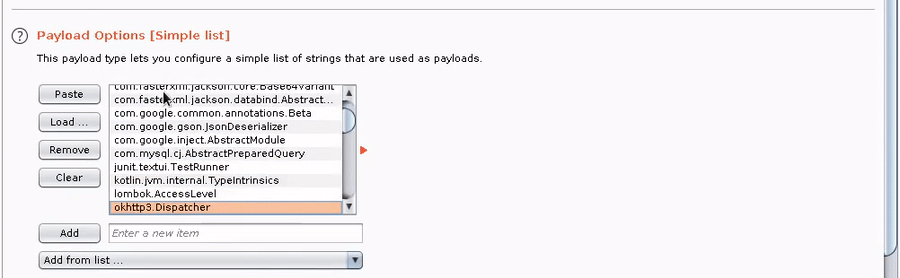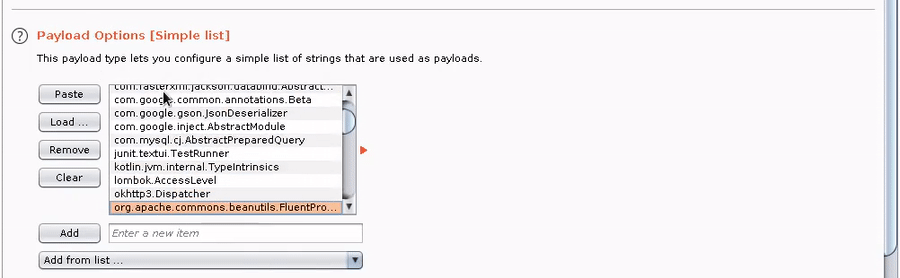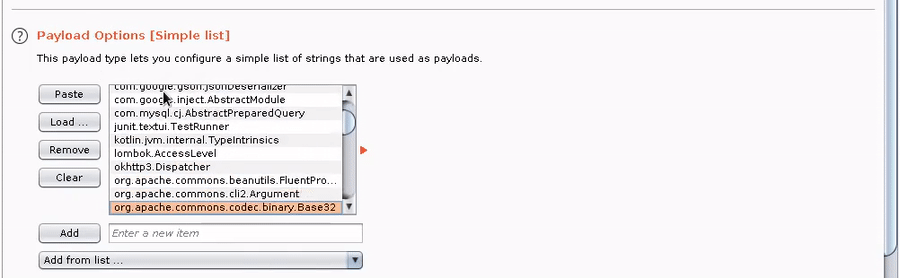
gif

3. أضف معالج حمولات GadgetProbe، وأي معالجات أخرى مطلوبة في سلسلتك (على سبيل المثال، ترميز Base64).
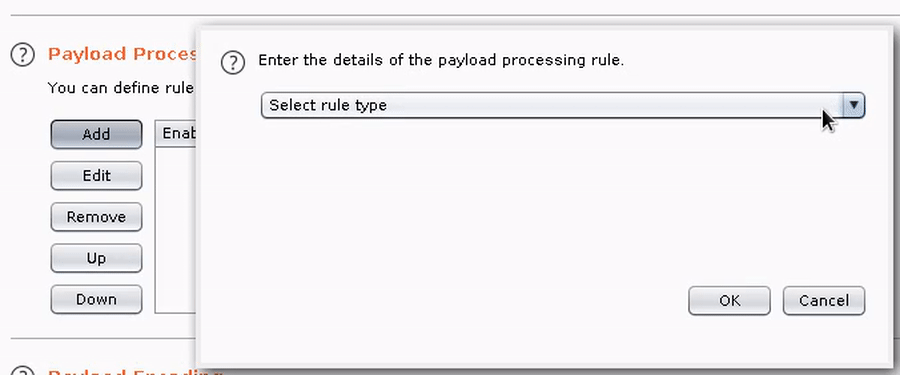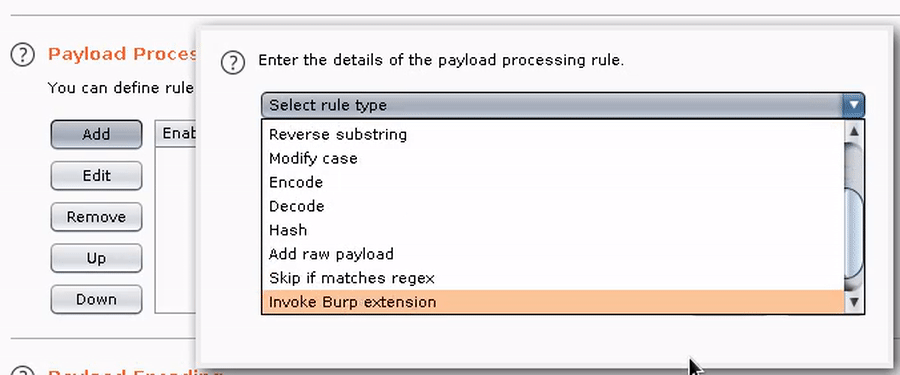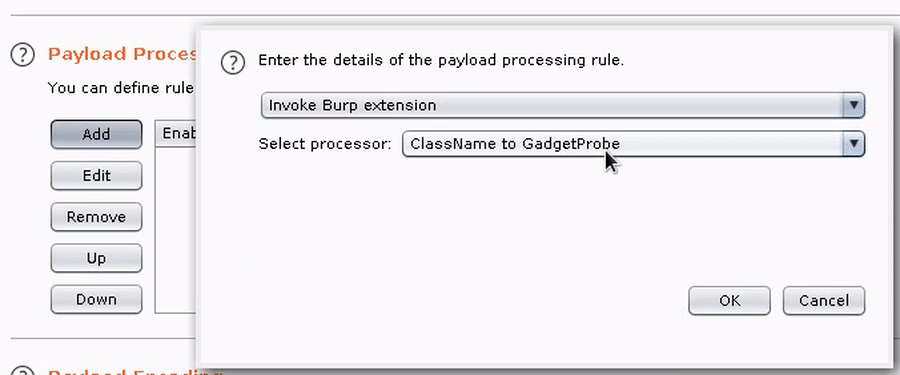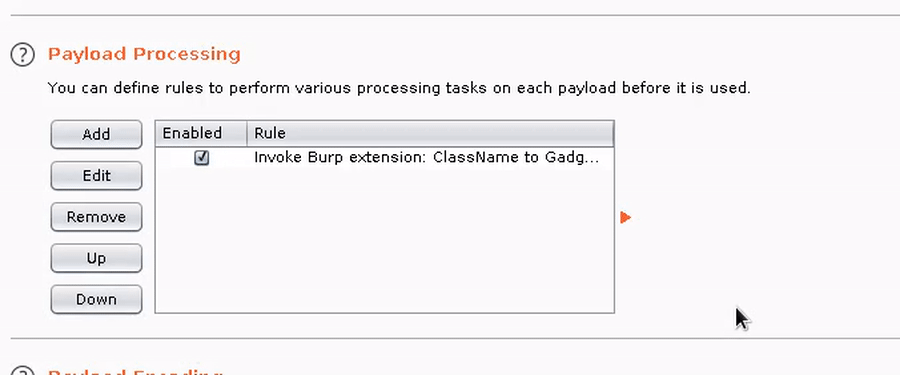
gif

4. شغّل هجوم intruder وشاهد النتائج تعود في تبويب GadgetProbe في Burp.

gif

استخدام مكتبة Java الخاصة بـ GadgetProbe

يمكن أيضًا استخدام GadgetProbe كمكتبة Java أو واجهة سطر أوامر (CLI) لهجمات متخصصة.

import com.bishopfox.gadgetprobe.GadgetProbe
...
// Call the GadgetProbe constructor with your authoritative nameserver (or use Burp collaborator).
GadgetProbe gp = new GadgetProbe("dnscallback.burpcollaborator.net");
// The crafted object "obj" is now ready to be sent using any custom implementation :)
Object obj = gp.getObject("org.apache.commons.collections.functors.invokertransformer");

البناء من المصدر

# Build JAR (run first)
./gradlew shadowJar

# Build wordlists
./generate_wordlists.sh

كيف يعمل

اطّلع على الشرح الكامل على مدونة Bishop Fox.

المؤلف

Twitter: @theBumbleSec

GitHub: the-bumble

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





