Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
SecurityManageFramwork — إطار عمل إدارة الأمان هو منصة لإدارة الأمان للشبكة الداخلية للمؤسسات، تشمل وحدات وظيفية مثل إدارة الأصول، إدارة الثغرات، إدارة الحسابات، إدارة قاعدة المعرفة، وأتمتة فحص الأمان، ويمكن استخدامها للإدارة الأمنية الداخلية. صُممت هذه المنصة لمساعدة الجهات (الطرف أ) التي لديها عدد قليل من موظفي الأمان، وخطوط أعمال معقدة، وصعوبة في الفحص الدوري، وانخفاض مستوى الأتمتة، على تحقيق إدارة أمنية داخلية أفضل. | Kitploit
أدوات/GitHubGitHub/we1h0/securitymanageframwork
كسر كلمات المرورماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتخطيط الشبكةتحليل الثغرات الأمنيةتدقيق التكويناختبار الاختراق
GitHub

حول

إطار عمل إدارة الأمان هو منصة لإدارة الأمان للشبكة الداخلية للمؤسسات، تشمل وحدات وظيفية مثل إدارة الأصول، إدارة الثغرات، إدارة الحسابات، إدارة قاعدة المعرفة، وأتمتة فحص الأمان، ويمكن استخدامها للإدارة الأمنية الداخلية. صُممت هذه المنصة لمساعدة الجهات (الطرف أ) التي لديها عدد قليل من موظفي الأمان، وخطوط أعمال معقدة، وصعوبة في الفحص الدوري، وانخفاض مستوى الأتمتة، على تحقيق إدارة أمنية داخلية أفضل.

we1h0/securitymanageframwork

SecurityManageFramwork

عرض المستودعالموقع الإلكتروني
43015455منذ 6 سنواتتمت المراجعة من قبل Kitploit
مشاركة

SecurityManageFramwork-SeMF

Travis Github License GitHub stars

README الإنجليزية | 中文

مقدمة

SEMF هي security management platform for enterprise intranet, which includes functions of asset management, vulnerability management, account management, knowledge base management and security scanning automation. It can be used for internal security management.

تهدف هذه المنصة إلى مساعدة الطرف (أ) الذي لديه عدد قليل من موظفي الأمن، وخطوط أعمال معقدة، وصعوبة في الفحص الدوري، وانخفاض في الأتمتة، لتحقيق إدارة أمنية داخلية أفضل. يُستخدم هذا البرنامج فقط لإدارة أصول تكنولوجيا المعلومات الداخلية، ولا يحتوي على سلوك عدواني. يُطلب من المستخدمين الامتثال لقانون الأمن السيبراني لجمهورية الصين الشعبية (http://www.npc.gov.cn/npc/xinwen/2016-11/07/content_2001605.htm). لا يُطلب منهم استخدام SeMF للاختبار غير المصرح به. المؤلفون غير مسؤولين عن أي مسؤولية قانونية تضامنية.

إذا أعجبك، فيرجى النقر على Star. إذا كنت لا تنوي المساهمة، فلا تقم بـ Fork. لن يقوم إصدار Fork اللاحق بتحديث الإصدار الأحدث تلقائيًا بشكل متزامن. لن تستمتع بالمتعة والمفاجأة من الإصدار الأحدث.

العنوان الأصلي لهذا المشروع: https://gitee.com/gy071089/SecurityManageFramwork

المؤلف:残源

العمارة

الجهة الخلفية: python3 + django2 + rabbitmq

الواجهة الأمامية: layui + bootstrap,

استخدام القوالب مفتوحة المصدر X-admin:http://x.xuebingsi.com/

الخصائص

  • يمكن تخصيص نوع المستخدم ومعلومات الصلاحية، ويمكن إنشاء أربعة أنواع من موظفي الأمن، وموظفي التشغيل والصيانة، وموظفي الشبكة، وموظفي الأعمال في التهيئة.

  • يمكن تخصيص أنواع أصول تكنولوجيا المعلومات في المؤسسة وسمات الأصول في الخلفية وتوسيعها حسب الحاجة.

  • يمكن أتمتة اكتشاف الأصول في الشبكة الداخلية وفحص المنافذ.

  • تتبع الثغرات الأمنية الكامل وتصفية ثغرات الماسح الضوئي.

  • رسم خرائط الشبكة، للإدارة المعقدة لرسم خرائط الشبكة الداخلية والخارجية للمؤسسات الكبيرة، وظيفة حجز.

  • إدارة قاعدة المعرفة، لمشاركة معلومات الأمن، مقسمة إلى فئة الإعلانات وفئة العلوم الشعبية.

  • إدارة مكتبة الثغرات، هذه الوحدة تتصل بمكتبة ثغرات cnvd.

  • وظيفة فحص الثغرات القائمة على الإضافات يمكن إضافتها بنفسها.

  • اكتشاف كلمات المرور الضعيفة لعدة بروتوكولات.

  • استدعاء واجهة AWVS (Acunetix Web Vulnerability Scanner).

  • استدعاء واجهة Nessus (6/7).

التثبيت

دليل التثبيت

دليل المستخدم

لقطات الشاشة

  • صفحة تسجيل الدخول صفحة تسجيل الدخول
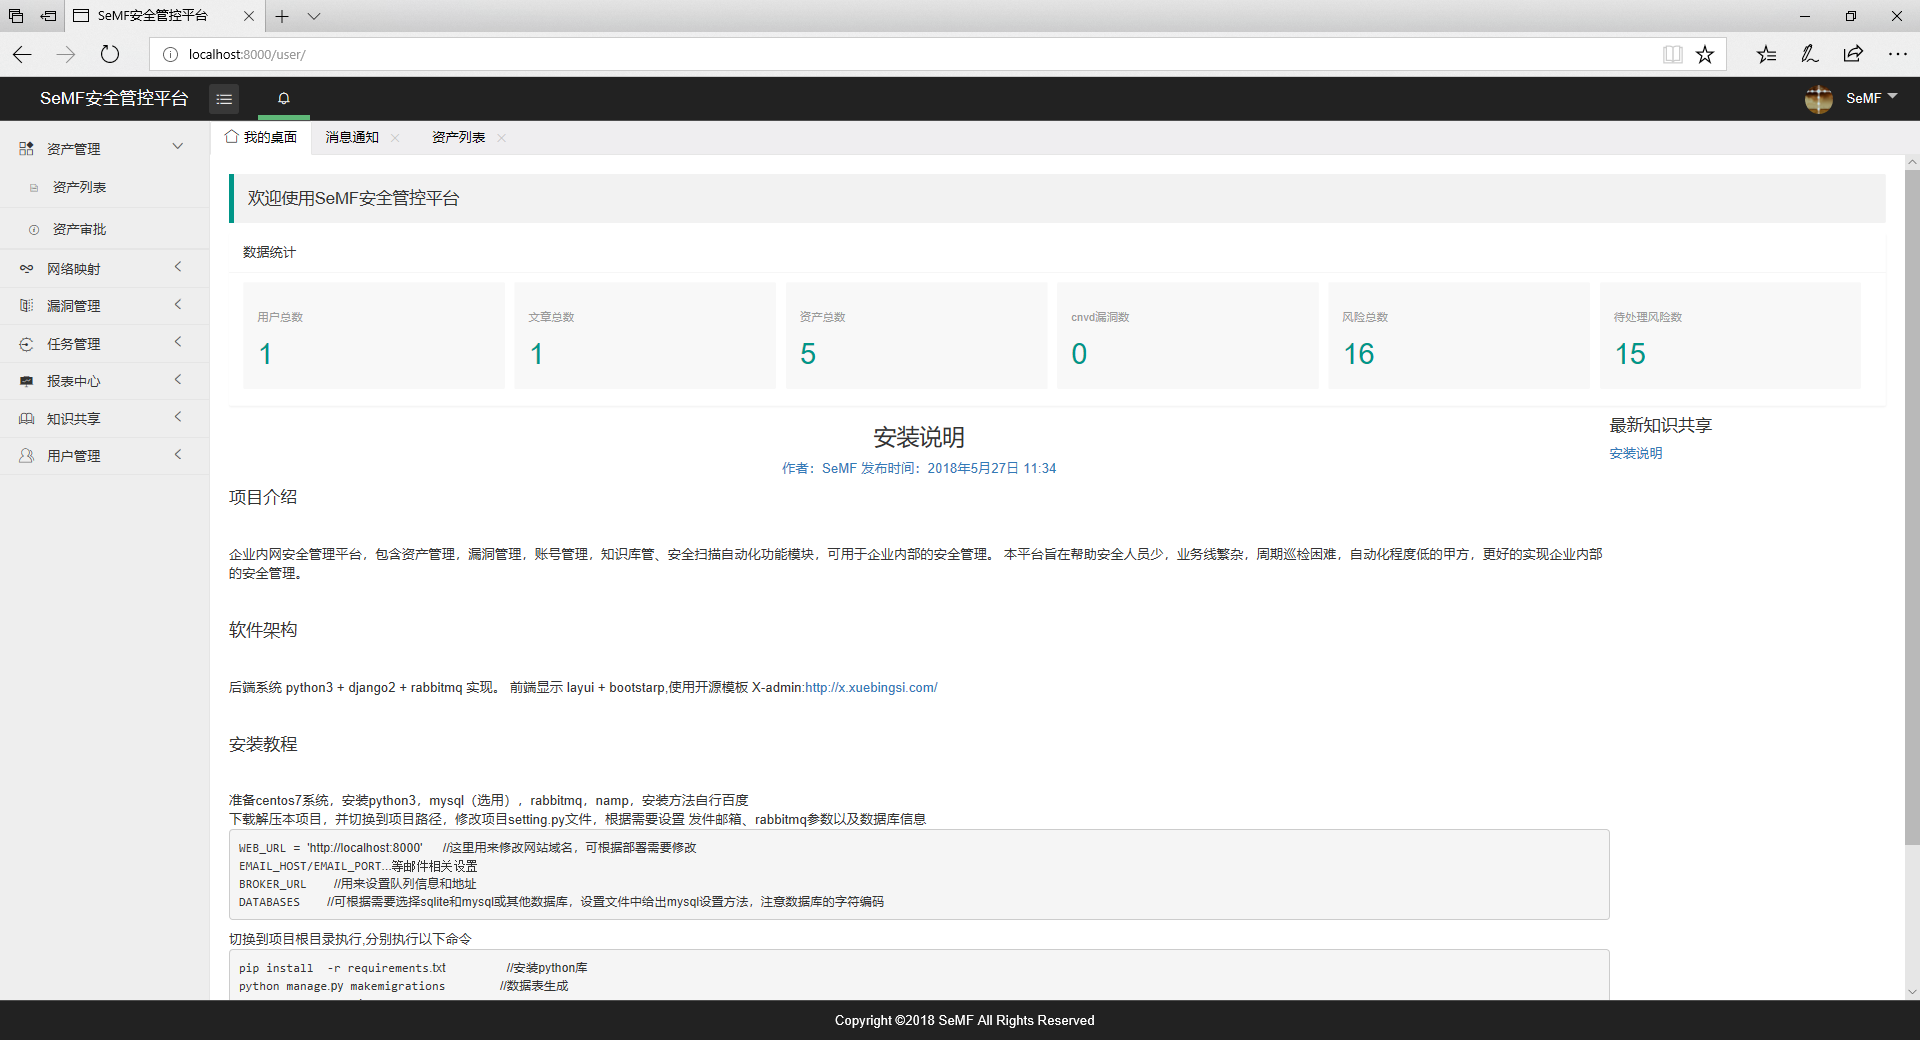
  • الصفحة الرئيسية للنظام الصفحة الرئيسية للنظام
  • إدارة الأصول إدارة الأصول
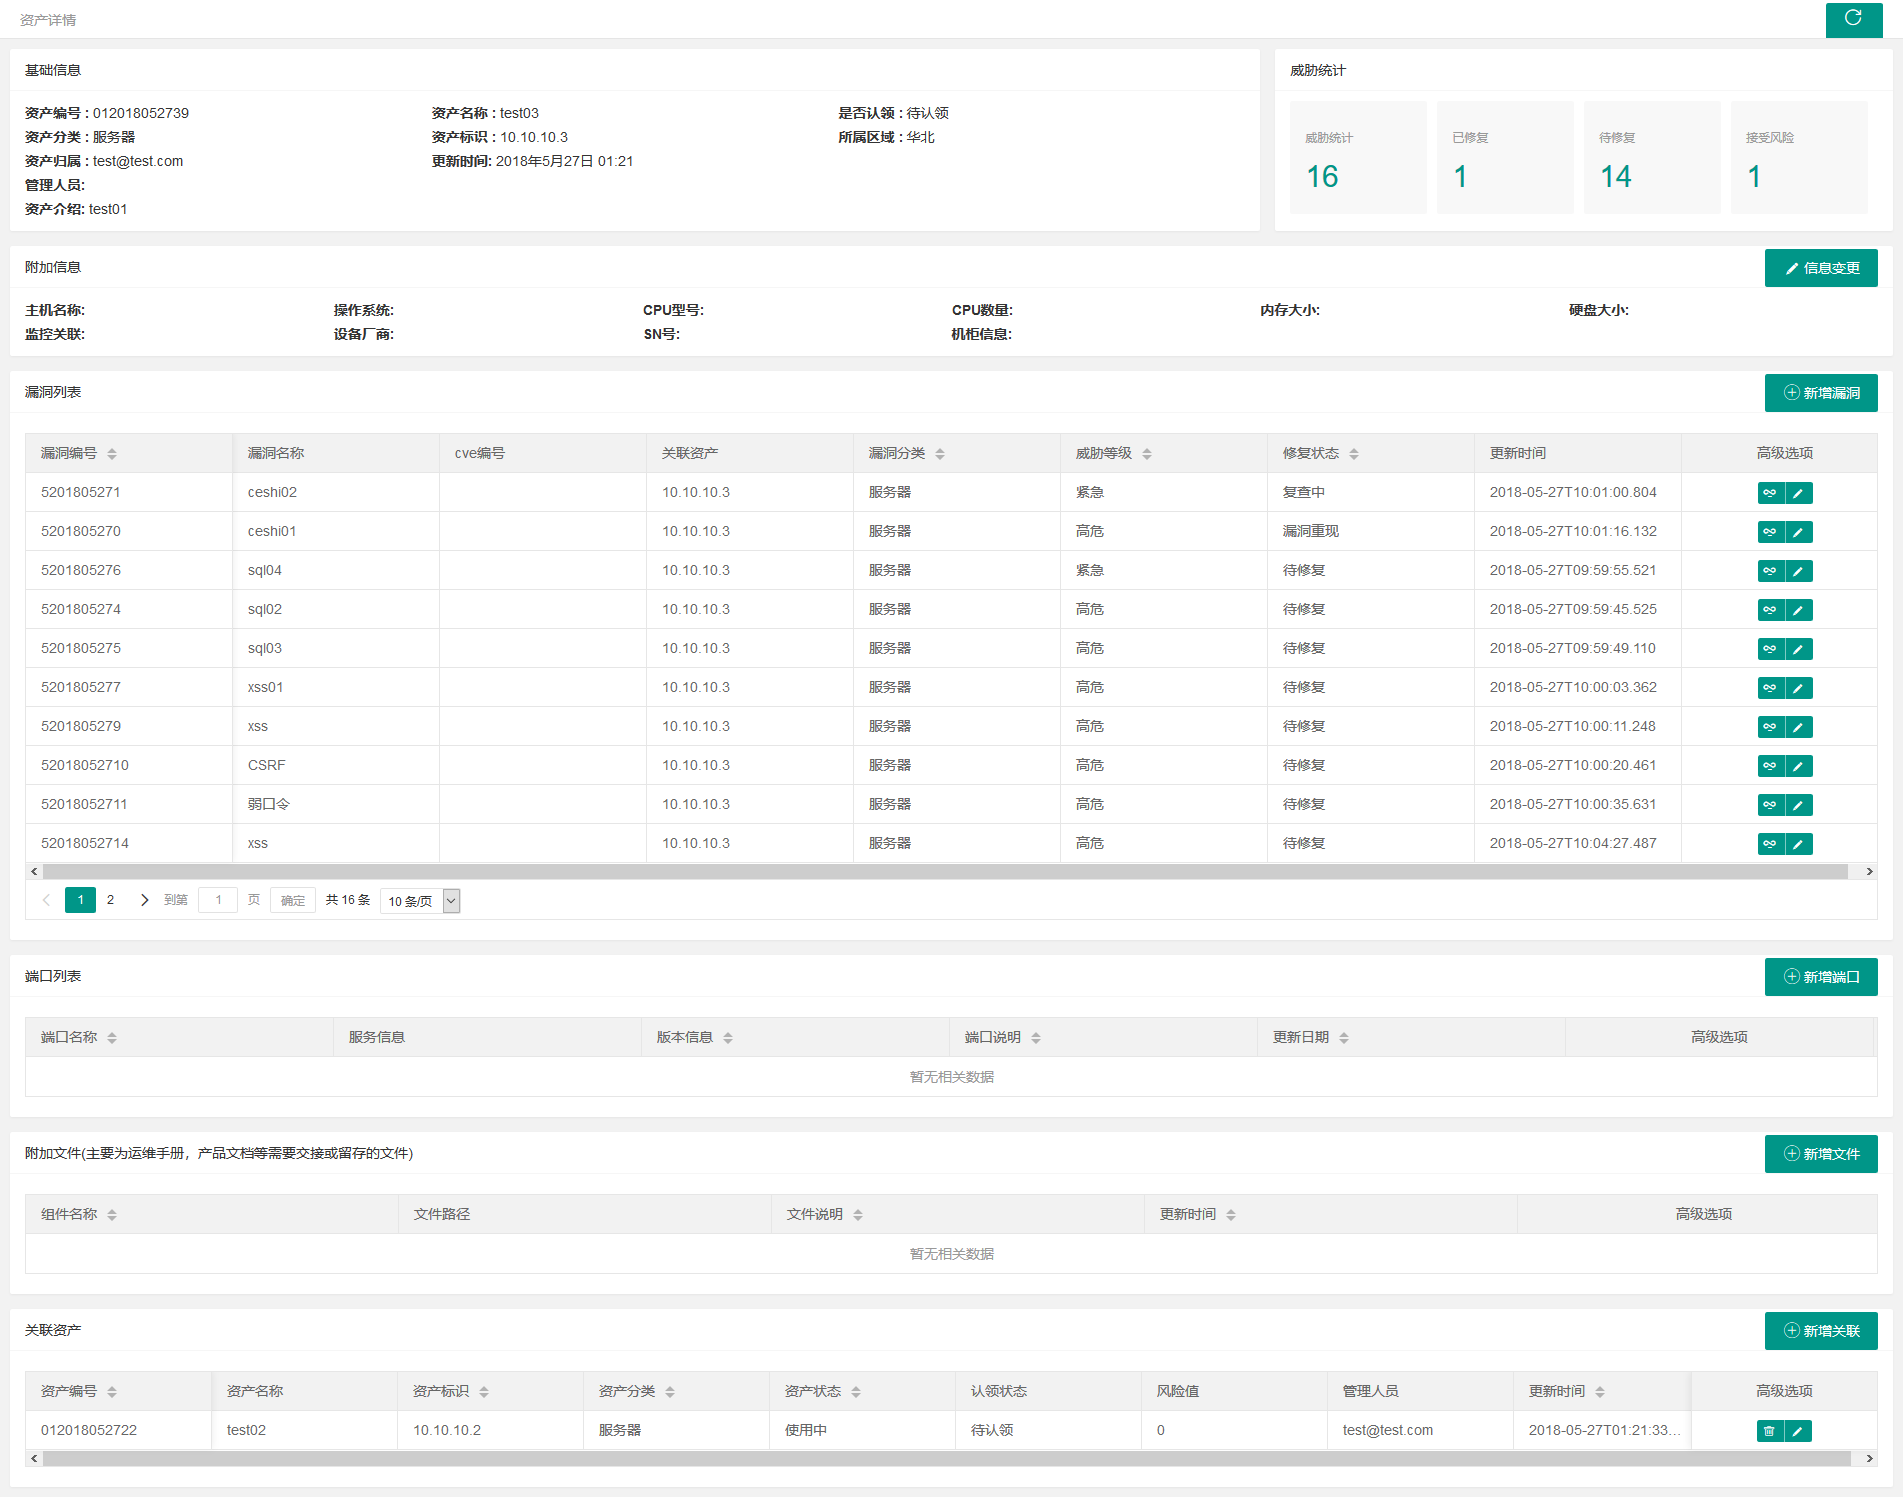
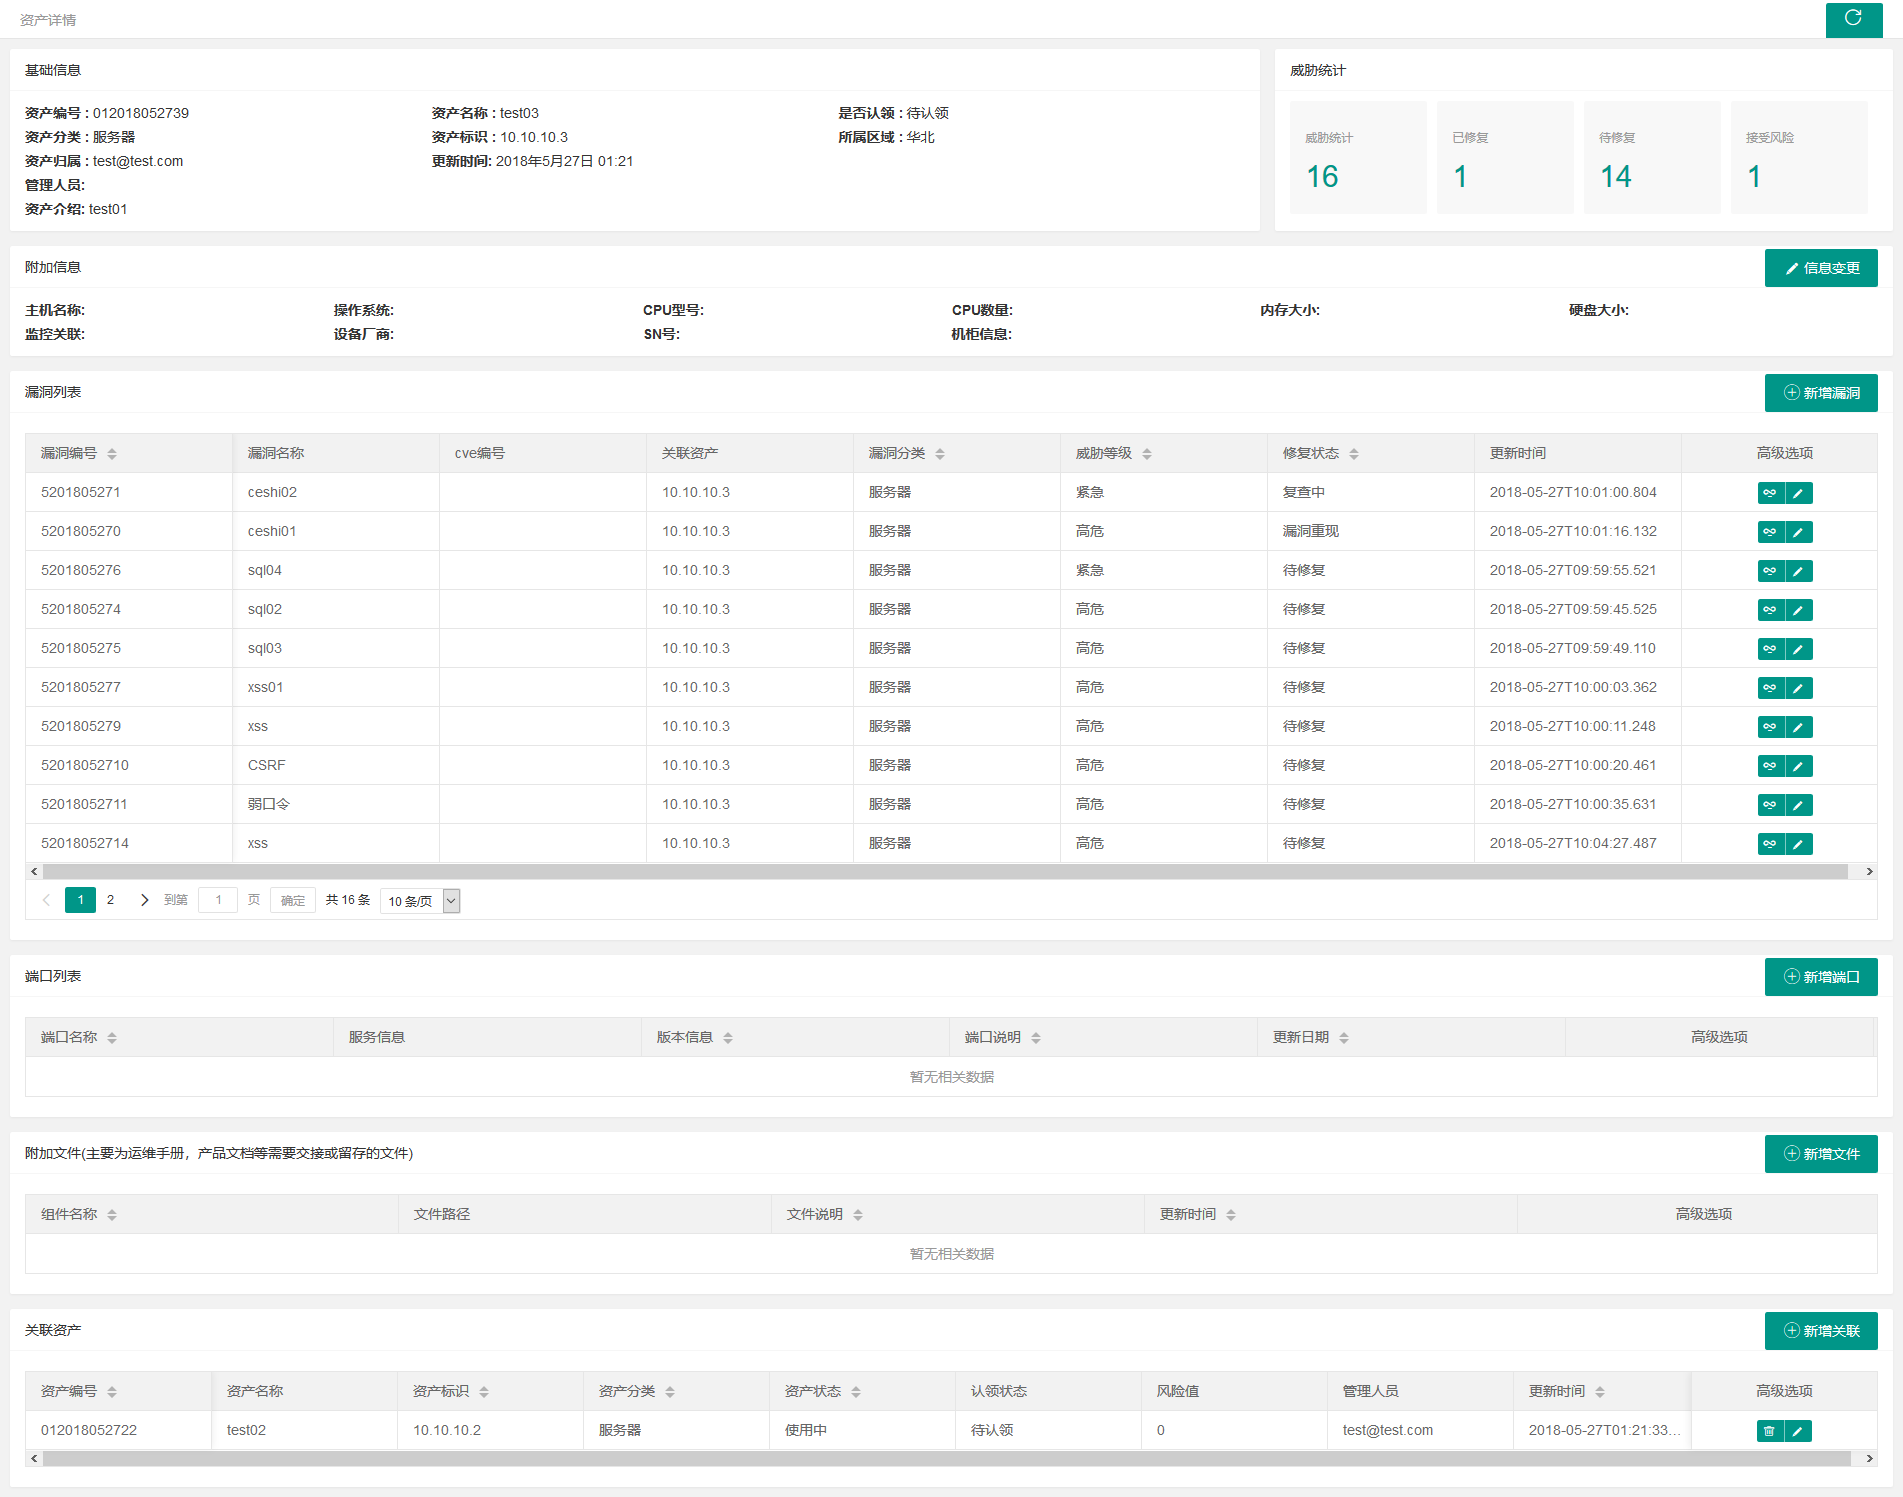
  • تفاصيل الأصول تفاصيل الأصول
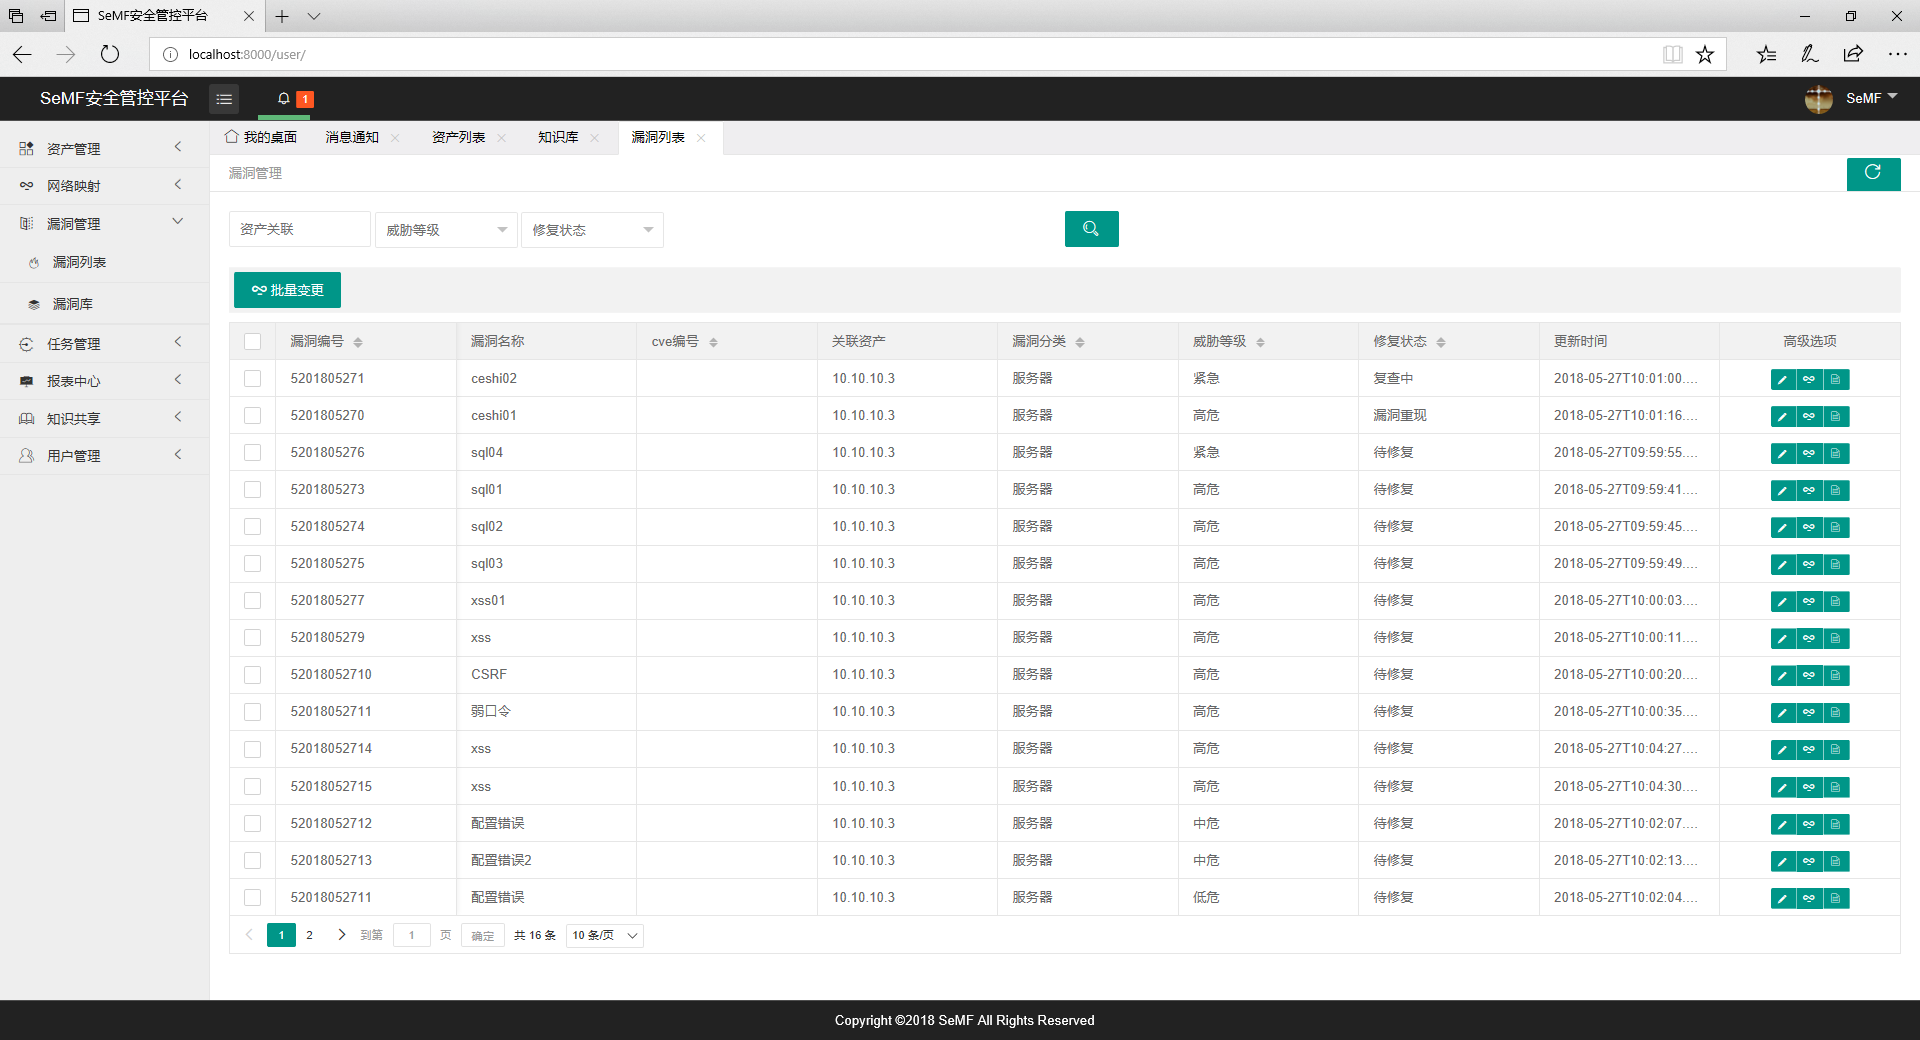
  • إدارة الثغرات إدارة الثغرات
  • مركز التقارير مركز التقارير

المساهمة

  1. هذا المشروع حاليًا يتم صيانته ذاتيًا فقط، ونأمل أن يساعد الأشخاص ذوو الهمم العالية في تحسين النظام، يمكن إضافة التفاصيل إلى مجموعة QQ، والاتصال بمالك المجموعة. qq交流群
  2. إذا كان لديك متطلبات تخصيص أخرى، يمكنك الاتصال بي عبر البريد الإلكتروني على [email protected].
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →