
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 klezvirus/driverjack
اختطاف خدمات سائقين صالحة لتحميل سائقين (موقّعين) بشكل تعسفي من خلال إساءة استخدام الروابط الرمزية الأصلية ومسارات NT
 varbaek/xsser
من XSS إلى RCE 2.75 - Black Hat Europe Arsenal 2017 + إضافات
 semperis-community/resetnightmare
أداة إثبات مفهوم لـ ResetNightmare (CVE-2026-27912)
 frkngksl/nimexec
تنفيذ الأوامر بدون ملفات للحركة الجانبية في Nim
 0xdekster/reconnote
إطار عمل أتمتة أمان تطبيقات الويب الذي يقوم بمسح الهدف بحثًا عن أصول متنوعة لتعظيم سطح الهجوم لمحترفي الأمن وصيادي الثغرات.
 infobyte/cve-2022-27255
أداة تحليل أوتوماتيكي واستغلال الثغرات للبرامج الثابتة الخاصة بـ CVE-2022-27255، وهو تجاوز للمخزن المؤقت لـ SIP ALG في Realtek eCos SDK يؤثر على أكثر…
 mzhmo/powershellkerberos
بعض السكربتات لإساءة استخدام Kerberos باستخدام Powershell
 ridter/rtf_11882_0802
إثبات المفهوم لـ CVE-2018-0802 و CVE-2017-11882
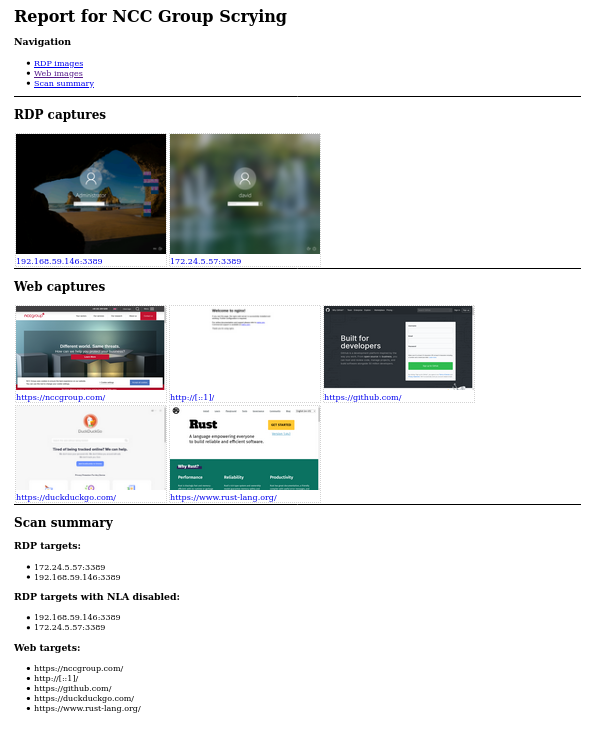 nccgroup/scrying
أداة لجمع لقطات شاشة RDP والويب وVNC في مكان واحد.
 subgraph/vega
Subgraph Vega
 bugch3ck/sharpefspotato
تصعيد محلي للامتيازات من SeImpersonatePrivilege باستخدام EfsRpc.
 cr0nx/awesome-linux-attack-forensics-purplelabs
هذه الصفحة هي نتاج بحث عملي مستمر حول تقنيات وأدوات الهجمات المتقدمة على لينكس، وكشفها، والتحليل الجنائي.
 wh04m1001/cve-2023-21752
استغلال إثبات المفهوم لـ CVE-2023-21752، وهو ثغرة حذف ملفات عشوائية في خدمة النسخ الاحتياطي في Windows، مع نسختين تتضمنان تصعيد الامتيازات إلى شل…
 ambionics/laravel-exploits
استغلال لـ CVE-2021-3129
 hev0x/cve-2021-26084_confluence
استغلال بلغة Python لثغرة CVE-2021-26084، وهي ثغرة حقن OGNL في Confluence Server/Data Center تتيح تنفيذ التعليمات البرمجية عن بُعد للمستخدمين…
 insecurityofthings/uc_mousejack
Mousejack لـ ATmega32u4
 beichendream/printnotifypotato
PrintNotifyPotato
 nullarray/intrec-pack
مثبت حزمة/مجموعة الذكاء والاستطلاع.








