
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 the-viper-one/pentest-everything
مجموعة من شروحات CTF، موضوعات اختبار الاختراق، أدلة وملاحظات. ملاحظات تم جمعها من مصادر متعددة ومن أبحاثي المخبرية الخاصة. تغطي المواضيع أيضًا OSCP…
 nilotpalbiswas/auto-root-exploit
أداة استغلال الجذر التلقائي
 quitten/doser.go
أداة حجب الخدمة (DoS) لطلبات HTTP (مستوحاة من hulk ولكنها تحتوي على وظائف أكثر)
 chudry/xerror
أداة اختبار اختراق مؤتمتة بالكامل
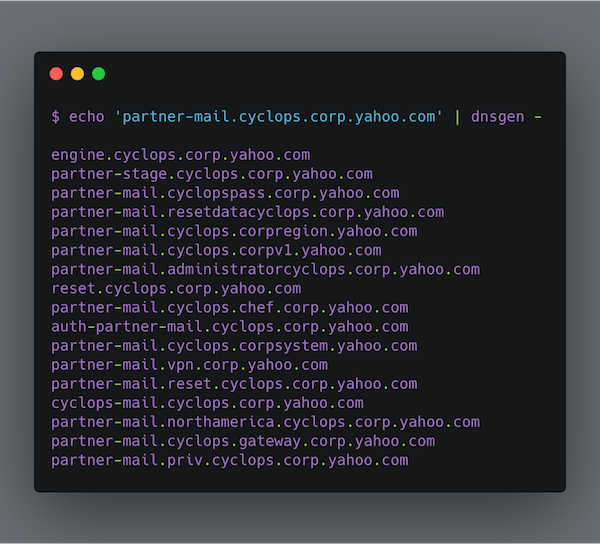 alephnullsk/dnsgen
ينشئ تبديلات أسماء النطاقات لتعداد النطاقات الفرعية والاستطلاع، مع دعم قوائم الكلمات المخصصة، وأنماط السحابة، والوضع السريع لتقييمات الأمان.
 rhinosecuritylabs/ccat
Cloud Container Attack Tool (CCAT) هي أداة لاختبار أمان بيئات الحاويات.
 1n3/wordpress-xmlrpc-brute-force-exploit
Wordpress XMLRPC System Multicall Brute Force Exploit (0day) بواسطة 1N3 @ CrowdShield
 phoenhex/files
مستودع منسق لاستغلالات الثغرات، وكود إثبات المفهوم، وعروض أبحاث الثغرات من فريق phoenhex، يركز على استغلال الثنائيات وتحليل الأمان.
 sensepost/snoopy-ng
Snoopy v2.0 - إطار عمل نمطي للتتبع الرقمي الأرضي
 mfthomps/labtainers
مختبرات (Labtainers): إطار عمل للمختبرات السيبرانية يعتمد على Docker
 bhdresh/cve-2017-0199
مجموعة أدوات استغلال الثغرة CVE-2017-0199 - الإصدار 4.0 هي سكريبت بايثون مفيد يوفر لمختبرِي الاختراق والباحثين في الأمن طريقة سريعة وفعالة لاختبار…

 mthbernardes/rsg
ReverShellGenerator - أداة لإنشاء طرق متنوعة لعمل شل عكسي
 fahrj/reverse-ssh
خادم SSH مرتبط بشكل ثابت مع وظائف شل عكسية لمسابقات CTF وما شابه

 dec0ne/hwsyscalls
HWSyscalls هي طريقة جديدة لتنفيذ استدعاءات النظام غير المباشرة باستخدام HWBP وHalosGate وجسر اصطناعي على kernel32 مع HWBP.
 orangetw/awesome-jenkins-rce-2019
لا توجد ثغرة RCE قبل المصادقة في Jenkins منذ مايو 2017، لكن هذه هي!
 rastrea2r/rastrea2r
جمع ومطاردة IOCs بحماس وأناقة








