Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Xerror — أداة اختبار اختراق مؤتمتة بالكامل | Kitploit
أدوات/GitHubGitHub/chudry/xerror
أطر اختبار الاختراقماسحات الثغرات الأمنيةأطر الاستغلالالاستغلالما بعد الاستغلالاختبار الاختراق
GitHubchudry/xerror

Xerror

أداة اختبار اختراق مؤتمتة بالكامل

عرض المستودع
51511050منذ 5 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    352
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    291

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

Xerror

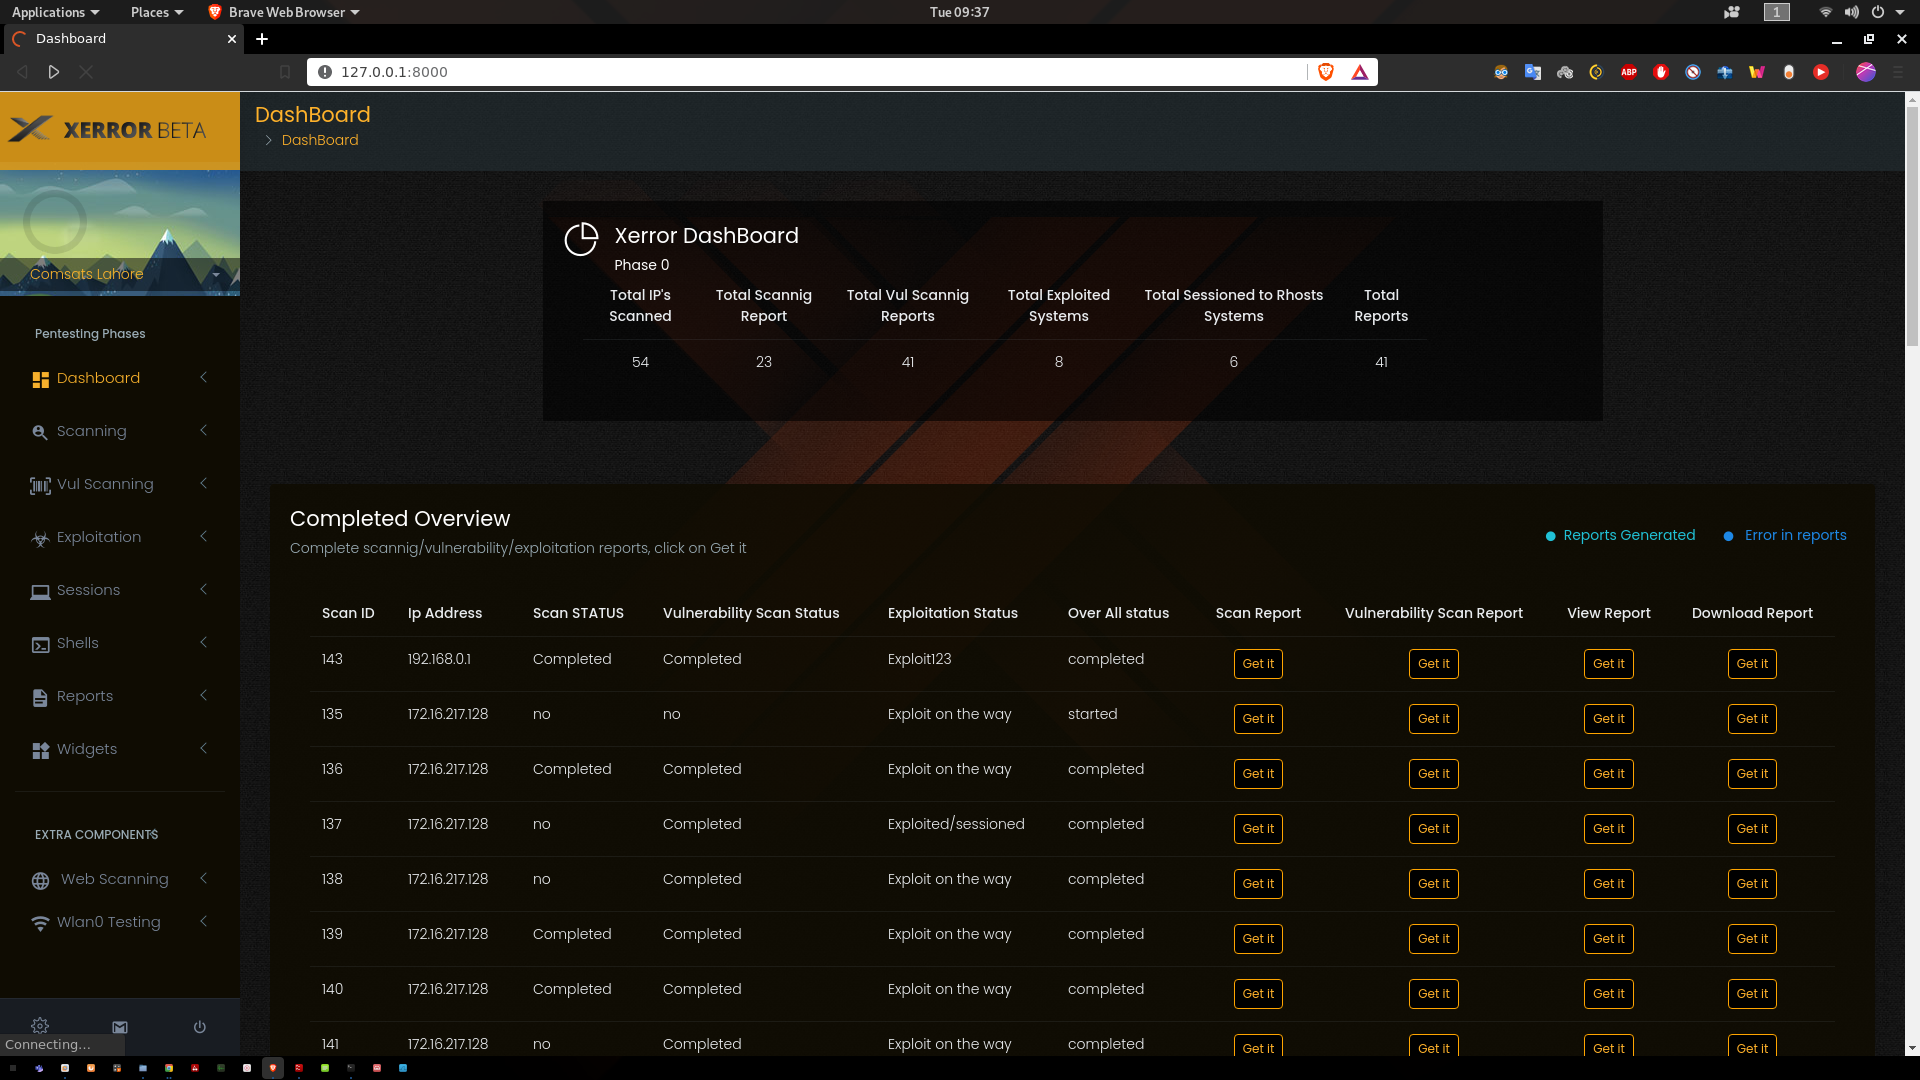
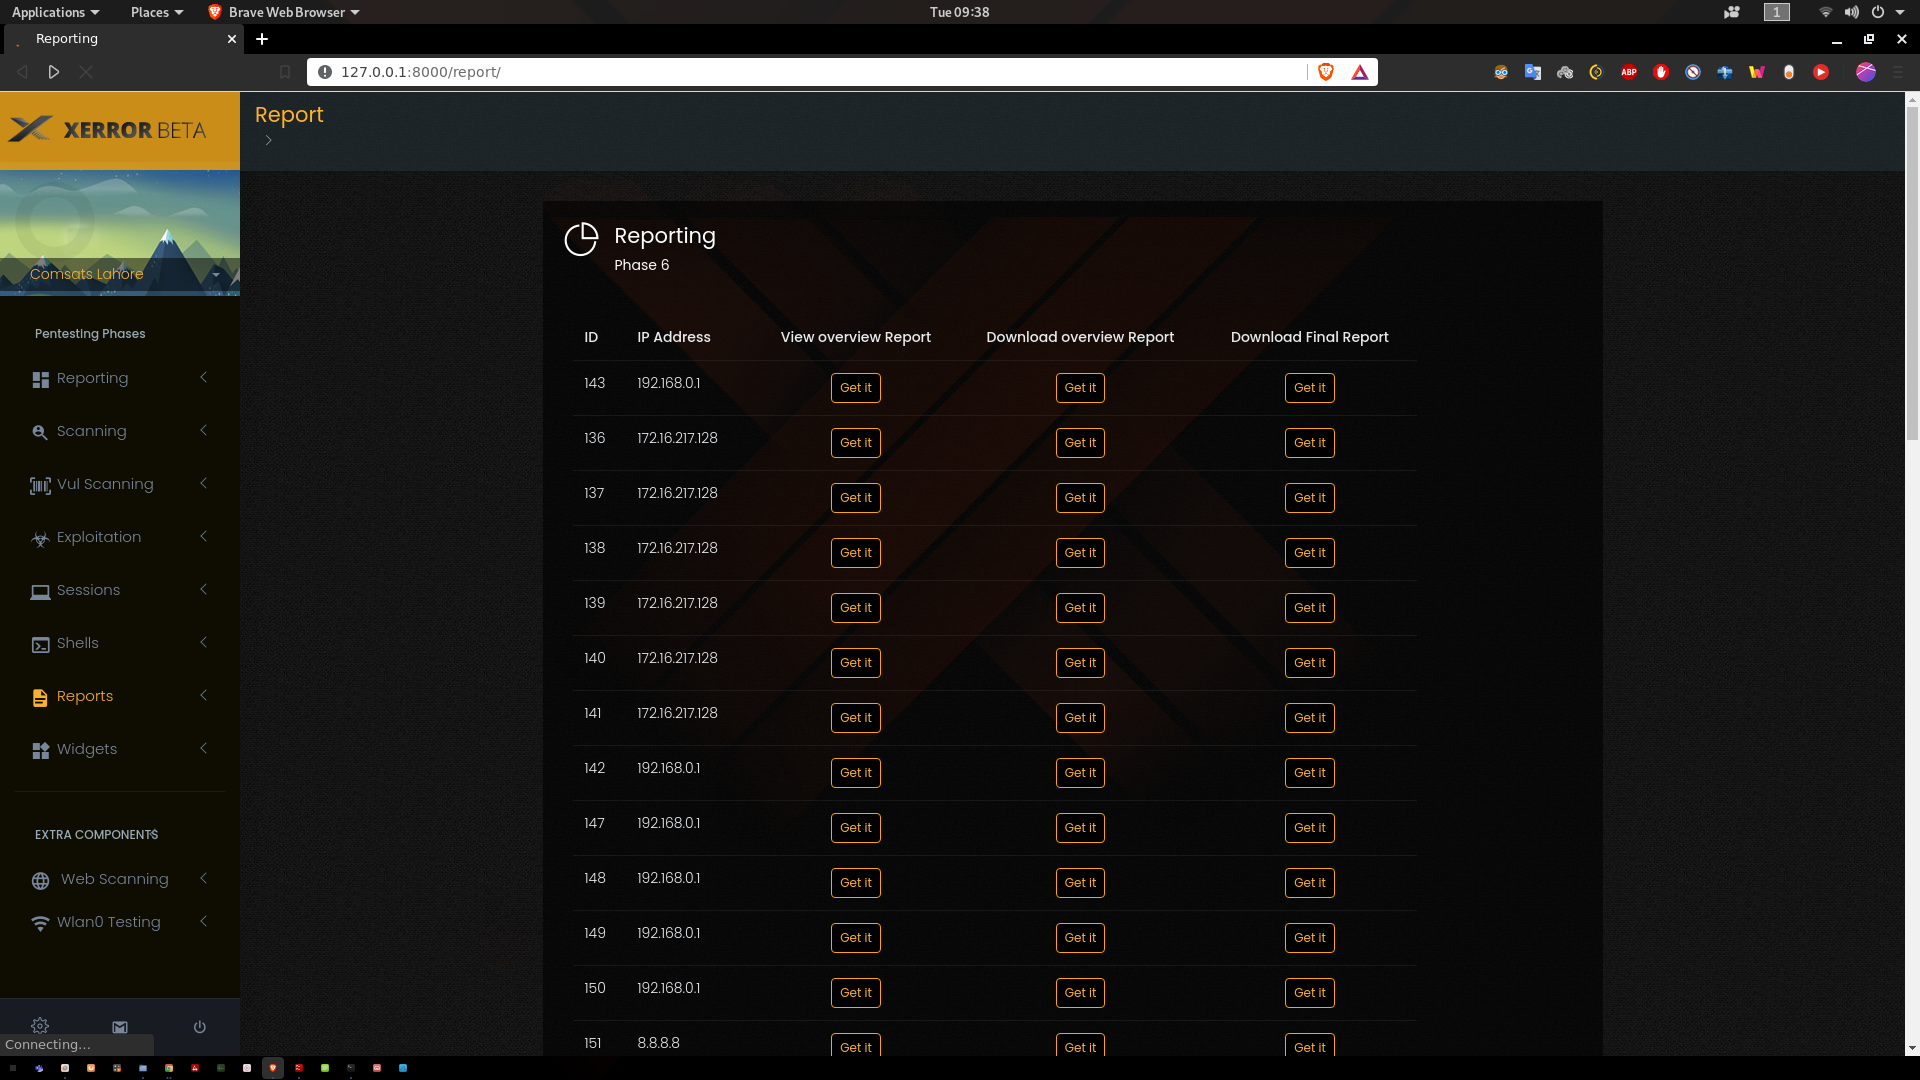
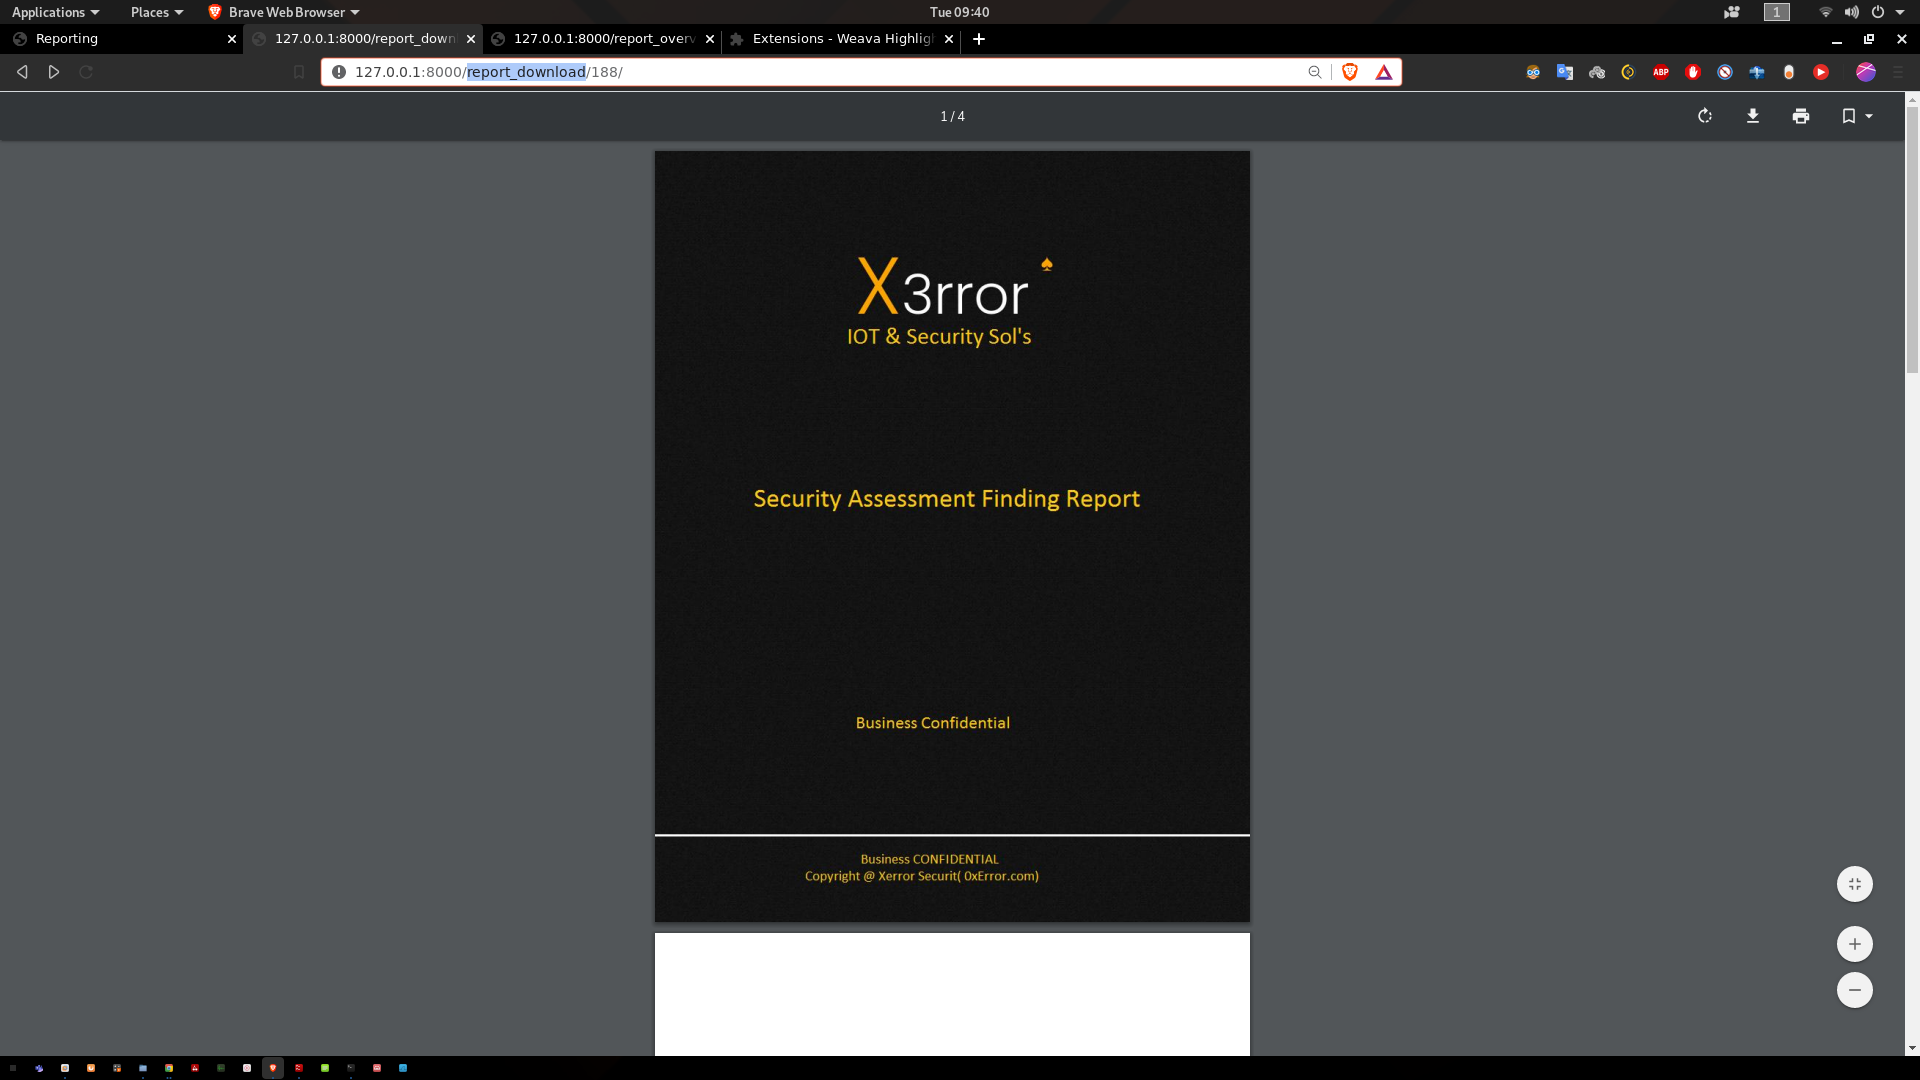
Xerror هي أداة اختراق آلية، ستساعد المتخصصين في الأمن وغير المتخصصين على أتمتة مهام اختبار الاختراق الخاصة بهم. ستقوم Xerror بإجراء جميع الاختبارات، وفي النهاية ستُولد تقريرين للمدراء والمحللين.

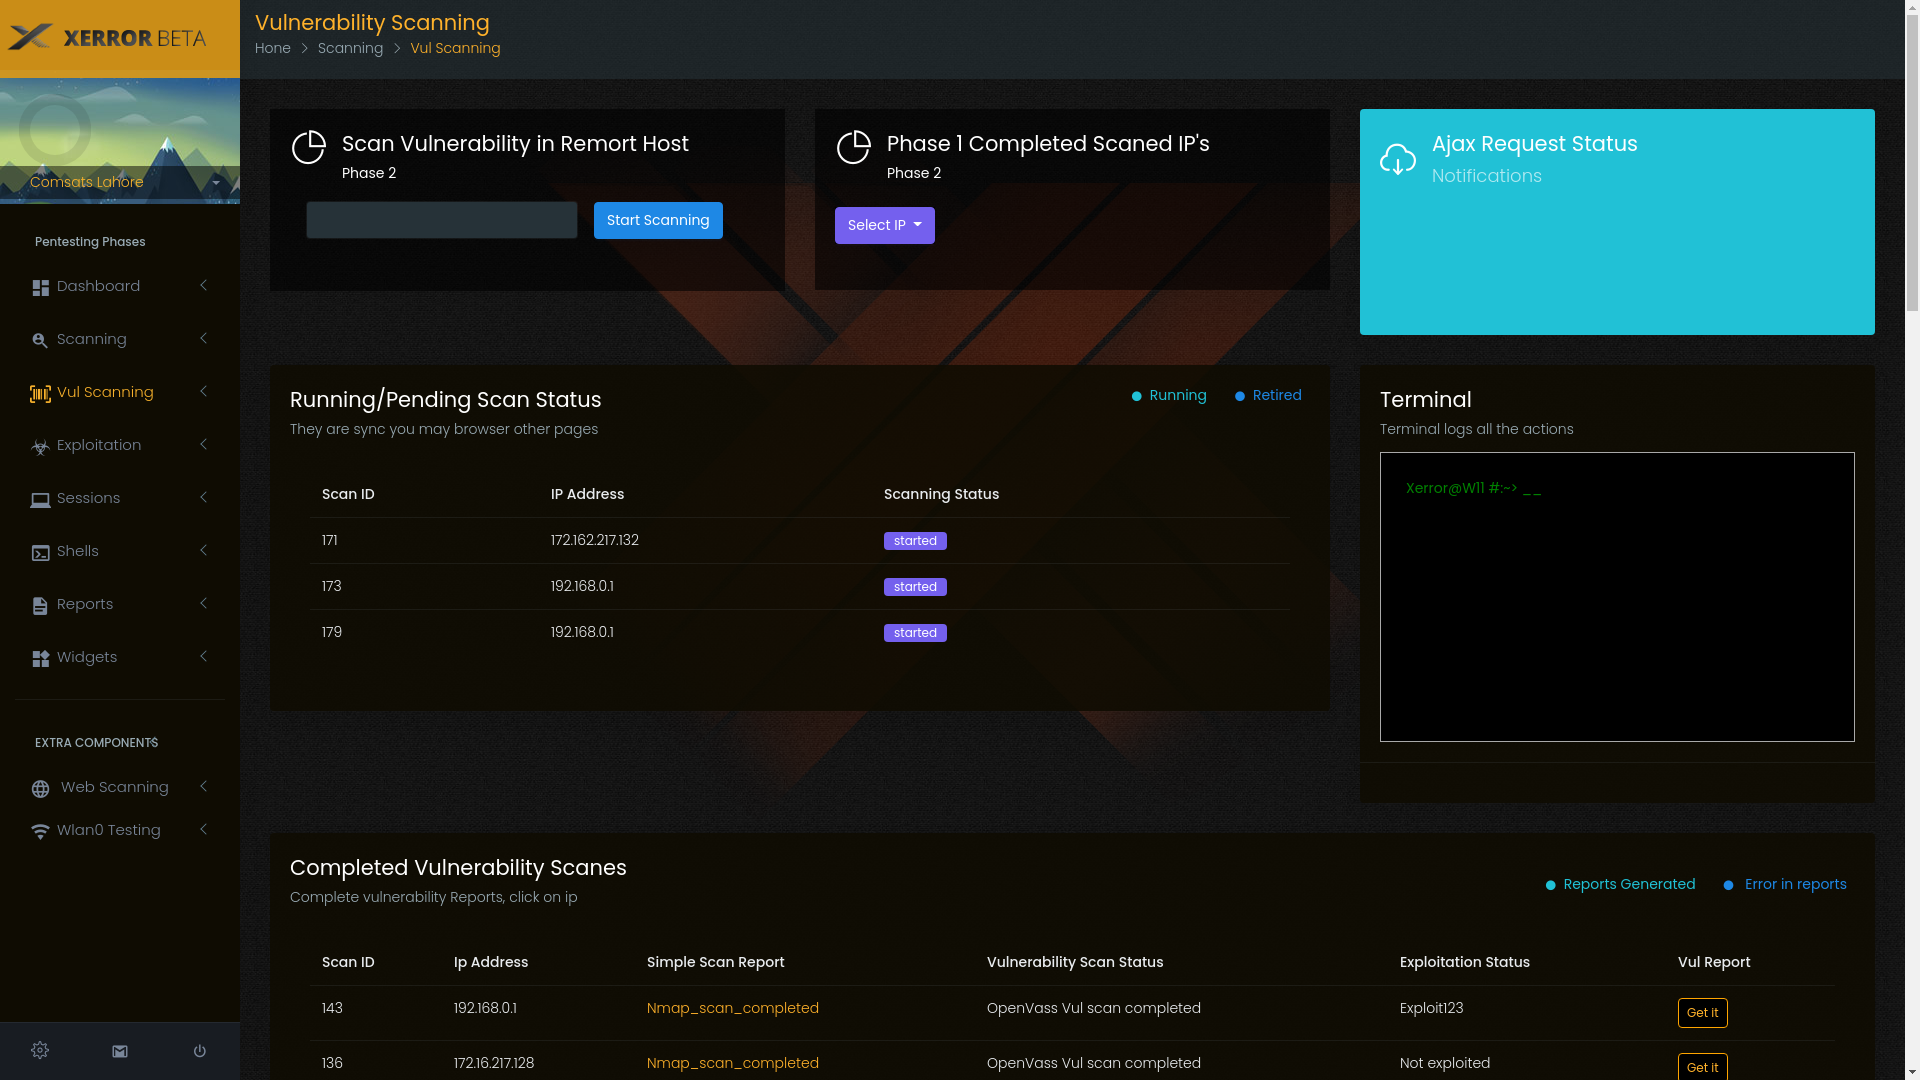
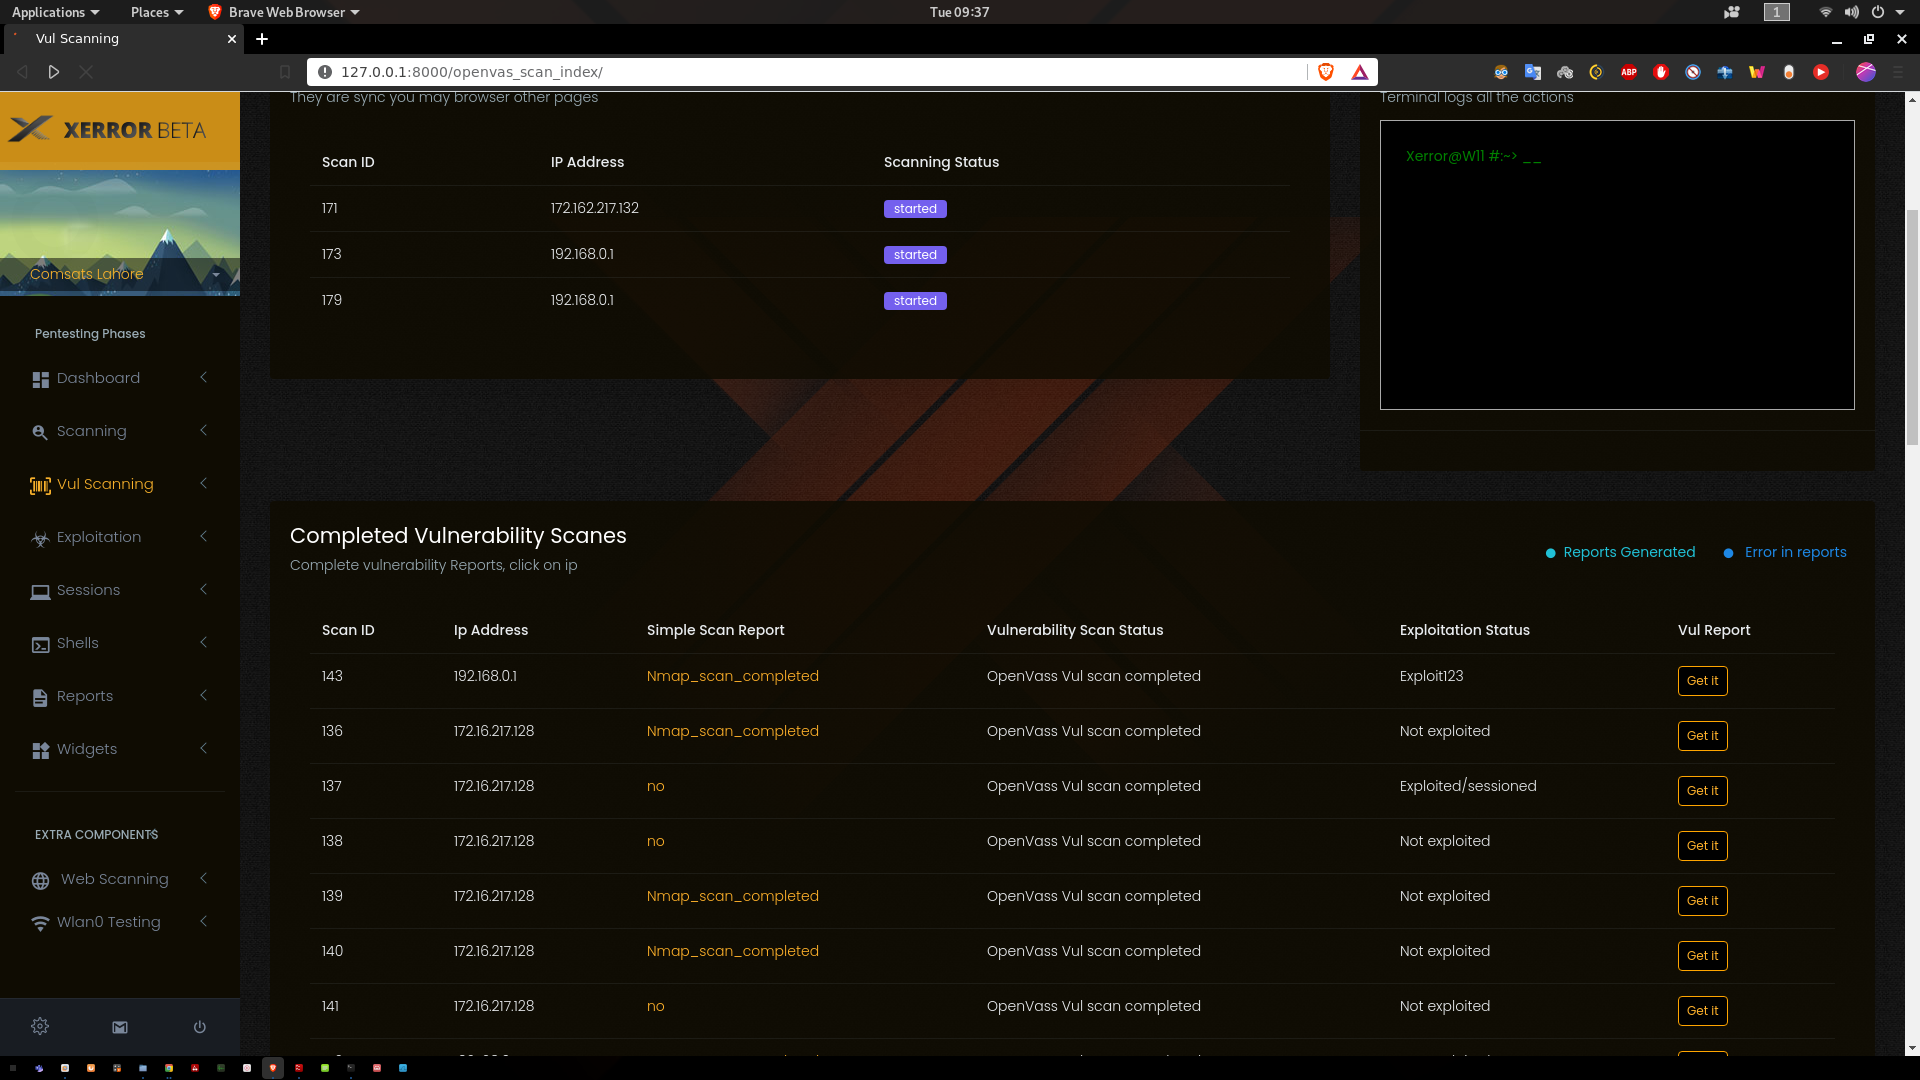
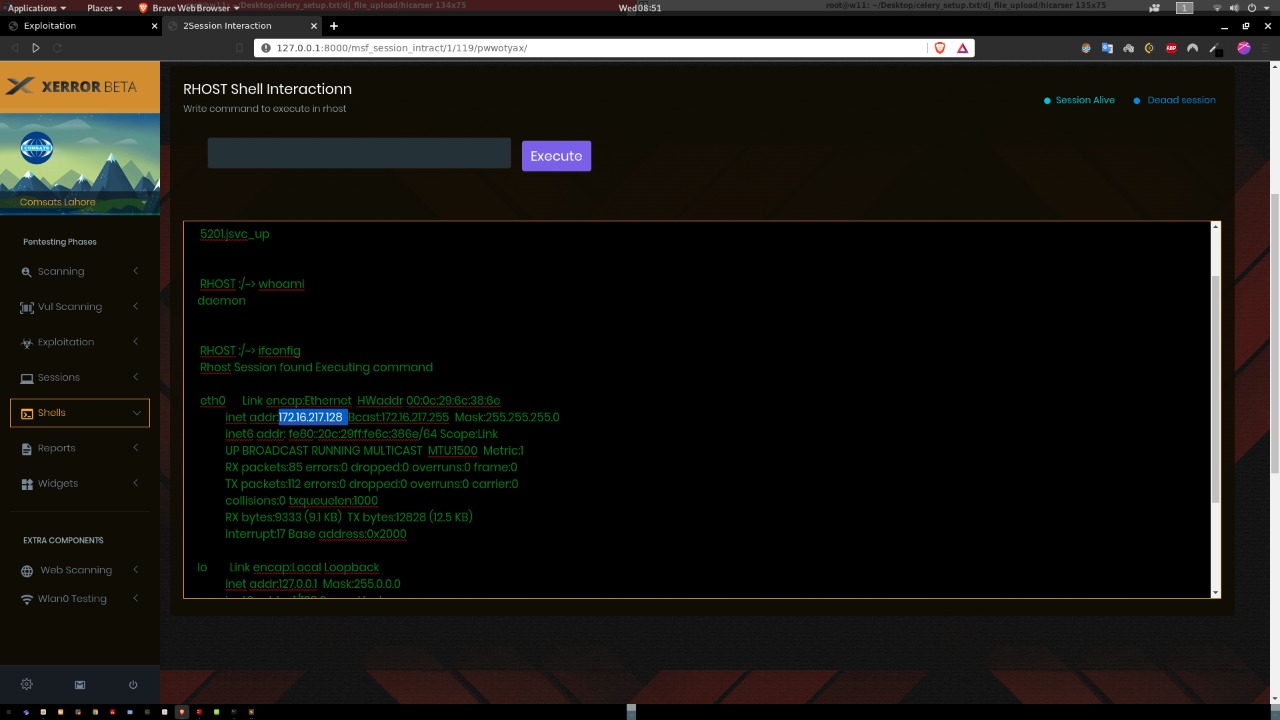
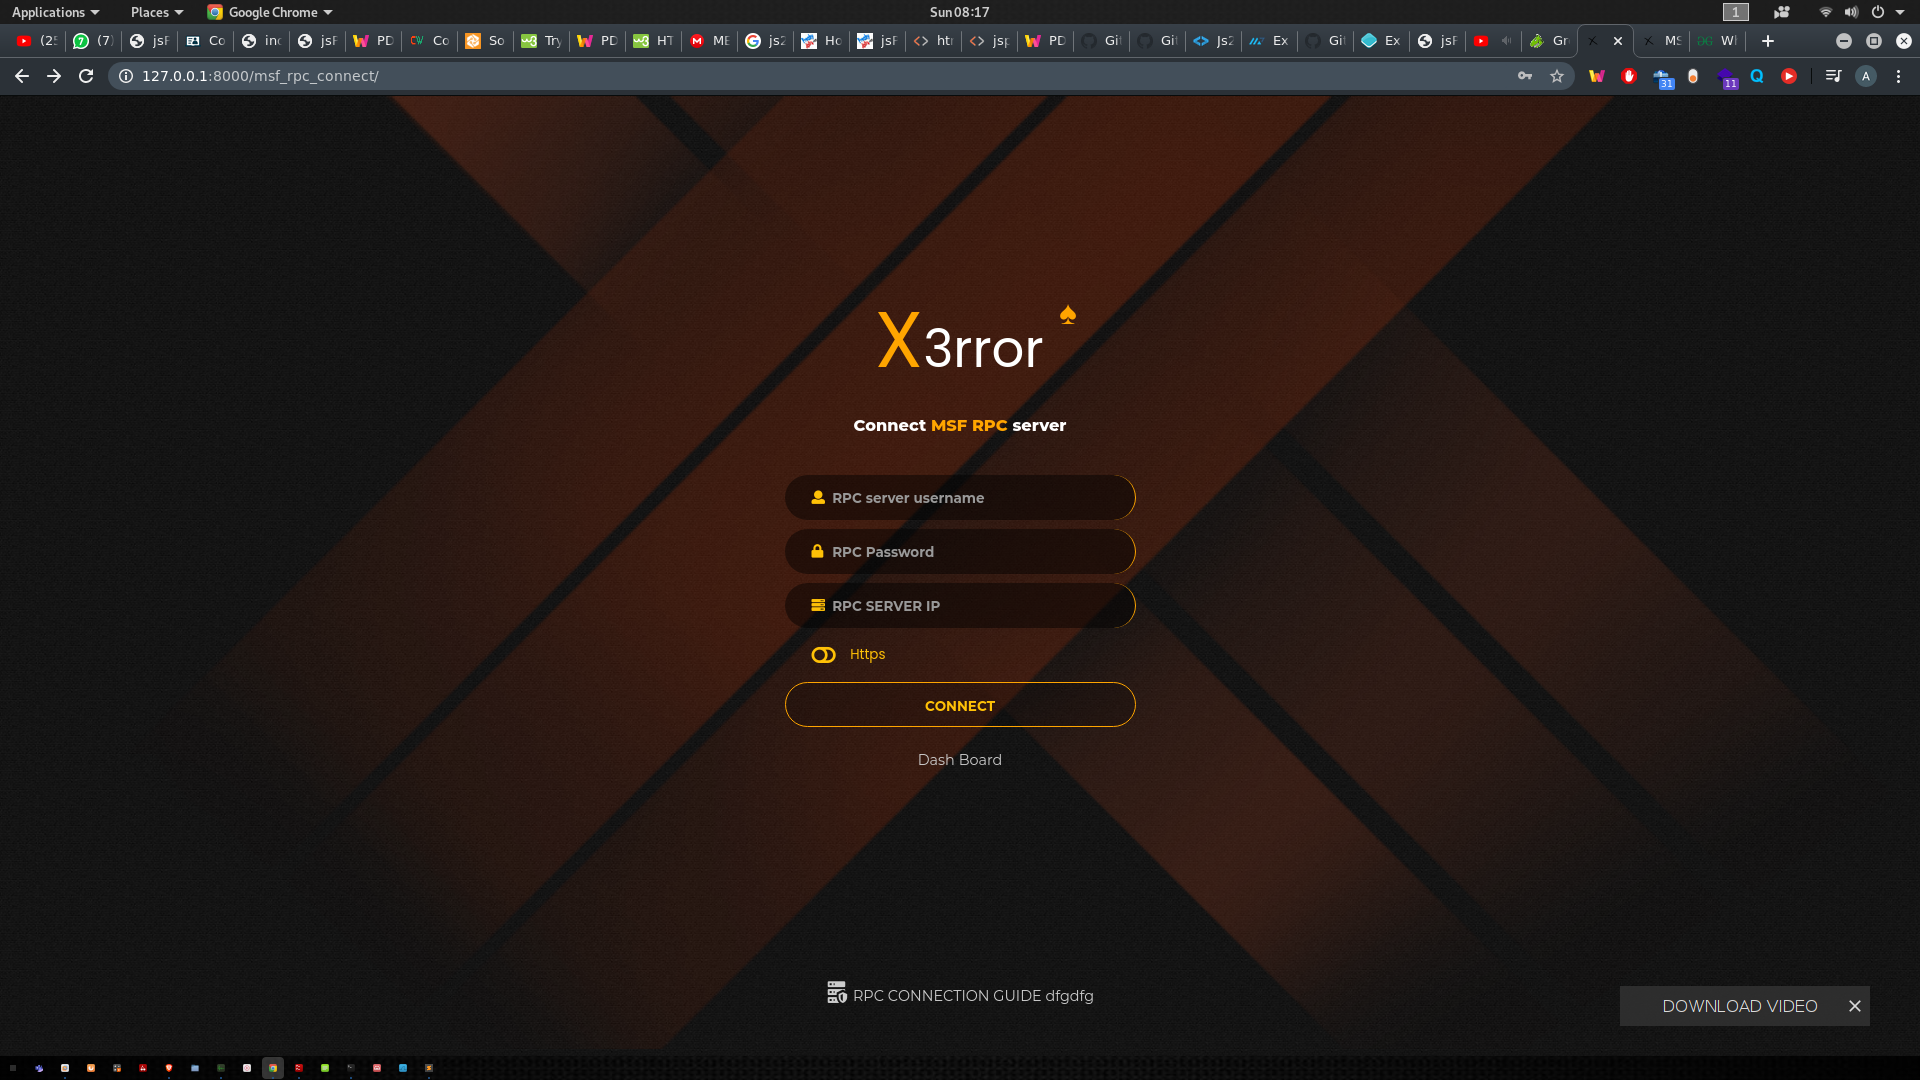
توفر Xerror واجهة مستخدم رسومية سهلة الاستخدام تعتمد على قوائم الخيارات. داخليًا، تدعم openVas لفحص الثغرات، و Metasploit للاستغلال، وتوفر خيارات قائمة على واجهة المستخدم الرسومية بعد الاستغلال الناجح، مثل جلسات Meterpreter. مبنية بشكل أساسي بلغة Python.

Xerror مبنية على Python2 كلغة أساسية و Django2 كإطار عمل ويب، بالإضافة إلى WebSockets (قناة Django) على خادم Celery وخادم Redis لتحقيق التزامن. على الواجهة الأمامية، تدعم لغة قوالب Django الافتراضية وهي Jinja2 و jQuery.

كيفية استخدام هذا المشروع:

  1. قم بتفعيل البيئة الافتراضية باستخدام الأمر التالي (تأكد من أنك قمت بتثبيت البيئة الافتراضية لـ Python مسبقًا):
    source env/bin/activate
  2. قم بتشغيل خادم Redis:
    service redis-server start
  3. قم بتشغيل خادم Python:
    1. cd xerror
    2. python manage.py runserver
  4. قم بتشغيل خادم Celery (قم بتشغيل هذا في نافذة طرفية جديدة):
    1. cd xerror
    2. celery -A xerror worker -l info
  5. قم بتشغيل خادم msfrpc لـ Metasploit:
    msfrpcd -P 123 -S -a 127.0.0.1
  6. قم بتشغيل خادم OpenVAS واضبط بيانات اعتماد خادم OMP إلى admin@admin 127.0.0.1 9392

أنت جاهز للانطلاق

هذه هي النسخة التجريبية من Xerror، قريبًا سيتم رفع النسخة الكاملة مع شرح كامل وتفصيل لكل خطوة...
alt text

alt text

alt text

alt text

alt text

alt text

alt text

alt text

alt text

alt text

alt text


جهة الاتصال: [email protected]

تنزيل الأداة