Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
ccat — Cloud Container Attack Tool (CCAT) هي أداة لاختبار أمان بيئات الحاويات. | Kitploit

أدوات/GitHubGitHub/rhinosecuritylabs/ccat
أمن الحاوياتالاستغلالاختبار الاختراقأمن السحابة
GitHubrhinosecuritylabs/ccat

ccat

Cloud Container Attack Tool (CCAT) هي أداة لاختبار أمان بيئات الحاويات.

عرض المستودع
65210940منذ 7 سنواتتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

أداة هجوم الحاويات السحابية (CCAT ☁️🐈)

Rhino PyPI GitHub license PRs Welcome

أداة هجوم الحاويات السحابية (CCAT) هي أداة لاختبار أمان بيئات الحاويات.

مرجع سريع

  • أين تحصل على المساعدة: مجتمع Pacu/CloudGoat/CCAT على Slack، أو Stack Overflow

  • أين تقديم المشكلات: https://github.com/RhinoSecurityLabs/ccat/issues

  • تم الصيانة بواسطة: فريق تقييم Rhino

المتطلبات

  • يتطلب Python 3.5+.
  • يتطلب Docker. ملاحظة: تم اختبار CCAT مع الإصدار Docker Engine 19.03.1.
  • مطلوب ملف تعريف مسمى لاستخدام وظائف AWS.
  • مطلوب حساب خدمة أو رمز وصول لاستخدام وظائف GCP.

التثبيت

نوصي باستخدام صورة Docker المقدمة لتشغيل CCAT، حتى لا تواجه أي صعوبة مع التبعيات المطلوبة على نظامك الخاص.

تثبيت CCAT من المصدر

  $ git clone https://github.com/RhinoSecurityLabs/ccat.git
  $ cd ccat
  $ python3 setup.py install
  $ python3 ccat.py

استخدام صورة Docker الخاصة بـ CCAT

تحذير: سيؤدي تشغيل هذا الأمر إلى تركيب ملفات تكوين AWS المحلية الخاصة بك داخل حاوية Docker عند تشغيلها. هذا يعني أن أي مستخدم لديه حق الوصول إلى الحاوية سيكون لديه حق الوصول إلى بيانات اعتماد AWS لجهاز الكمبيوتر المضيف الخاص بك.

تحذير: سيؤدي تشغيل هذا الأمر إلى تركيب مقبس Unix المحلي الذي يستمع له برنامج Docker الخفي افتراضيًا داخل حاوية Docker عند تشغيلها. هذا يعني أن المستخدمين الذين لديهم حق الوصول إلى الحاوية سيكون لديهم حق الوصول إلى برنامج Docker الخفي الخاص بك، مما يعني أنهم قد يتمكنون من الهروب إلى جهاز الكمبيوتر المضيف الخاص بك بسهولة.

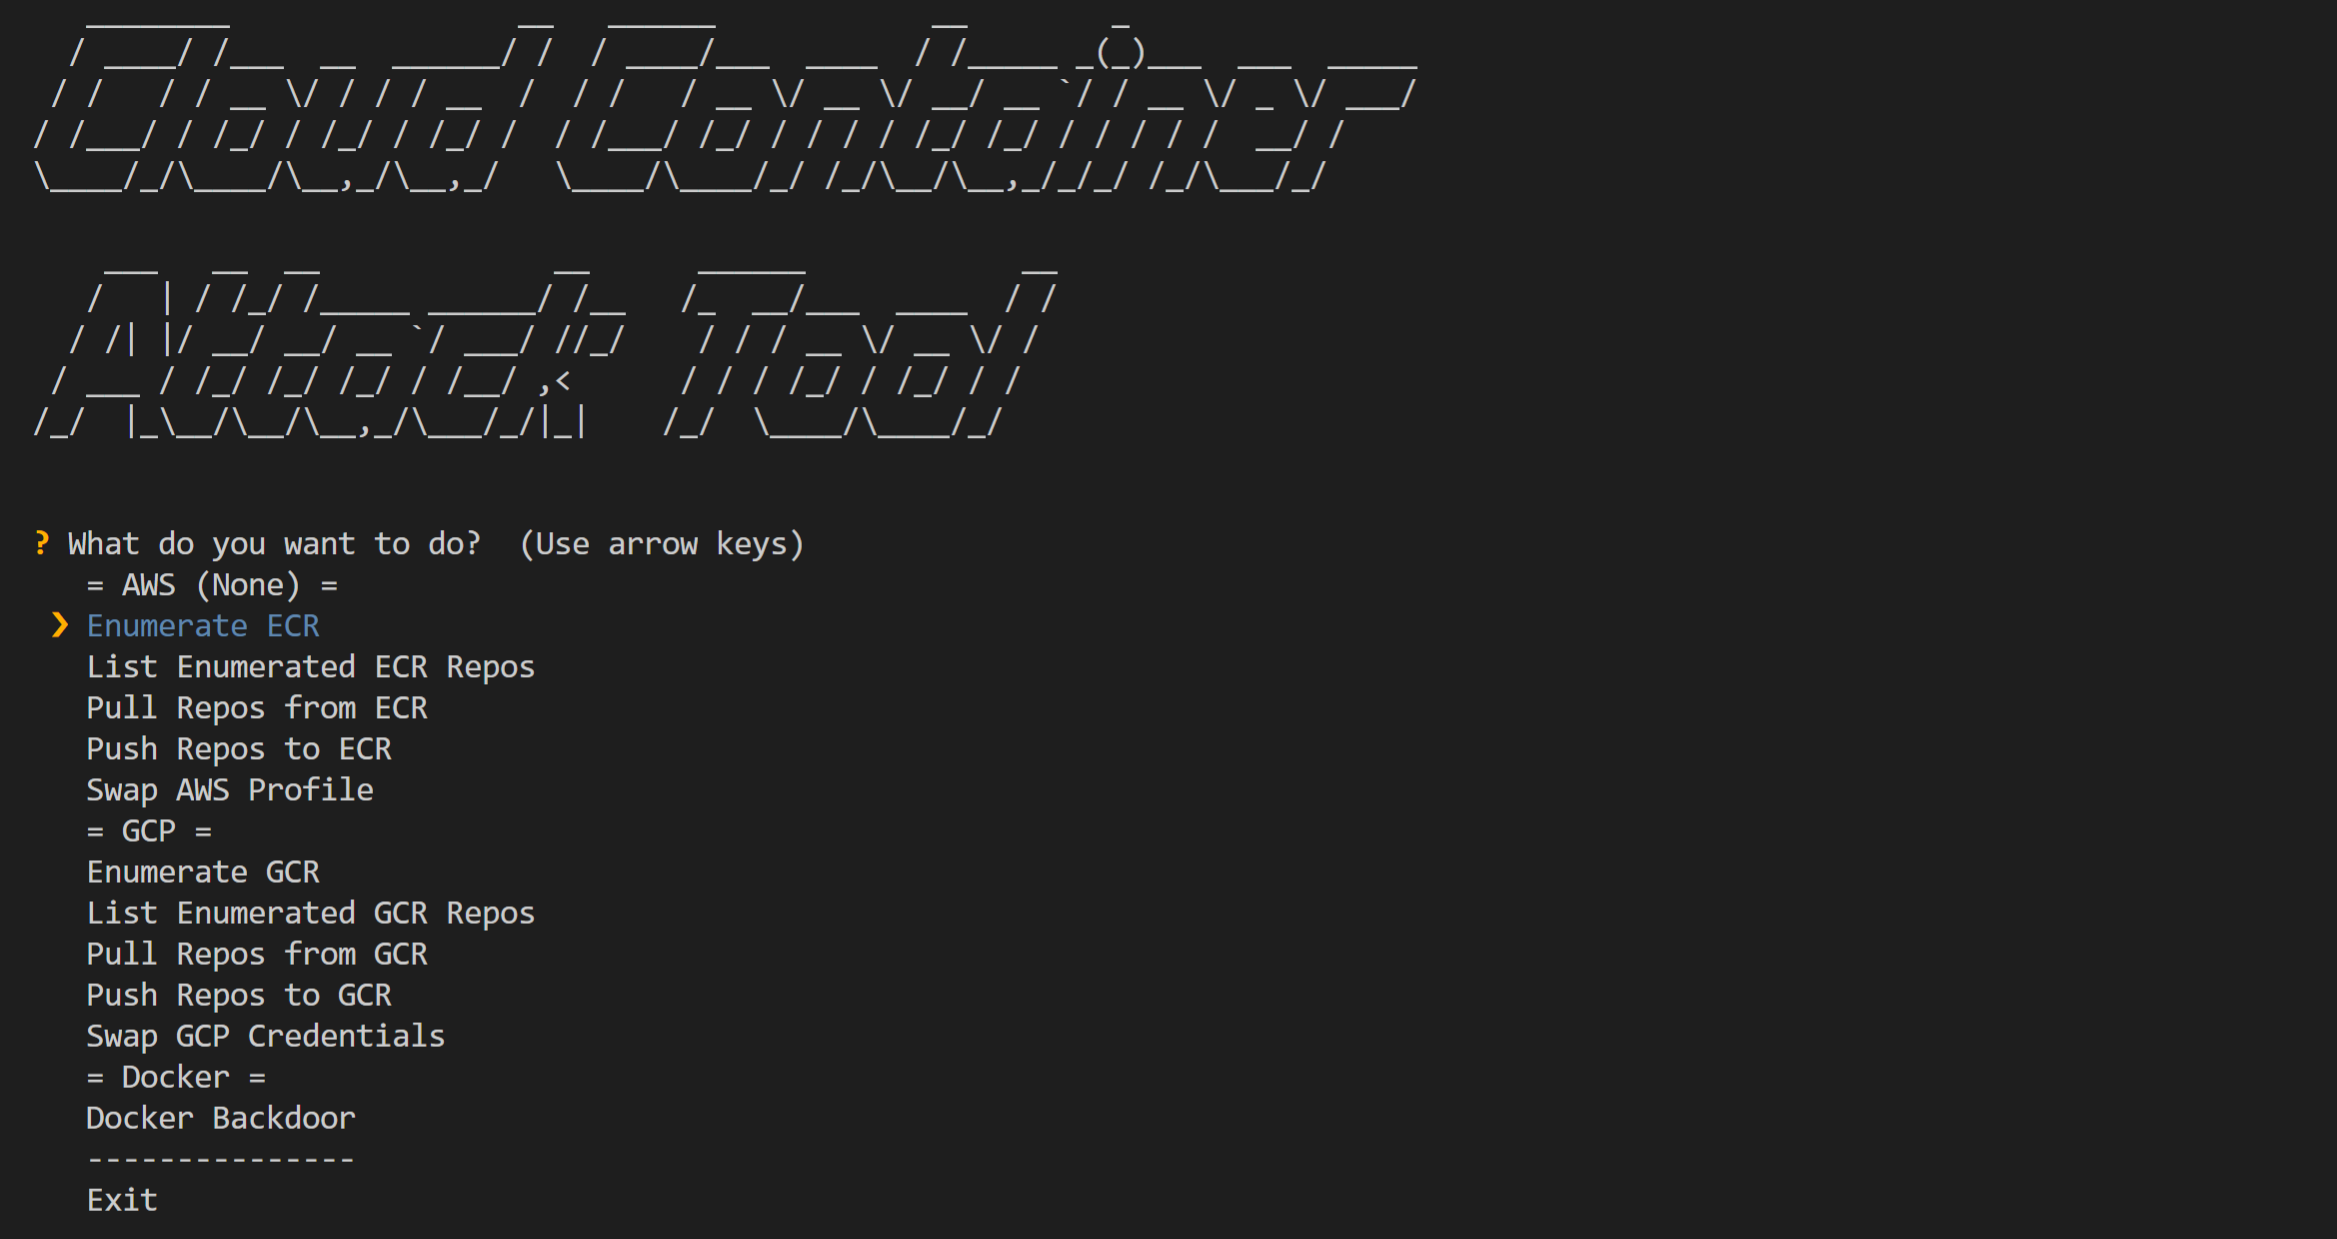
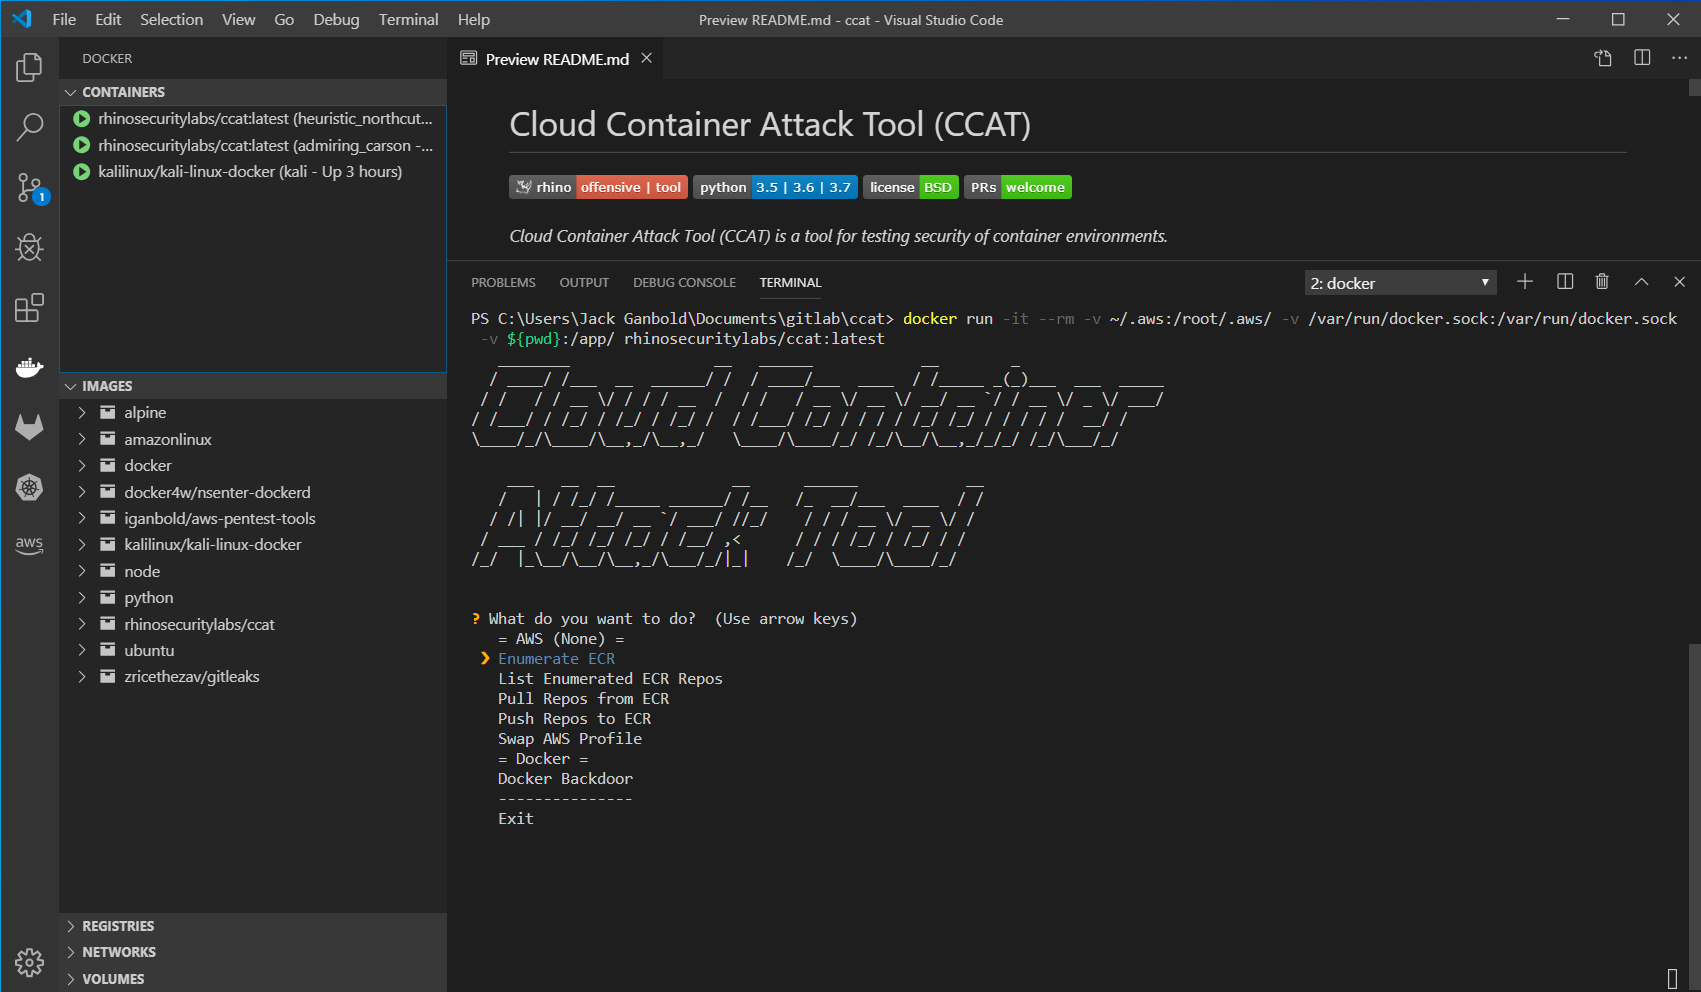
  $ docker run -it -v ~/.aws:/root/.aws/ -v /var/run/docker.sock:/var/run/docker.sock -v ${PWD}:/app/ rhinosecuritylabs/ccat:latest

البدء

مثال استخدام

أدناه سيناريو مثال لتوضيح استخدام CCAT.

بدءًا من بيانات اعتماد AWS المخترقة، يقوم المهاجم بتعداد واستكشاف مستودعات ECR. ثم وجد المهاجم أنهم يستخدمون صورة Docker لـ NGINX وسحب تلك الصورة من ECR. علاوة على ذلك، يقوم المهاجم بإنشاء باب خلفي للقذيفة العكسية في صورة Docker المستهدفة. أخيرًا، يدفع المهاجم صورة Docker المخترقة إلى ECR.
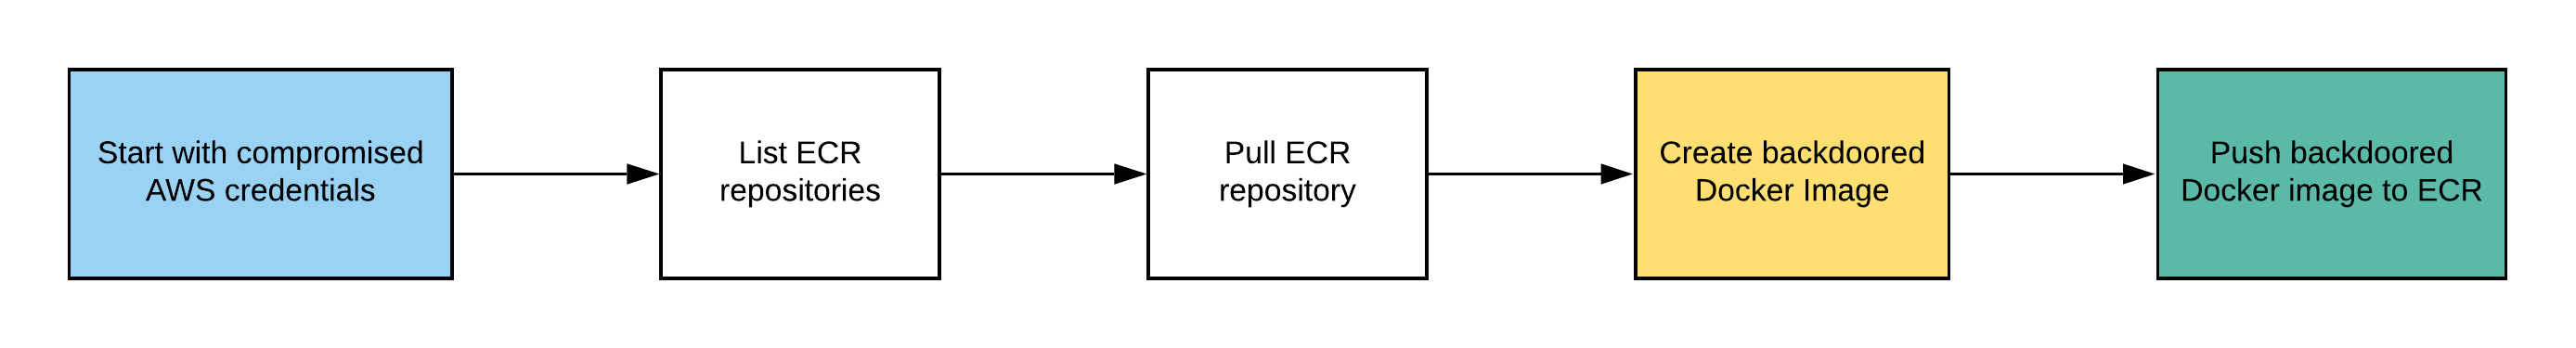
مسار الاستغلال:

  • فيديو شرح مسار الاستغلال مع CCAT:

  • شرح مسار الاستغلال مع CCAT:

    زيارة صفحة السيناريو خطوة بخطوة.

خارطة الطريق

  • ميزات الهروب من الحاويات
  • ميزات هجوم Amazon ECS
  • ميزات هجوم Amazon EKS
  • ميزات هجوم الحاويات المتعلقة بـ Azure
  • ميزات هجوم الحاويات المتعلقة بـ GCP
  • ميزات هجوم الحاويات المتعلقة بـ OpenShift
  • ميزات هجوم الحاويات المتعلقة بـ IBM Cloud
  • ميزات هجوم الحاويات المتعلقة بـ Alibaba Cloud

إخلاء مسؤولية

  • CCAT هي أداة لا تأتي مع أي ضمانات على الإطلاق. باستخدام CCAT، تتحمل المسؤولية الكاملة عن أي وجميع النتائج التي تنجم عن ذلك.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →