
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 googlesky/cve-2026-129358
إثبات مفهوم ومختبر لـ CVE-2026-129358، وهو XSS مخزّن في Magma NMS <=1.9.0 حيث تتجاوز أسماء المؤسسات غير المُهرَّبة حدود سكربت CONFIG المضمّن.
 googlesky/cve-2026-129360
مختبر إثبات مفهوم لـ CVE-2026-129360: انتحال شخصية مشغّل REST في Magma orc8r obsidian عبر الترويسة X-Magma-Client-Cert-Serial القابلة للتزييف، مع…
 yanixos/apache-cve-2026-129448
CVE-2026-129448 إلغاء تسلسل XML-RPC في Apache Roller: إثبات مفهوم، ماسح ضوئي، استغلال، مختبر
 googlesky/cve-2026-129494
مختبر إثبات مفهوم (PoC) للثغرة CVE-2026-129494: تسريب CloudPaste /api/proxy/link غير المُصادَق لرؤوس مصادقة WebDAV Basic، مما يتيح قراءة/كتابة/حذف…
 sadaqaty/cve-2026-1296
أداة إثبات مفهوم (PoC) واكتشاف مكتوبة بلغة Python 3 للثغرة CVE-2026-1296، وهي إعادة توجيه مفتوحة غير مُصادَق عليها في إضافة WordPress Frontend Post…
 googlesky/cve-2026-130335
مختبر تفاضلي وإثبات مفهوم (PoC) للثغرة CVE-2026-130335: حقن أوامر نظام التشغيل في Info-ZIP zip -T عبر أسماء أرشيف مصممة خصيصًا، مع نسخ بناء مصابة…
 googlesky/cve-2026-130347
PoC ومختبر تفاضلي لـ CVE-2026-130347: يُصدر تدفق إعادة تعيين كلمة المرور في phpMyFAQ رموزًا لحسابات OIDC/LDAP، مما يتيح تعيين كلمة مرور محلية وتجاوز…
 googlesky/cve-2026-130587
مختبر إثبات مفهوم (PoC) لـ CVE-2026-130587: يوضّح تصعيد الامتيازات في OpenFunction <=1.2.0 حيث يُنتج Serving PodSpec المقدَّم من المستأجر حاويات…
 securenet-dynamics/cve-2026-1306
إثبات مفهوم بلغة Python للثغرة CVE-2026-1306: يستخرج nonce الخاص بـ midi-Synth، ويرفع ملفات عشوائية عبر إجراء AJAX الخاص بالتصدير، ويتحقق من تنفيذ…
 googlesky/cve-2026-131842
مختبر إثبات مفهوم لـ CVE-2026-131842: اجتياز المسار في Poppler pdfdetach عبر أسماء ملفات مضمّنة مصممة، مع حاويات مصابة/مُصلحة ونصوص استغلال.
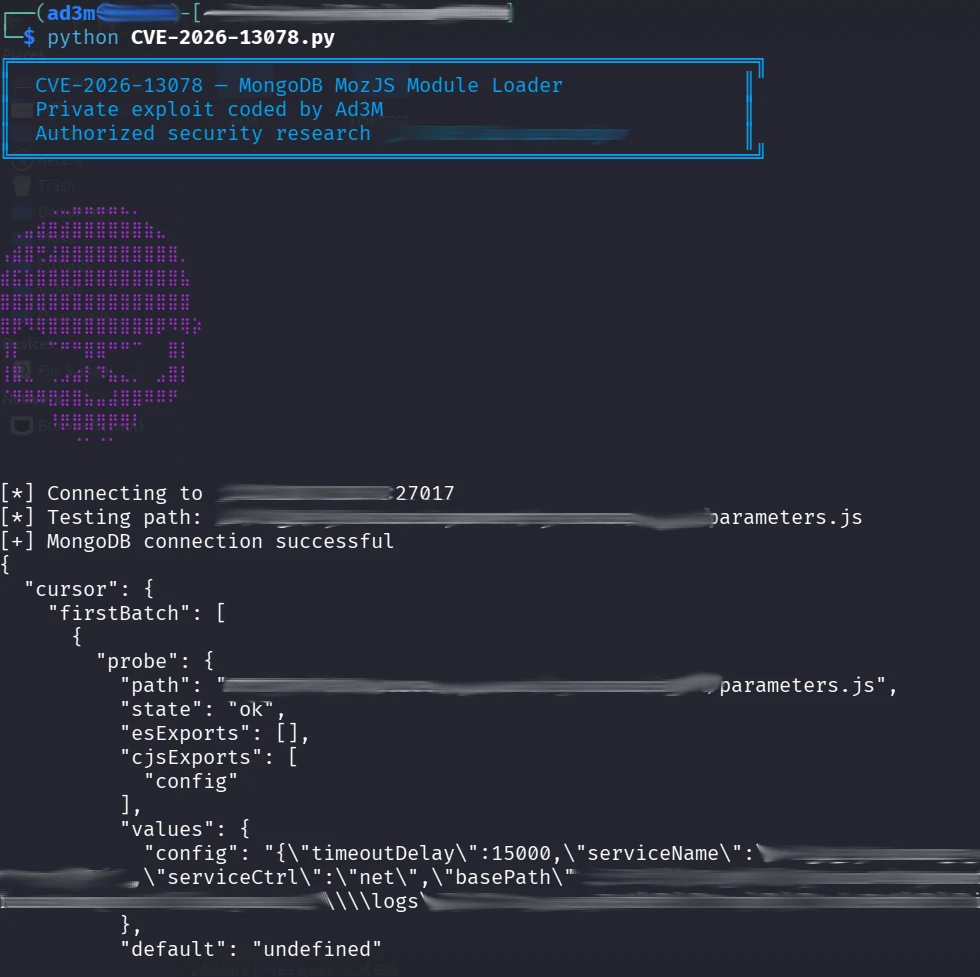 0xad3m/cve-2026-13078-poc
إثبات مفهوم بلغة Python للثغرة CVE-2026-13078، وهي خلل في التفويض في محمّل وحدات MozJS الخاص بـ MongoDB (CWE-862) يسمح للمستخدمين الموثّقين بالكشف عن…
 murrez/cve-2026-131850
أداة إثبات مفهوم بلغة Python للثغرة CVE-2026-131850: تحدد إصدارات ILIAS، وتؤكد حقن SQL من نوع ORDER BY بعد المصادقة في قائمة رموز التسجيل، وتستخرج…
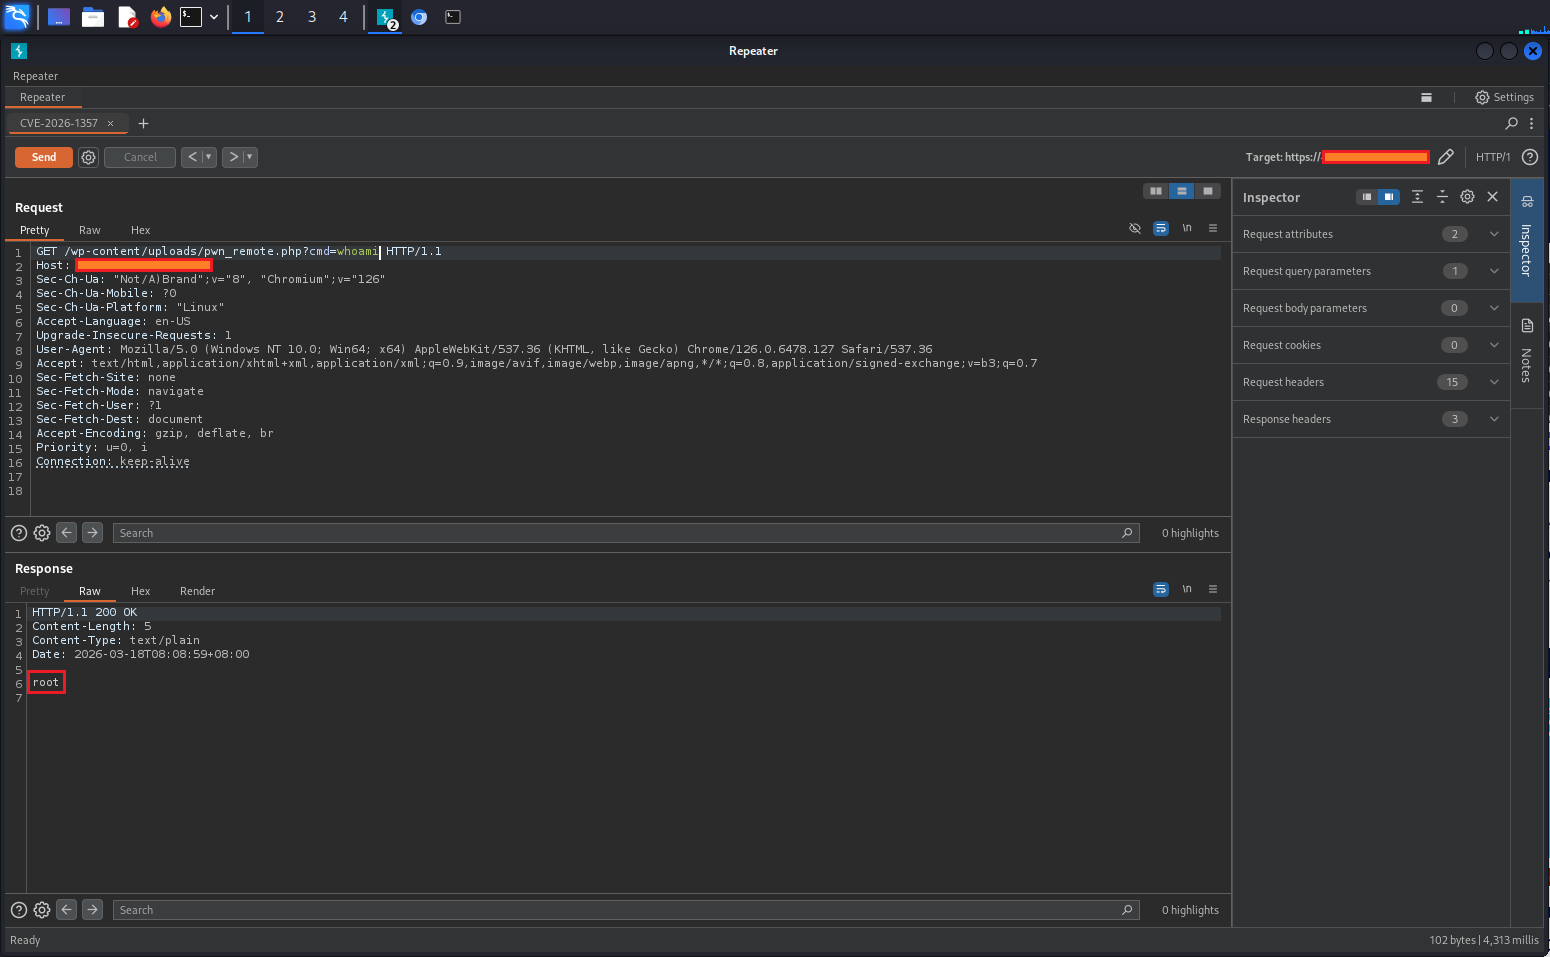 ashrafzaryouh/cve-2026-1357
تحليل استشاري وتقني لـ CVE-2026-1357، وهو ثغرة تنفيذ أوامر عن بُعد (RCE) دون مصادقة في إضافة WPvivid Backup & Migration لـ WordPress، ويغطي السبب…
 tenderacer-lgtm/cve-2026-14900-poc
CVE-2026-14900: تنفيذ أوامر عن بُعد دون مصادقة في Cost Calculator Builder Pro (<= 4.0.3) عبر XOR Gadget
 nuf1p/loaderville
مجموعة من محمّلات الوصول الأولي لاستخدامها داخل بيئات مؤسسية مُحصّنة
 yuwkaaa/cve-2026-123618
إثبات مفهوم وشرح تفصيلي لـ CVE-2026-123618: مسار مزوّد تسجيل الدخول الخارجي في ABP Framework ضمن منحة كلمة مرور OpenIddict يتجاوز المصادقة الثنائية…
 fixedbyreboot/cve-2026-123488-poc
POC استغلال لـ CVE-2026-123488 - ثغرة حقن SQL بدون مصادقة في Craft CMS (خلفية MySQL/MariaDB). الاستيلاء على حساب المسؤول.
 zahidec0de/cve-2026-12345-poc
إثبات مفهوم (PoC) للثغرة CVE-2026-64638، وهي ثغرة XSS انعكاسية في نواة ووردبريس < 7.0.3.








