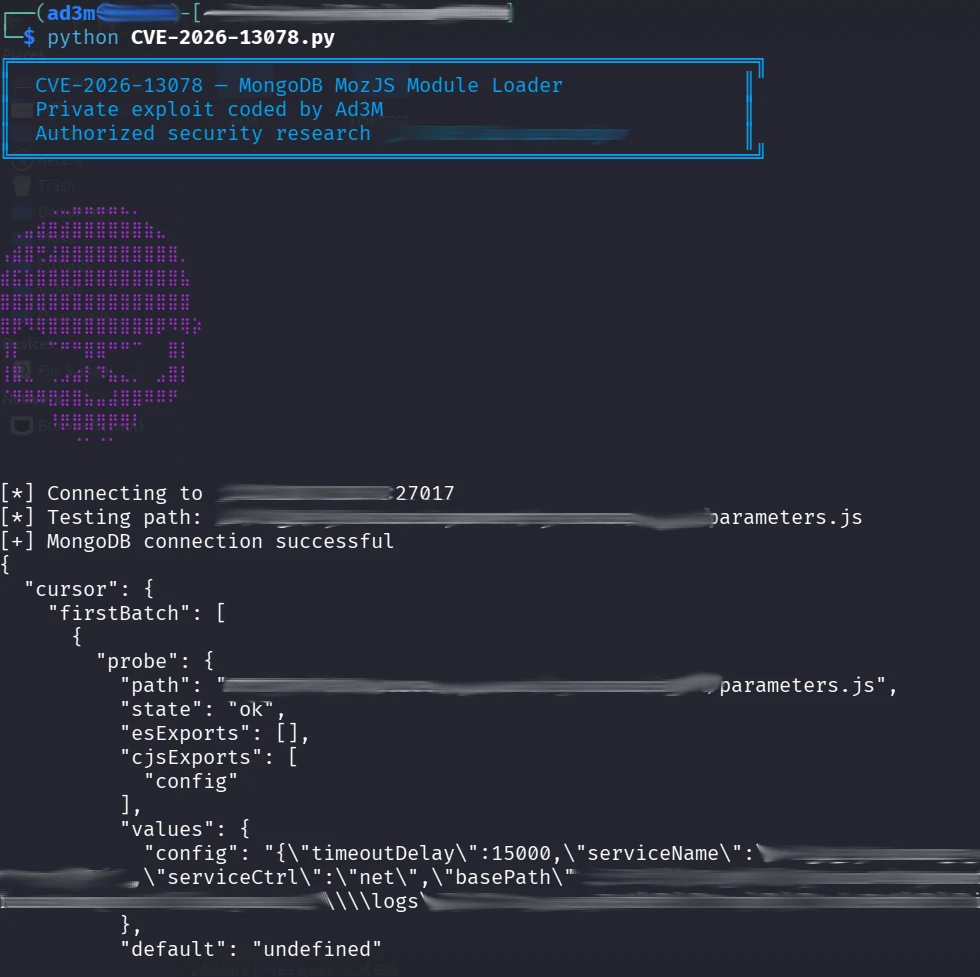
 0xad3m/cve-2026-13078-poc
إثبات مفهوم بلغة Python للثغرة CVE-2026-13078، وهي خلل في التفويض في محمّل وحدات MozJS الخاص بـ MongoDB (CWE-862) يسمح للمستخدمين الموثّقين بالكشف عن الملفات المحلية عبر JavaScript من جانب الخادم.

تمت برمجة PoC الأصلية وتطويرها بواسطة Ad3M.
للبحث الأمني المصرح به فقط. شغّل هذا المستودع فقط ضد نسخ MongoDB التي تملكها أو لديك إذن صريح باختبارها.
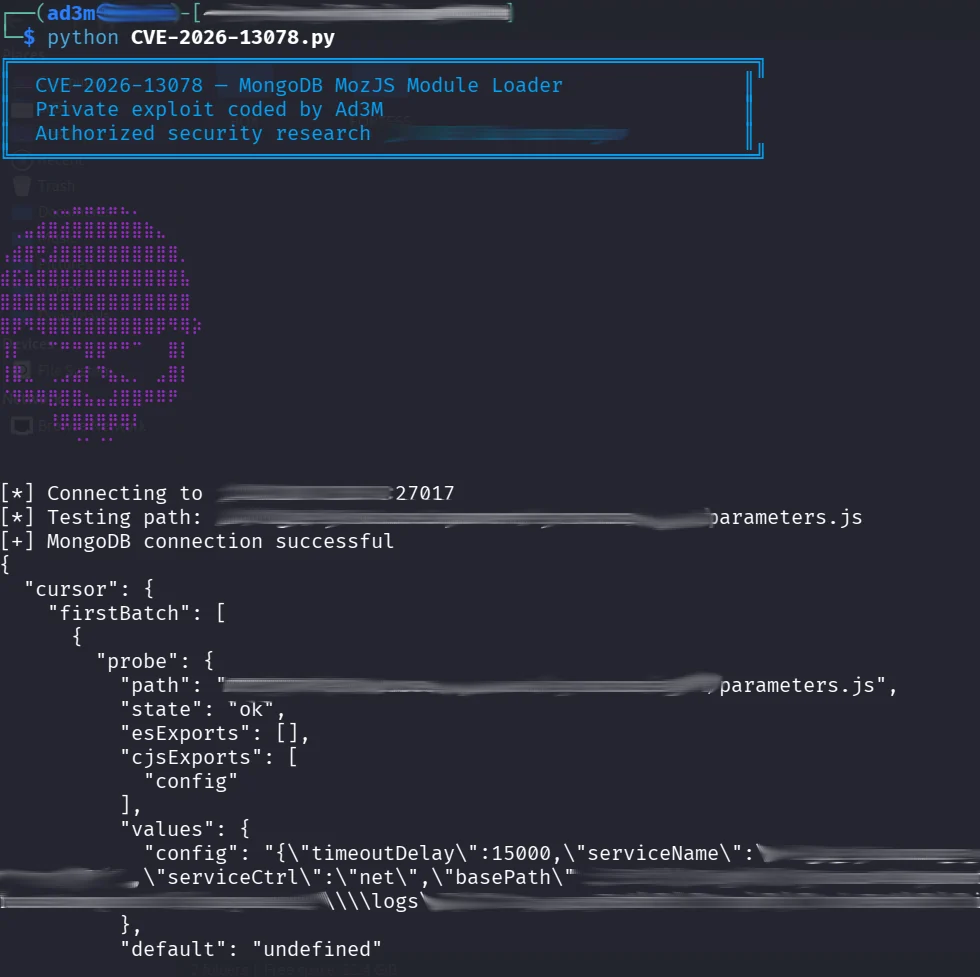
يحتوي هذا المستودع على PoC لـ CVE-2026-13078، وهي مشكلة تفويض في محمّل وحدات MozJS في MongoDB Server قد تسمح للمستخدمين الموثّقين بالوصول إلى الملفات عبر JavaScript من جانب الخادم.
خلال مهمة فريق أحمر مصرّح بها، حدّدت نسخة MongoDB في بيئة المؤسسة كانت متأثرة بـ CVE-2026-13078. بعد البحث عن إثبات مفهوم عام وعدم العثور على أي منه، طوّرت PoC الخاصة بي للتحقق من الثغرة أثناء التقييم.
أثبتت PoC بنجاح الكشف عن بيانات تكوين مُصدَّرة من وحدة JavaScript من جانب الخادم. وأشارك الآن بحثي علنًا لمساعدة باحثي الأمن ومدخلي الاختبار الآخرين على إعادة إنتاج المشكلة وتقييمها في البيئات المصرّح بها.
| الحقل | التفاصيل |
|---|---|
| CVE | CVE-2026-13078 |
| المنتج | MongoDB Server |
| الثغرة | الكشف عن ملفات محلية عشوائية |
| المكوّن | محمّل وحدات محرك البرمجة النصية MozJS |
| الضعف | CWE-862 — تفويض مفقود |
| CVSS v3.1 | 7.7 (عالٍ) |
| متجه CVSS v3.1 | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:N/A:N |
| CVSS v4.0 | 6.3 (متوسط) |
| المصادقة | مطلوبة (امتيازات منخفضة)، وفقًا لسجل CVE |
| متجه الهجوم | الشبكة |
| تفاعل المستخدم | لا يوجد |
| التأثير | الكشف عن الملفات بأذونات نظام الملفات الخاصة بعملية mongod |
| PoC عام | لم يتم العثور على PoC عام موجود |
| الاستغلال المعروف | لم يتم العثور على تقارير مؤكدة عن استغلال فعلي في المصادر التي تم فحصها في 12 أكتوبر 2026؛ سجّل تقييم CISA في 23 يوليو 2026 الاستغلال على أنه "لا يوجد" |
الإصدارات في كل فرع مدرج قبل أول إصدار مُصلح فيه تكون متأثرة.
| الفرع | أول إصدار مُصلَّح |
|---|---|
| MongoDB 7.0 | 7.0.39 |
| MongoDB 8.0 | 8.0.28 |
| MongoDB 8.2 | 8.2.12 |
| MongoDB 8.3 | 8.3.7 |
المصادر: سجل CVE الصادر عن MongoDB وتقييم CISA، استشارة MongoDB SERVER-128832
استنتاج البحث الأولي: كانت الثغرة موثّقة علنًا، لكنني لم أجد أي كود استغلال عام قابل لإعادة الإنتاج خلال بحثي الأولي. وهذا لا يُثبت عدم وجود PoC. وقد حفّزتني هذه الفجوة على تطوير PoC خاص بي.
pymongoتثبيت التبعيات:
python -m pip install -r requirements.txt
شغّل التحقق:
python poc.py --host 127.0.0.1 --port 27017
طبّق إصلاح MongoDB من البائع لخط الإصدار الخاص بك، وقيّد الوصول إلى الشبكة، واستخدم حسابات قاعدة بيانات بأقل الامتيازات، وعطّل JavaScript من جانب الخادم حيثما كان ذلك ممكنًا من الناحية التشغيلية.
المرجع: https://jira.mongodb.org/browse/SERVER-128832
لا تُضمّن أسرارًا حقيقية أو مسارات مضيفين أو بيانات اعتماد أو حمولات مدمّرة في المشكلات أو الالتزامات أو لقطات الشاشة أو السجلات. أبلغ عن الثغرات المشتبه بها عبر عملية الإفصاح المنسّق الخاصة بالبائع.
MIT. راجع LICENSE.






