
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 kac89/vulnrepo
VULNRΞPO - مولد تقارير الثغرات ومستودع مجاني، مشفّر من البداية للنهاية! قوالب المشكلات، CWE, CVE, MITRE ATT&CK, PCI DSS، استيراد من…
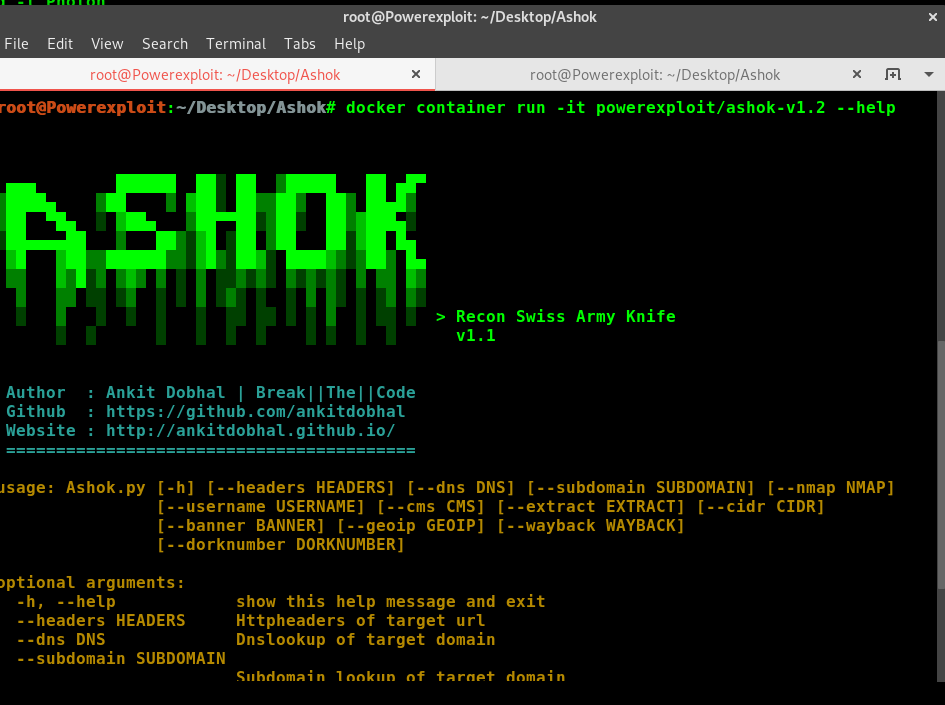 powerexploit/ashok
Ashok هي أداة استطلاع OSINT، المعروفة أيضًا باسم 😍 سكين الجيش السويسري .
 secdec/adapt
ADAPT هي أداة تقوم بإجراء اختبار الاختراق الآلي لتطبيقات الويب.
 trevohack/dynastypersist
أداة استمرارية لينكس مع 11 وحدة لإنشاء باب خلفي لمفاتيح SSH، والمهام المجدولة (cronjobs)، وخدمات systemd، وجذور خفية LKM، وتصعيد الامتيازات باستخدام…
 aydinnyunus/cve-2025-29927
CVE-2025-29927 إثبات المفهوم
 hightechsec/scarce-apache2
إطار عمل لصيد الثغرات أو اختبار الاختراق يستهدف المواقع التي تحتوي على ثغرة CVE-2021-41773 في النطاق العام
 m4cs/digiduck-framework
إطار عمل للوحات التطوير Digiduck التي تعمل بمعالجات ATTiny85 ومُحمل الإقلاع micronucleus!
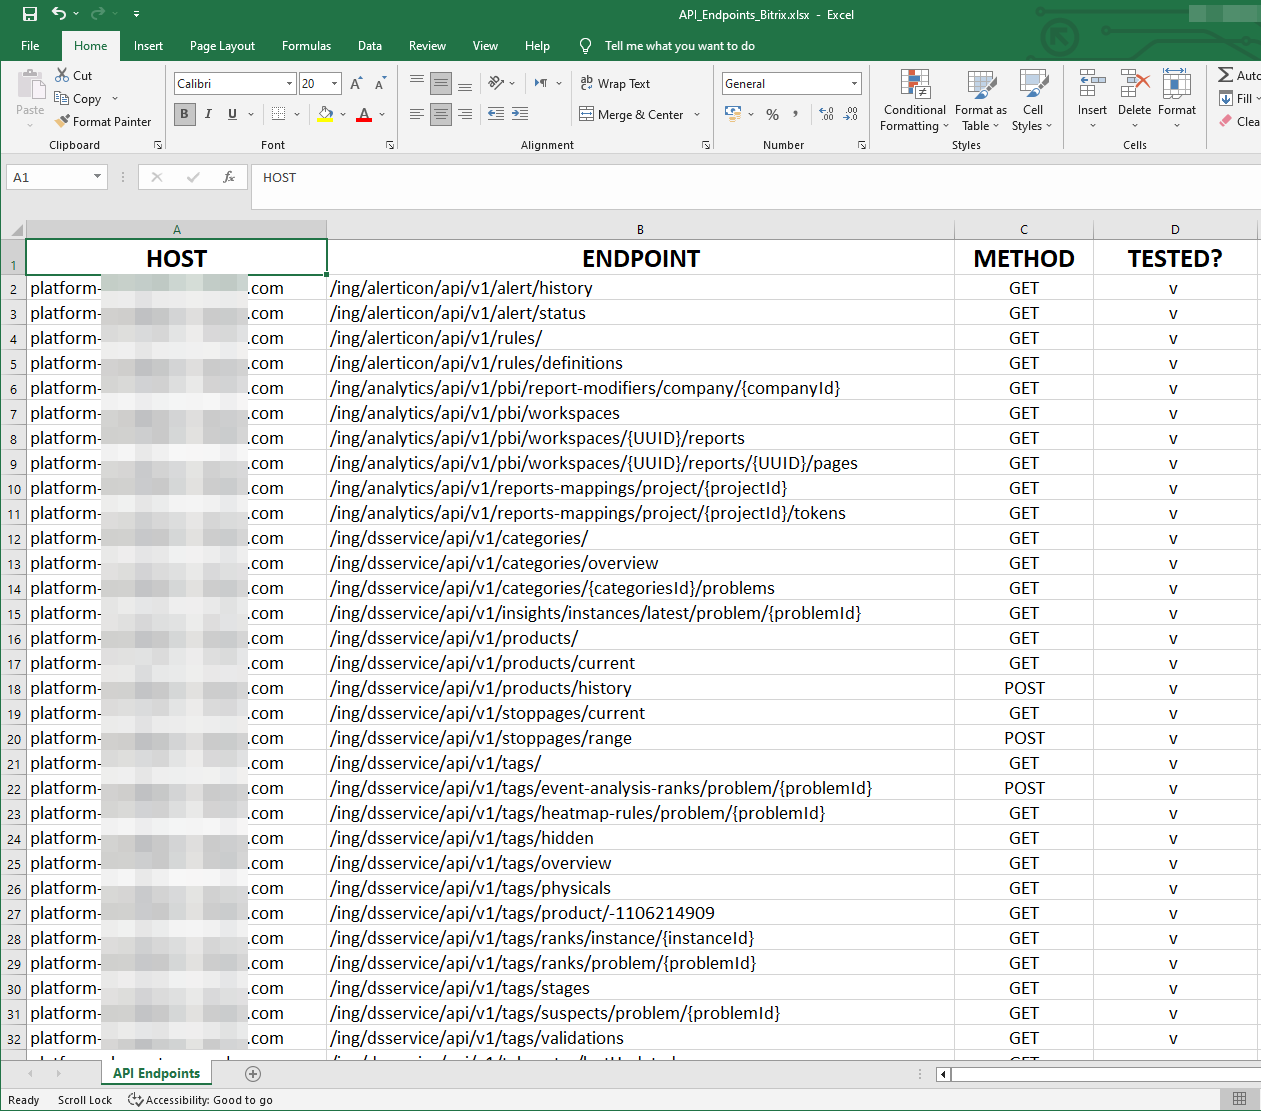 sajibuu/burp_collector
أداة متعددة المعالجة لجمع واستخراج المعلومات إلى ملف Excel من ملف إخراج Burp Suite.

 akabulous/so_you_want_to_build_a_nethunter_kernel
دليل خطوة بخطوة لبناء نوى Kali NetHunter مخصصة لنظام Android: جلب المصدر، اختيار سلسلة الأدوات، التجميع المتقاطع، والحرق.
 user6400/cve-2026-39031-lansweeper-lsrunase2-lsencrypt2
CVE-2026-39031 — استرداد كلمة المرور بنصها الصريح دون اتصال لـ Lansweeper lsrunase 2.0 / lsencrypt 2.0 عبر مفتاح RC4 مضمّن. PoC + نشرة فنية.
 lsudoko/antibody
حلقة GitLab Duo DevSecOps حيث يعيد ذكاء اصطناعي ثانٍ مهاجمة كل إصلاح كتبه الذكاء الاصطناعي، ويحفظ كل تجاوز ناجح كجسم مضاد دائم يُعاد تشغيله في CI…
 rdelasierra-uy/rag-seguridad
CyberRAG — RAG محلي 100% (Ollama) على ملاحظات وكتب الأمن السيبراني: استرجاع هجين، إجابات مع اقتباسات، مساعد اختبار اختراق على مراحل، ومراقب إعادة…
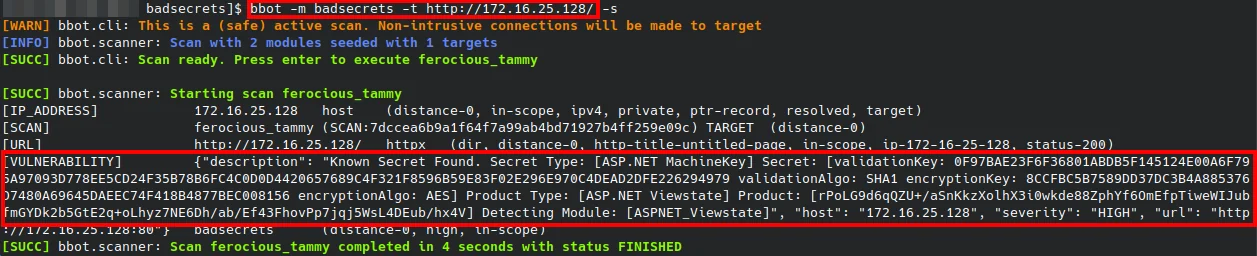 irsdl/crapsecrets
مكتبة لكشف الأسرار المعروفة عبر العديد من أطر العمل على الويب
 owasp/owasp-hunting
Curated collection of payloads for ethical security testing and bug bounty hunting, covering common web vulnerabilities and attack vectors.
 federicodotta/brida
الجسر الجديد بين Burp Suite وFrida!
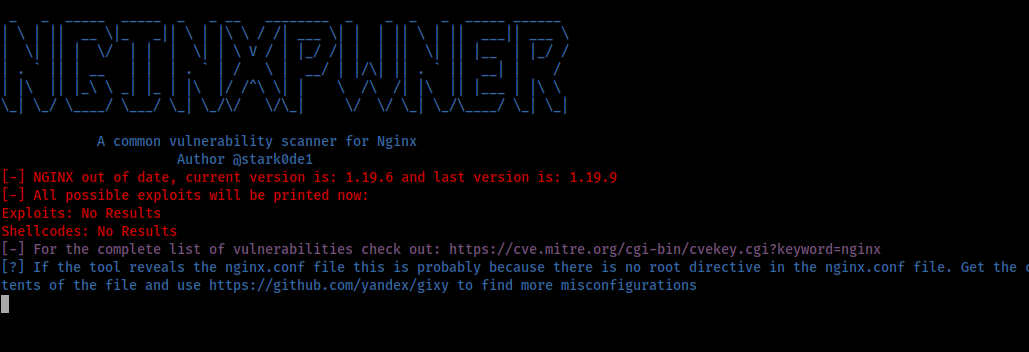 stark0de/nginxpwner
Nginxpwner هي أداة بسيطة للبحث عن أخطاء إعدادات Nginx الشائعة والثغرات الأمنية فيها.
 0xsteph/pentest-ai
مختبِر اختراق بالذكاء الاصطناعي مفتوح المصدر يُثبت كل اكتشاف. أوراكل آلية تعيد تنفيذ كل استغلال؛ والثغرات المؤكَّدة تُصدِر كبسولة إثبات يمكنك إعادة…
 projectdiscovery/urlfinder
أداة عالية السرعة لجمع عناوين URL بشكل سلبي، محسّنة لاكتشاف أصول الويب بكفاءة وشمولية دون فحص نشط.








