

 0xsteph/pentest-ai
مختبِر اختراق بالذكاء الاصطناعي مفتوح المصدر يُثبت كل اكتشاف. أوراكل آلية تعيد تنفيذ كل استغلال؛ والثغرات المؤكَّدة تُصدِر كبسولة إثبات يمكنك إعادة تشغيلها بنفسك.

الموقع الإلكتروني · البدء السريع · مكافآت الثغرات · التحقق · التوثيق · المشكلات
Pentest-AI هي أداة مفتوحة المصدر لاختبار الاختراق ومكافآت الثغرات بالذكاء الاصطناعي تُثبت كل نتيجة. تربط عميل ذكاء اصطناعي أو نموذجًا بسير عمل اختبار اختراق حقيقي — للتحقيق في تطبيقات الويب، واكتشاف الثغرات وإعادة إنتاجها، واستخدام أوراكل آلية للتحقق مما إذا كان الاستغلال يعمل فعليًا. لا دليل، لا نتيجة: النتائج المُتحقق منها تحمل أدلة يمكنك إعادة تشغيلها بنفسك.
استخدمها عبر MCP (Claude Code، Codex، Cursor، VS Code)، أو من CLI، أو في CI/CD. يقود النموذج التحقيق؛ ويقرر أوراكل مستقل ما إذا كانت النتيجة تستحق حكمًا مُتحققًا منه — لذا فإن المخرجات إشارة، لا فوضى ذكاء اصطناعي.
مصممة لمكافآت الثغرات المصرّح بها: استورد نطاق برنامج (HackerOne، Bugcrowd، Intigriti، YesWeHack)، وشغّل مهمة مفروضة النطاق، وحوّل كل نتيجة مُتحقق منها إلى تقديم جاهز للمنصة. انتقل إلى سير عمل مكافآت الثغرات ←
اختبر فقط الأنظمة التي تملكها أو لديك تصريح صريح لتقييمها. اقرأ سياسة الاستخدام المقبول والشروط قبل تشغيل أي مهمة.
استخدم Python 3.10–3.14 وثبّت pipx
أولًا. شغّل pipx ensurepath وأعد فتح الطرفية إذا لزم الأمر. يعزل pipx
تبعيات Pentest-AI ويجعل أوامرها متاحة عبر المجلدات.
pipx install ptai
ptai setup --mcp
ثبّت CLI الخاص بعميل الذكاء الاصطناعي أولًا. يسأل الإعداد قبل الاتصال بجميع العملاء المدعومين المكتشفين، بما في ذلك Codex وClaude Code عند تثبيتهما. يحافظ على التسجيلات الموجودة. أعد تشغيل عميلك بعد ذلك.
يستخدم المعالج إعدادات على مستوى المستخدم. لا يثبّت العملاء، ولا يسجّل دخولك،
ولا ينزّل النماذج أو يهيّئ Ollama. يوفّر عميل الذكاء الاصطناعي النموذج؛ ولا يطلب
خادم MCP مفتاح API منفصل للنموذج. استخدم ptai setup --mcp --dry-run لمعاينة
التغييرات. راجع إعداد عميل واحد وإعداد لكل مستودع
لتعليمات Codex .codex/config.toml وClaude Code .mcp.json.
للترقيات، استخدم pipx upgrade ptai. في بيئة افتراضية مُفعّلة موجودة،
يُدعم أيضًا python -m pip install --upgrade ptai؛ أبقِ تلك البيئة
متاحة بعد تسجيلها مع عميل الذكاء الاصطناعي.
ثبّت Pentest-AI كما هو موضح أعلاه، لكن تخطَّ إعداد MCP لهذا المسار.
ثبّت Ollama وشغّله، ثم اسحب نموذجًا
يدعم استدعاء الأدوات. استخدم ollama list للعثور على اسمه المثبّت بالضبط.
export PENTEST_AI_LLM_PROVIDER=ollama
export PENTEST_AI_MODEL="your-installed-model"
ptai start https://your-authorized-target.example --no-sync
في PowerShell:
$env:PENTEST_AI_LLM_PROVIDER = "ollama"
$env:PENTEST_AI_MODEL = "your-installed-model"
ptai start https://your-authorized-target.example --no-sync
استبدل العناصر النائبة قبل التشغيل. لا يحتاج النموذج المحلي إلى مفتاح API سحابي. تؤثر جودة النموذج والذاكرة المتاحة على النتائج. راجع دليل النماذج لإعداد نقطة النهاية.
لا يتطلب مفتاح API أو هدفًا خارجيًا.
pipx install ptai
ptai demo
يختبر العرض التوضيحي تطبيقًا ضعيفًا مضمّنًا، ويعيد تشغيل نتيجة من كبسولة إثباتها، ويتحقق من المسارات المُحصّنة. افحص سير عمل الأدلة قبل تهيئة مهمة حقيقية.
للنماذج السحابية المستقلة وتبعيات الماسحات الاختيارية، راجع دليل التثبيت ودليل المزوّدين. أبقِ مفاتيح API بعيدًا عن التحكم في المصدر.
صُممت Pentest-AI لعمل مكافآت الثغرات المصرّح به، حيث يكون البقاء ضمن النطاق وتقديم النتائج القابلة لإعادة الإنتاج فقط هما ما يهم.
# 1. Import the program's scope (HackerOne / Bugcrowd / Intigriti / YesWeHack)
ptai bounty import --platform hackerone --file scope.json --out program.scope

# 2. Run a scope-enforced engagement (a preflight shows exactly what will be
#    touched and asks you to confirm — nothing out of scope is ever hit)
ptai start acme.com --scope-file program.scope --intensity stealth

# 3. Turn verified findings into platform-ready submissions
ptai bounty report <engagement-id> --platform hackerone --out submissions/
curl قابلًا لإعادة الإنتاج، وCVSS/CWE،
والتأثير، والمعالجة، والحكم الآلي مع كبسولة إثبات قابلة لإعادة التشغيل.ptai playbook run bug-bounty-web -i target=acme.com --execute.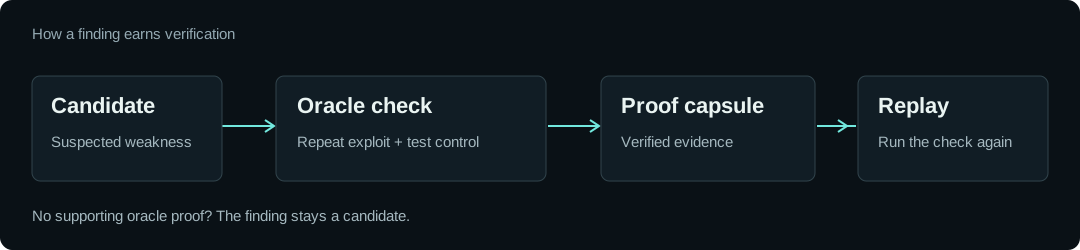
ptai replay للتحقق منها مرة أخرى.على سبيل المثال، يجب أن يُرجع تجاوز الترويسة الموثوقة محتوى مميزًا مع ترويسة الهجوم ويرفض الوصول بدونها. الخادم الذي يستجيب لكل طلب بـ HTTP 200 ليس دليلًا كافيًا.
لا يمكن للنموذج منح حكم مُتحقق منه. يبقى مخرجات الماسح من طرف ثالث غير مُتحقق منها حتى يثبتها أوراكل بشكل مستقل. تبقى النتائج التي لا تحتوي على وصفة تحقق مدعومة مرشحة.
ينطبق الحكم المُتحقق منه على الظروف المُختبرة. لا يعني أن التطبيق بأكمله آمن. كبسولات الإثبات غير موقّعة؛ إعادة تشغيل التحقق هي آلية الثقة.
| سير العمل | ما توفره Pentest-AI |
|---|---|
| التحقيق في تطبيقات الويب | مسابر للحقن، والتحكم في الوصول، ومعالجة الطلبات، وغيرها من نقاط ضعف التطبيقات |
| تشغيل مهمة مكافآت الثغرات | استيراد نطاق البرنامج، وفرضه، وإنشاء تقديمات جاهزة للمنصة (دليل) |
| العمل عبر عميل ذكاء اصطناعي | أدوات MCP للمهام والتحقيق والتحقق |
| إعادة إنتاج نتيجة | نتائج الأوراكل وكبسولات إثبات قابلة لإعادة التشغيل |
| التحقق من إصلاح | إعادة تشغيل التحقق المسجّل مقابل الهدف المُحدّث |
| الإبلاغ لفريقك | تقارير ومخرجات SARIF لسير عمل الهندسة الحالية |
| إبقاء بيانات المهمة محلية | النتائج مخزّنة على جهازك في SQLite |
تتفاوت التغطية حسب المسبار والأوراكل. تحتاج الماسحات الاختيارية إلى ملفاتها التنفيذية الخاصة، وبعض التكاملات توفّر مخرجات خام بدلًا من نتائج منظمة. راجع التوثيق وسجل التغييرات لإصدارك؛ قد يحتوي main على عمل غير مُصدَر.
اعرض جرد القدرات الذي يتحقق منه CI.
هيّئ مزوّد النموذج، وهدفًا مصرّحًا به، وموافقة التشغيل الأول في بيئة CI الخاصة بك. أبقِ الأسرار في مخزن أسرار مزوّد CI.
ptai start https://your-authorized-target.example --ci --fail-on verified --no-sync

