

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
scarce-apache2 — إطار عمل لصيد الثغرات أو اختبار الاختراق يستهدف المواقع التي تحتوي على ثغرة CVE-2021-41773 في النطاق العام | Kitploit
أدوات/GitHubGitHub/hightechsec/scarce-apache2
ماسحات الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراق
GitHubhightechsec/scarce-apache2

scarce-apache2

إطار عمل لصيد الثغرات أو اختبار الاختراق يستهدف المواقع التي تحتوي على ثغرة CVE-2021-41773 في النطاق العام

عرض المستودع
631893منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

ScaRCE Framework - صائد CVE-2021-41773

License Build Build GitHub code size in bytes GitHub repo size GitHub last commit GitHub stars GitHub pull requests GitHub forks GitHub issues GitHub watchers

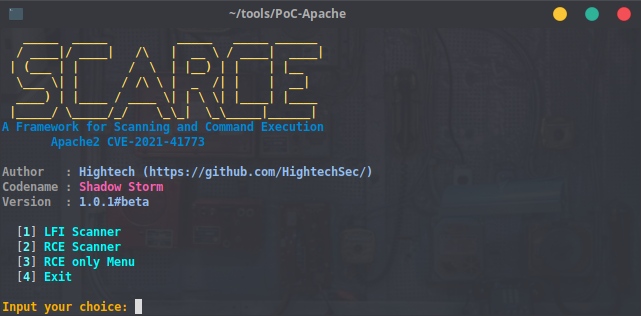
هذه الأداة يمكنها فحص المواقع الإلكترونية بحثًا عن ثغرة CVE-2021-41773 التي تؤثر على خادم Apache2، كما يمكن لـ ScaRCE تشغيل أوامر عن بُعد على الخوادم التي تم اكتشافها من خلال طريقة المسح (فقط إذا كانت MOD_CGI مفعلة على الخادم المستهدف). تعمل هذه الأداة مع هدف واحد محدد أو أهداف جماعية من قائمة ملفات. استخدم هذه الأداة فقط لأغراض Bug Hunting/ Pentesting Purposes.
التثبيت

- git clone https://github.com/HightechSec/scarce-apache2
- cd scarce-apache2
- bash scarce.sh

أو يمكنك تثبيتها في نظامك بهذه الطريقة

- git clone https://github.com/HightechSec/scarce-apache2
- cd scarce-apache2
- sudo cp scarce.sh /usr/bin/scarce && sudo chmod +x /usr/bin/scarce
- $ scarce

الاستخدام

  • قوائم الخيارات
    • القائمة 1 لفحص ثغرة LFI من ملف يحتوي على قائمة عناوين الأهداف أو عنوان هدف واحد.
    • القائمة 2 لفحص ثغرة RCE من ملف يحتوي على قائمة عناوين الأهداف أو عنوان هدف واحد.
    • القائمة 3 لتنفيذ RCE من عنوان هدف واحد محدد. هذا سيعمل مع نتائج ربما ثغرة أو أحيانًا مع استجابة خطأ 500.
  • تنسيق الرابط
    • استخدم http:// مثل http://example.com أو https:// مثل https://example.com لتنسيق الرابط عند استخدام هدف واحد.
    • بالنسبة لعناوين URL أو IP المقدمة من قائمة، لا تستخدم تنسيق الرابط مثل الأمثلة التالية:
      • https://target.com
      • http://hackerone.com
      • https://bugcrowd.com

المتطلبات

  • curl
  • bash
  • git

إشادات

شكرًا لـ:

  • إعادة إنتاج CVE-2021-41773 بواسطة @ptswarm
  • تنفيذ RCE في CVE-2021-41773 بواسطة @hackerfantastic
  • إزالة خطأ 5xx عند تشغيل RCE بواسطة @lukejahnke
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    441
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






