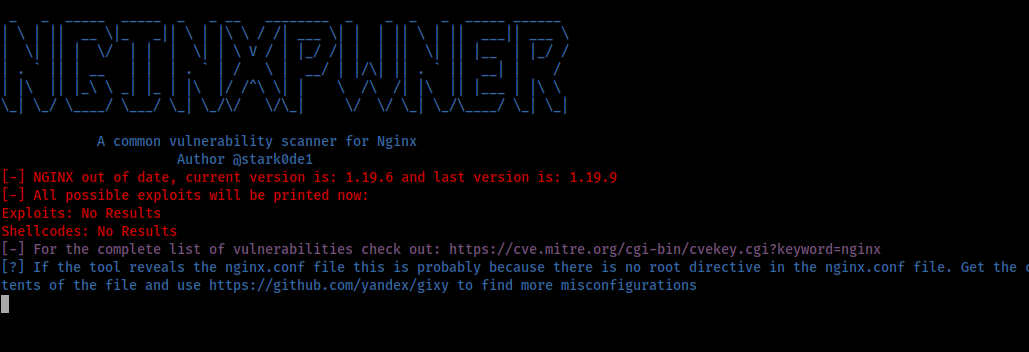
 stark0de/nginxpwner
Nginxpwner هي أداة بسيطة للبحث عن أخطاء إعدادات Nginx الشائعة والثغرات الأمنية فيها.


نغينكسباونر هي أداة بسيطة للبحث عن الأخطاء في التهيئة والثغرات الشائعة في إنجينكس.
cd /opt
git clone https://github.com/stark0de/nginxpwner
cd nginxpwner
chmod +x install.sh
./install.sh
git clone https://github.com/stark0de/nginxpwner
cd nginxpwner
sudo docker build -t nginxpwner:latest .
تشغيل الصورة
sudo docker run -it nginxpwner:latest /bin/bash
Target tab in Burp, select host, right click, copy all URLs in this host, copy to a file

cat urllist | unfurl paths | cut -d"/" -f2-3 | sort -u > /tmp/pathlist

Or get the list of paths you already discovered in the application in some other way. Note: the paths should not start with /

Finally:

python3 nginxpwner.py https://example.com /tmp/pathlist
يقوم الأداة بالفعل بالتحقق من:
الحصول على إصدار Nginx والحصول على استغلالاته المحتملة باستخدام searchsploit وإعلامك إذا كان قديماً
إلقاء قائمة كلمات خاصة بـ Nginx عبر gobuster
التحقق من قابلية التعرض لـ CRLF من خلال تهيئة خاطئة شائعة باستخدام $uri في عمليات إعادة التوجيه
التحقق من CRLF في جميع المسارات المقدمة
التحقق من توفر طريقة HTTP PURGE من الخارج
التحقق من تسرب المتغيرات بسبب تهيئة خاطئة
التحقق من ثغرات اجتياز المسار عبر تعيين merge_slashes إلى off
اختبار الاختلافات في طول الاستجابات عند استخدام رؤوس hop-by-hop (مثل: X-Forwarded-Host)
استخدام Kyubi لاختبار ثغرات اجتياز المسار عبر alias مهيأ بشكل خاطئ
اختبار تجاوز 401/403 باستخدام X-Accel-Redirect
عرض الحمولة للتحقق من تهيئة خاطئة لقراءة الرد الخام من الخلفية
التحقق مما إذا كان الموقع يستخدم PHP واقتراح اختبارات خاصة بـ Nginx لمواقع PHP
اختبار ثغرة تجاوز العدد الصحيح الشائعة في وحدة نطاق التصفية لـ Nginx (CVE-2017-7529)
تستخدم الأداة رأس Server في الاستجابة لإجراء بعض الاختبارات. هناك أنظمة إدارة محتوى أخرى مبنية على Nginx مثل Centminmod و OpenResty و Pantheon أو Tengine على سبيل المثال لا ترجع هذا الرأس. في هذه الحالة، يُرجى استخدام nginx-pwner-no-server-header.py مع نفس معاملات البرنامج النصي الآخر.
أيضاً، لكي يعمل بحث الاستغلالات بشكل صحيح يجب عليك تنفيذ: searchsploit -u في Kali من وقت لآخر.
لا تقوم الأداة بالتحقق من ثغرات تسميم/خداع ذاكرة التخزين المؤقت للويب أو تهريب الطلبات، يجب عليك اختبار ذلك باستخدام أدوات خاصة بتلك الثغرات. يركز NginxPwner بشكل أساسي على الأخطاء في التهيئة التي قد يقدمها المطورون في ملف nginx.conf دون أن يكونوا على علم بها.
الشكر لـ shibli2700 على أداته الرائعة Kyubi (https://github.com/shibli2700/Kyubi) ولجميع المساهمين في gobuster. والشكر أيضاً لـ Detectify (التي اكتشفت في الواقع العديد من هذه الأخطاء في التهيئة في NGINX)






