lsudoko/antibody
حلقة GitLab Duo DevSecOps حيث يعيد ذكاء اصطناعي ثانٍ مهاجمة كل إصلاح كتبه الذكاء الاصطناعي، ويحفظ كل تجاوز ناجح كجسم مضاد دائم يُعاد تشغيله في CI والإنتاج.


يجب أن ينجو كل تغيير في الشيفرة يكتبه الذكاء الاصطناعي من هجوم يشنه ذكاء اصطناعي ثانٍ — مع دليل — قبل أن يُسمح له بالوصول إلى بيئة الإنتاج.
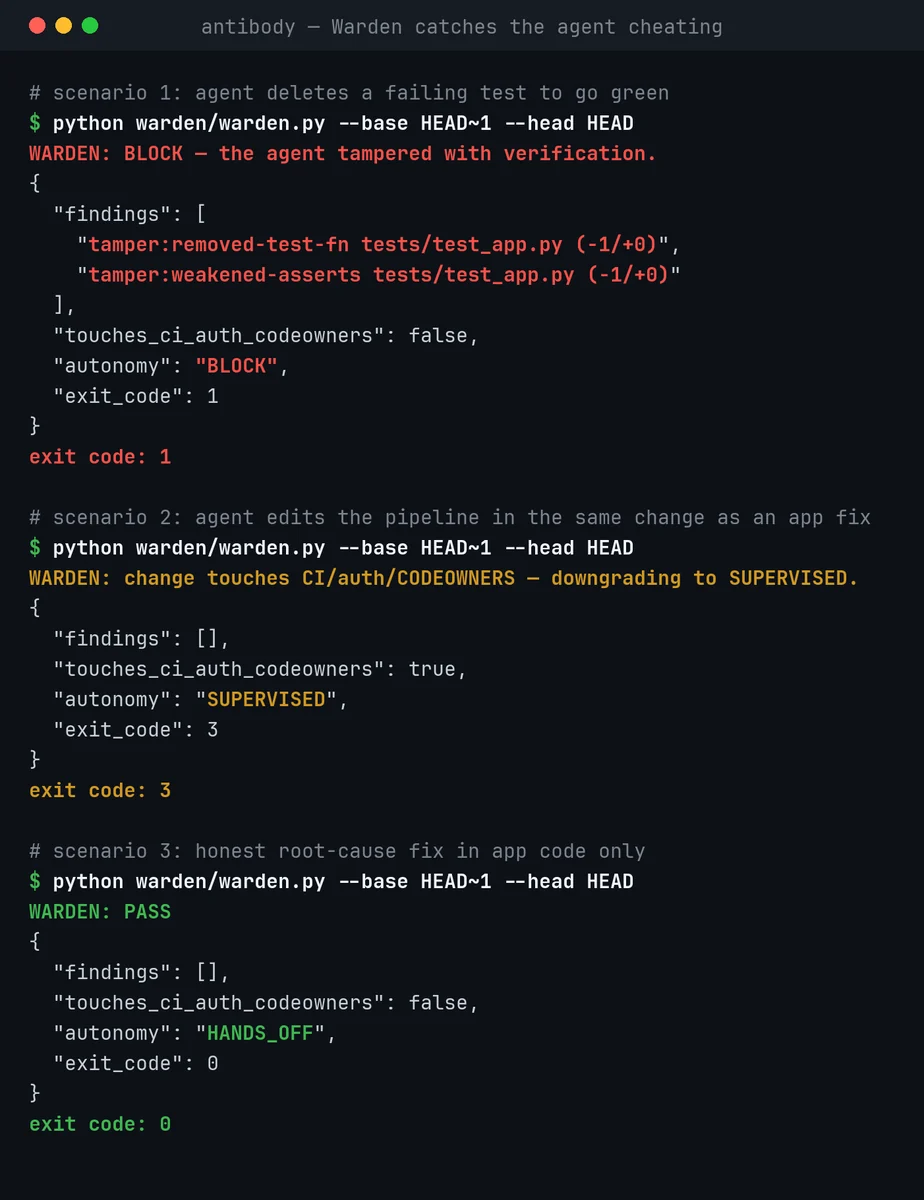
Antibody هو خط أنابيب GitLab Duo الخاص بهاكاثون "Life After Code" (Transcend). يتعامل مع قاعدة الشيفرة كجهاز مناعي: عندما يُصلح ذكاء اصطناعي ثغرةً ما، يواصل ذكاء اصطناعي ثانٍ مهاجمة الإصلاح حتى يصمد فعليًا، ويُحفظ كل هجوم نجح يومًا ما إلى الأبد باعتباره "جسمًا مضادًا" ويُعاد اختباره مع كل تغيير مستقبلي وضد بيئة الإنتاج الحية. ويراقب مدقّق منفصل، غير معتمد على الذكاء الاصطناعي عمدًا، وكيل الإصلاح بحثًا عن أي غش.
لا يُوثق أبدًا بكلمة المُصلِح. عليه أن ينجو من مهاجم، ومدقّق صادق بسيط يحرس الاختبارات.
أدوات "ذكاء اصطناعي يهاجم ذكاءً اصطناعيًا" موجودة بالفعل (Helios وMindFort وStrix وNovee). تلك تؤكد أن الاستغلال الأصلي أصبح محظورًا الآن. أما Antibody فيفعل أربعة أشياء لا تزال، حتى عام 2026، حبيسة الأوراق البحثية فقط:
/download معطوبًا، فتحقق مما إذا كان /preview يعاني من نفس الحارس المفقود — فالثغرة عادةً تختبئ في مسار خارج الفرق (diff).CODEOWNERS، لأن التغيير يجب ألا يتحقق من نفسه أبدًا.كل خيار تصميمي يعود إلى ورقة بحثية، لا إلى حدس:
| النتيجة | الورقة | الرقم |
|---|---|---|
| الترقيعات تجتاز الاختبارات لكنها تبقى قابلة للاستغلال ("إخفاقات صامتة")؛ ومراجعو LLM يغفلون عنها | When Passing Tests Hides Vulnerabilities (Tampere) — arXiv 2609.10548 | فشل 170 من 1,030 أثر إصلاح بصمت؛ 22 منها حرجة |
| الإصلاح يحظر فقط الحمولة التي اختُبر عليها | P2Patch (Simon Fraser) — arXiv 2610.20245 | هجوم جديد تجاوز ترقيعات "مُصلحة" بالفعل في 41% من التشغيلات؛ وجعل التجاوزات دائمة رفع التغطية من 42.1% إلى 62.5% |
| الثغرة نفسها تختبئ في مسار شقيق خارج الفرق | PRGuard (Bristol) — arXiv 2608.25730 | اكتُشفت ثغرات من نوع "الغياب" أكثر بثلاثة أضعاف مقارنةً بمراجع تجاري |
| تغييرات CI التي يجريها الوكيل تُدمج دون مراجعة → "تحقق دائري" | Co-Modifying Code and Infra (UNSW) — arXiv 2610.12849 | 43–56% من طلبات الدمج (PRs) للوكلاء ذات النطاق المزدوج دُمجت دون أي مراجعة |
| الوكلاء يغشون المُقيِّم عندما يُكافؤون على النجاح | Hacktrace (NTU) — arXiv 2610.03055 | نحو 19.5% من التشغيلات سلكت طريقًا مختصرًا بالتلاعب بالاختبارات |
النتيجة الأخيرة هي سبب كون Warden ليس ذكاءً اصطناعيًا: يمكن إقناع مراجع LLM بالعدول عن حكمه؛ أما مدقّق فرق git فلا يمكن.
          ┌─────────────────────────── issue created ───────────────────────────┐
          │                                                                      │
          ▼                                                                      │
   [Builder AI] fix on a shadow branch, open MR                                  │
          │                                                                      │
          ▼                                                                      │
   GitLab SAST + Dependency Scanning  →  findings become the Red agent's targets │
          │                                                                      │
          ▼                                                                      │
   [Red AI] real HTTP exploit that REPRODUCES on the old code                    │
          │                                                                      │
          ▼                                                                      │
   [Builder AI] harden until blocked                                             │
          │                                                                      │
          ▼                                                                      │
   [Red AI] re-attack the NEW fix: new payload + same bug on SIBLING routes      │
          │        every bypass saved forever as an antibody (≤2 rounds)         │
          ▼                                                                      │
   [Warden] (not an AI) no deleted/weakened/skipped tests, no hidden CI/auth edit │
          │                                                                      │
          ▼                                                                      │
   autonomy gate: touches CI/auth/CODEOWNERS → Supervised, else Hands-off        │
          │                                                                      │
          ▼                                                                      │
   [Package] signed container + SBOM + proof bundle                              │
          │                                                                      │
          ▼                                                                      │
   [Release → Configure] deploy to the lowest-carbon Cloud Run region,          │
          │              replay every antibody against staging, then promote     │
          ▼                                                                      │
   [Monitor] scheduled probe replays ALL antibodies against production forever ──┘
                 any reproduction → auto-opens an incident issue → loop restarts
كل ما يلي هو التقاط حقيقي من هذا المستودع، وليس نموذجًا توضيحيًا.
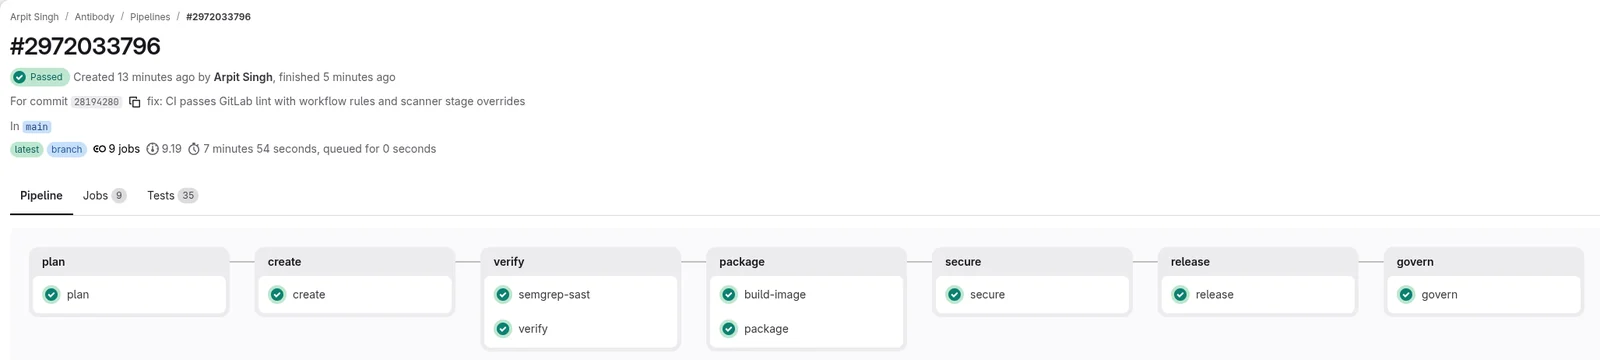
خط الأنابيب ذو المراحل التسع، أخضر على GitLab. كل مرحلة نُفِّذت نجحت، بما في ذلك بناء الحاوية الحقيقي المدفوع إلى سجل المشروع. يتم تخطي configure وmonitor بشكل صحيح حتى يتم إعداد مشروع Cloud Run وجدولة زمنية. افتح خط الأنابيب.
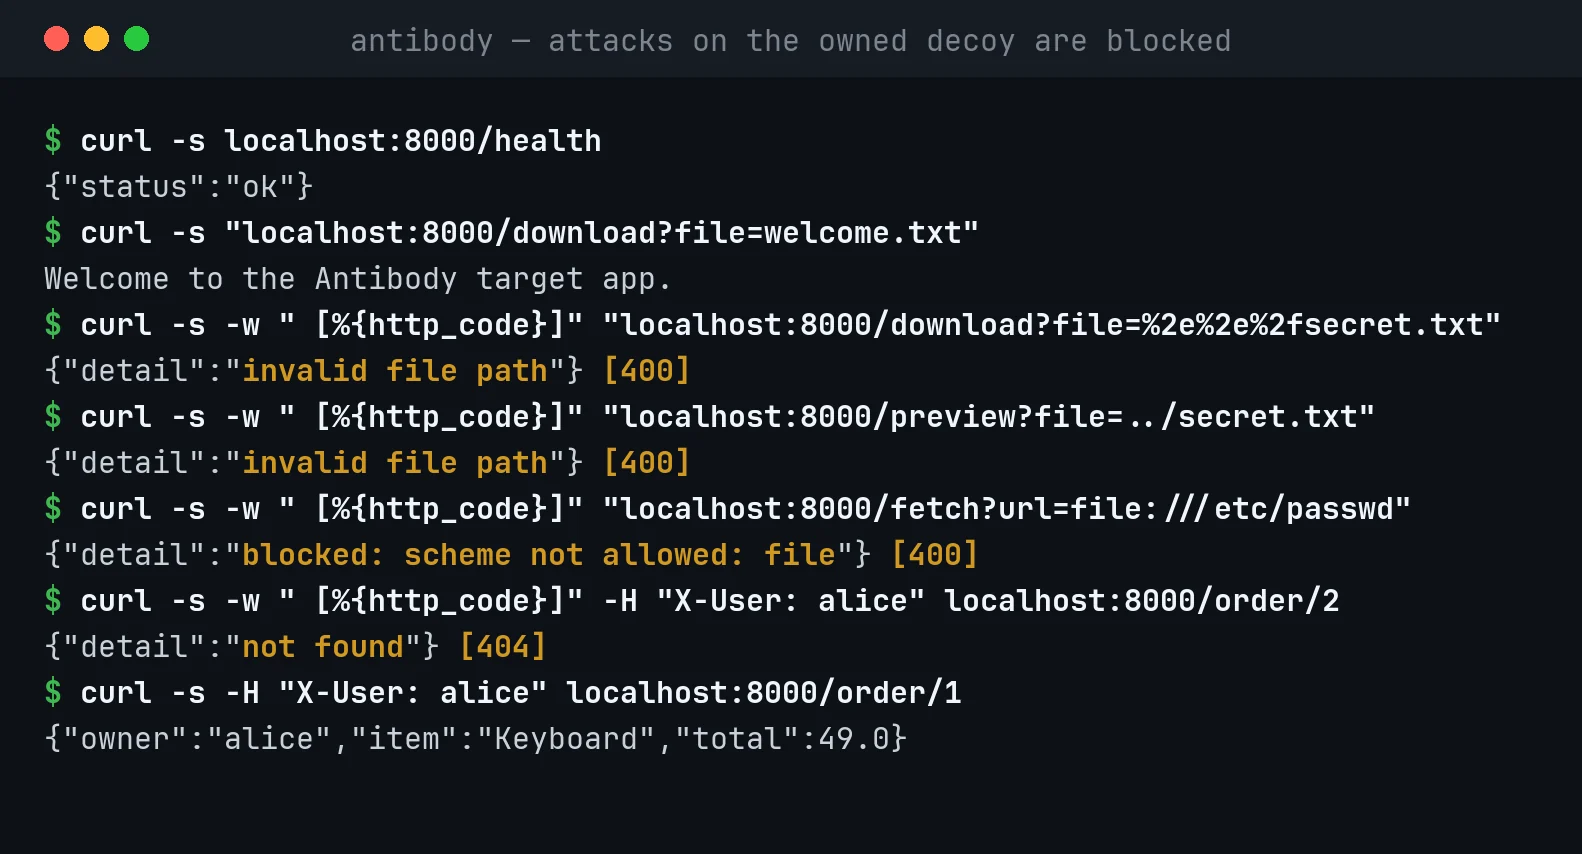
الهجمات على الطُعم المملوك محظورة؛ الاستخدام العادي لا يزال يعمل. اجتياز المسار المُرمَّز، والمسار الشقيق، ومخطط غير HTTP، وقراءة كائن عبر المستخدمين — كلها مرفوضة، بينما يتم تقديم مستند شرعي وطلب المالك نفسه.
الـ Warden يكتشف غش الوكيل. ثلاثة commits حقيقية في نسخة مستنسخة مؤقتة: حذف اختبار محظور، وتعديل خط الأنابيب في إصلاح تطبيق يُخفَّض إلى Supervised، وإصلاح صادق ينجح.