
 #1
أدوات لإنشاء وتخصيص الشفرات الخبيثة أو التعليمات لتنفيذها بعد الاستغلال.
موصى به من Kitploit

 drgreenthumb93/cve-2022-30190-follina
استغلال إثبات المفهوم لثغرة CVE-2022-30190 (ثغرة Follina MSDT). يُنشئ مستند Word ضارًا ينفّذ سكربتًا عن بُعد عبر أداة التشخيص والدعم من Microsoft.
 zombie-kaiser/cve-2024-4367-poc-fixed
PDF.js هو عارض PDF يعتمد على JavaScript ويتم صيانته بواسطة Mozilla. يسمح هذا الثغرة للمهاجمين بتنفيذ أي كود JavaScript فور فتح ملف PDF ضار. هذا يؤثر…
 learner330/fastjson-cve-2026-16723
تحليل تفصيلي لثغرة CVE-2026-16723 وحزمة استغلال لثغرة RCE في Fastjson 1.2.83، مع تغطية مسارات الكود الضعيفة، وتوليد ملفات JAR/بايتكود خبيثة، وبيئة…
 likekabin/cve-2018-0802_cve-2017-11882
مولّد استغلالات إثبات المفهوم لـ CVE-2017-11882 و CVE-2018-0802، يقوم بإنشاء ملفات RTF خبيثة لتنفيذ أوامر عشوائية على الأنظمة المستهدفة عبر ثغرات…
 doudouhala/cve-2017-8464-exp-generator
يمكن لهذه الأداة إنشاء استغلال لـ cve-2017-8486، وهي مطورة بلغة python
 ab0x90/cve-2021-44228_poc
نموذج إثبات مفهوم بلغة بايثون لثغرة CVE-2021-44228 (Log4Shell) يعمل على أتمتة الاستغلال عبر حمولة Java مصممة خصيصًا، مع خيارات argparse لطلبات GET…
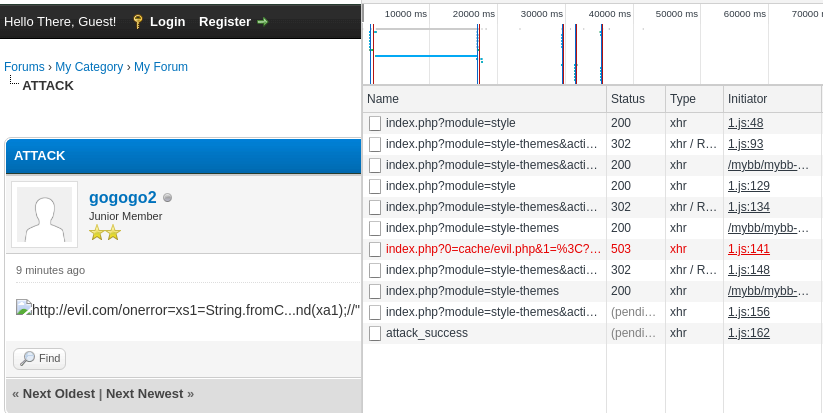 xiaopan233/mybb-xss_sql_rce-poc
Mybb يربط CVE-2021-27890 & CVE-2021-27889 بـ RCE poc
 asaotomo/cve-2021-42013-apache-rce-poc-exp
أداة فحص جماعي لثغرة تنفيذ التعليمات البرمجية عن بُعد في Apache (CVE-2021-42013): Apache HTTP Server هو خادم ويب مفتوح المصدر تابع لمؤسسة أباتشي…
 kirinse/cve-2023-42115
مولّد استغلال وحمولات القشرة العكسية مبني على بايثون لـ CVE-2023-42115، ويتميز بوضعي الفحص والاستغلال مع إنشاء حمولات متعددة المنصات.
 jas502n/drivelife-pstrojan
TrojanDropper/PS.Maloader.d
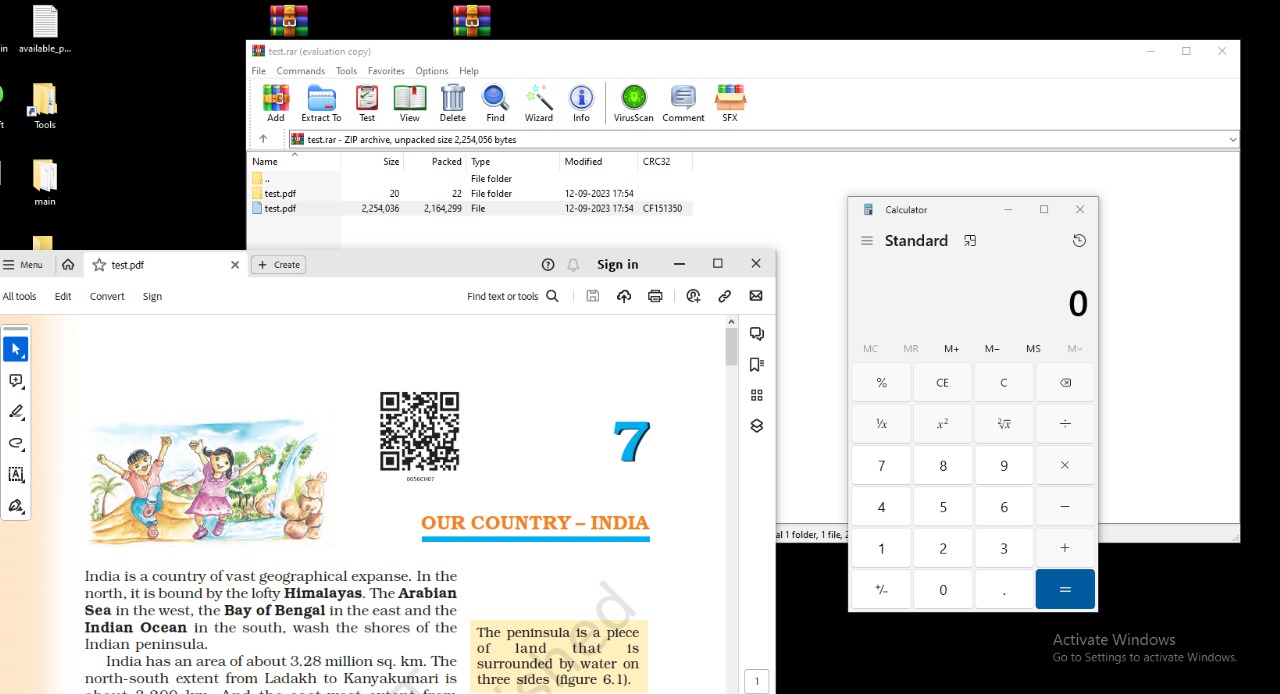 malwareman007/cve-2023-38831
CVE-2023-38831 WinRaR مولد الثغرات
 nu11secur1ty/vulnerable-pdf
ملفات PDF تعليمية توضح تقنيات الاستغلال من جانب العميل، بما في ذلك تنفيذ الآلة الحاسبة وتصفح الدلائل، لاختبار الأمان والتدريب على التوعية.
 dr-iman/cve-2018-7600-drupal-0day-rce
استغلال لتنفيذ الأكواد عن بُعد مبني على لغة Perl يستهدف CVE-2018-7600 في نظام إدارة المحتوى Drupal، مما يتيح رفع الحمولة واختراق الخادم.
 marcourbano/cve-2021-44228
إثبات المفهوم لـ CVE-2021-44228.
 yasinyilmaz/vuln-chm-hijack
تنفيذ محتمل لكود خبيث عبر اختطاف CHM (CVE-2019-9896)
 hydragyrum/evil-rmi-server
خادم RMI خبيث يمكنه تنفيذ أمر عشوائي. قد يكون مفيدًا لـ CVE-2021-44228
 0x7n6/cve-2022-24500
استغلال مستقل لـ CVE-2022-24500 يستهدف Windows SMB، ويقوم بإنشاء وتنفيذ شيلكود لتسليم حمولة Meterpreter عكسية.
 lighird/cve-2018-2628
حزمة أدوات الثغرة CVE-2018-2628








