
 #1
أدوات لإنشاء وتخصيص الشفرات الخبيثة أو التعليمات لتنفيذها بعد الاستغلال.
موصى به من Kitploit

 vin01/poc-cve-2024-38396
PoC لثغرتَي iTerm2 CVE-2024-38396 وCVE-2024-38395 اللتين تسمحان بتنفيذ التعليمات البرمجية
 acheong08/cve-2025-55182-poc
اكتشاف واستغلال فعلي لثغرة CVE-2025-55182. بدون هراء نماذج اللغة الكبيرة.
 ckkok/spring4shell-poc
إثبات مفهوم لاستغلال Spring4Shell (CVE-2022-22965) الذي ينشر واجهة ويب من نوع JSP عبر طلبات HTTP مهيأة لاستغلال تطبيقات Spring Boot المعرضة للخطر على…
 0dayninja/cve-2021-3560
استغلال تجاوز المصادقة عبر Polkit D-Bus
 0xcan1337/cve-2025-47812-poc
استغلال بسيط لثغرة تنفيذ أوامر عن بعد في خادم Wing FTP (CVE-2025-47812) لتشغيل الأوامر والحصول على شل عكسي. للاستخدام التعليمي فقط.
 sunnyvale-it/cve-2021-44228-poc
CVE-2021-44228 (Log4Shell) إثبات المفهوم
 ianxtianxt/discuz-ml-rce
الأنظمة والإصدارات المتأثرة:Discuz!ML V3.2-3.4 Discuz!x V3.2-3.4
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
وصف واستغلال لثغرة CVE-2023-33831 التي تؤثر على برنامج FUXA لتصور العمليات المستند إلى الويب (SCADA/HMI/Dashboard).
 zemarkhos/cve-2025-55315-poc-exploit
CVE-2025-55315 PoC Exploit
 abbarhissarh/follinaxploit
أداة بايثون تعتمد على سطر الأوامر لاستغلال ثغرة يوم الصفر في MSDT (Microsoft Support Diagnostic Tool) المعروفة أيضًا باسم 'Follina' CVE-2022-30190.
 twseptian/cve-2022-22947
حقن الكود عبر SpEL في Spring Cloud Gateway Actuator API (CVE-2022-22947)
 ahmed-fa7im/cve-2023-38831-winrar-expoit-simple-poc
مولّد استغلال winrar الخاص بثغرة CVE-2023-38831 والحصول على شل عكسي
 immunityinc/log4j-jndiserver
سيساعد هذا المشروع في اختبار ثغرة Log4j CVE-2021-44228.
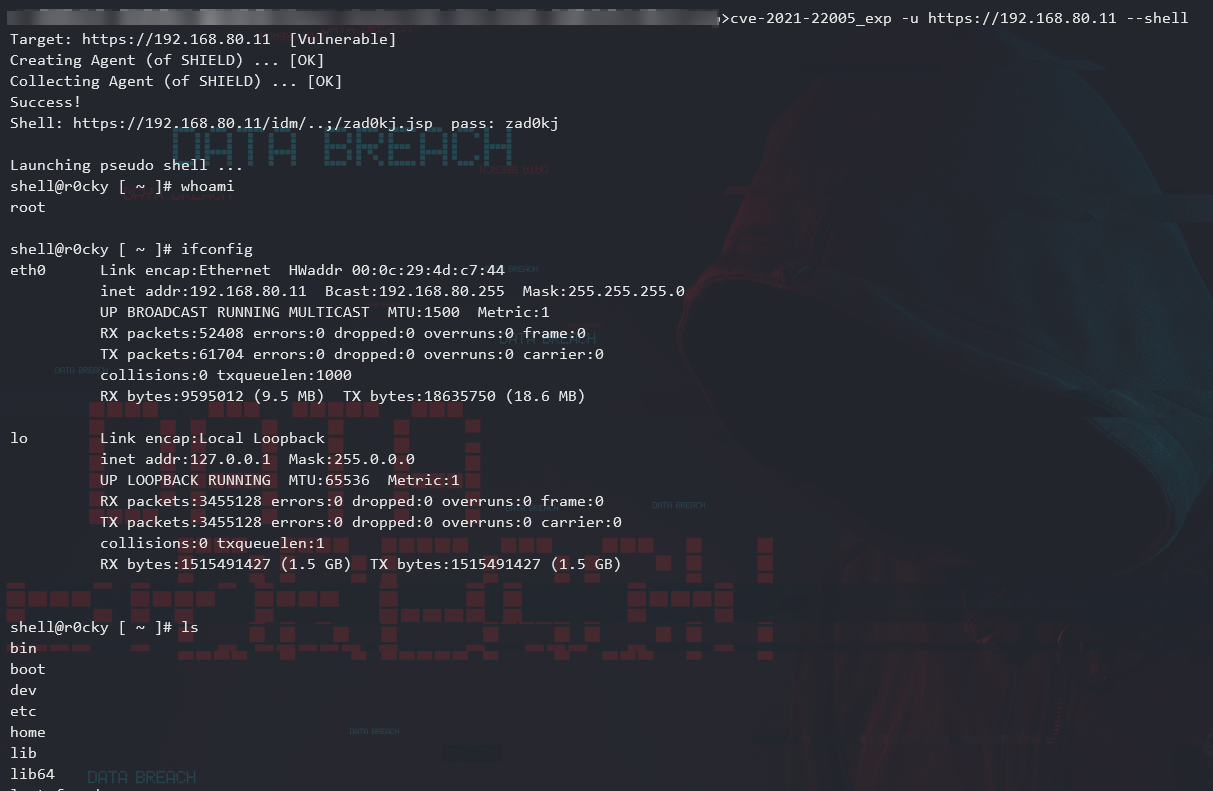 crackercat/cve-2021-22006
CVE-2021-22005 - رفع ملف في خادم VMWare vCenter يؤدي إلى تنفيذ التعليمات البرمجية عن بُعد (RCE)
 momos1337/log4j-rce
Log4j RCE - (CVE-2021-44228)
 jaychouzzk/cve-2019-5475-nexus-repository-manager-
حمولة استغلال لـ CVE-2019-5475 في Nexus Repository Manager، تتيح تنفيذ التعليمات البرمجية عن بُعد عبر تكوين قدرة Yum مصمم خصيصًا.
 aslitsecurity/zimbra-cve-2022-30333
ثغرة Zimbra unrar. الآن تتوفر بالفعل POC، لذا فمن الآمن إصدار POC الخاص بنا.
 exploit-io/cve-2021-41349
أداة استغلال لثغرة CVE-2021-41349 تُنشئ نموذج HTML لتسليم حمولات XSS إلى خوادم Microsoft Exchange، مما يتيح تنفيذ JavaScript عشوائي.








