
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-38831 — CVE-2023-38831 WinRaR مولد الثغرات | Kitploit
أدوات/GitHubGitHub/malwareman007/cve-2023-38831
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHubmalwareman007/cve-2023-38831

CVE-2023-38831

CVE-2023-38831 WinRaR مولد الثغرات

عرض المستودع
9315منذ 3 سنواتلم تتم المراجعة بعد
مشاركة
الموقع الإلكتروني

استغلال CVE-2023-38831 - مولد أرشيف الطعم والتبديل

نظرة عامة

تم تصميم هذا السكربت بلغة بايثون لإنشاء ملف أرشيف "طعم وتبديل". وهو مخصص للأغراض التعليمية والاختراق الأخلاقي فقط. يرجى التأكد من حصولك على الأذونات اللازمة قبل استخدام هذا السكربت.

أرشيف "الطعم والتبديل" هو أرشيف يحتوي على نسختين مختلفتين من الملفات بنفس الامتداد، مما يجعل من الصعب على برامج الأمان اكتشاف المحتوى الضار. يتضمن عادةً ملفًا شرعيًا (طعم) ونصًا برمجيًا ضارًا (تبديل). عندما يقوم مستخدم أو نظام غير متوقع باستخراج الأرشيف وفتحه، يمكن تنفيذ النص البرمجي، مما قد يعرض النظام للخطر.

الاستخدام

الصيغة

python cve-2023-38831.py <BAIT_NAME> <SCRIPT_NAME> <OUTPUT_NAME>

المعاملات

  • <BAIT_NAME>: اسم ملف الطعم (مثلًا: test.pdf).
  • <SCRIPT_NAME>: اسم ملف النص البرمجي الضار (مثلًا: script.bat).
  • <OUTPUT_NAME>: اسم ملف أرشيف الطعم والتبديل الناتج (مثلًا: test.rar).

أمر خاص

يمكنك أيضًا تشغيل أمر إثبات المفهوم (poc) لرؤية كيفية عمل السكربت دون إنشاء أرشيف:

python cve-2023-38831.py poc

آلية العمل

  1. يأخذ السكربت ملف الطعم وملف النص البرمجي واسم الإخراج كمعاملات إدخال.
  2. ينشئ دليلًا مؤقتًا باسم TEMPLATE.
  3. داخل دليل TEMPLATE، ينشئ دليلًا فرعيًا بنفس اسم ملف الطعم (مثلًا: my_bait.pdfA).
  4. ينسخ ملف النص البرمجي إلى الدليل الفرعي بالاسم <BAIT_NAME>A.cmd (مثلًا: my_bait.pdfA.cmd) وملف الطعم إلى دليل TEMPLATE بالاسم <BAIT_NAME>B (مثلًا: my_bait.pdfB).
  5. يضغط دليل TEMPLATE في أرشيف ZIP.
  6. يُفتح أرشيف ZIP، ويستبدل الأنماط <BAIT_NAME>A بـ <BAIT_NAME> و <BAIT_NAME>B بـ <BAIT_NAME> في المحتوى الثنائي.
  7. يحفظ المحتوى المعدّل كاسم الإخراج المحدد.

ملاحظة مهمة

هذا السكربت للأغراض التعليمية فقط ولا ينبغي استخدامه في أي أنشطة ضارة. استخدمه بمسؤولية وبإذن مناسب. قد يؤدي الاستخدام غير المصرح به لهذا السكربت إلى مخالفة القوانين واللوائح.
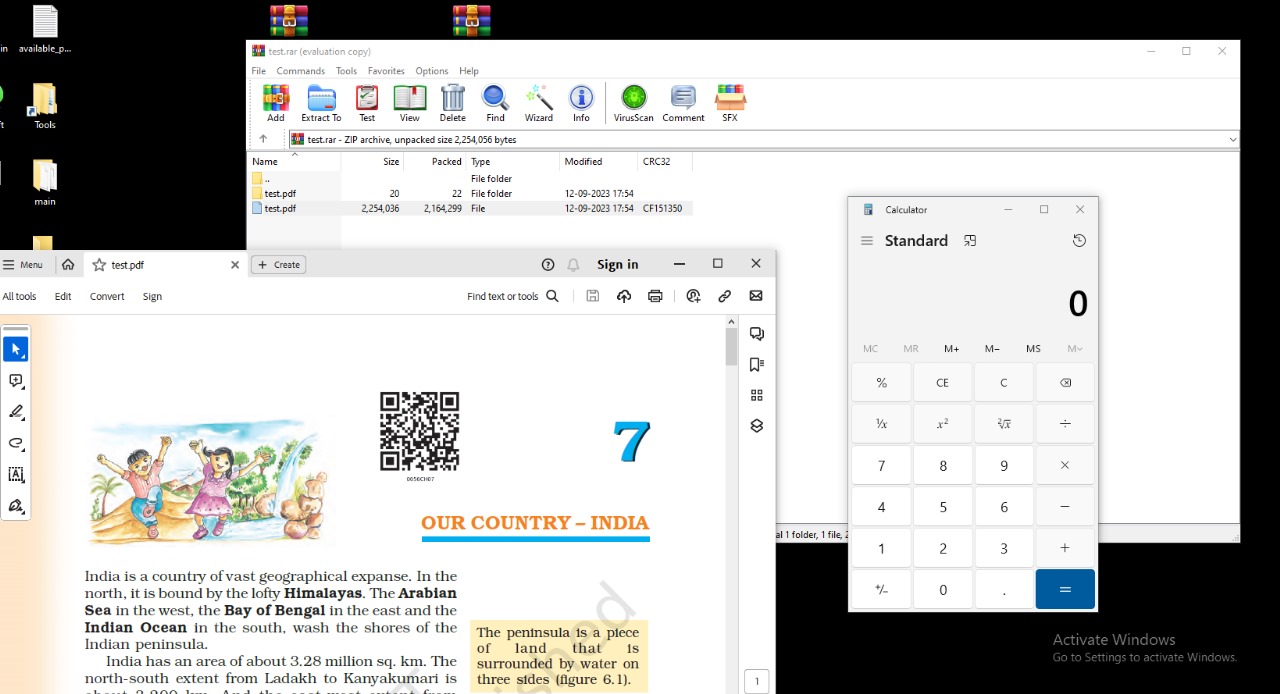

POC

poc

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    377
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    324
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





