
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Cybersec — ورقة غش HTML في ملف واحد للفريق الأحمر والمختبرين الاختراقيين مع إدراج تلقائي لمتغيرات المهاجم/الهدف، ومولد شيل عكسي واع بنظام التشغيل، وأزرار نسخ ذكية للأوامر عبر 7 مراحل اختبار الاختراق. | Kitploit
أدوات/GitHubGitHub/amitr12/cybersec
كسر كلمات المرورتصعيد الامتيازاتالاستطلاعتوليد الحمولةالاستغلالالحركة الجانبيةما بعد الاستغلالCTFاختبار الاختراقالقيادة والسيطرةالتعلم والتعليمالفريق الأحمر
9139منذ 3 أشهرلم تتم المراجعة بعد
مشاركة
GitHubamitr12/cybersec

Cybersec

ورقة غش HTML في ملف واحد للفريق الأحمر والمختبرين الاختراقيين مع إدراج تلقائي لمتغيرات المهاجم/الهدف، ومولد شيل عكسي واع بنظام التشغيل، وأزرار نسخ ذكية للأوامر عبر 7 مراحل اختبار الاختراق.

عرض المستودع

ورقة الغش الهجومية للأمن السيبراني

ورقة غش HTML ديناميكية للغاية، ملف واحد، مصممة للفرق الحمراء، ومختبري الاختراق، ولاعبي CTF.

هل سئمت من كتابة نفس حمولات Reverse Shell واستبدال عنوان IP والمنفذ المحليين باستمرار؟ تقوم هذه الأداة بإزالة "إرهاق الأخطاء المطبعية" والعبء المعرفي أثناء المهام عن طريق الحقن التلقائي لمتغيرات الهدف والمهاجم مباشرة في الأوامر القياسية في الصناعة.


الميزات الرئيسية

  • التحكم في المهمة (الحقن التلقائي): أدخل عنوان IP المهاجم وعنوان IP الهدف والمنفذ في أعلى الشاشة. كل أمر في ورقة الغش يتحدّث فورًا. لا مزيد من التعديلات اليدوية.

  • مولّد RevShell الواعي بنظام التشغيل: ترسانة حمولات مدمجة. حدد قشرة الهدف (مثل /bin/bash، cmd.exe)، ويقوم المولّد تلقائيًا بتعطيل الحمولات غير المتوافقة وحقن القشرة الصحيحة في أوامرك.

  • أزرار النسخ الذكية: انسخ الأوامر بنقرة واحدة. الأداة ذكية بما يكفي لنسخ الأمر فقط، متجاهلة مطالبات الطرفية ($)، والتعليقات، ومخرجات الأدوات.

  • بحث Spotlight: اضغط على / في أي مكان في الصفحة لفتح بحث سريع. ابحث عن الأداة أو الصيغة المحددة التي تحتاجها بالميلي ثانية.

  • لا تبعيات (جاهز للعمل دون اتصال): إنه ملف .html واحد. لا خلفية، ولا مفاتيح API، ولا حاجة لاتصال بالإنترنت. مثالي لبيئات الامتحانات المنعزلة أو شبكات المختبرات المعزولة.


كيفية الاستخدام

  1. قم بتنزيل ملف index.html .
  2. افتحه في أي متصفح ويب حديث (Chrome, Firefox, Edge).
  3. قم بتعيين عناوين IP الخاصة بك في رأس التحكم في المهمة.
  4. اهجم!

المنهجيات المضمنة

تتبع ورقة الغش للأمن السيبراني منهجية اختبار اختراق عملية من 7 مراحل:

  1. اكتشاف (Nmap, Gobuster, ffuf, Nikto)
  2. التسليح والمصادقة (CUPP, msfvenom)
  3. الاستغلال (Hydra, SQLMap, Responder, Metasploit)
  4. الصدادات وC2 (Dynamic RevShells, Bind Shells, Netcat)
  5. ما بعد الاستغلال (نقل الملفات, LinPEAS, تثبيت TTY)
  6. كسر بيانات الاعتماد (Hashcat, John the Ripper)
  7. الحركة الجانبية وAD (BloodHound, NetExec, Pivoting)
  8. استخبارات التهديدات والموارد (ExploitDB, GTFOBins, LOLBAS, إلخ)

لقطات الشاشة

التحكم في المهمة (الحقن التلقائي قيد التشغيل):
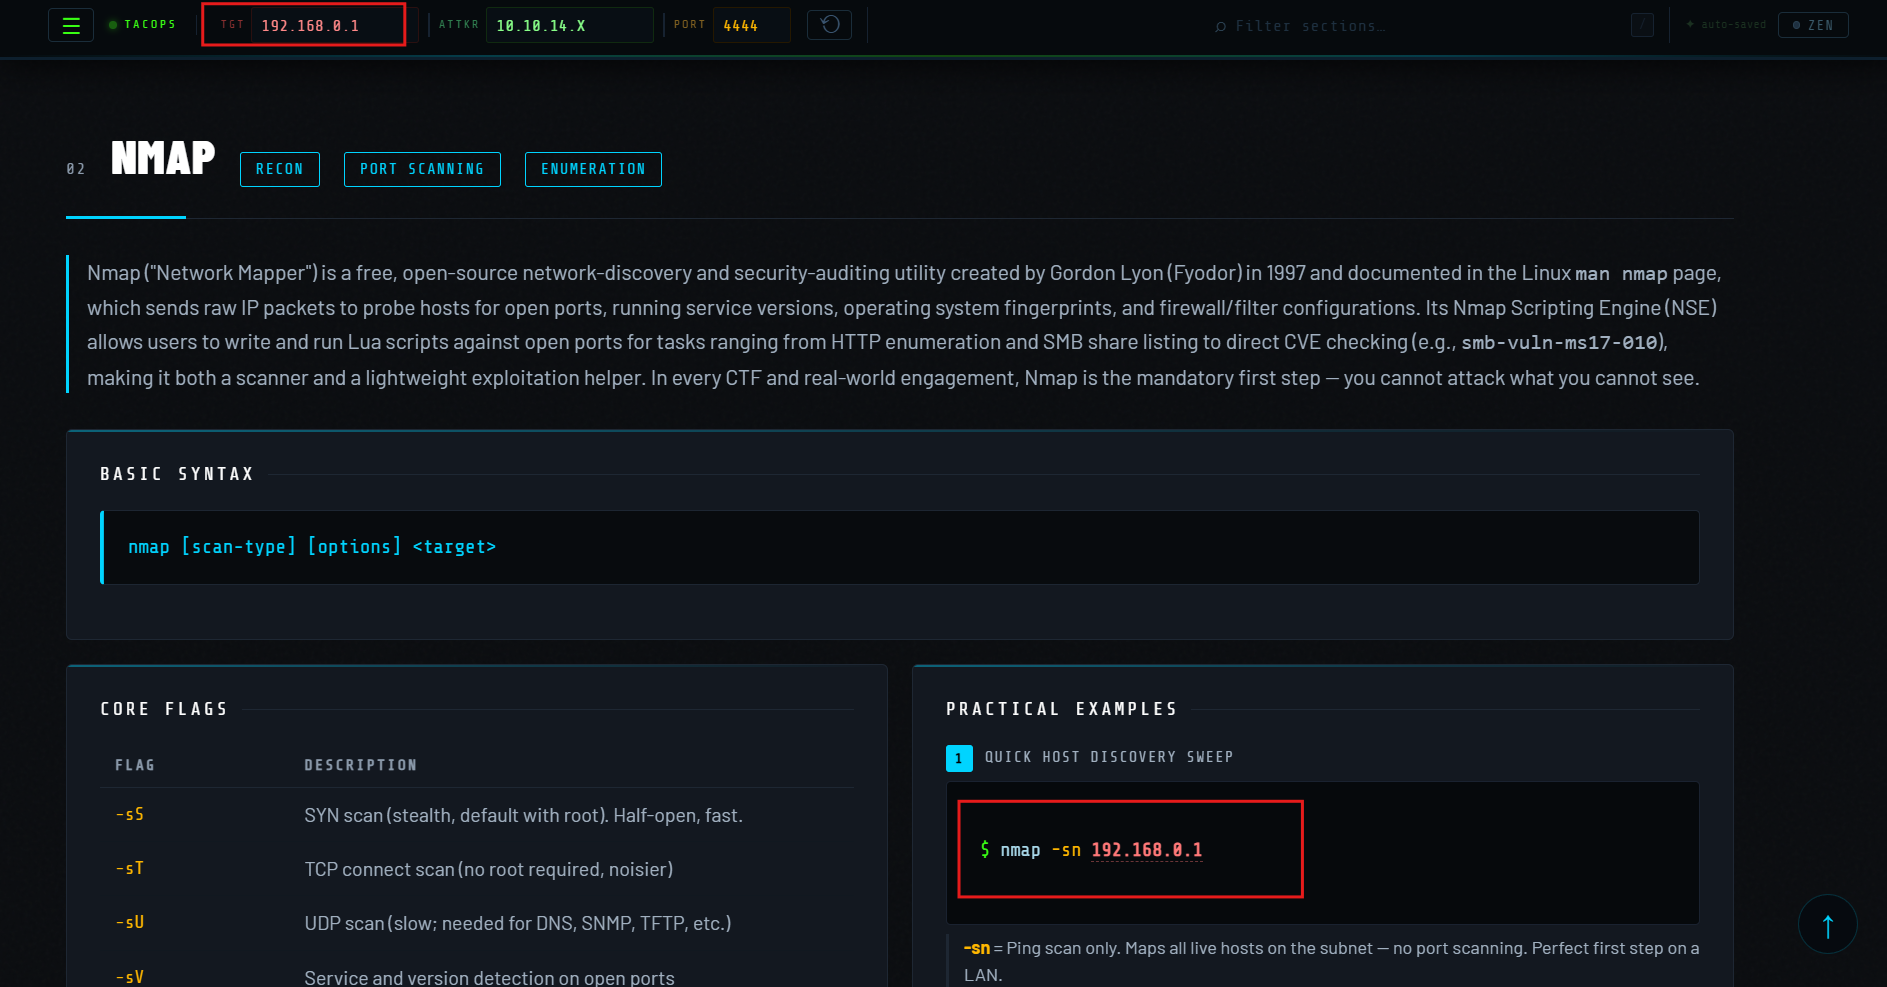
mission-control

مولّد RevShell الواعي بنظام التشغيل (اختيار لينكس مقابل ويندوز): reverse-shell-1

reverse-shell-2

التحكم في المهمة مع الحقن التلقائي ومولّد RevShell الواعي بنظام التشغيل قيد التشغيل.


⚠️ إخلاء المسؤولية القانوني

تم بناء ورقة الغش للأمن السيبراني لأغراض تعليمية واختبارات مصرح بها فقط.

صُمم هذا المشروع لمساعدة محترفي الأمن والطلاب في اختبارات الاختراق المصرح بها، وتحديات CTF، والبيئات التعليمية.

لا يتحمل منشئ هذه الأداة أي مسؤولية عن أي استخدام غير مصرح به أو غير قانوني أو ضار لهذا البرنامج. باستخدام ورقة الغش هذه، فإنك توافق على الامتثال لجميع القوانين المحلية والولائية والفيدرالية المعمول بها. لا تستخدم هذه الأوامر ضد أنظمة لا تملكها صراحةً أو ليس لديك إذن صريح كتابي لاختبارها.


المساهمة

وجدت خطأ إملائيًا؟ تريد إضافة أداة أو حمولة جديدة؟ طلبات السحب مرحب بها للغاية! يرجى التأكد من أن أي إضافات جديدة تتبع بنية HTML الحالية وفئات المتغيرات الديناميكية (dyn-attacker, dyn-target, dyn-port).


الترخيص

هذا المشروع مرخص بموجب رخصة MIT — راجع ملف LICENSE للحصول على التفاصيل.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






