
 #1
أدوات لإنشاء وتخصيص الشفرات الخبيثة أو التعليمات لتنفيذها بعد الاستغلال.
موصى به من Kitploit
 adhikara13/cve-2022-4510-walkingpath
نص Python لإنشاء استغلالات تستهدف CVE-2022-4510 RCE Binwalk. يدعم خيارات SSH، تنفيذ الأوامر، و reverse shell. يتم حفظ الاستغلالات بصيغة PNG. مثالي…
 f5-labs/parquet-canary-exploit-rce-poc-cve-2025-30065
يولّد ملفات Apache Parquet خبيثة لاختبار ثغرة CVE-2025-30065 من نوع RCE عبر استدعاء SSRF. مصمم لاختبارات الأمان المصرح بها لأنظمة معالجة Parquet-avro.
 mostafasoliman/oracle-oam-padding-oracle-cve-2018-2879-exploit
استغلال Padding oracle لـ Oracle Access Manager (CVE-2018-2879) يتيح فك تشفير الكوكيز المشفرة وتشفير نص عشوائي لتجاوز المصادقة أثناء اختبارات…
 syfi/cve-2018-8174
MS Word MS WordPad عبر IE VBS Engine RCE
 bc-security/empire-compiler
يقوم بتجميع وتشويش حمولات .NET وPowerShell لإطارَي C2 وهما Empire وCovenant، مع ملفات تعريف بناء قابلة للتكوين لعمليات الفريق الأحمر.
 0xmj/cve-2018-2628
أداة استغلال الثغرات
 tegal1337/pocketpentester
مجموعة أدوات أمنية هجومية لنظام أندرويد تعمل دون اتصال بالإنترنت أولاً، وتضم 21 وحدة للاستطلاع، وفحص المنافذ، وتعداد النطاقات الفرعية، واستغلال…
 aureels/cve-2026-86596
ماسح استغلال وفحص جماعي في ملف واحد لـ CVE-2026-86596، وهو تنفيذ تعليمات عن بُعد (RCE) عبر حقن القوالب في s2Member من خلال معامل item_name في PayPal…
 ynwarcs/cve-2024-30052
مواد لـ CVE-2024-30052.
 0xf4n9x/cve-2022-24990
CVE-2022-24990 TerraMaster TOS ثغرة RCE غير مصدقة عبر إنشاء كائن PHP
 boroeurnprach/cve-2026-23744-poc
CVE-2026-23744 - الإصدارات 1.4.2 والإصدارات الأقدم من أداة فحص MCPJam معرضة لتنفيذ التعليمات البرمجية عن بُعد (RCE). نظرًا لأن الأداة تستمع على…
 cckuailong/log4j_dos_cve-2021-45105
استغلال PoC لثغرة CVE-2021-45105 (تعطيل الخدمة في Log4j2) مع تطبيق ويب Spring Boot، يوضح حلقة لا نهائية عبر حمولات رأس/جسم HTTP مصممة بعناية.
 ajisai-babu/cve-2021-3129-exp
Laravel Debug mode ثغرة RCE (CVE-2021-3129) poc / exp
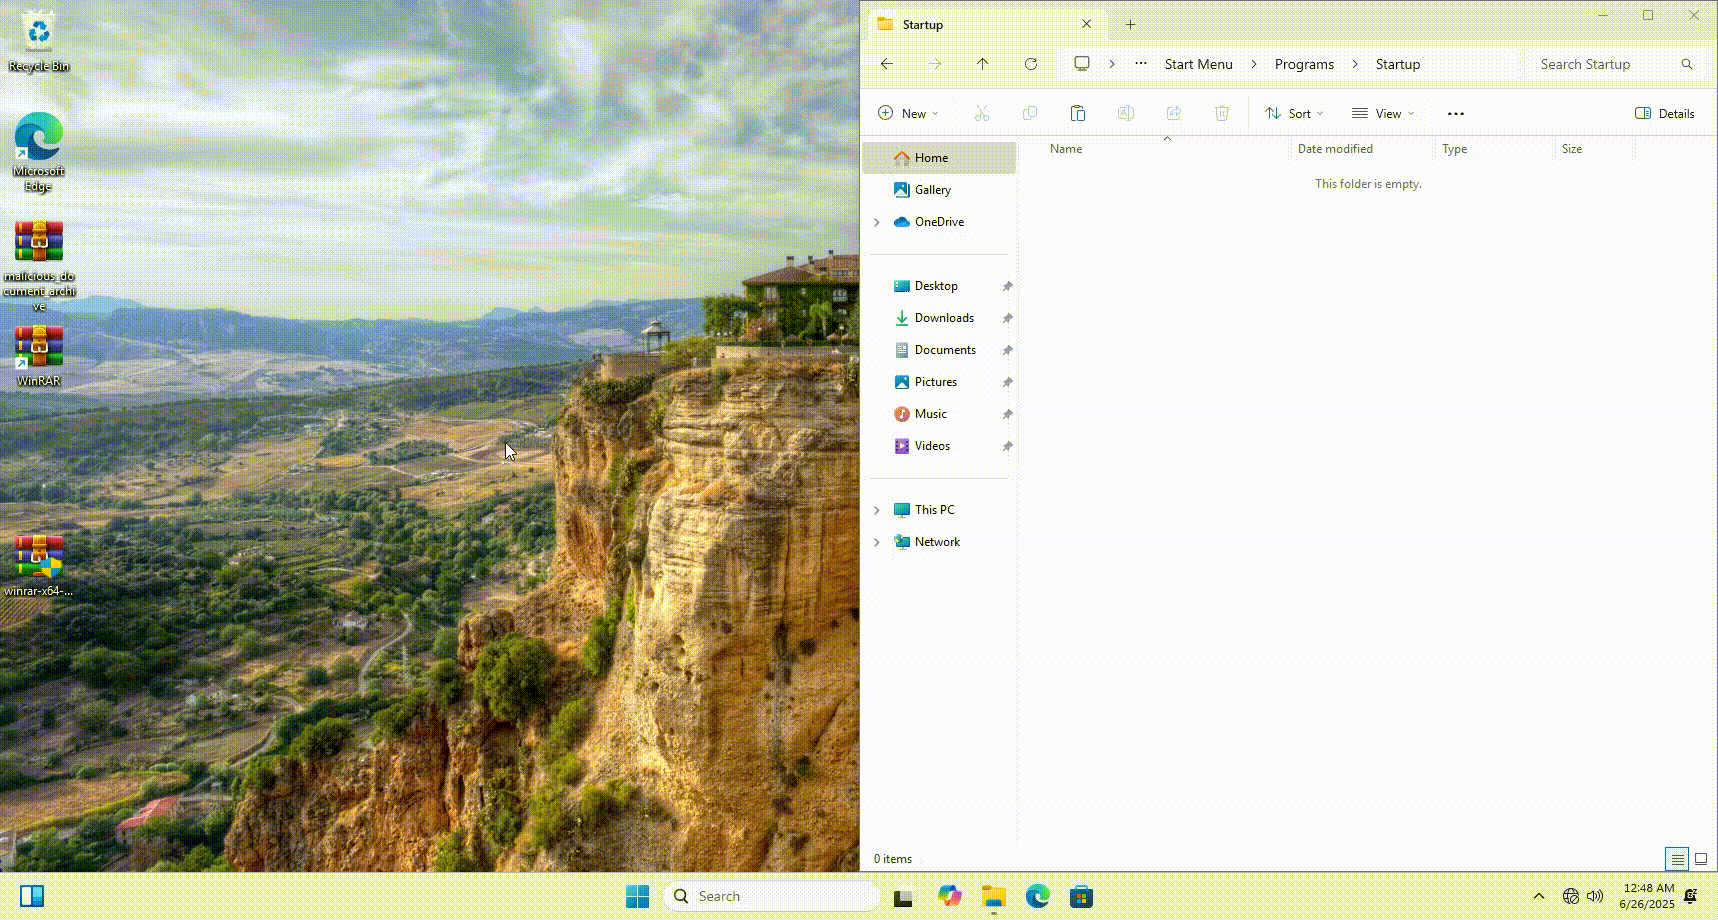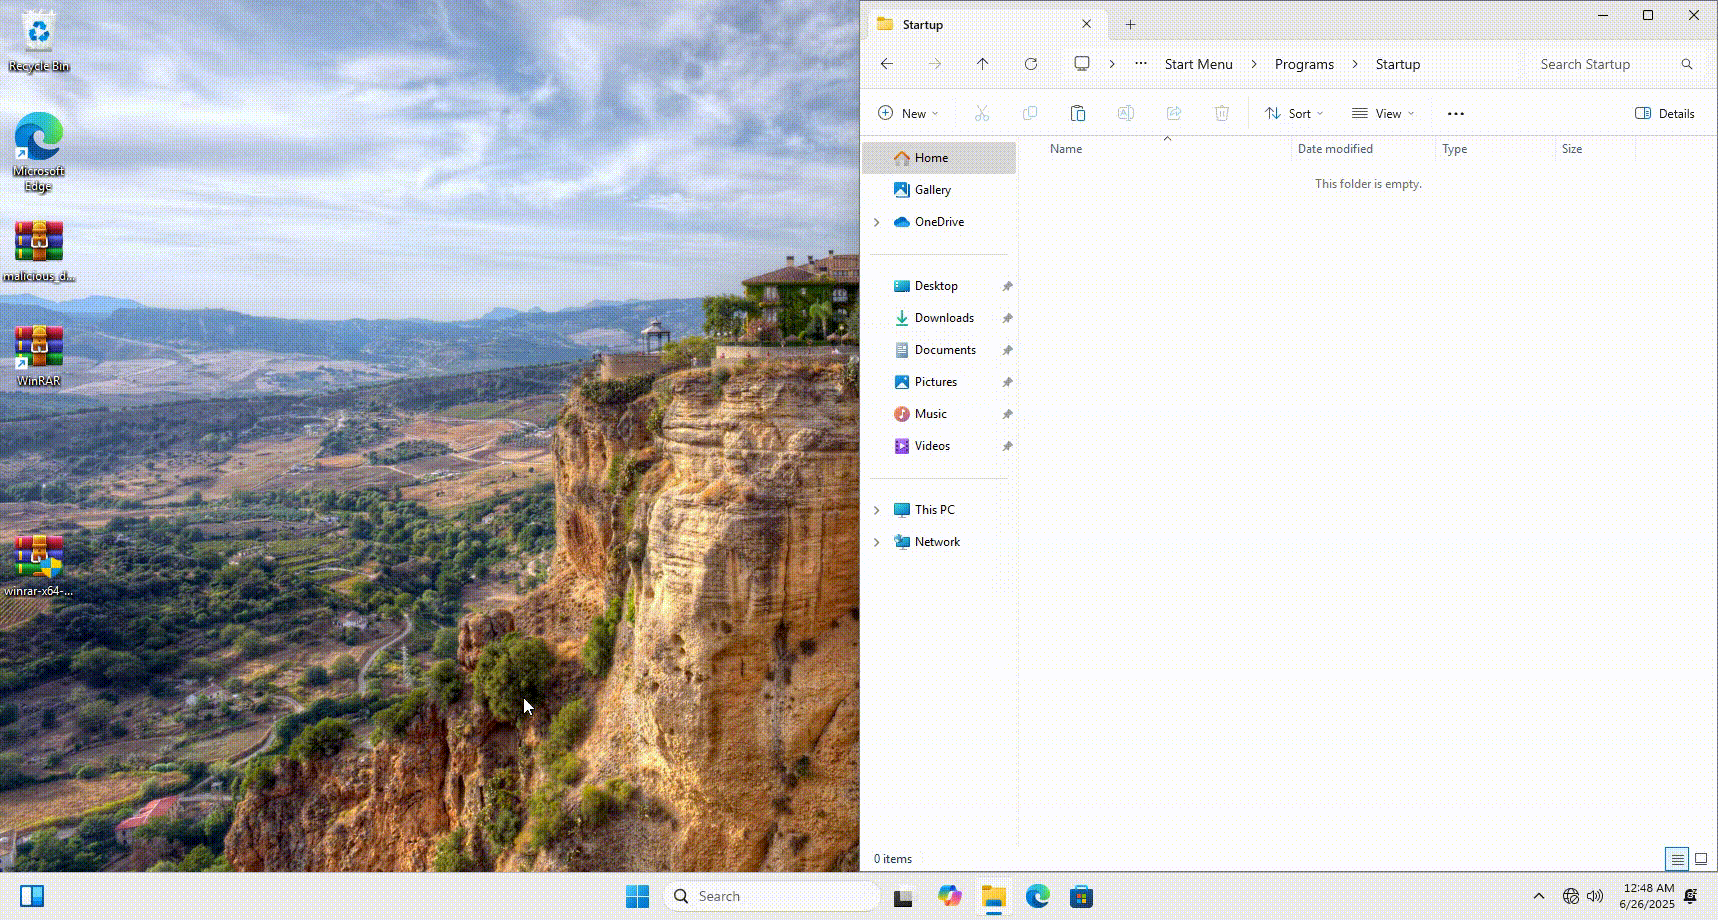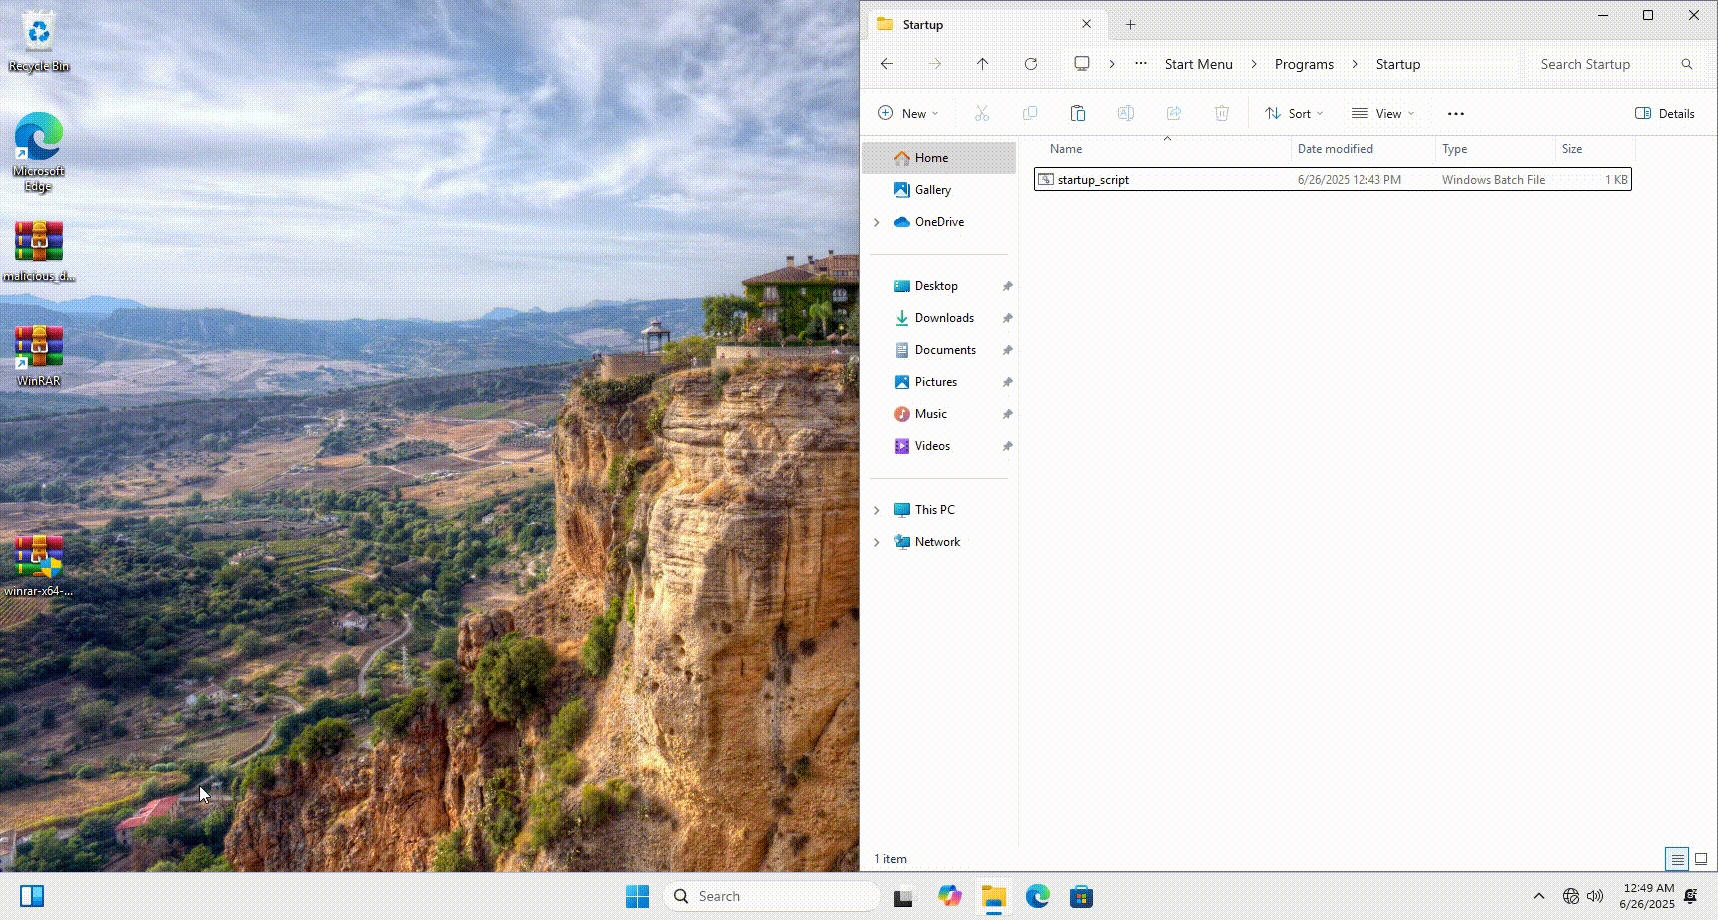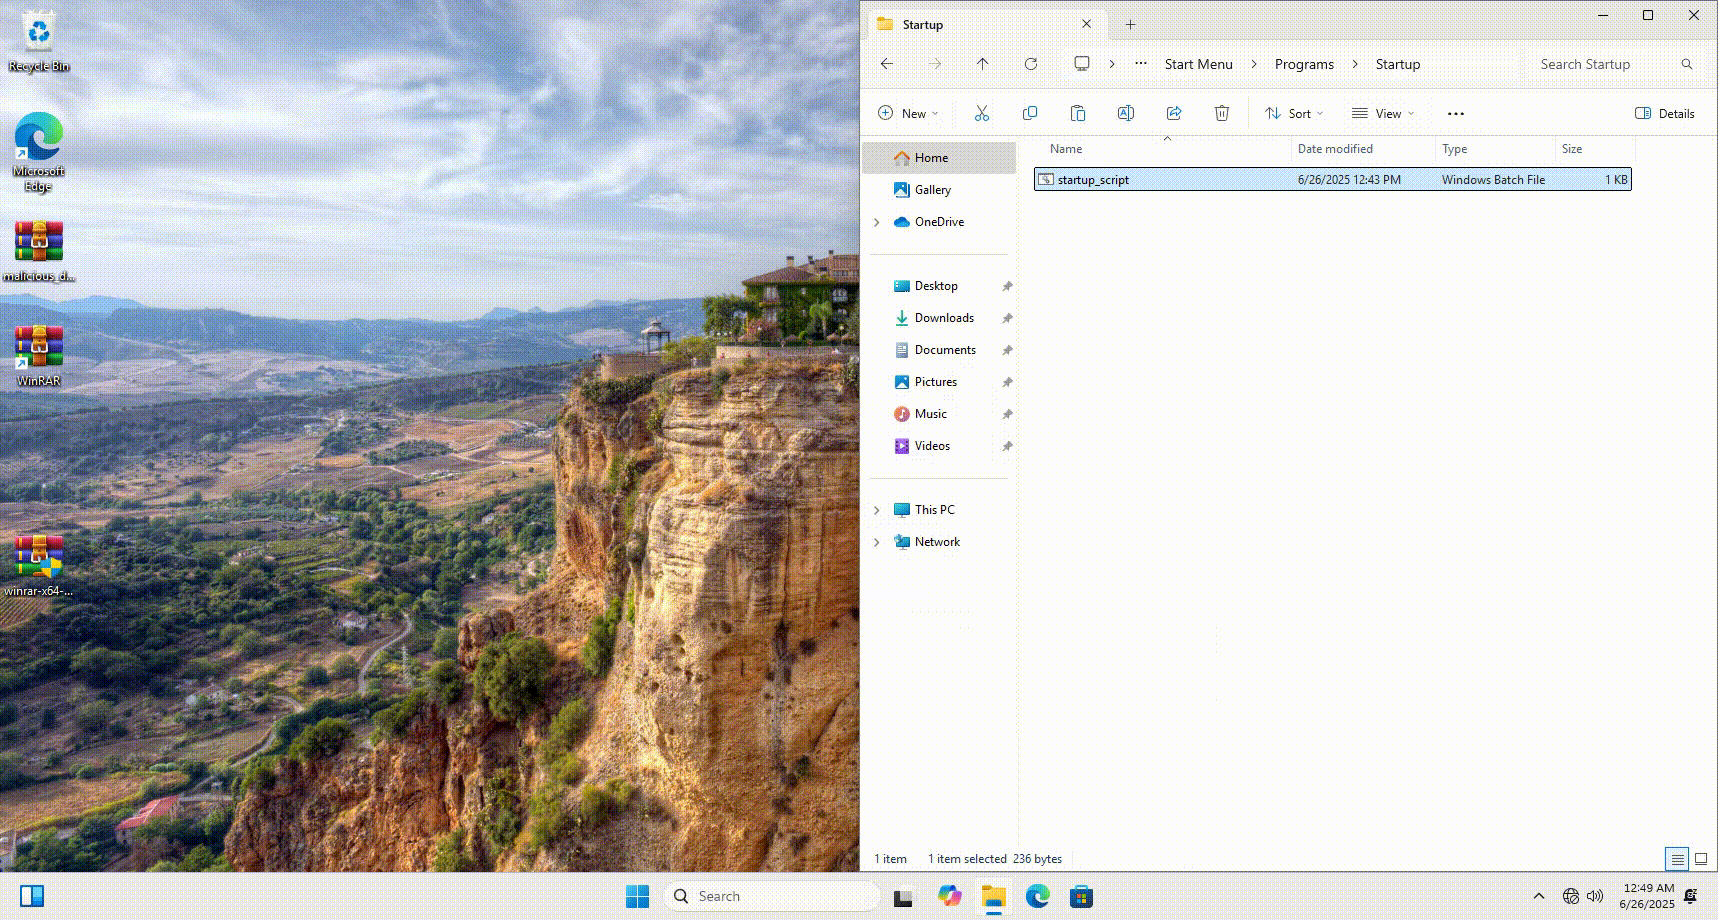 mulwarex/cve-2025-6218-poc
RARLAB WinRAR تجاوز المسار وتنفيذ الأوامر عن بعد
 lightr3d/cve-2024-21006_jar
استغلال مبني على Java لثغرة CVE-2024-21006، يسلّم حمولة عبر LDAP إلى عنوان IP ومنفذ مستهدفين. يتضمن ملف JAR مُجمَّع والكود المصدري للتخصيص.
 former-farmer/cve-2023-24955-poc
استغلال لـ Microsoft SharePoint 2019
 diego-altf4/pwnctftool
أداة استغلال ret2win تلقائية لتحديات CTF. تجد إزاحة المكدس، وتولّي حمولات، وتدعم الاستغلال عن بُعد، وتربط GDB لتصحيح أخطاء ثنائيات x86.
 alealeluyah/cve-2022-42889-text4shell-poc
يحتوي هذا المستودع على نص برمجي مكتوب بلغة Python لأتمتة عملية اختبار ثغرة أمنية تُعرف باسم Text4Shell، والمشار إليها بمعرّف CVE: CVE-2022-42889.








