
 #1
أدوات لإنشاء وتخصيص الشفرات الخبيثة أو التعليمات لتنفيذها بعد الاستغلال.
موصى به من Kitploit

 watchtowrlabs/watchtowr-vs-freepbx-cve-2025-57819
مولد أثر كشف مبني على بايثون لـ CVE-2025-57819، يستغل ثغرة RCE قبل المصادقة في FreePBX عبر حقن SQL وتجاوز المصادقة لنشر صدفات ويب أو إنشاء مستخدمين…
 kljunowsky/cve-2022-44268
استغلال إثبات المفهوم لـ CVE-2022-44268 يتيح قراءة ملفات تعسفية عبر صور PNG مسمومة مرفوعة إلى حالات ImageMagick الضعيفة. يتضمن دعم Docker واستخراج…
 grrrdog/acedcup
مُولِّد الحمولة لهجوم إلغاء التسلسل الثنائي في Java باستخدام Commons FileUpload (CVE-2013-2186)
 y1ld1r1m-1337/limesurvey-rce
ثغرة RCE بعد المصادقة في LimeSurvey
 yumusb/cve-2021-26295
استغلال إثبات المفهوم لـ CVE-2021-26295 (RCE في Apache OFBiz) باستخدام DNSlog للتحقق من الثغرة خارج النطاق. يتضمن واجهة تنفيذ الأوامر وتوليد حمولة…
 x-f1v3/cve-2019-3396
تجاوز المسار في موصل واجهة Confluence (CVE-2019-3396)
 omair2084/msmq_re
استغلال إثبات المفهوم لثغرة MSMQ QueueJumper RCE، حيث يقوم بصياغة حزم غير صالحة لتحفيز تنفيذ تعليمات برمجية عن بُعد دون مصادقة عبر خدمة Message…
 ruoji6/cve-2025-55182-rce-shell
Burp Suite/antsword - شل تفاعلية (HTTP hijack + POST + AES-256-CBC/BASE64)
 night-have-dreams/php-cgi-injector
أداة اختبار اختراق أمني لـ CVE-2024-4577 و CVE-2024-8926
 arlenhiack/activemq-rce-exploit
أداة استغلال لثغرة CVE-2023-46604 في Apache ActiveMQ، تدعم الاستغلال خارج النطاق، وتنفيذ البايت كود المخصص، وتكوين Shiro ini لتنفيذ الأوامر.
 0xflagplz/ms-msdt-office-rce-follina
CVE-2022-30190 | MS-MSDT Follina بنقرة واحدة
 kira2040k/redbloodc2
خادم تحكم وأوامر Node.js مع توليد حمولات FUD، اتصال مشفر، إدارة جلسات، ووحدات لاستخراج البيانات واستمرارية في Windows.
 mr-xn/cve-2024-32113
Apache OFBIZ اجتياز المسار المؤدي إلى RCE POC[CVE-2024-32113 & CVE-2024-36104]
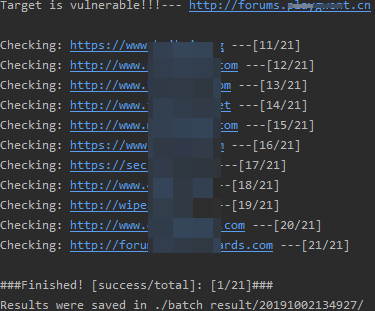 thelsa/vbulletin5-rce
CVE-2019-16759 vbulletin 5.0.0 حتى 5.5.4 ثغرة RCE قبل المصادقة
 xenokovah/inteltxe-poc
إثبات المفهوم لـ Intel Management Engine JTAG - تعليمات 2022
 jas502n/cve-2019-20197
إثبات مفهوم لاستغلال ثغرة تنفيذ الأوامر عن بُعد في Nagios XI (CVE-2019-20197) مع الحمولة وقالب طلب Burp Suite.
 hybrisdisaster/asphashdos
حِمولات إثبات مفهوم ASP.NET HashDoS (بحجم 1MB و4MB) التي تُحدث هجوم حجب الخدمة عبر تصادم التجزئة من خلال أجسام POST مُصمَّمة تُرسَل إلى نقاط نهاية…
 haibara3839/cve-2017-0199-master
استغلال لثغرة CVE-2017-0199 تستهدف تنفيذ التعليمات البرمجية عن بُعد في Microsoft Office/WordPad عبر مستندات RTF مصممة خصيصًا مع معالجة كائنات OLE.








