
 #1
أدوات لإنشاء وتخصيص الشفرات الخبيثة أو التعليمات لتنفيذها بعد الاستغلال.
موصى به من Kitploit

 gryfman/dlpwn
أداة فريق أحمر (Red Team) لتسريب الملفات سراً عبر نقل الصوت بتقنية البلوتوث، حيث يتم تشفير البيانات الثنائية إلى إشارات FLAC لتجاوز أنظمة الأمان EDR…
 r3dxpl0it/secrep
SecRep هو مستودع يحتوي على أرشيف مفيد للاختراق والاقتحام والقرصنة، بما في ذلك قائمة الأدوات، ورقة الغش والحمولات.
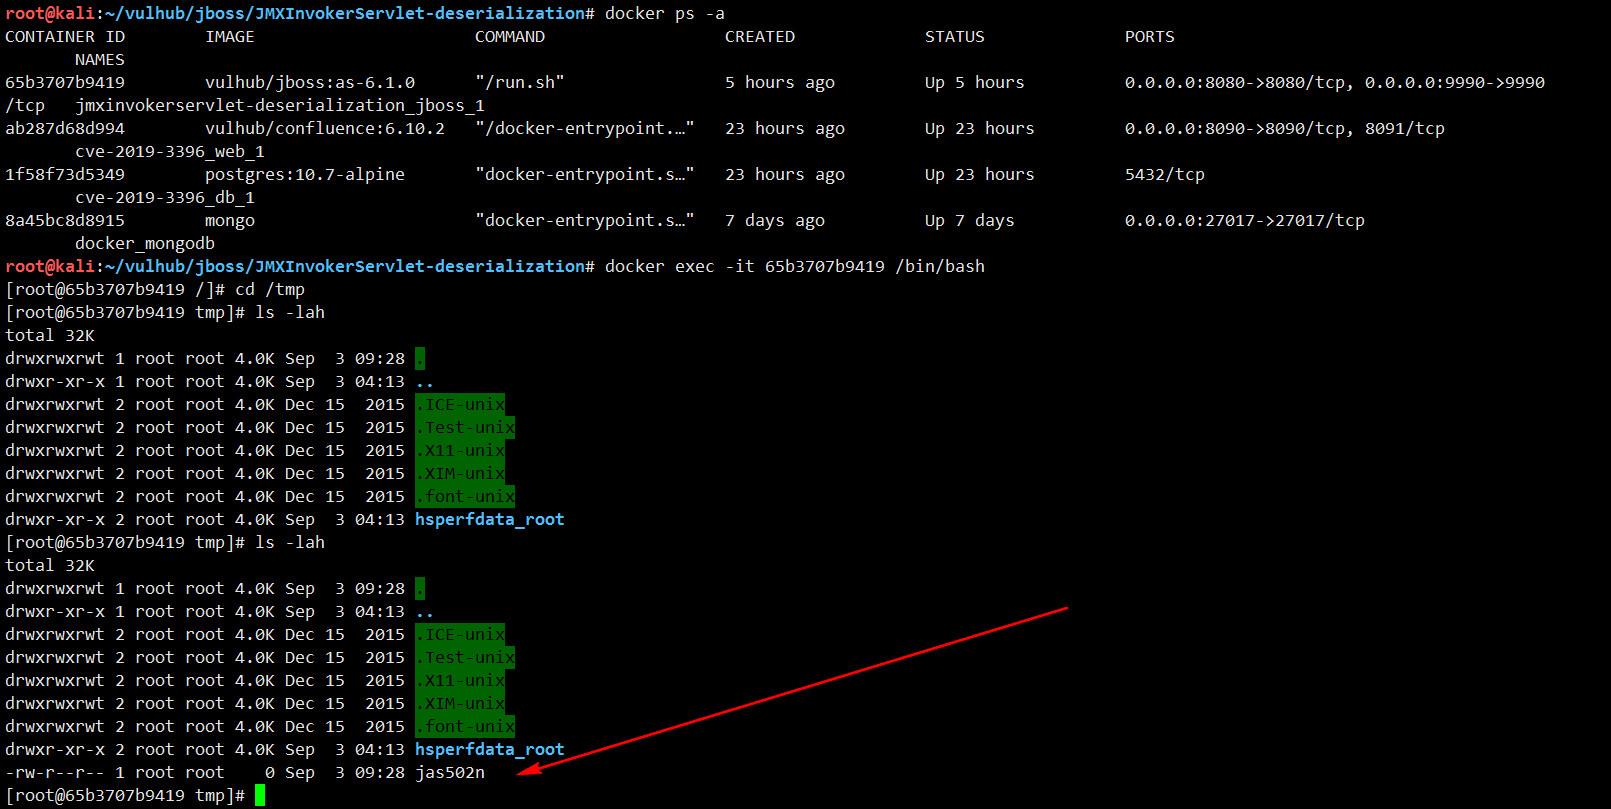 jas502n/jboss_jmxinvokerservlet_deserialization_rce
Jboss_JMXInvokerServlet_Deserialization_RCE
 ill-deed/cve-2025-34085-multi-target
ماسح RCE غير مصادَق متعدد الأهداف لثغرة CVE-2025-34085 التي تؤثر على إضافة Simple File List الخاصة بـ WordPress. يرفع ويُعيد تسمية ويُشغّل ويب شيلات…
 maskhe/cve-2020-2555
CVE-2020-2555
 s1xhcl/f5_rce_poc
cve-2021-22986 f5 rce الكشف الجماعي للثغرات poc
 baguette168/nmg
يولّد حمولات .NET memory-shell مُعامَلة (VPP، مسار MVC، HttpListener) متوافقة مع عملاء Godzilla وBehinder وAntSword لاختبار الفريق الأحمر.
 alt3kx/cve-2022-22965_poc
إطار عمل Spring RCE (ملاحظات سريعة لاختبار الاختراق)
 e1a/cve-2023-4596
سكربت PoC لـ CVE-2023-4596، تنفيذ أوامر عن بُعد غير مصادق عبر رفع ملفات عشوائية.
 ap0dexme0/cve-2023-34960
تنفيذ مع حقن الأوامر الهائل (Chamilo)
 tiepologian/cve-2023-23397
إثبات المفهوم لثغرة CVE-2023-23397 بلغة بايثون
 watchtowrlabs/watchtowr-vs-commvault-preauth-rce-cve-2025-34028
استغلال إثبات المفهوم لـ CVE-2025-34028، يُظهر تنفيذًا عن بُعد للكود قبل المصادقة على واجهات الويب الخاصة بـ Commvault عبر رفع JSP خبيث.
 sfewer-r7/cve-2026-63077
تنفيذ كود عن بعد غير مصادق عليه في JetBrains TeamCity (CVE-2026-63077)
 skimask1690/cve-2025-6218-poc
إثبات مفهوم لـ CVE-2025-6218، يوضح استغلال ثغرة أمنية في إصدارات WinRAR 7.11 وما دونها، تتعلق بمعالجة غير صحيحة لمسارات استخراج الأرشيفات.
 zo1ro/cve-2019-2890
استغلال CVE-2019-2890 لـ WebLogic مع T3
 jbaines-r7/overkill
QNAP N-Day (غالباً ليست CVE-2020-2509)
 watchtowrlabs/cve-2024-50623
Cleo إثبات المفهوم لرفع وتنزيل الملفات دون قيود (CVE-2024-50623)
 leadroyal/cve-2019-14540-exploit
CVE-2019-14540 استغلال








